
 thirdbyte/ssj
あなたの日常的なLinuxディストリビューションが超サイヤ人になった。

SSJは、あなたの日常的なLinuxディストリビューション(Ubuntu、Debianなど)にインストールされたDockerを利用し、魔法のように数百のペネトレーションテストおよびフォレンジックツールを装備するちょっとしたスクリプトです。
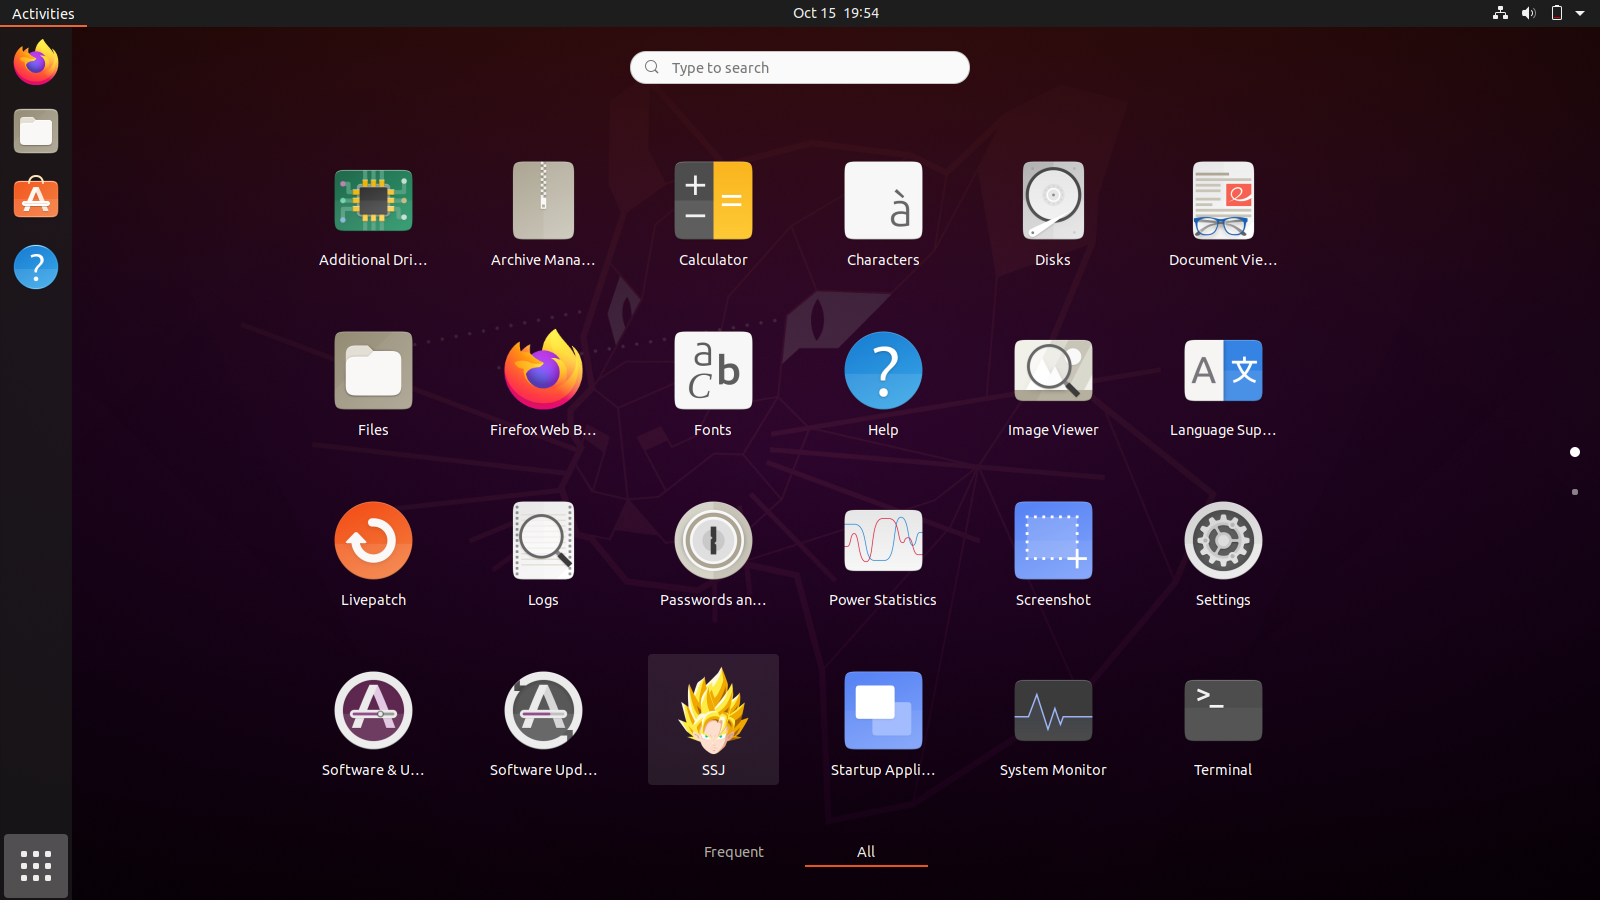
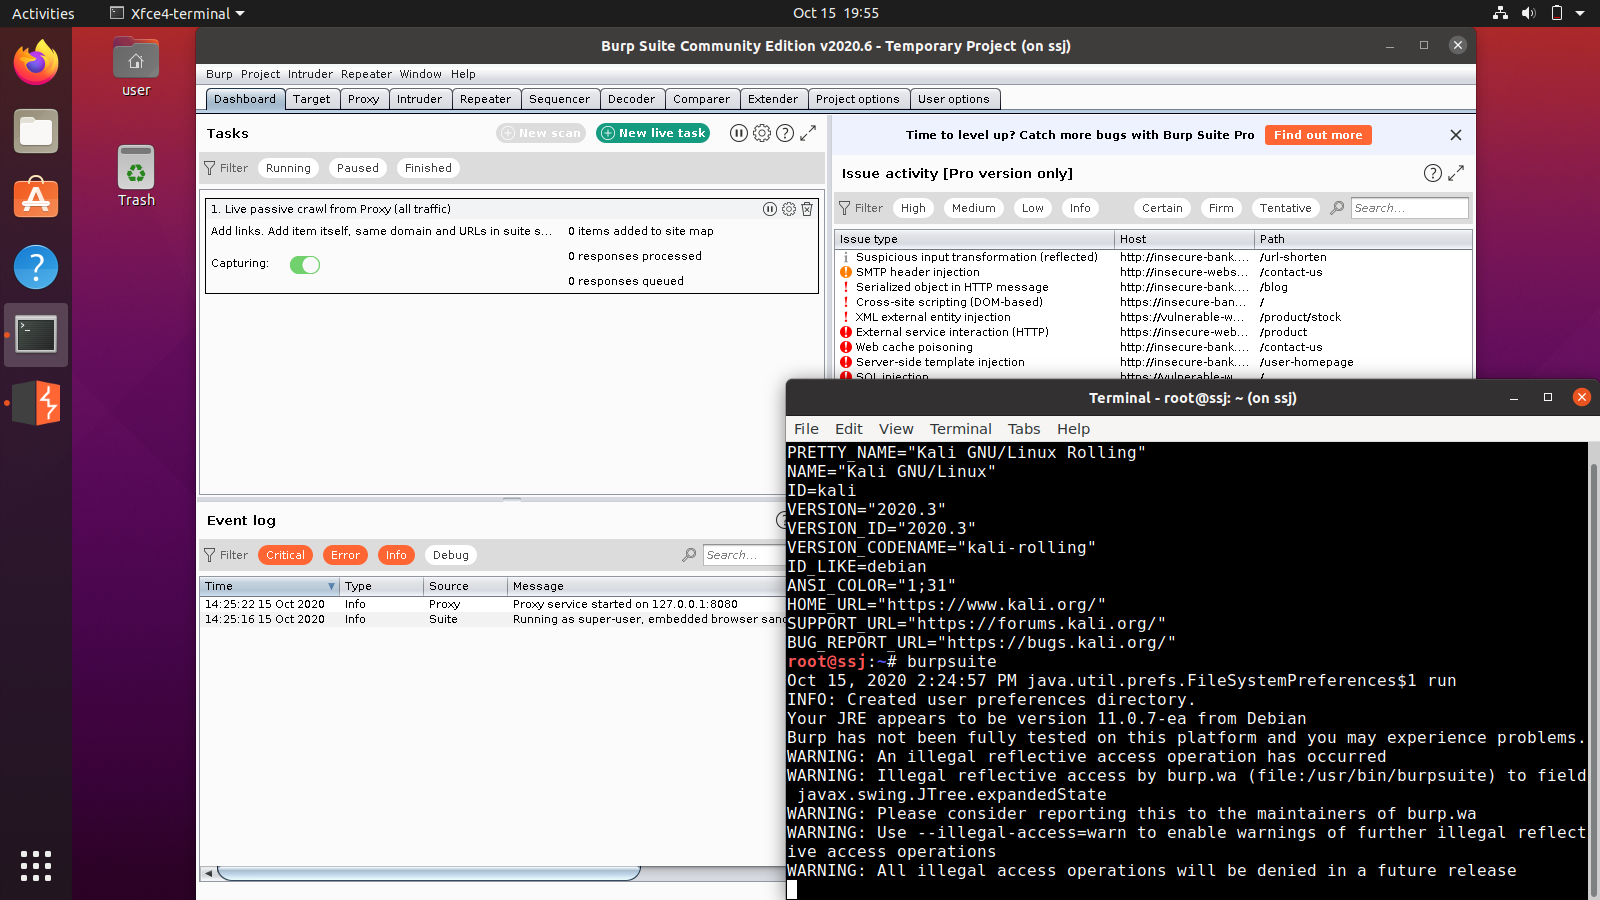
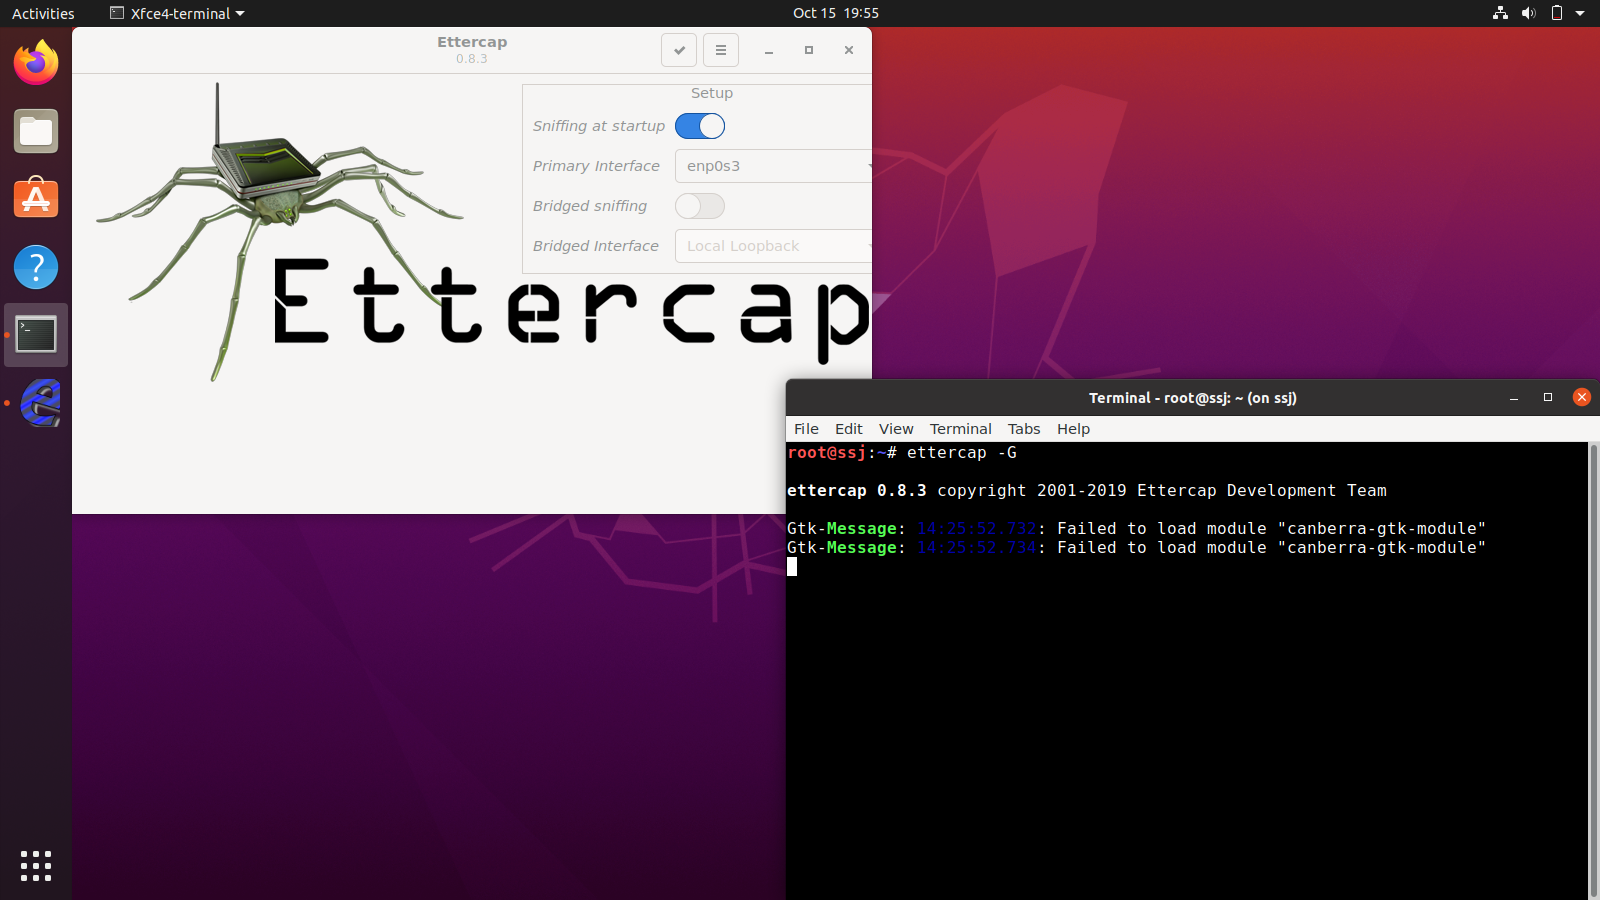
SSJは、Kali Linuxベースイメージkalilinux/kali-last-releaseを使用し、その上にkali-linux-defaultメタパッケージがインストールされたDockerイメージをプルします。kali.download/kaliミラーとkali-last-snapshotブランチを使用します。SSJを使用すると、--privilegedコンテナ機能とxhostユニバーサルアクセスコントロールのおかげで、日常的なLinuxディストリビューション上のコンテナ内からBurpsuite、Wireshark、EttercapなどのGUIアプリケーションを実行できます。このスクリプトは、コンテナを実行するためのdocker runコマンドを起動する.desktopファイル(アプリケーションランチャー)を作成します。したがって、あなたがすべきことは、アプリケーションドロワーまたはメニューでSSJを見つけてクリックし起動することだけです。terminatorウィンドウがポップアップし、すべてのペンテストおよびフォレンジックツールが表示されます。gui burpsuiteを実行してプロキシを起動し、gui wiresharkを実行してパケットアナライザを起動します。このようにして、Kali Linux(特にkali-linux-defaultメタパッケージ)にある数百のツールやパッケージに、日常的なLinuxディストリビューション上で直接アクセスできます。また、仮想NATの背後でネットワーク接続されるか、ホストOSとブリッジされる仮想マシンとは異なり、SSJは--net=hostを使用してホストネットワーク名前空間をそのまま利用します。つまり、SSJコンテナはホストLinuxディストリビューションと同じネットワークインターフェースに直接アクセスでき、同じIPアドレスを共有します。
gitおよびiputils-pingがインストールされていること。dockerがインストールされており、ユーザーがdockerグループに属していること。curl -sL https://raw.githubusercontent.com/thirdbyte/ssj/main/install.sh | bash(インターネット速度によって時間は変動します。Docker Hubから約5GBのDockerイメージをプルします。)
sudo chown -R 0:0 $HOME/.ssj
再起動。
terminatorターミナルがポップアップします。msfconsole、gui burpsuite、gui wiresharkなど。/root/ディレクトリにファイルを保存すると、ホストのLinuxディストリビューションの$HOME/.ssjにあります。テスト環境: Ubuntu 20.04.1 LTS (GNOME)、Linux Mint 20 Ulyana (Cinnamon)
注意: 以下のスクリーンショットはxfce4-terminalを示していますが、現在はterminatorに置き換えられています。

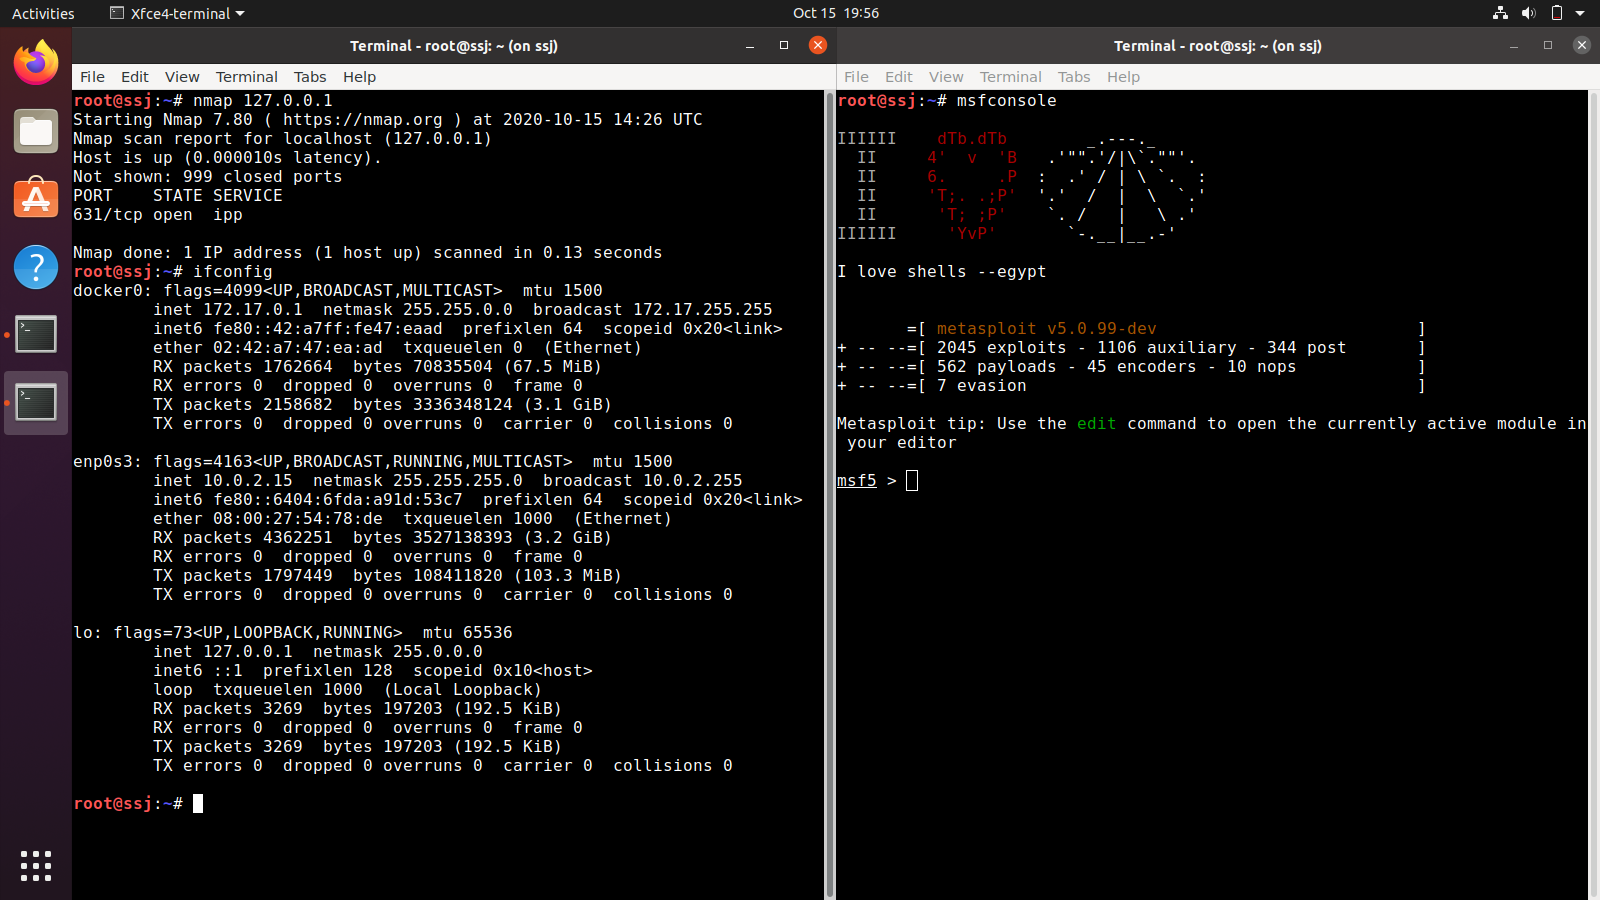

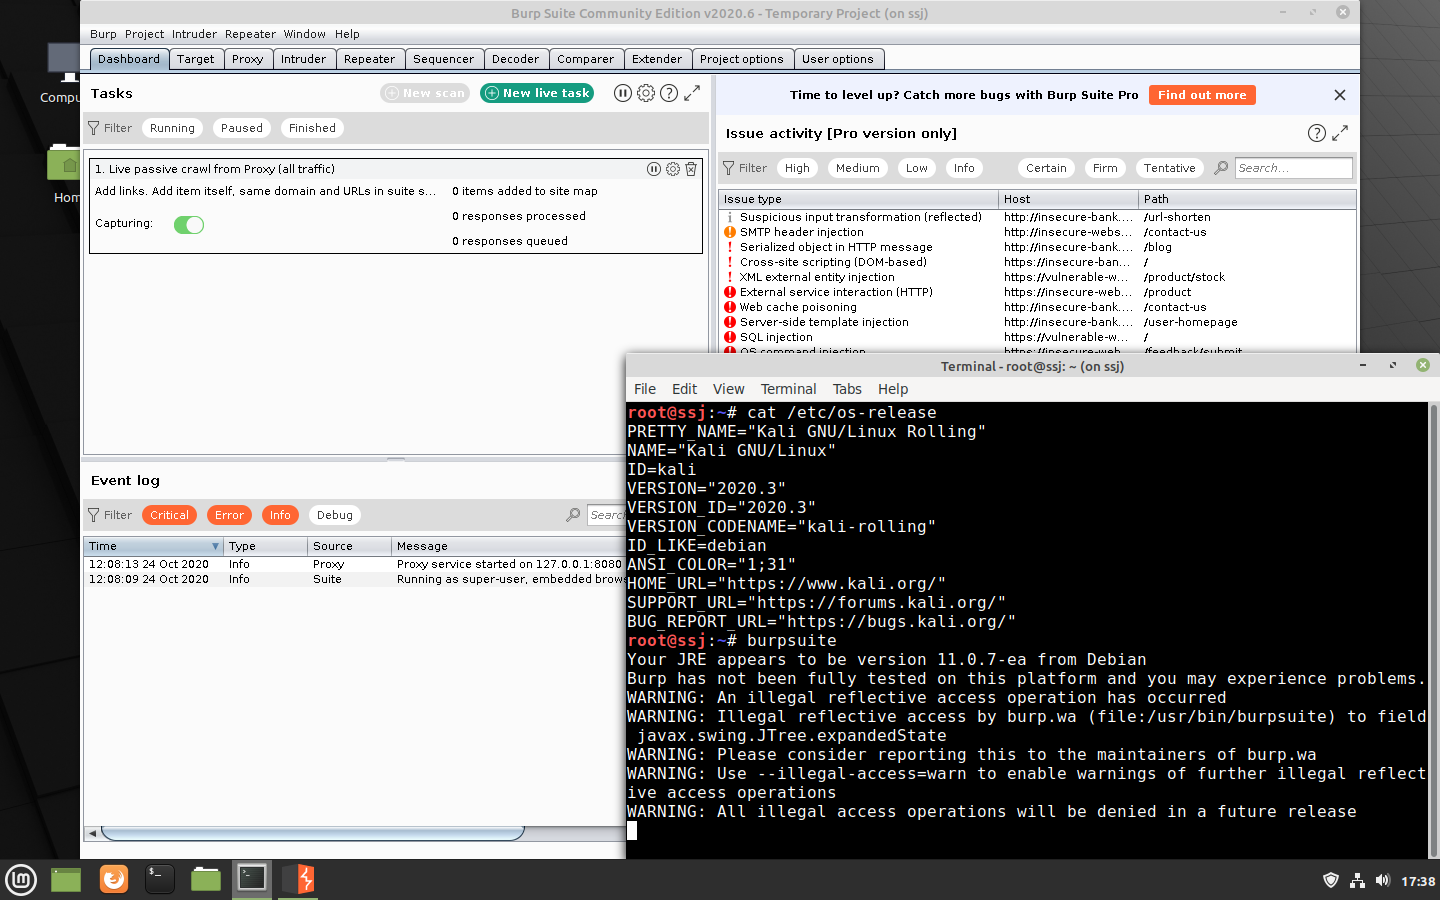
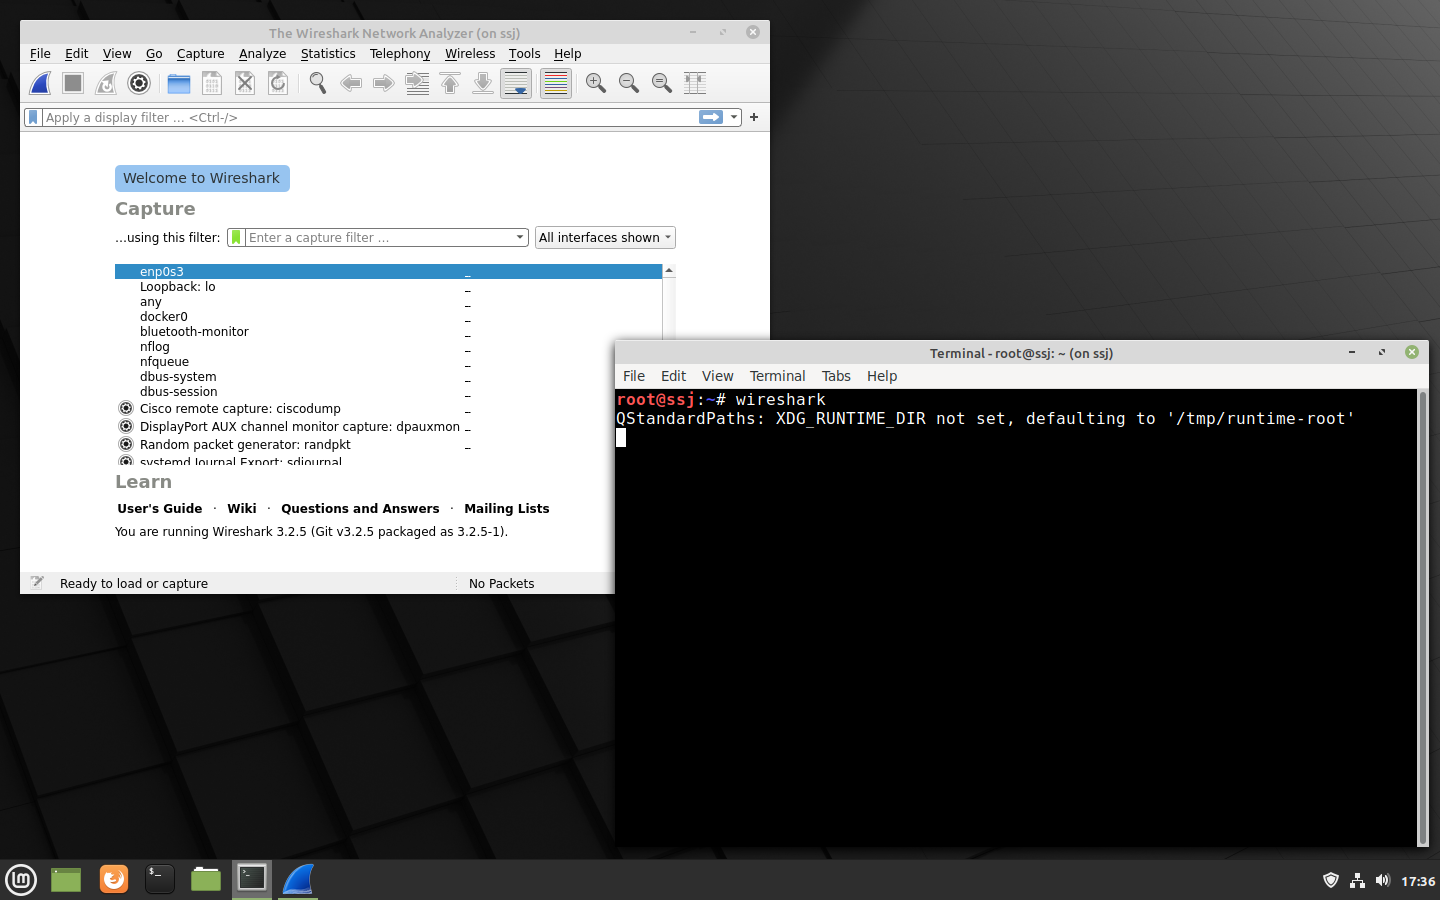


kali-linux-defaultメタパッケージに含まれないツールをSSJに追加できる便利なスクリプト。SSJはKali Linuxリポジトリのkali-last-snapshotブランチを使用するため、Kali Linuxの新しいスナップショットバージョン(2020.1、2020.2、2020.3など)がリリースされるまでアップデートする必要はありません。新しいバージョンがリリースされたら、インストールをやり直し、Add Toolsプラグインを使用している場合は、add-toolsスクリプトも再実行する必要があります。
/rootディレクトリに作成されたファイルの所有者はrootになります。ホストのLinuxディストリビューションでは、このディレクトリは$HOME/.ssjです。$HOME/.ssj内のすべてのファイルとサブディレクトリは、データの書き込みや削除が必要な場合、ホストLinuxディストリビューションのrootユーザーが必要です。--privilegedコンテナ機能と--net=hostネットワーキングを使用します。これらは本番環境ではセキュリティリスクをもたらすことが知られています。SSJはまた、GUIアプリケーションを動作させるためにxhostにユニバーサルアクセスコントロールを追加しますが、SSJのterminatorを終了するとすぐに閉じます。これにより、SSJが実行されている間、任意のアプリケーションがホストのLinuxディストリビューションのXサーバーまたはGUIにアクセスできる可能性があり、多くの人にとってセキュリティまたはプライバシーの懸念事項となります。/root/を除く)は永続化されません。可変でカスタマイズされたコンテナを作成するには、kalidockをチェックしてください。curl -sL https://raw.githubusercontent.com/thirdbyte/ssj/main/uninstall.sh | bashsudo rm -rf $HOME/.ssj/このスクリプトは好奇心から作成されました。多くの問題を解決するかもしれませんし、新しい問題を生み出すかもしれません。いかなる責任も負いません。このスクリプトを使って自由に何をしても構いませんが、その責任はすべてあなたにあります。問題が発生した場合は、遠慮なくIssueを報告してください。それでは!






