
 #1
システムまたはデータへの不正アクセスを取得するために脆弱性を悪用するためのツール。
Kitploit おすすめ
 nvisosecurity/pycobalthound
pyCobaltHoundは、Cobalt StrikeとBloodhoundの間の深い統合を提供することを目的とした、Cobalt Strike用のAggressorスクリプト拡張です。
 absholi7ly/poc-cve-2025-24813
このリポジトリには、Apache Tomcatのリモートコード実行(RCE)脆弱性である**CVE-2025-24813**を悪用するための自動化された概念実証(PoC)スクリプトが含まれています。この脆弱性により、攻撃者は悪意のあるシリアル化されたペイロードをサーバーにアップロードし、特定の条件が…
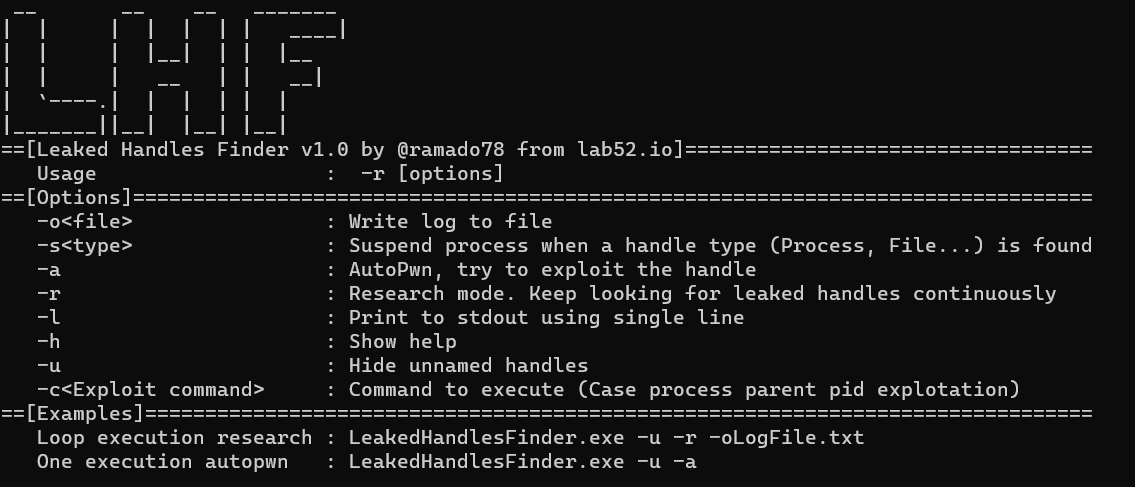 lab52io/leakedhandlesfinder
リークしたWindowsプロセスハンドル特定ツール
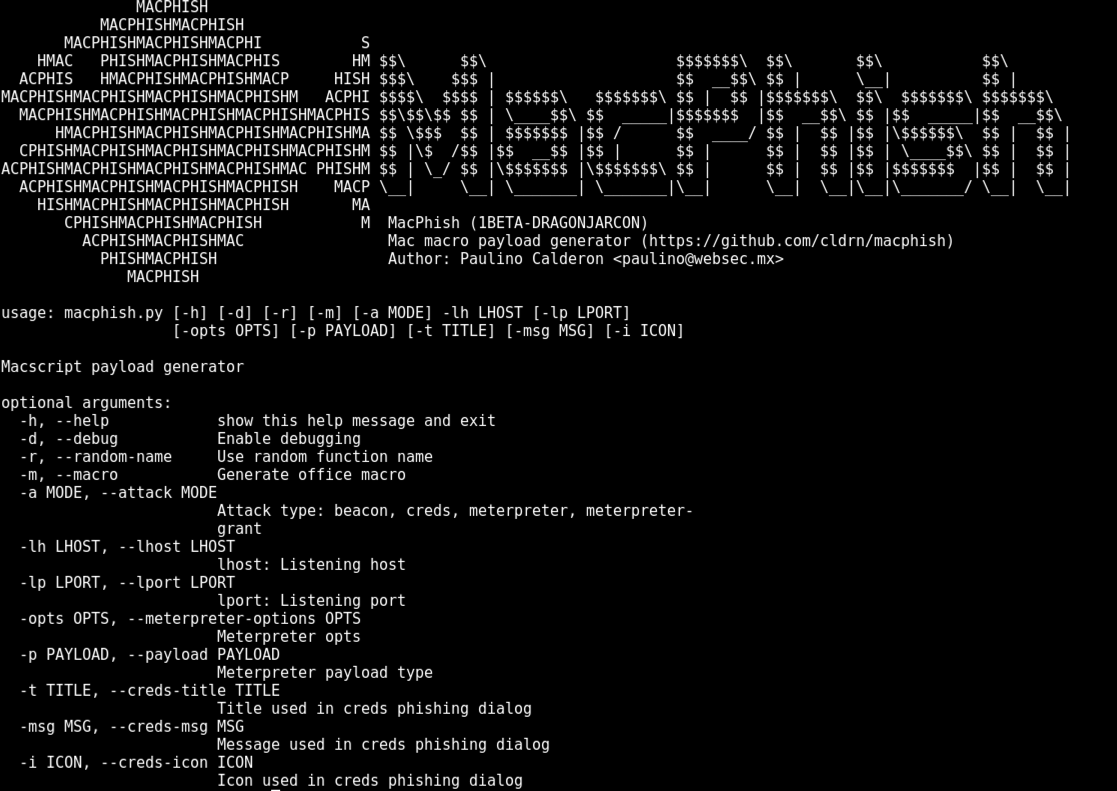 cldrn/macphish
macOS上でのフィッシングおよびエクスプロイトテスト用に、ビーコン、認証情報収集、meterpreterペイロードを含む悪質なOffice for Macマクロを生成します。
 pyn3rd/cve-2019-0232
Windows 上の Apache Tomcat におけるリモートコード実行
 threedr3am/tomcat-cluster-session-sync-exp
tomcatが内蔵のsession同期機能を使用している場合、安全でない設定(EncryptInterceptorを使用していない)により存在する逆シリアル化脆弱性。巧妙に細工されたデータパケットを使って、tomcat内蔵のsession同期機能を使用しているサーバーに攻撃を仕掛けることができます。…
 sofianehamlaoui/pentest-bookmarkz
ペネトレーションテスター向けの便利なリンク集
 whwlsfb/cve-2022-22947-godzilla-memshell
CVE-2022-22947 を利用した Godzilla メモリ型シェルの注入
 jonatan1024/clrinject
別のプロセスのすべてのCLRランタイムとAppDomainにC# EXEまたはDLLアセンブリを注入します。
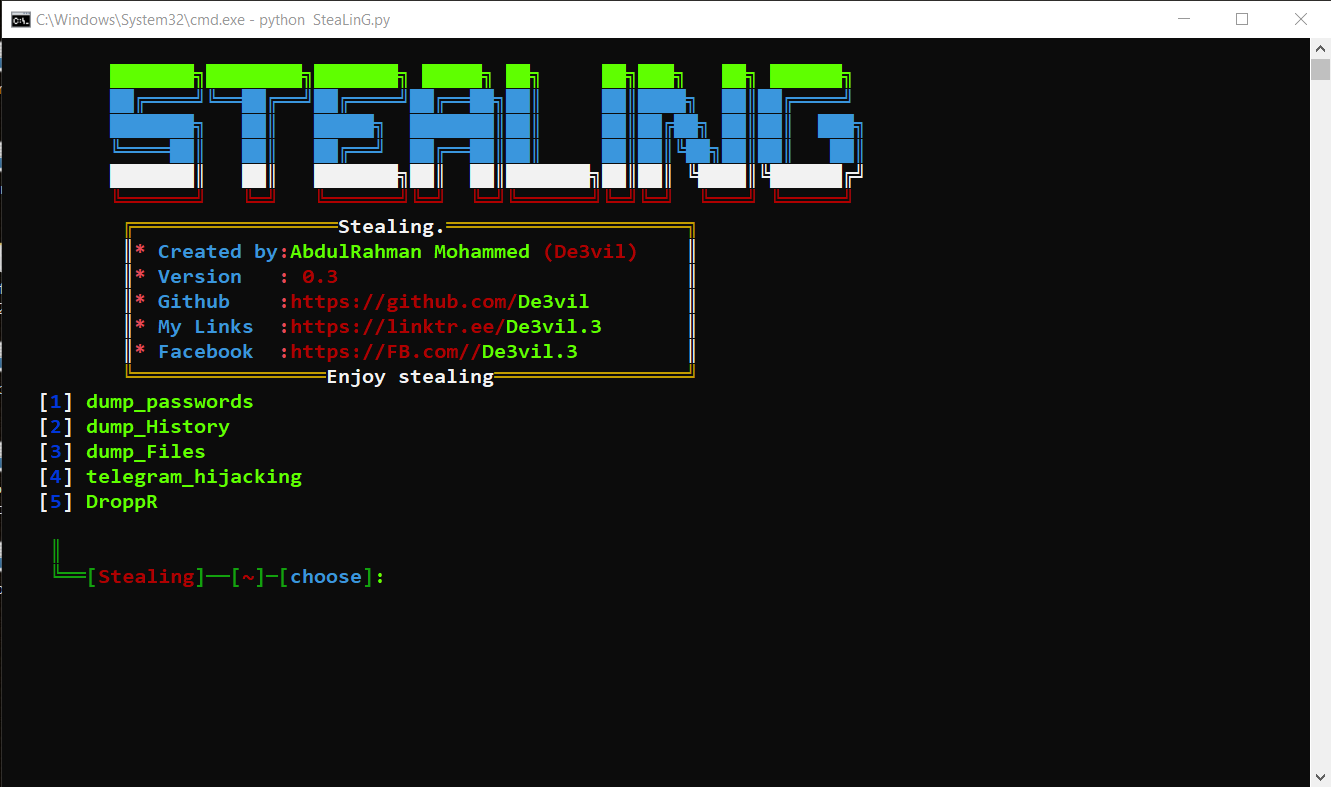 de3vil/stealing
The SteaLinG は、ソーシャルエンジニアリング向けに設計されたオープンソースのペネトレーションテストフレームワークです。
 itsmehacker/ducky-exploit
Arduino Rubber Ducky フレームワーク
 notsosecure/udp-hunter
IPv4およびIPv6の両プロトコルに対応した各種UDPサービスのネットワーク評価ツール
 trustedsec/specula
Microsoft Outlookのホームページ機能を悪用し、ステルス性の高い永続化、リモートアクセス、およびポストエクスプロイテーションを実現するモジュール式コマンド&コントロールフレームワーク。
 gamozolabs/elfloader
シェルコード用のアーキテクチャ非依存ELFファイルフラットナー
 pqlx/cve-2022-1015
Linux kernel CVE-2022-1015 のローカル権限昇格 PoC
 nullsecuritynet/tools
セキュリティツール、エクスプロイト、概念実証コード、シェルコード、ペネトレーションテストおよび教育目的の攻撃的セキュリティ研究のためのスクリプトの厳選されたコレクション。








