
 #1
システムまたはデータへの不正アクセスを取得するために脆弱性を悪用するためのツール。
Kitploit おすすめ
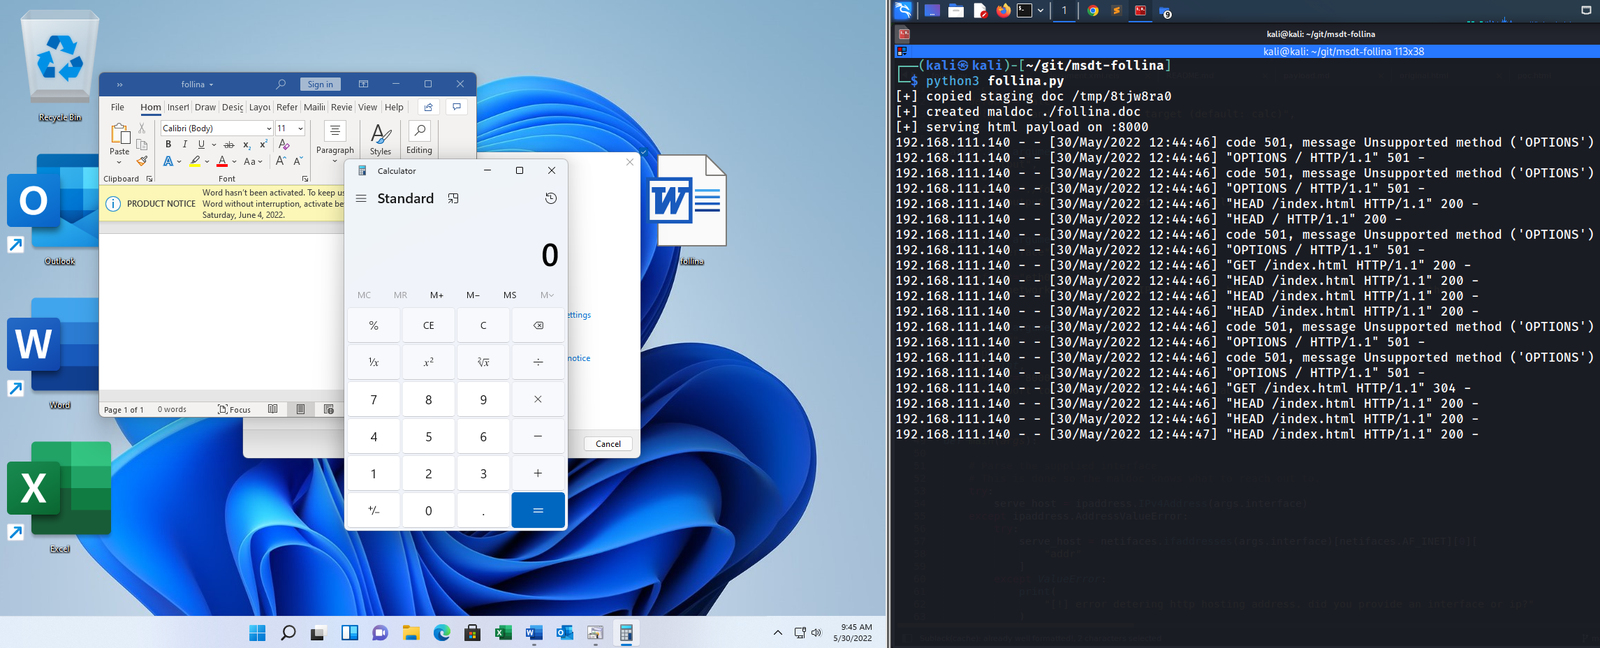
 johnhammond/msdt-follina
# MS-MSDT 'Follina' 悪意のあるWord文書ジェネレーター MS-MSDTの「Follina」脆弱性を悪用して、任意のコマンドを実行したり、HTTPサーバー経由でペイロードをステージングしたりする悪意のあるMicrosoft Word文書を生成します。
 windowsexploits/exploits
厳選された、コンパイル済みかつテスト済みのWindowsエクスプロイトのアーカイブで、セキュリティテストと研究のためのすぐに使えるバイナリとスクリプトを提供します。
 klezvirus/inceptor
テンプレート駆動型AV/EDR回避フレームワーク
 samyk/slipstream
NAT Slipstreaming は、被害者のネットワーク上の誰かがウェブサイトを訪問するだけで、攻撃者が被害者マシンにバインドされた任意の TCP/UDP サービスにリモートアクセスし、被害者の NAT/ファイアウォールをバイパスすることを可能にします。
 terjanq/tiny-xss-payloads
さまざまなコンテキストで使用できる小さなXSSペイロードのコレクション。 https://tinyxss.terjanq.me
 nicholasaleks/damn-vulnerable-drone
Damn Vulnerable Drone は、人気の ArduPilot/MAVLink アーキテクチャに基づいた意図的に脆弱性のあるドローンハッキングシミュレーターであり、実践的なドローンハッキングのための現実的な環境を提供します。
 inguardians/peirates
Peirates - Kubernetes ペネトレーションテストツール
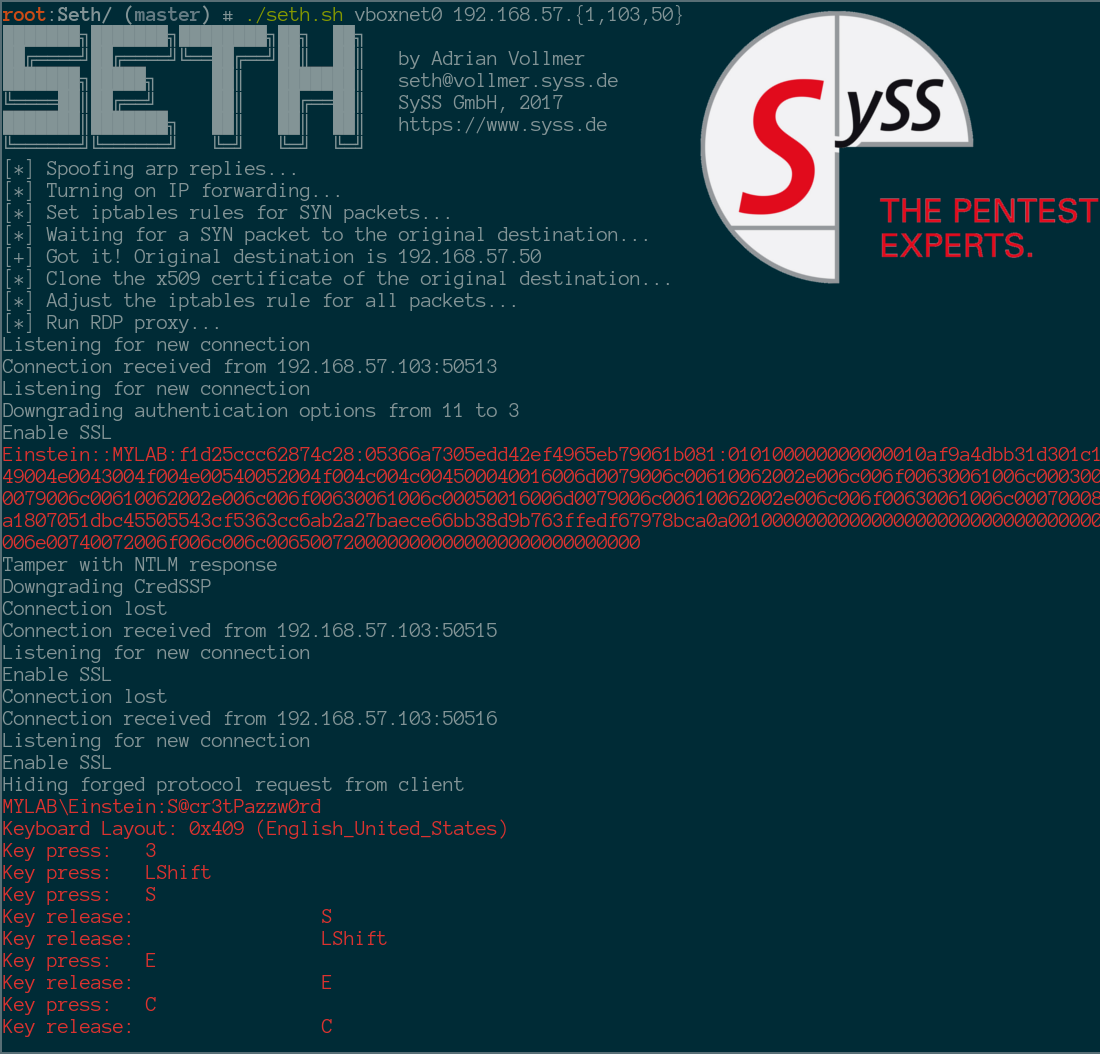 syss-research/seth
MitM攻撃を実行し、RDP接続から平文の認証情報を抽出します
 lionsec/xerosploit
効率的で高度な中間者攻撃フレームワーク
 ascotbe/kernelhub
:palm_tree:Linux、macOS、Windows のカーネル権限昇格脆弱性コレクション。コンパイル環境、デモ GIF マップ、脆弱性の詳細、実行可能ファイルを収録(権限昇格脆弱性集)
 cn33liz/p0wnedshell
PowerShell Runspace ポストエクスプロイテーションツールキット

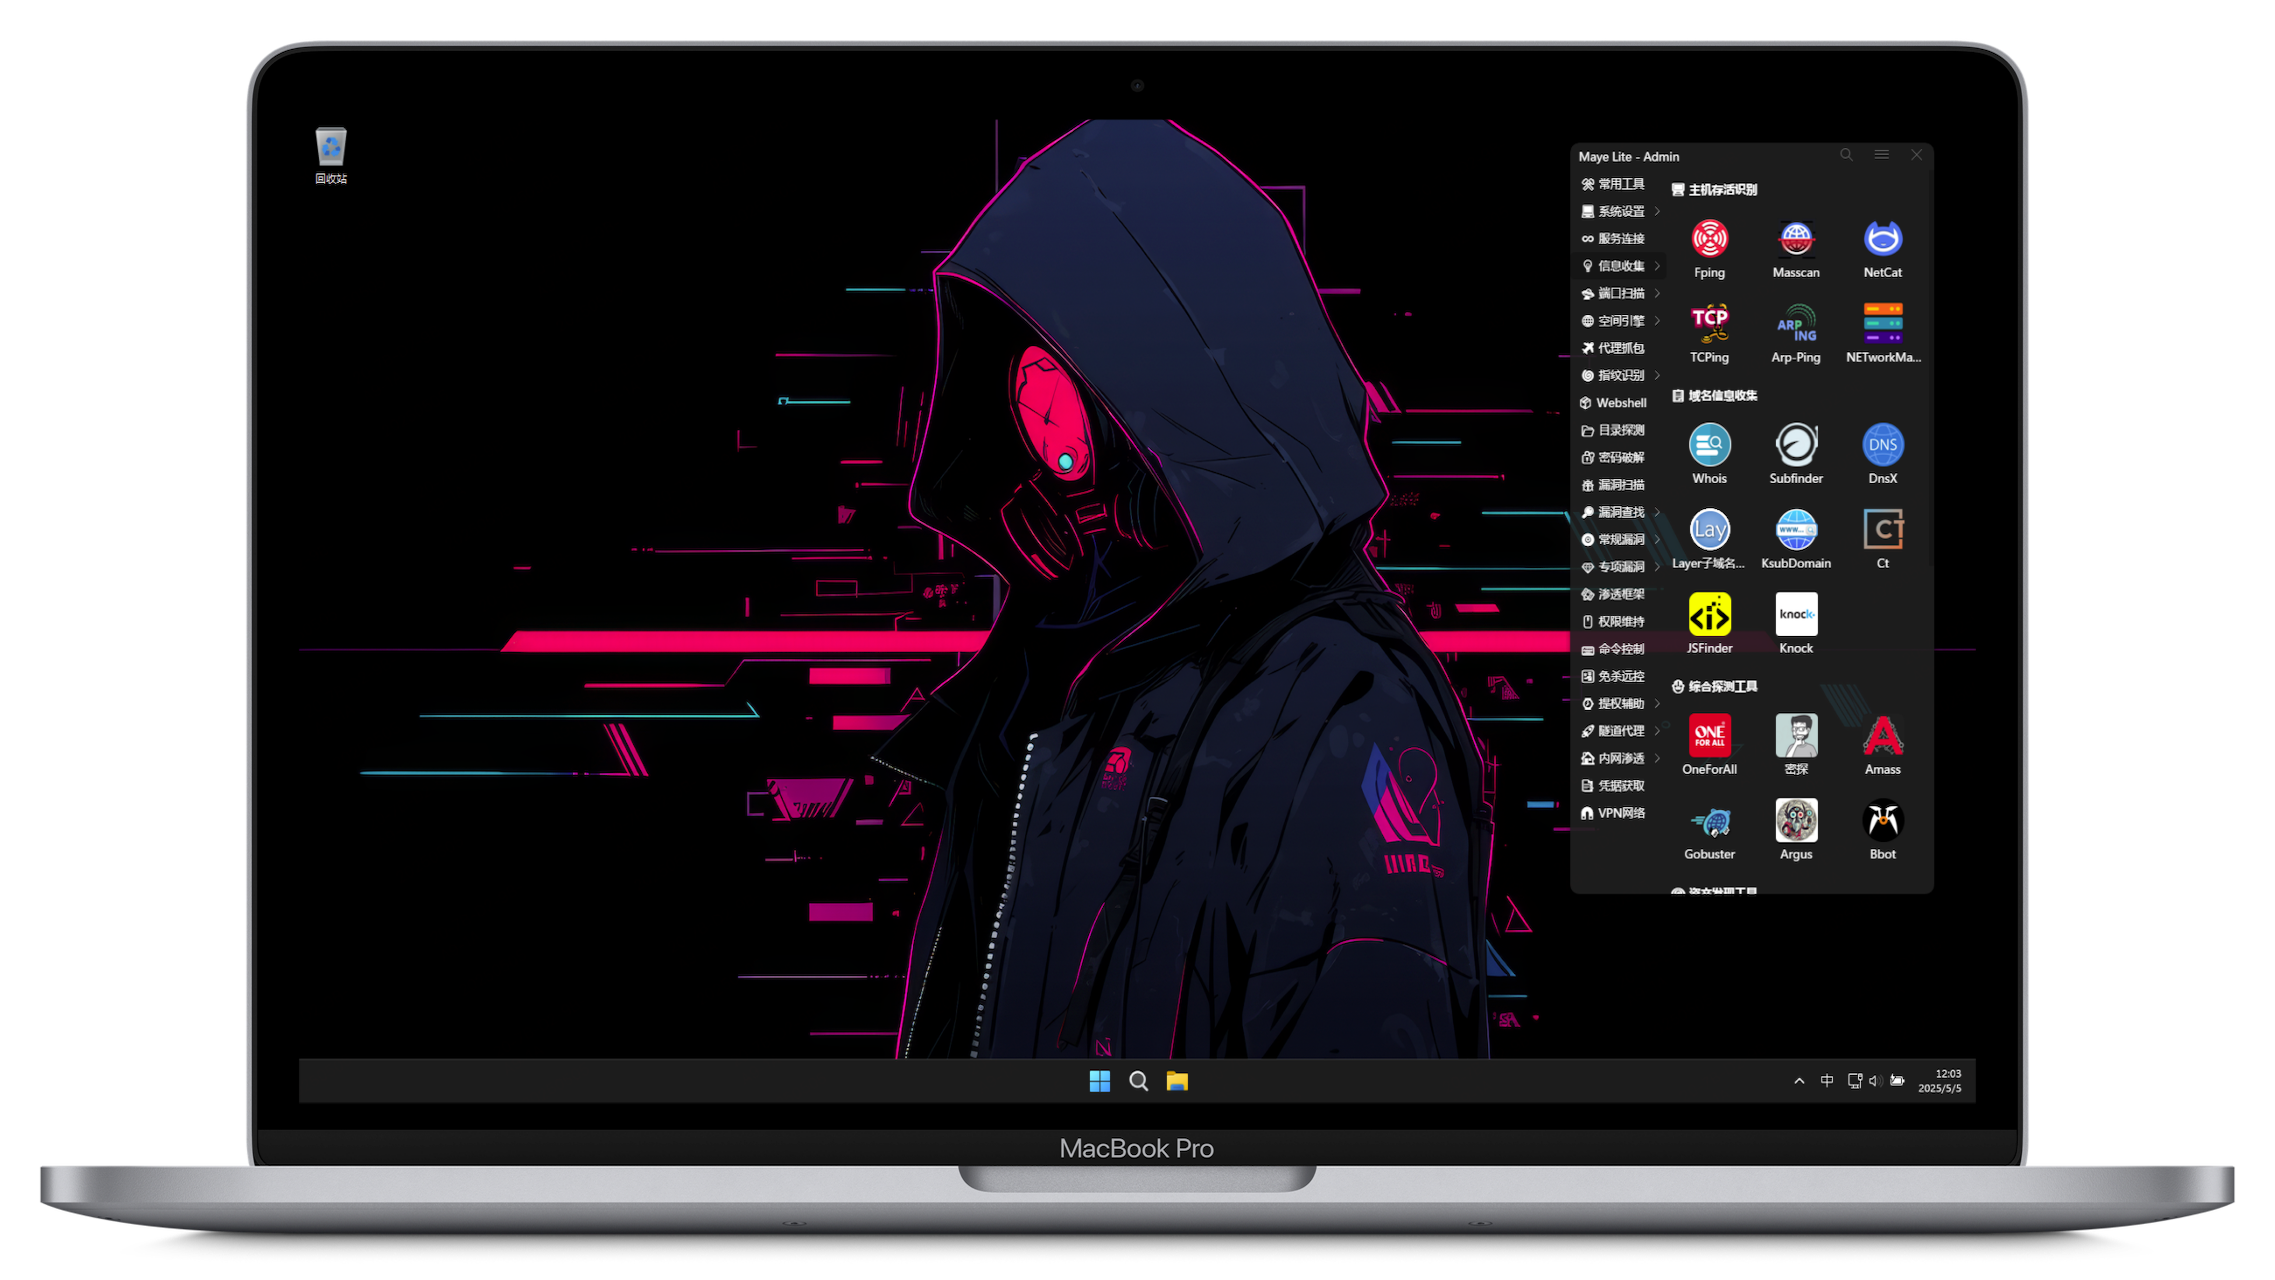 arch3rpro/pentest-windows
⚔️Windows11 Penetration Suite Toolkit 🔰 Mac Mチップ上で初のWindowsペネトレーションテスト環境
 bashfuscator/bashfuscator
完全に設定可能で拡張可能なBash難読化フレームワーク。このツールは、レッドチームとブルーチームの両方を支援することを目的としています。
 mscholtes/ps2exe
PowerShellスクリプトを実行可能ファイルにコンパイルするモジュール
 xairy/kernel-exploits
Linuxカーネル向けの概念実証エクスプロイト








