STRIDE GPTは、大規模言語モデル(LLM)を活用したAI駆動の脅威モデリングツールであり、STRIDE手法に基づいて特定のアプリケーションの脅威モデルと攻撃ツリーを生成します。ユーザーは、アプリケーションの種類、認証方法、アプリケーションがインターネットに公開されているか、あるいは機密データを処理するかといったアプリケーションの詳細を提供します。モデルは提供された情報に基づいて出力を生成します。
目次
プロジェクトを支援する
STRIDE GPTが役立つと感じていただけたら、ぜひプロジェクトへのご支援をご検討ください:
- ⭐ GitHubでリポジトリにスターを付けると、より多くの人にこのツールを知ってもらうことができます
- ☕ Buy me a coffeeで、継続的な開発とメンテナンスを支援できます
機能
- エージェント型コードベース分析: CLIをコードベースに向けるだけで、自律的で詳細なSTRIDE脅威モデルを取得できます — エージェントが計画を立て、探索し、サブシステム全体にわたる発見事項を統合します
- CLIとインタラクティブREPL: タブ補完、履歴、リアルタイム進捗を備えたフル機能のターミナル体験 — ブラウザは不要です
- シンプルで使いやすいStreamlit Webインターフェース
- STRIDE方法論に基づく脅威モデルを生成
- エージェント型AIサポート: Agentic Applications向けOWASP Top 10(ASI)統合による、エージェント型AIシステム向けの専門的な脅威モデリング
- 生成AIサポート: OWASP LLM Top 10統合によるGenAIアプリケーション向けの脅威モデリング
- MITRE ATT&CK & ATLASマッピング: 脅威には標準化された敵対者技術ID(従来のインフラ攻撃にはMITRE ATT&CK Enterprise、ML/LLM固有の攻撃にはATLAS)が注記されます — markdownでは列として、HTMLではリンク付きピルとして、SARIFでは
mitre_attackプロパティとして表示されます
- アーキテクチャパターン検出: アプリケーションの説明からRAGパイプライン、マルチエージェントシステム、コード実行環境、ツールエコシステムなどを自動検出します(CSA MAESTROに着想を得ています)
- 組み込みdraw.io図エディタ: 統合されたdiagrams.netエディタを使用して、STRIDE-GPT内で直接アーキテクチャ図を作成・編集できます — 外部ツールは不要です。図はXMLとして解析され、コンポーネント、接続、信頼境界が抽出されるため、画像分析のみの場合よりもはるかに豊富なコンテキストを脅威モデル生成に提供します。既存の画像アップロードワークフローは変更されていません。デフォルトではエディタはホストされた
embed.diagrams.netから読み込みます。セルフホスト型またはエアギャップ環境へのデプロイでは、STRIDE_GPT_DRAWIO_URL環境変数を介して独自のdraw.ioを指定してください
- マルチモーダル: サポートされているすべてのビジョン対応モデルで、アーキテクチャ図やフローチャートなどを脅威モデリングの入力として使用できます
- データフロー図: アプリケーションの説明からDFDを生成し(またはアップロードされたDFD画像を解析し)、Mermaidソースをライブで編集し、確定した図を権威あるシステムモデルとして脅威モデルおよび攻撃ツリーのプロンプトにフィードバックできます。CLIの
/analyzeも、その発見事項とともにシステムレベルのDFDを出力します
- 可能な攻撃経路を列挙する攻撃ツリーを生成
- 特定された脅威に対する可能な緩和策を提案
- 特定された脅威に対するDREADリスクスコアリングをサポート
- 特定された脅威に基づくGherkinテストケースを生成
- 包括的な脅威モデリングのためのGitHubリポジトリ分析(GitHub Enterpriseのサポートを含む)
- 複数の出力形式: Markdown、JSON、SARIF(GitHub、GitLab、Azure DevOps、IDEにインポート可能)、およびステークホルダーと共有するための自己完結型HTMLビュー
- 現在のモデルサポート(OpenAI GPT-6シリーズ、Anthropic Claude Opus 5.5および4.8、デフォルトでthinkingが有効なGoogle Gemini 3.x)
- LiteLLMを介した包括的なLLMプロバイダーサポート: OpenAI、Anthropic、Google AI、Mistral、Groq、DeepSeek、さらにLM Studio Serverを介したローカルホスティング
- データストレージなし。アプリケーションの詳細は保存されません
- 簡単にデプロイできるDockerコンテナイメージとして利用可能
- 安全な設定のための環境変数サポート
エンタープライズデプロイ
STRIDE-GPTを組織向けにカスタマイズしたいですか? 以下の方法を学ぶには、包括的な運用化ガイドをご覧ください:
- 🎯 組織のセキュリティ管理策と標準を注入する
- 📋 コンプライアンス要件に合わせて脅威モデルをカスタマイズする
- 🔧 STRIDE-GPTをフォークして社内にデプロイする
- 📊 環境に固有のコンテキスト認識型で実用的な脅威モデルを取得する
このガイドには、AIを活用した脅威モデリングをチーム全体に展開しようとしている組織向けの、ステップバイステップの手順、コード例、デプロイパターンが含まれています。
Open Security Summitでの講演
2024年1月、私はOpen Security SummitでSTRIDE GPTについて講演しました。講演では、プロジェクトの始まり、その中核機能、最近のアップデート、そしていくつかの今後の計画について話しました。以下からプレゼンテーション全体をご覧いただけます:
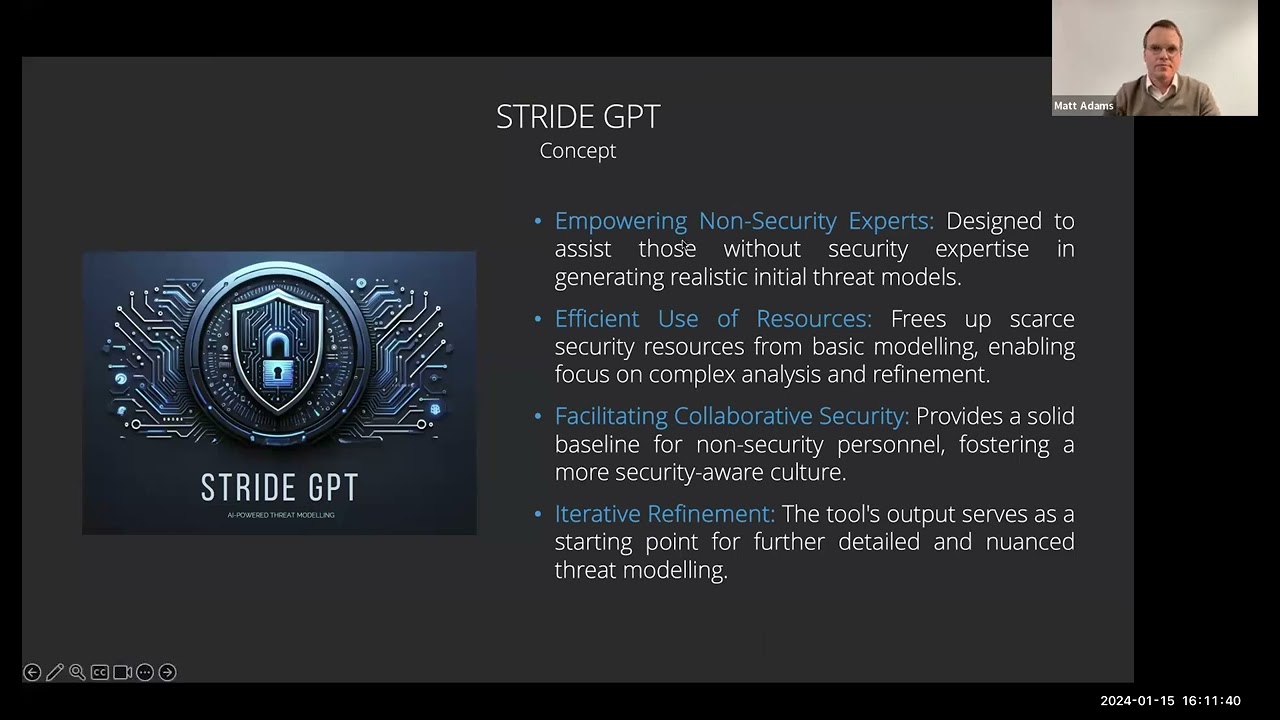
この動画は、STRIDE GPTがどのように動作するのか、また脅威モデリングの改善にどのように活用できるのかを理解したい方にとって、優れたリソースです。
変更履歴
バージョン 0.21 (最新)
- 新規インストールが再び動作するように (#330, #283, #334): litellm 1.106.0以降、すべてのツール呼び出しリクエストが
mcpをインポートするため、クリーンなpip install stride-gptが最初のサブシステムで失敗していました。STRIDE-GPTはlitellm[mcp]に依存するようになりました。CIとリリースワークフローは、ビルドされたwheelを空の環境にインストールし、PyPIに届く前にスモークテストを実行します。
- プランニングと予算 (#226, #306, #264, #271, #175, #300): プランナーはすべての主要ファイルを検出し、コードベースをデプロイ可能なサービスに分割します。各サービスはそのコードを所有するワーカーのみによって分析されるため、同じコードが複数のサブシステムから報告されることはなくなりました。
--max-llm-callsと--max-tool-callsは、以前は実行全体を上限とし、後続のサブシステムが除外される可能性がありましたが、現在は各サブシステムを上限とします。途中で停止したサブシステムはunfinishedとして記録され、実行はpartialとマークされます。以前はcompletedとして記録されていました。
- 脅威IDと統合 (#209, #212, #251, #252, #265, #225): すべての脅威に安定したIDが付与されます。統合では、システム全体にわたる所見を、それが要約するサブシステムの脅威にリンクするか、またはサブシステム間の連鎖など、その証拠を検証する必要がある創発的な脅威を報告します。統合に失敗しても、サブシステムの検出結果は保持されます。トークン使用量はキャッシュヒットを別途カウントします。
- エラーと再開 (#258, #262, #297, #303, #305): レート制限とサーバーエラーは再試行されます。それでも失敗する実行は、プロバイダーのメッセージを引用する1行と非ゼロの終了コードで終了し、何も分析されなかった実行も同様です。再開は、同じリポジトリ内の別のディレクトリからのチェックポイントを拒否し、Ctrl-Cを押すと実行を再開するコマンドが表示されます。その他の小さな修正として、
-oディレクトリ、REPLフラグ、/quickリファレンスカード、クイックレポート名、モデル出力内のマークアップが含まれます。
- モデル、プロンプト、Web UI (#245, #324, #328, #276, #294, #326): Claude Sonnet 5.5とHaiku 5.5がSonnet 5とHaiku 4.5に代わり、Anthropicのbudget thinkingが削除され、DeepSeekのプランニングが再び動作するようになりました。プロンプトは各外部サービスをシステムの信頼境界の外にあるものとして扱います。Web UIの各タブはプロバイダーに依存しない単一の呼び出しを行うようになり、生成されたDFDがエディタに表示されます。
- サプライチェーン: 9つの依存関係でセキュリティの下限が引き上げられました。ロックファイルの解決では、5日未満のリリースをスキップし、未使用の
anthropicおよびgroq SDKがWeb extrasから削除されました。
アップグレード: 0.20で書き込まれたチェックポイントは再開できません。budget thinkingが削除された際に設定ハッシュが変更されたためです。それらの実行は最初からやり直してください。検出結果ファイルはskippedという結果を使用しなくなりました。
バージョン 0.20

 mrwadams/stride-gpt







