#1
 gquere/pwn_jenkins
Jenkinsサーバーへの攻撃に関するメモ
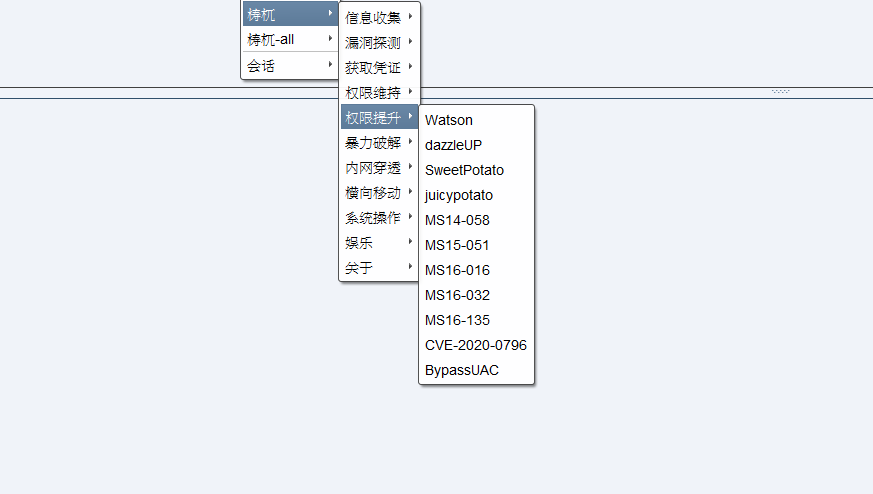 pandasec888/taowu-cobalt_strike
Cobalt Strike上に構築されたレッドチーム自動化フレームワークであり、エクスプロイトモジュール、ポストエクスプロイトツール、ラテラルムーブメント機能を統合し、調整された敵対的シミュレーションを実現します。
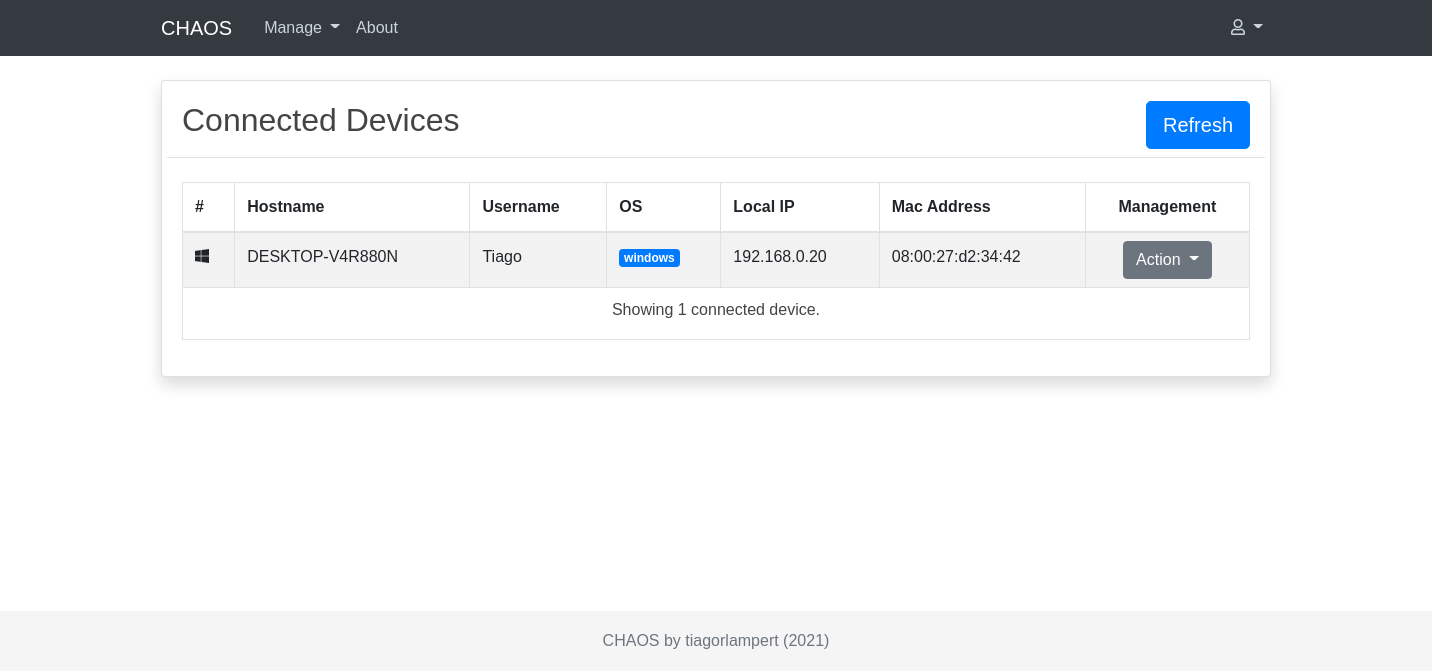 tiagorlampert/chaos
🔥 CHAOSは、リモートオペレーティングシステムを制御するためのバイナリを生成できる、無料でオープンソースのリモート管理ツールです。
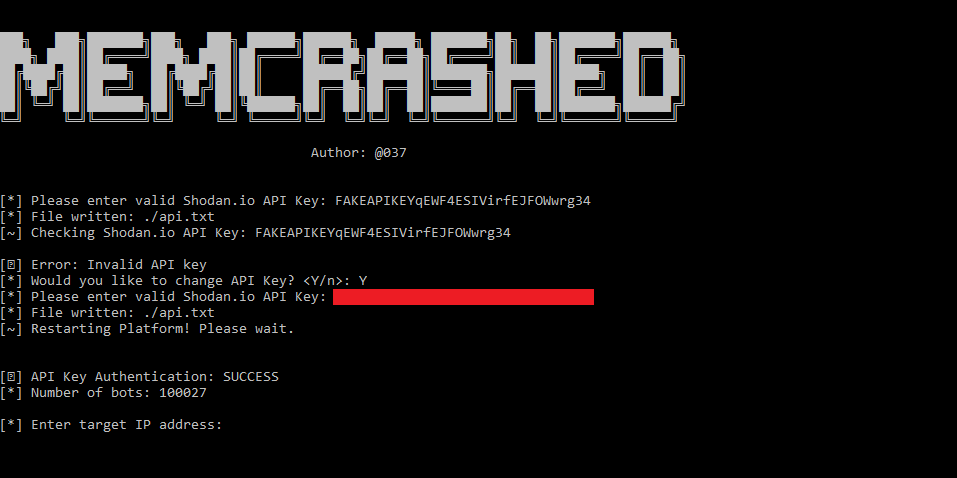 649/memcrashed-ddos-exploit
Shodan APIを使用して取得された脆弱なMemcachedサーバに対して、偽装されたUDPパケットを送信するDDoS攻撃ツール。
 0xn0ne/weblogicscanner
weblogic 脆弱性スキャンツール。現在は以下の脆弱性に対する検出機能を含みます:CVE-2014-4210、CVE-2016-0638、CVE-2016-3510、CVE-2017-3248、CVE-2017-3506、CVE-2017-10271、CVE-2018-2628、CVE-2018…
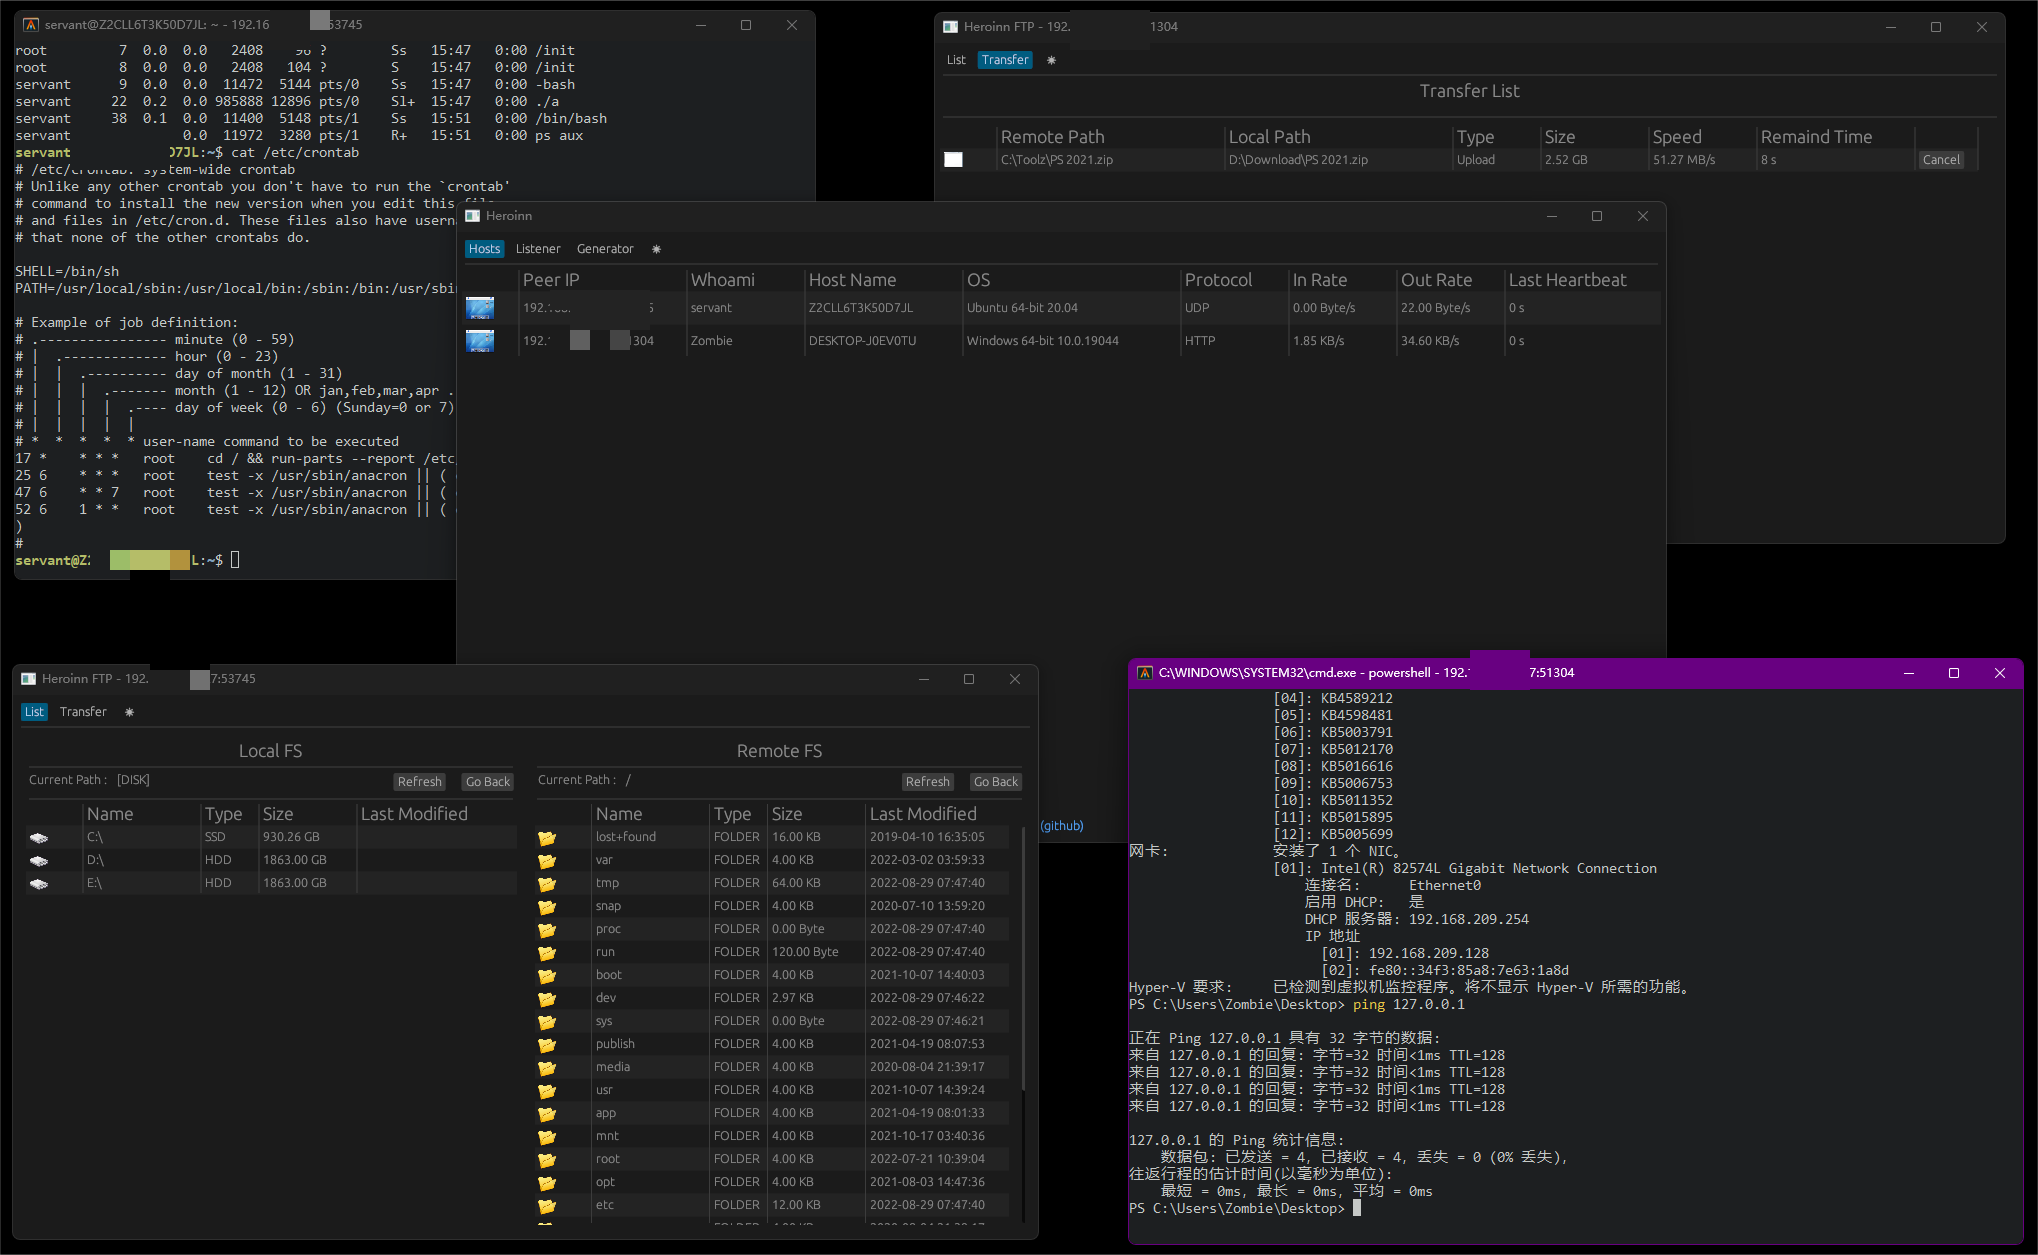 b23r0/heroinn
A cross platform C2/post-exploitation framework.
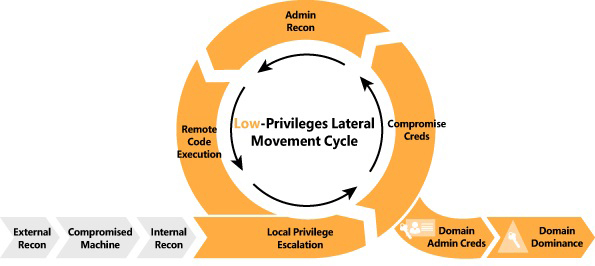 ihebski/a-red-teamer-diaries
RedTeam/Pentest のメモと、プロフェッショナルなエンゲージメントに関連する複数のインフラストラクチャでテストされた実験。
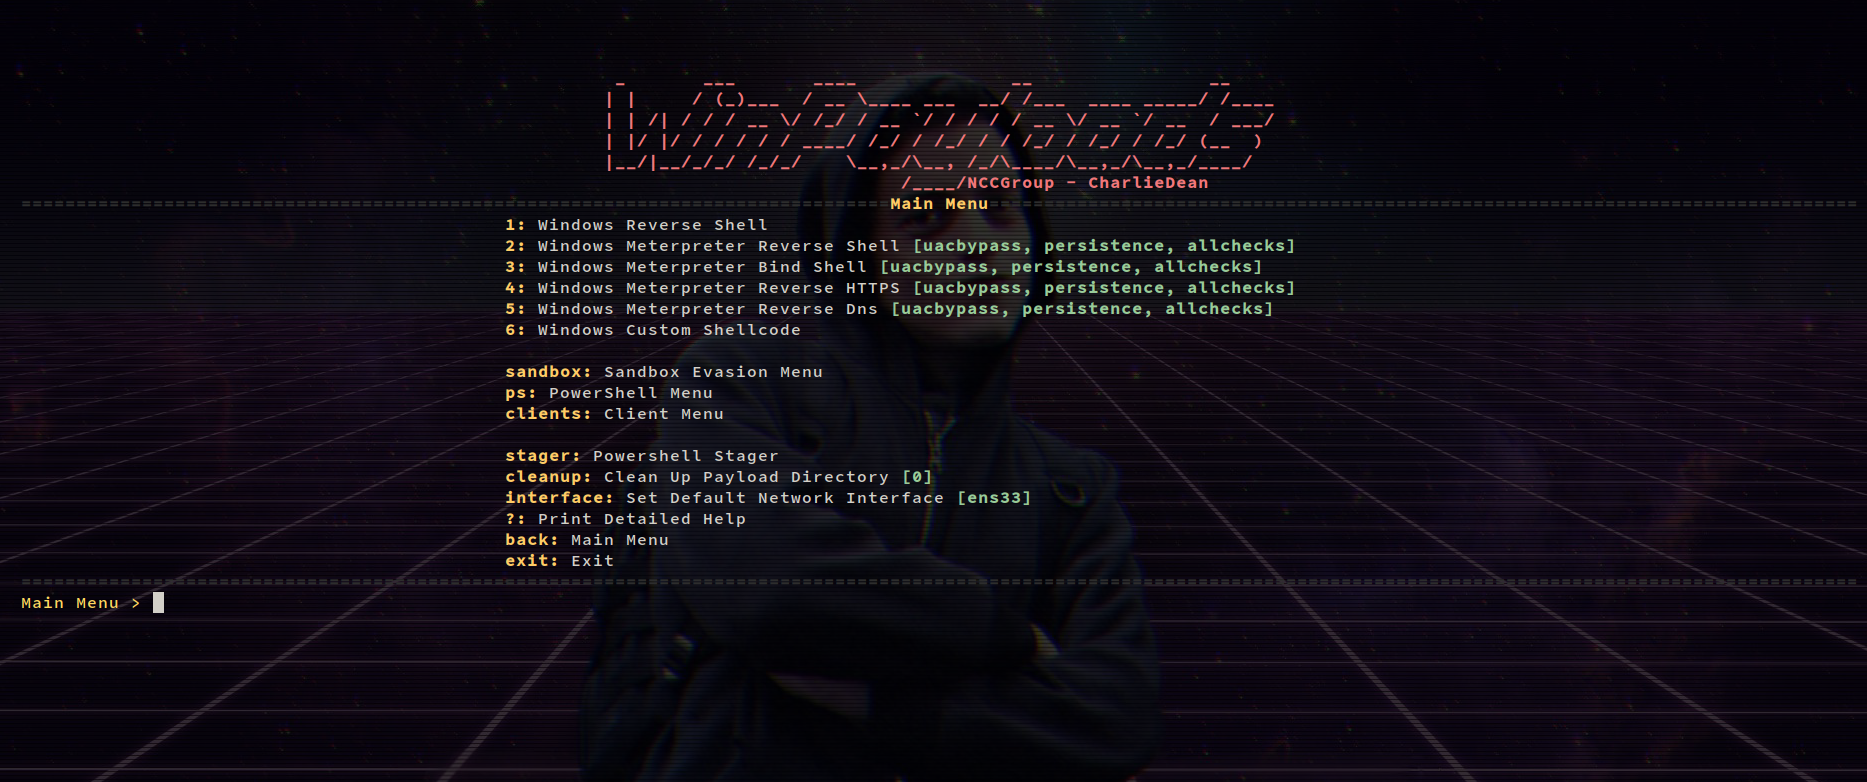 nccgroup/winpayloads
検出不可能なWindowsペイロード生成
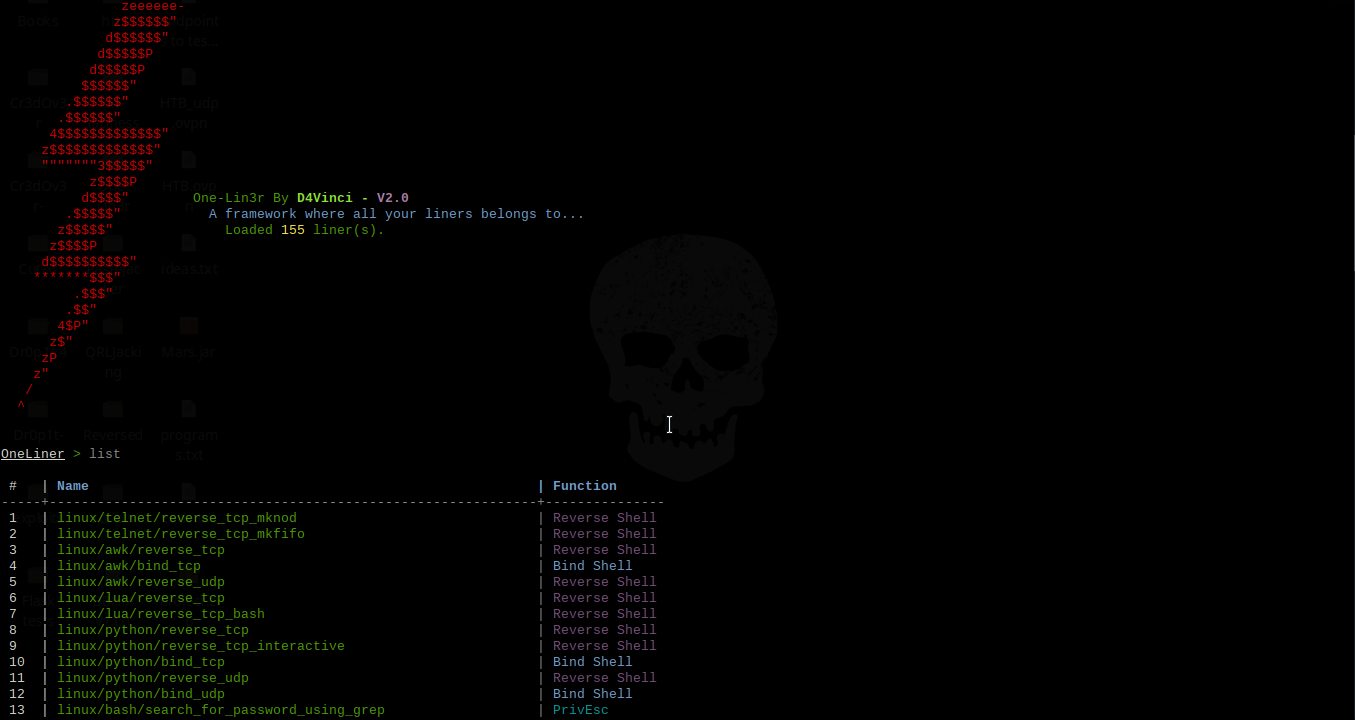 d4vinci/one-lin3r
ペネトレーションテスト操作、権限昇格などに役立つワンライナーを提供します。
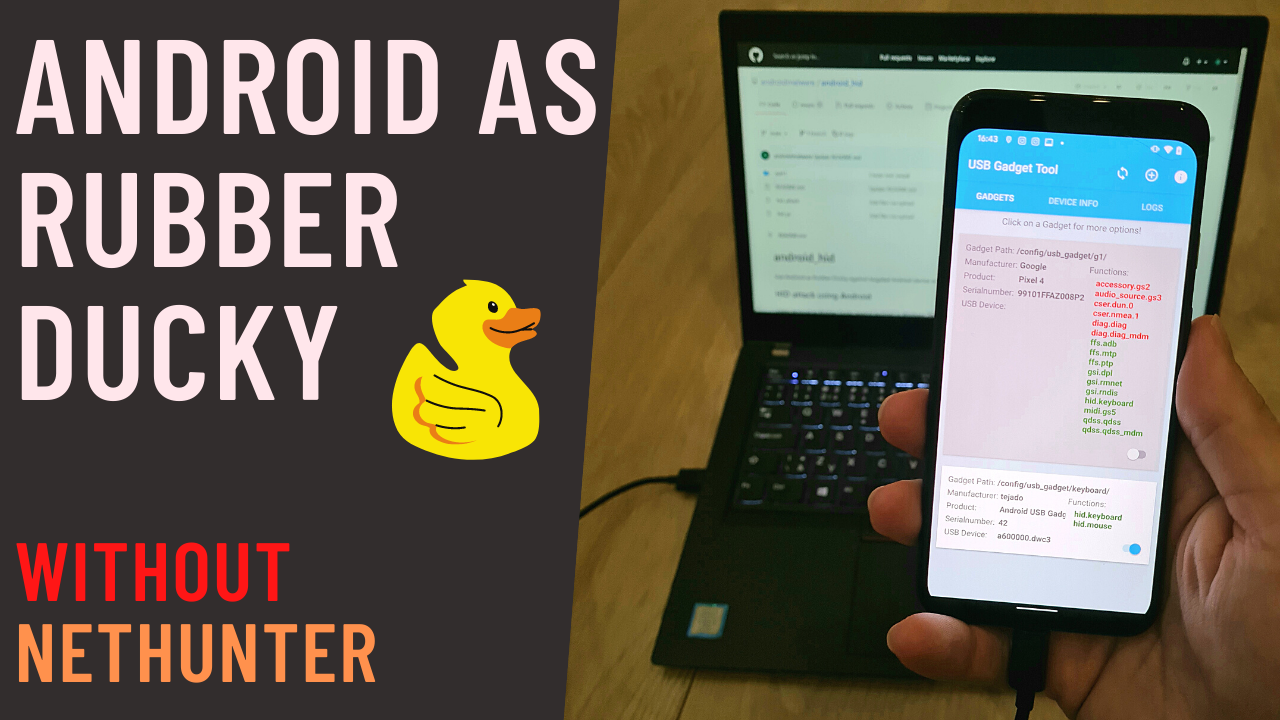 androidmalware/android_hid
AndroidをRubber Duckyとして別のAndroidデバイスに対して使用する
 topotam/petitpotam
PoCツール:MS-EFSRPCのEfsRpcOpenFileRawまたは他の機能を介して、Windowsホストに他のマシンへの認証を強制します。
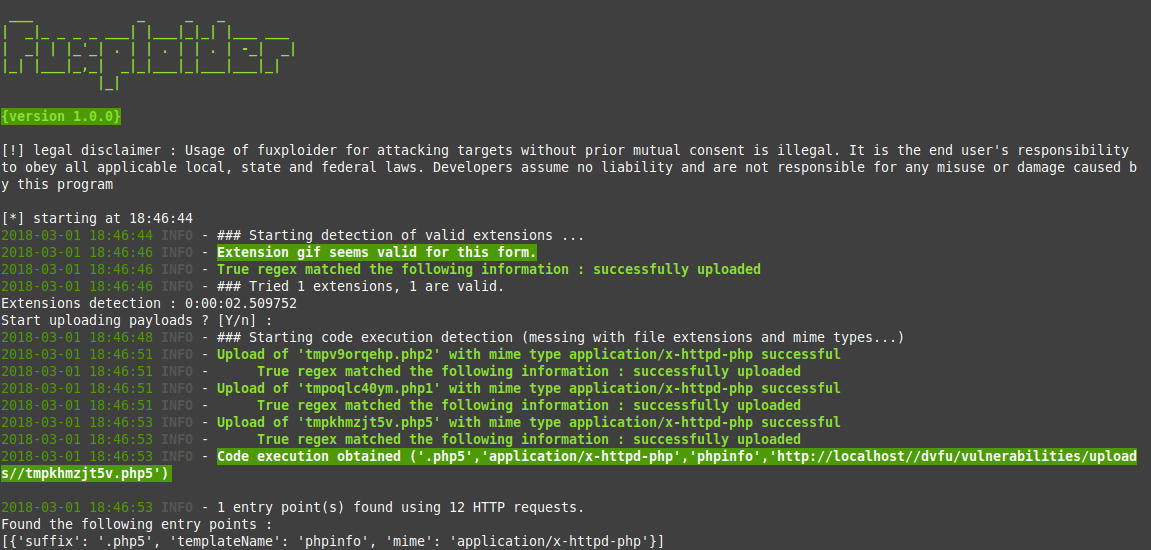 almandin/fuxploider
ファイルアップロード脆弱性スキャナー&エクスプロイトツール。
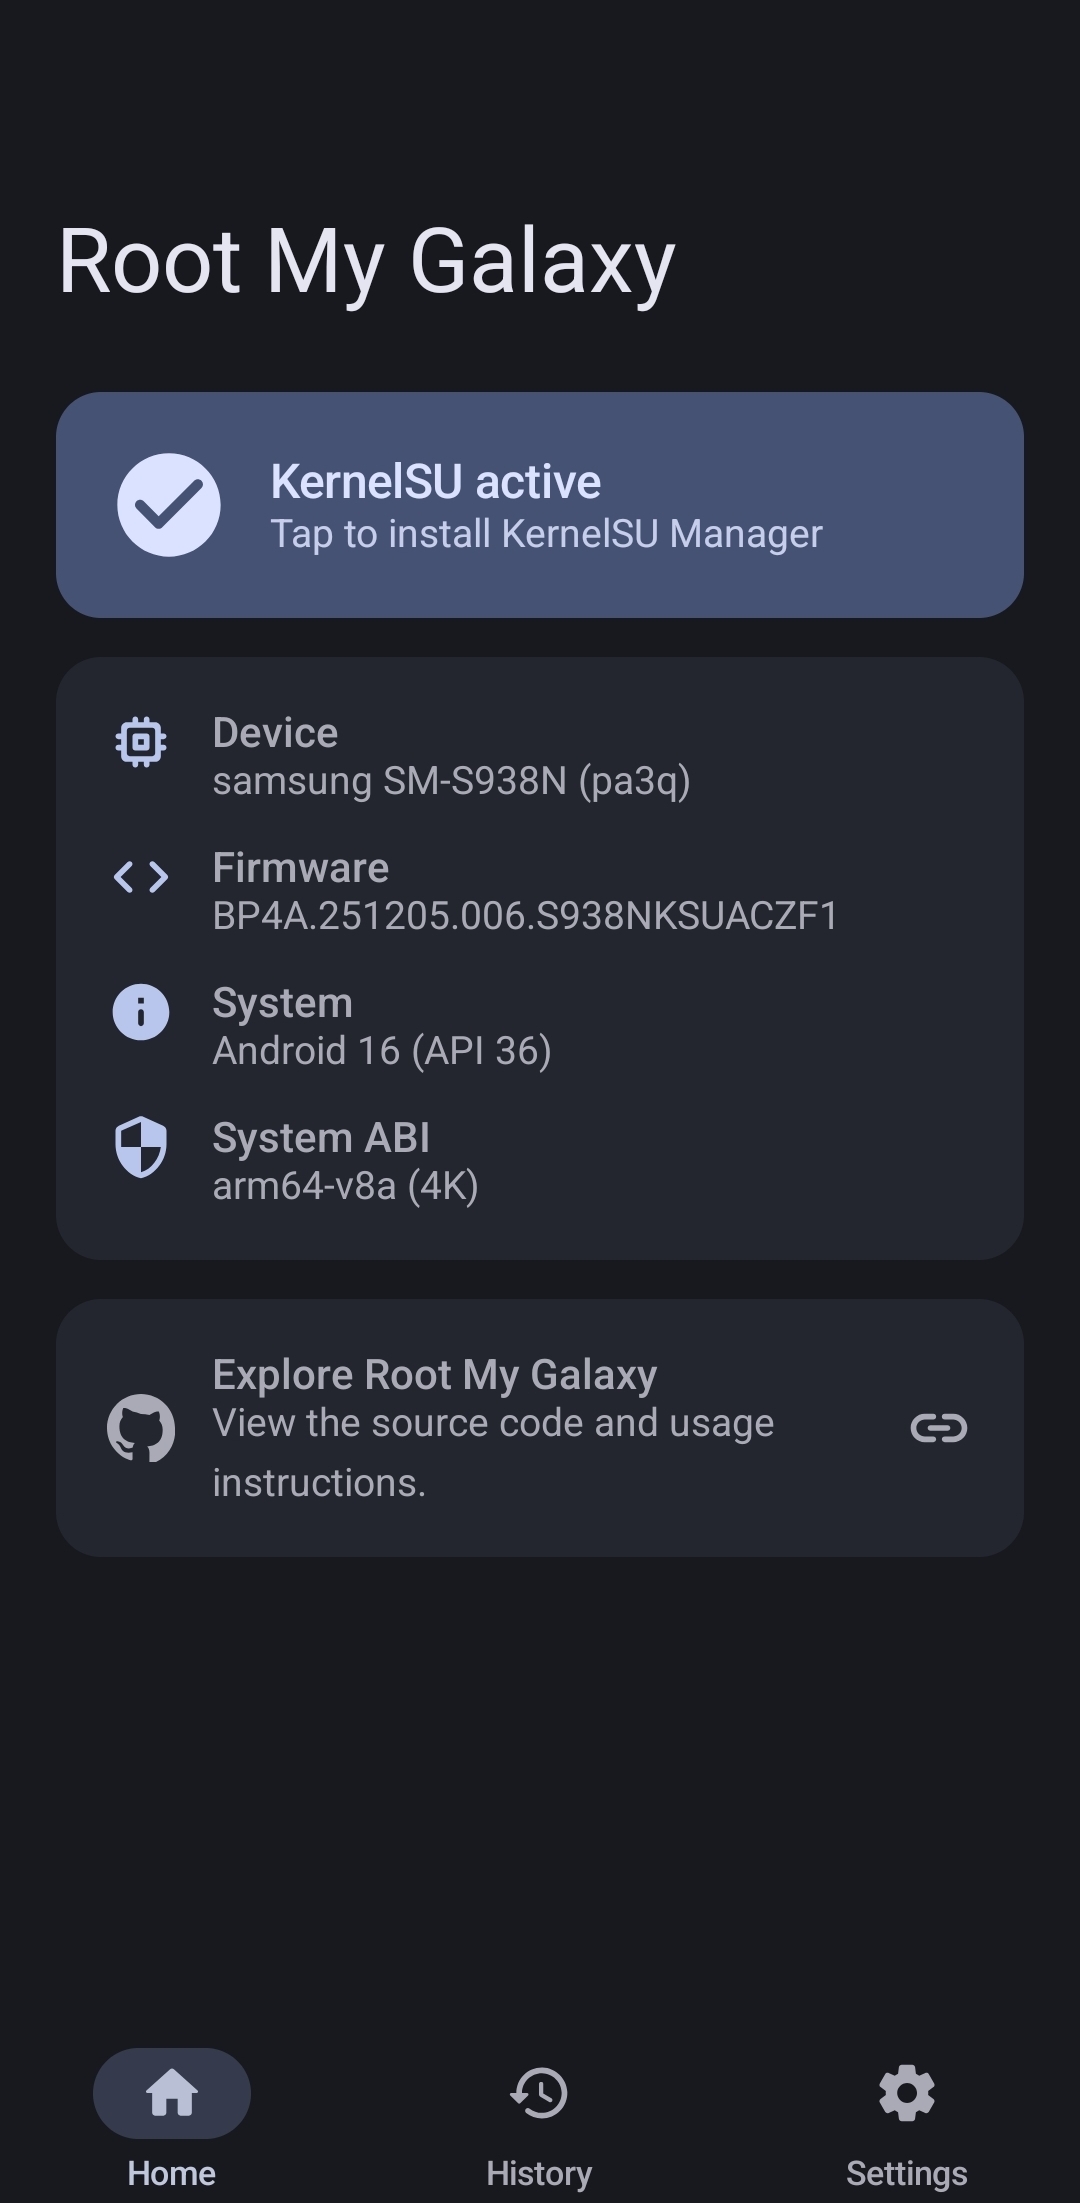 busung-dev/root-my-galaxy
対応Samsung Galaxyファームウェア向けKSUインストーラ(CVE-2026-43499)
 risinek/esp32-wifi-penetration-tool
ESP32プラットフォームを使用して近くのWi-Fiネットワークへの攻撃の可能性を探る。
 s3cur3th1ssh1t/amsi-bypass-powershell
このリポジトリには、さまざまなブログ投稿で見つけたAmsi Bypass手法が含まれています。
 wavestone-cdt/edrsandblast
脆弱性のある署名済みドライバを悪用して、EDRカーネルコールバック、オブジェクトコールバック、ETW TIプロバイダ、ユーザーランドフックをバイパスし、LSASSメモリダンプと資格情報抽出を行います。