
 #1
 aemmitt-ns/skeleton
CVE-2021-0326を標的としたAndroidデバイス(Peloton Bikeを含む)向けのゼロクリックリモートコード実行エクスプロイト。ASLRを無効化する必要がある概念実証(PoC)を含む。
 kpn-ciso/dra_writeup
Oracle DSR スタックバッファオーバーフロー脆弱性 (DRA) の解説 CVE-2014-6598
 qmadev/crabloader
RustベースのCobalt Strikeペイロード用のユーザー定義リフレクティブローダー。OPSEC安全性のためにRWXメモリページを回避します。ローダーセクション抽出のための抽出ツールを含みます。
 b3mb4m/shellsploit-framework
シェルコードとエクスプロイトペイロードを生成するためのフレームワーク。ペネトレーションテストやセキュリティ研究向けに設計され、ペイロードの作成と配信を自動化します。
 nishantiyer/cve-2020-15215-discord-poc
Electron境界強化の概念実証検証ハーネス。レンダラー/メインプロセス分離、IPCポリシー適用、ナビゲーション制御をモデル化し、デスクトップアプリケーションのセキュリティ脆弱性を研究します。
 fenalik/cve-2021-1732
Windows 10 用の CVE-2021-1732 ローカル権限昇格エクスプロイト。カーネルモードの脆弱性を標的とした研究と概念実証コードを備えています。
 jolovicdev/hayduk
Metasploit用グラフィカル攻撃管理コンソール:Armitageの系譜を継ぐ、ブラウザUIを備えた単一のGoバイナリ。ライブネットワークトポロジ、キャンペーンワークフロー、Hail Mary、セッション、レポートエクスポート、チームモードに対応。
 m-cetin/cve-2023-29336
CVE-2023-29336の概念実証エクスプロイト。影響を受けるWindowsシステムでSYSTEMレベルのアクセスを可能にするWin32k権限昇格の脆弱性です。
 ma4the/omae-wa-cheese-da
Knoxが邪魔をするZFlip5向けCVE-2025-21479 PoC!(˶˃ ᵕ ˂˶)
 rickgeex/msf-module-cve-2019-0708
CVE-2019-0708 (BlueKeep) 向けのMetasploitモジュール - https://github.com/rapid7/metasploit-framework/tree/5a0119b04309c8e61b44763ac08811cd3ecbbf8d/modules/exp…
 xiaobailovesstirring/ghostlock-k419-adapter
GhostLock (CVE-2026-43499) アダプター(4.19.152-perf+ Android カーネル用)
 poliva/root-zte-open
zte-open 上で動作する CVE-2012-4220 用エクスプロイト
 smarttfoxx/copyfail
CVE-2026-31431 (Copy Fail) PoC - authencesn AF_ALG と splice() による Linux カーネルのページキャッシュ破損
 slapah/ghostlock-h8q
GhostLock CVE-2026-43499 の Galaxy Z Fold 8 (h8q) 向けポート
 crackercat/cve-2024-35250
ks.sys ドライバーにおける信頼されないポインターの逆参照の PoC
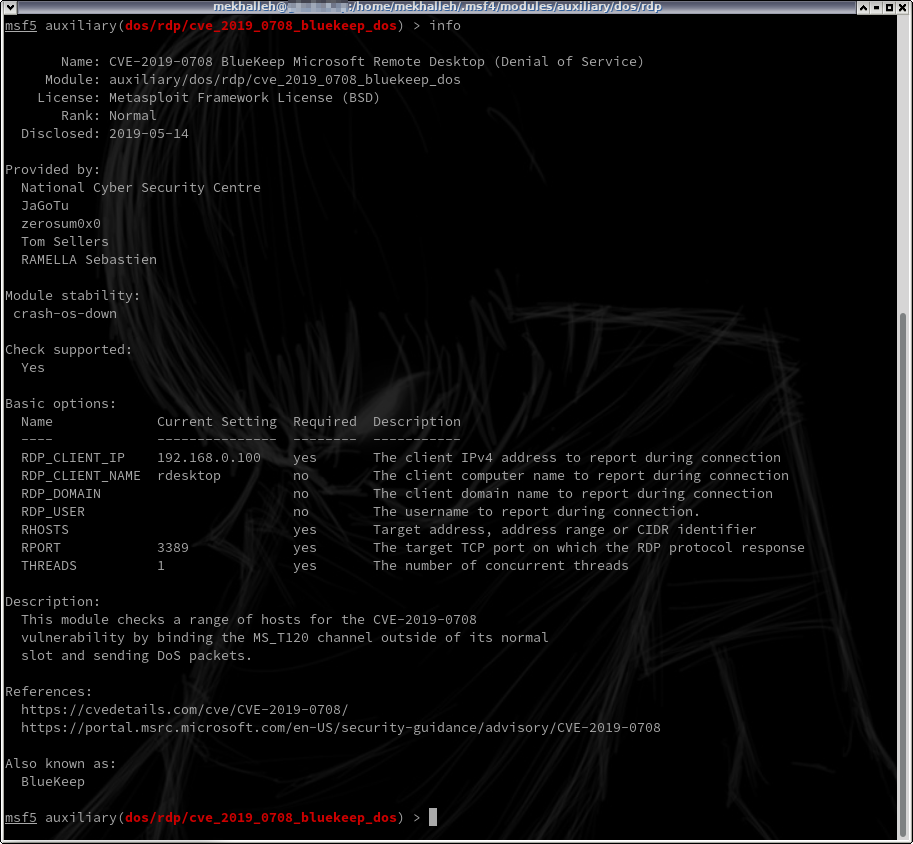 mekhalleh/cve-2019-0708
Metasploitモジュール:#Bluekeep ベクトルを使用した大規模なサービス拒否攻撃。
 doyensec/ksmbd-cve-2025-37947
CVE-2025-37947 の ksmbd(Linux カーネル SMB サーバー)におけるエクスプロイトで、領域外書き込みを引き起こします。BPF トレーサー、QEMU セットアップ、および最小限の PoC トリガーを含みます。









