
 #1
 al1ex/cve-2017-16995
CVE-2017-16995(Ubuntuのローカル権限昇格の脆弱性)
 seanrickerd/cve-2026-31431
LinuxカーネルCVE-2026-31431のエクスプロイト。authencesn AEAD操作によるページキャッシュ破損を引き起こし、コンテナおよびOpenShift環境での権限昇格を標的とします。
 skyblueeternal/cve-2018-1335-exp-gui
GUI版 EXP
 vlad902/annotated-fbi-tbb-exploit
注釈付きFBIエクスプロイト:2013年半ばのTor Browser Bundle向け (CVE-2013-1690)
 zoemurmure/cve-2023-21768-afd-for-winsock-eop-exploit
Windows Ancillary Function Driver(afd.sys)のローカル権限昇格エクスプロイト。CVE-2023-21768を標的とし、ポストエクスプロイトクリーンアップコードが含まれます。Windows 11 22621.963でテスト済み。
 xaitax/winrar-cve-2023-38831
このモジュールは、WinRARの脆弱性(CVE-2023-38831)を悪用します。ユーザーが細工されたRARファイルとそれに埋め込まれたドキュメントを開くと、スクリプトが実行され、コード実行に至ります。
 jiajinrong12138/cve-2021-36955-exp
CVE-2021-36955
 esskumar/phantomevasion
Pythonベースのアンチウイルス回避ツールで、msfvenomペイロードから検出不能な実行ファイルを生成します。ジャンクコード注入、暗号化、証明書スプーフィング、複数の実行方法などの高度な技術を使用します。
 nate0634034090/nate158g-m-w-n-l-p-d-a-o-e
### このモジュールには Metasploit が必要です: https://metasploit.com/download # 現在のソース: https://github.com/rapid7/metasploit-framework ## class MetasploitModule <…
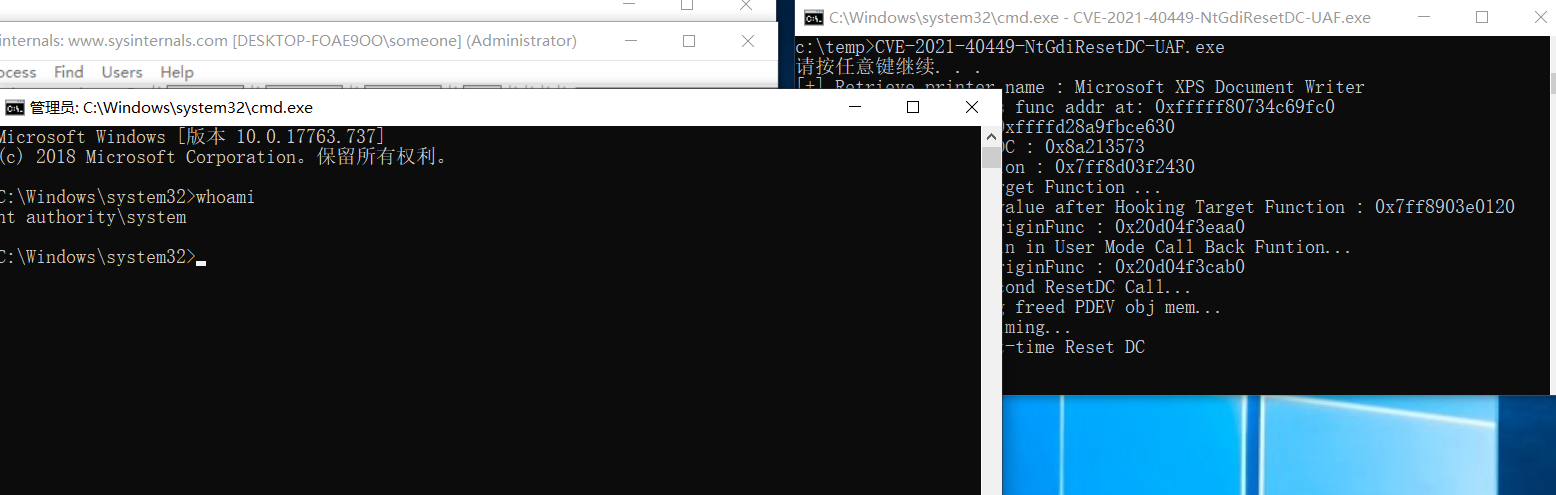 bl0odz/cve-2021-40449-ntgdiresetdc-uaf
CVE-2021-40449の概念実証エクスプロイト。これはNtGdiResetDCにおけるWindowsカーネルのuse-after-free脆弱性であり、ユーザー空間のメモリ割り当てを介した権限昇格を実証します。
 rbowes-r7/unrar-cve-2022-30333-poc
CVE-2022-30333 の unRAR におけるパストラバーサル脆弱性の概念実証エクスプロイト。悪意のある .rar ファイルを生成し、任意の場所にペイロードを仕込みます。ペネトレーションテストのために Metasploit および msfvenom と連携します。
 malwaretech/comodos
Comodo Internet Security ファイアウォールにおけるリモートサービス拒否(DoS)ゼロデイ脆弱性
 sorrow404null/cve-2026-43499-rmx5200
LD_PRELOADベースのpreload.soチェーンを使用して、CVE-2026-43499を介して一時的なrootアクセスを達成する、realme RMX5200向けAndroid 16ローカル権限昇格エクスプロイト。
 askyeye/cve-2022-21894-payload
CVE-2022-21894 のペイロード例
 victor0013/cve-2019-0708
CVE-2019-0708 RDP RCE 脆弱性用のスキャナー PoC
 kphongagsorn/adobe-flash-cve2018-15982
# CVE-2018-15982 を悪用するSWFペイロードを生成するMetasploitモジュールとPythonスクリプト Adobe Flash Playerのuse-after-free脆弱性(CVE-2018-15982)を悪用してリモートコード実行を可能にするSWFペイロードを生成するた…
 shibaaa204/pack2theroot
# CVE-2026-41651 の概念実証エクスプロイト Pack2 ソフトウェアにおける Linux ローカル権限昇格の脆弱性に対する概念実証エクスプロイトであり、root アクセスとシステム侵害を実証します。









