Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/enki-kr/cve-2026-32223-usbprint-exploit
特権昇格エクスプロイトフレームワークエクスプロイトハードウェアとIoTセキュリティ学習と教育ペイロード開発バイナリエクスプロイト
GitHubenki-kr/cve-2026-32223-usbprint-exploit
共有

CVE-2026-32223-USBPrint-Exploit

CVE-2026-32223の概念実証エクスプロイト。Windows USBプリントドライバー(usbprint.sys)におけるヒープベースのバッファオーバーフローであり、USBデバイスエミュレーションとプール操作を介してSYSTEMへのローカル権限昇格を実現します。

リポジトリを見る
222367ヶ月前Kitploit レビュー済み

CVE-2026-32223: 接続できたらね : Windows の USB プリンタードライバーを悪用する

Windows USB プリントドライバー (usbprint.sys) におけるヒープベースのバッファオーバーフローによるローカル権限昇格 (LPE)

この脆弱性は ENKI WhiteHat によって発見され、報告されました。

概要

CVE-2026-32223 は、Windows USB プリントドライバー (usbprint.sys) におけるヒープベースのバッファオーバーフロー脆弱性です。この脆弱性は、Make1284IdStringFromUsbStrings 関数内で IOCTL 0x220064 を処理する際に、USB 文字列記述子の検証が不適切であることに起因します。

特別に細工された USB プリンターデバイスが接続され、ユーザーランドプログラムが脆弱な IOCTL を呼び出すと、ドライバーはソースデータサイズと宛先バッファサイズの関係を適切に検証せずに、USB デバイスの MFG/MDL 文字列記述子からヒープバッファへデータをコピーし、NonPagedPoolNx ヒープオーバーフローを引き起こします。

完全なエクスプロイトチェーンは、以下を通じて SYSTEM 権限昇格 を達成します:

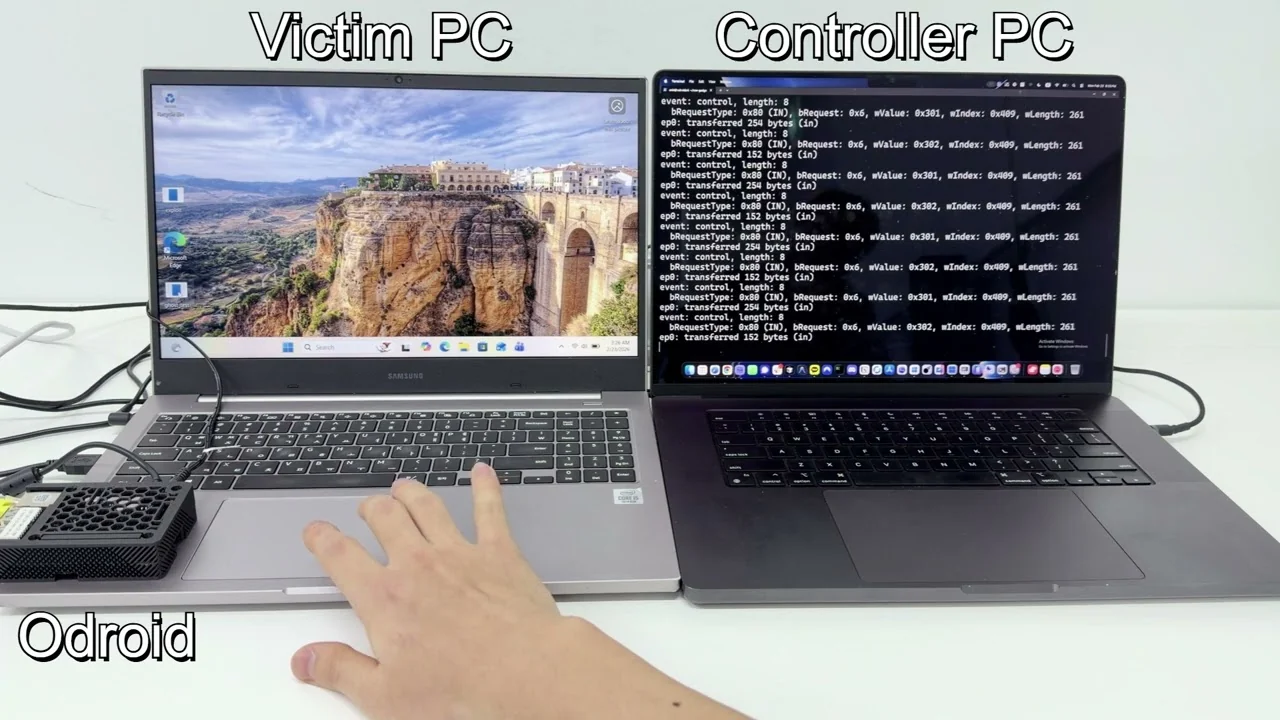
  • 不正な記述子による USB デバイスエミュレーション (Odroid C4 上の Linux Raw Gadget 経由)
  • ヒープレイアウト制御のための Named Pipe スプレーによる Pool Feng Shui
  • プールオーバーラップとカーネルアドレス漏洩のための Ghost Chunk テクニック
  • 偽造 IRP 構造による任意読み取り/書き込みプリミティブ
  • 権限昇格のための SeDebugPrivilege LUID 変更

デモ

ブログ記事

完全な技術解説は ENKI WhiteHat ブログ で公開されています。

免責事項

このリポジトリは 厳密にセキュリティ研究および教育目的のみ で提供されています。

  • このリポジトリの内容を、許可のない活動や悪意のある活動に使用 しないでください。
  • 著者は、このコードの使用によって引き起こされた誤用や損害について一切の責任を負いません。
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    355
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    315
  • 5

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    303
  • 6

    opencti

    opencti-platform/opencti

    オープンサイバー脅威インテリジェンスプラットフォーム

    285

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →