#1
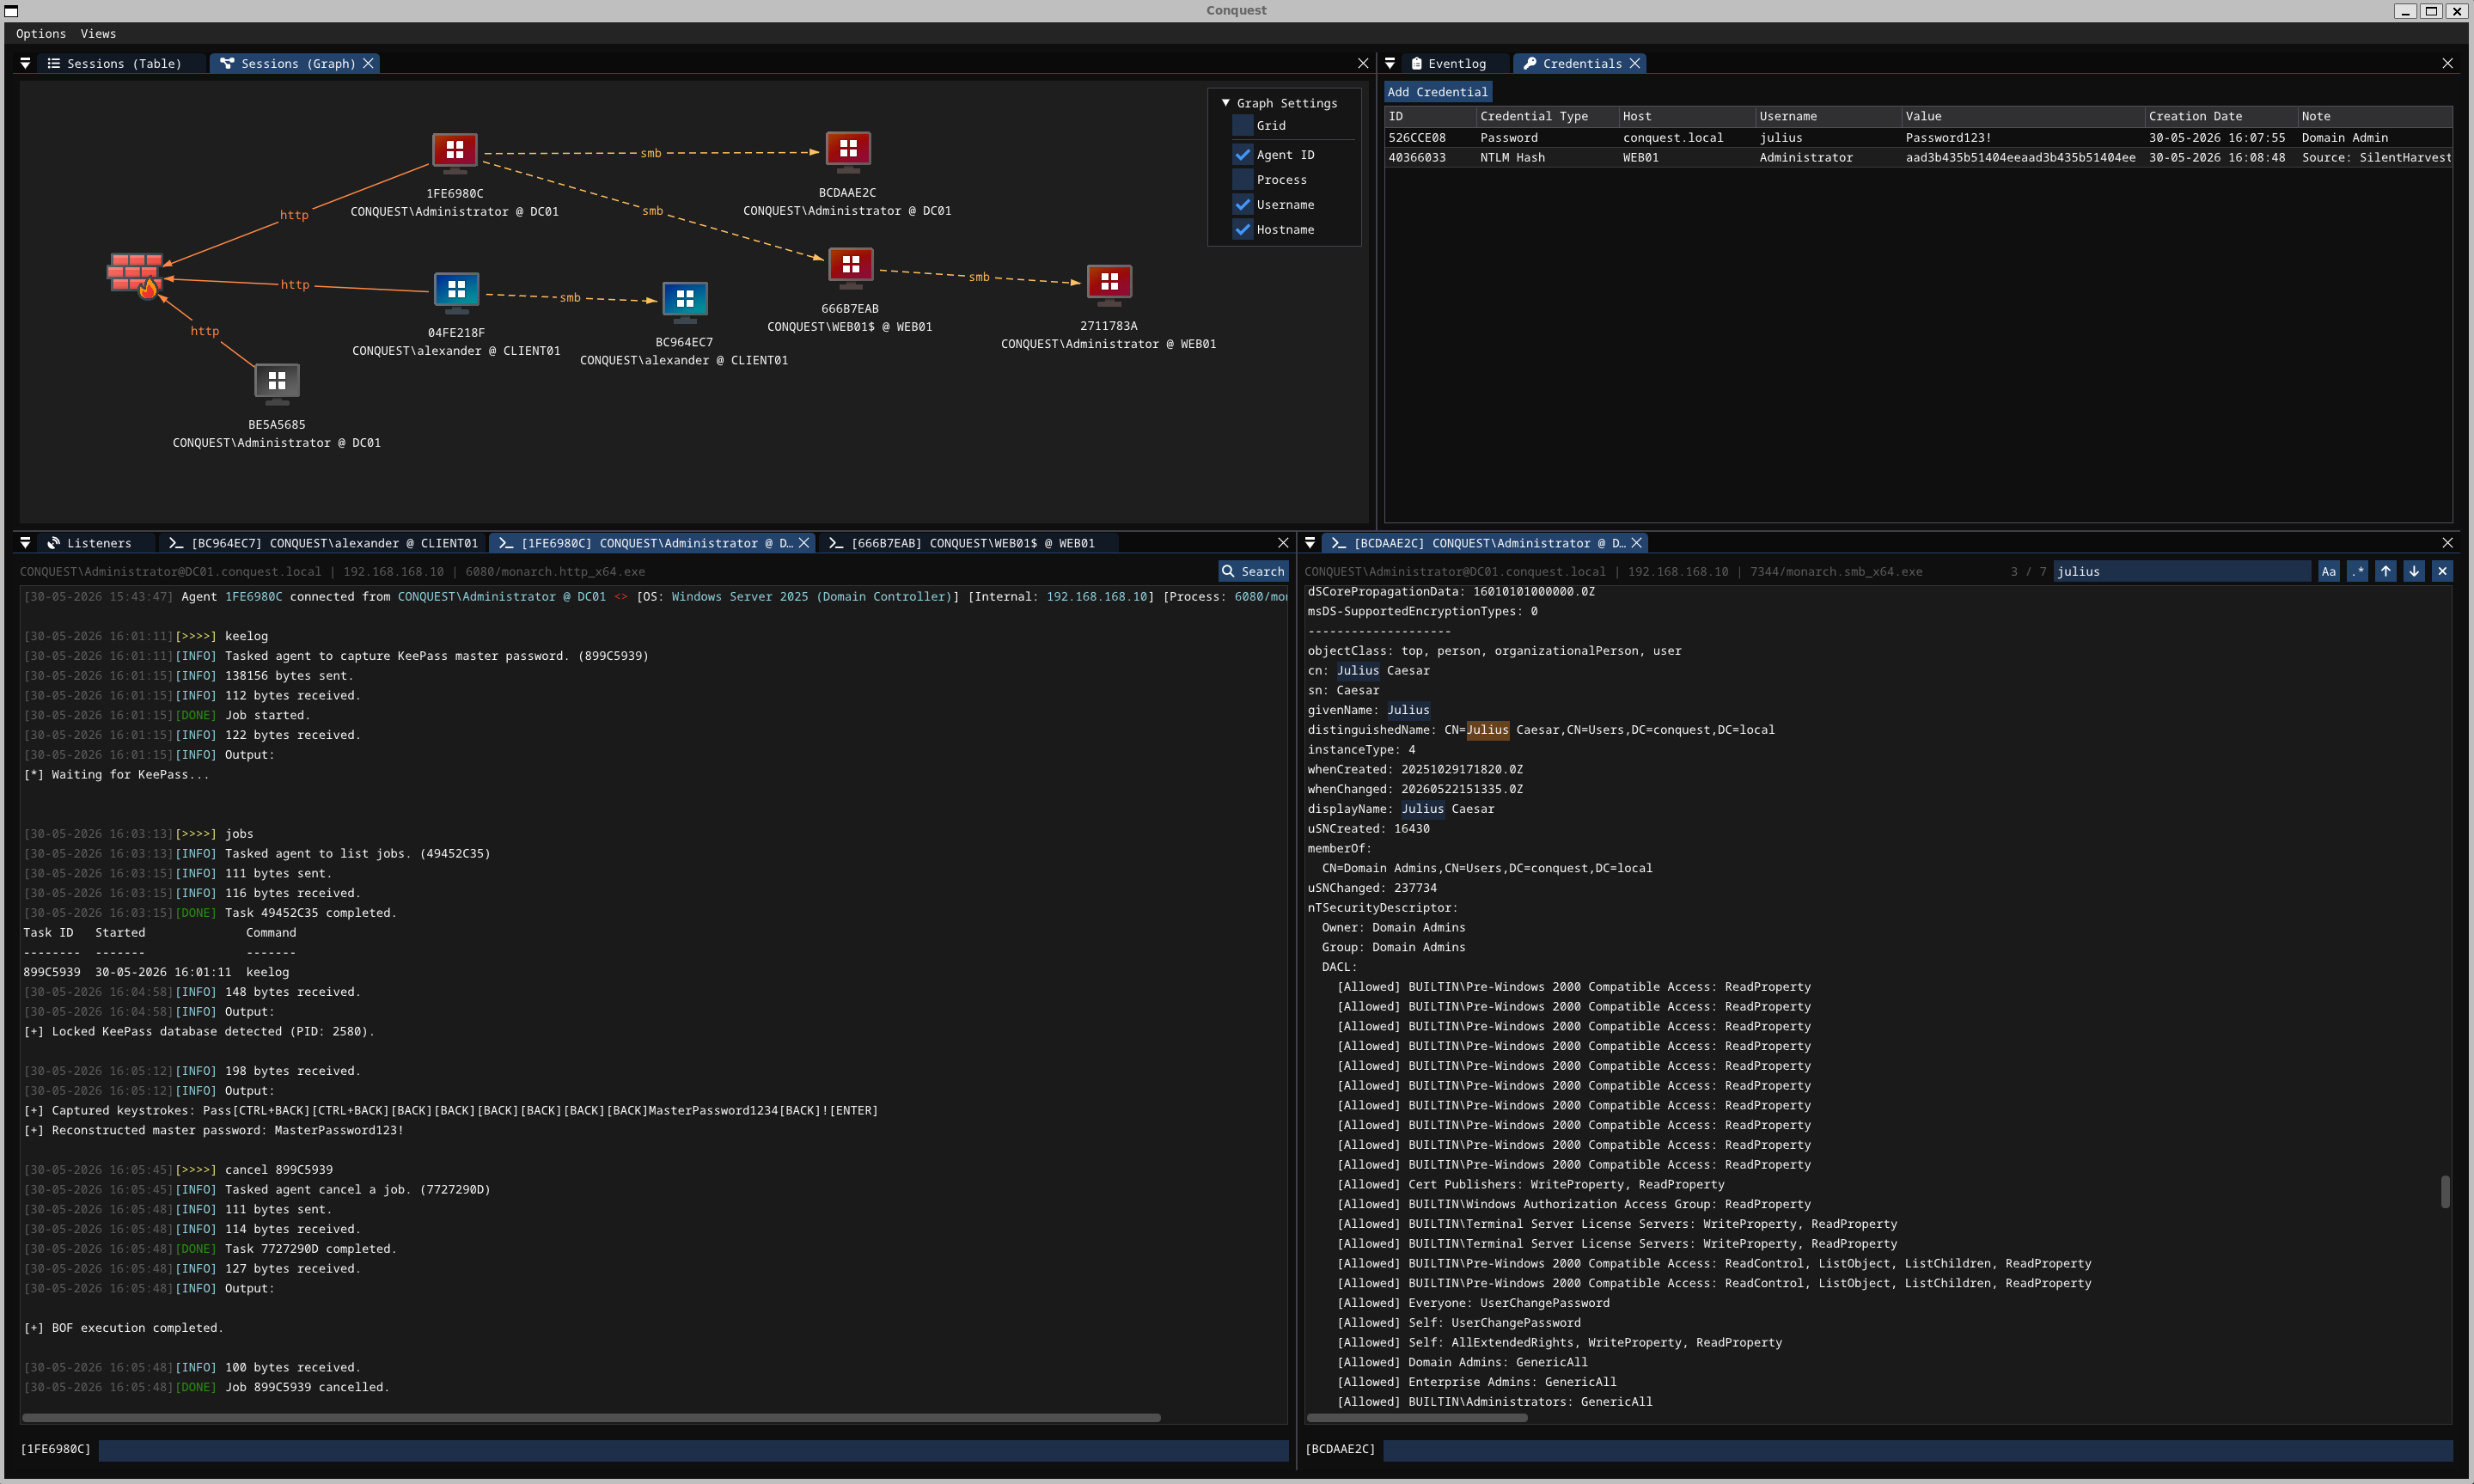
 jakobfriedl/conquest
Conquest は、Nim で開発された、多機能で柔軟性の高いコマンド&コントロール/ポストエクスプロイテーションフレームワークです。
 jesusprubio/bluebox
さまざまなVoIP製品向けのエクスプロイト集。
 und3rf10w/external_c2_framework
Python api for usage with cobalt strike's External C2 specification
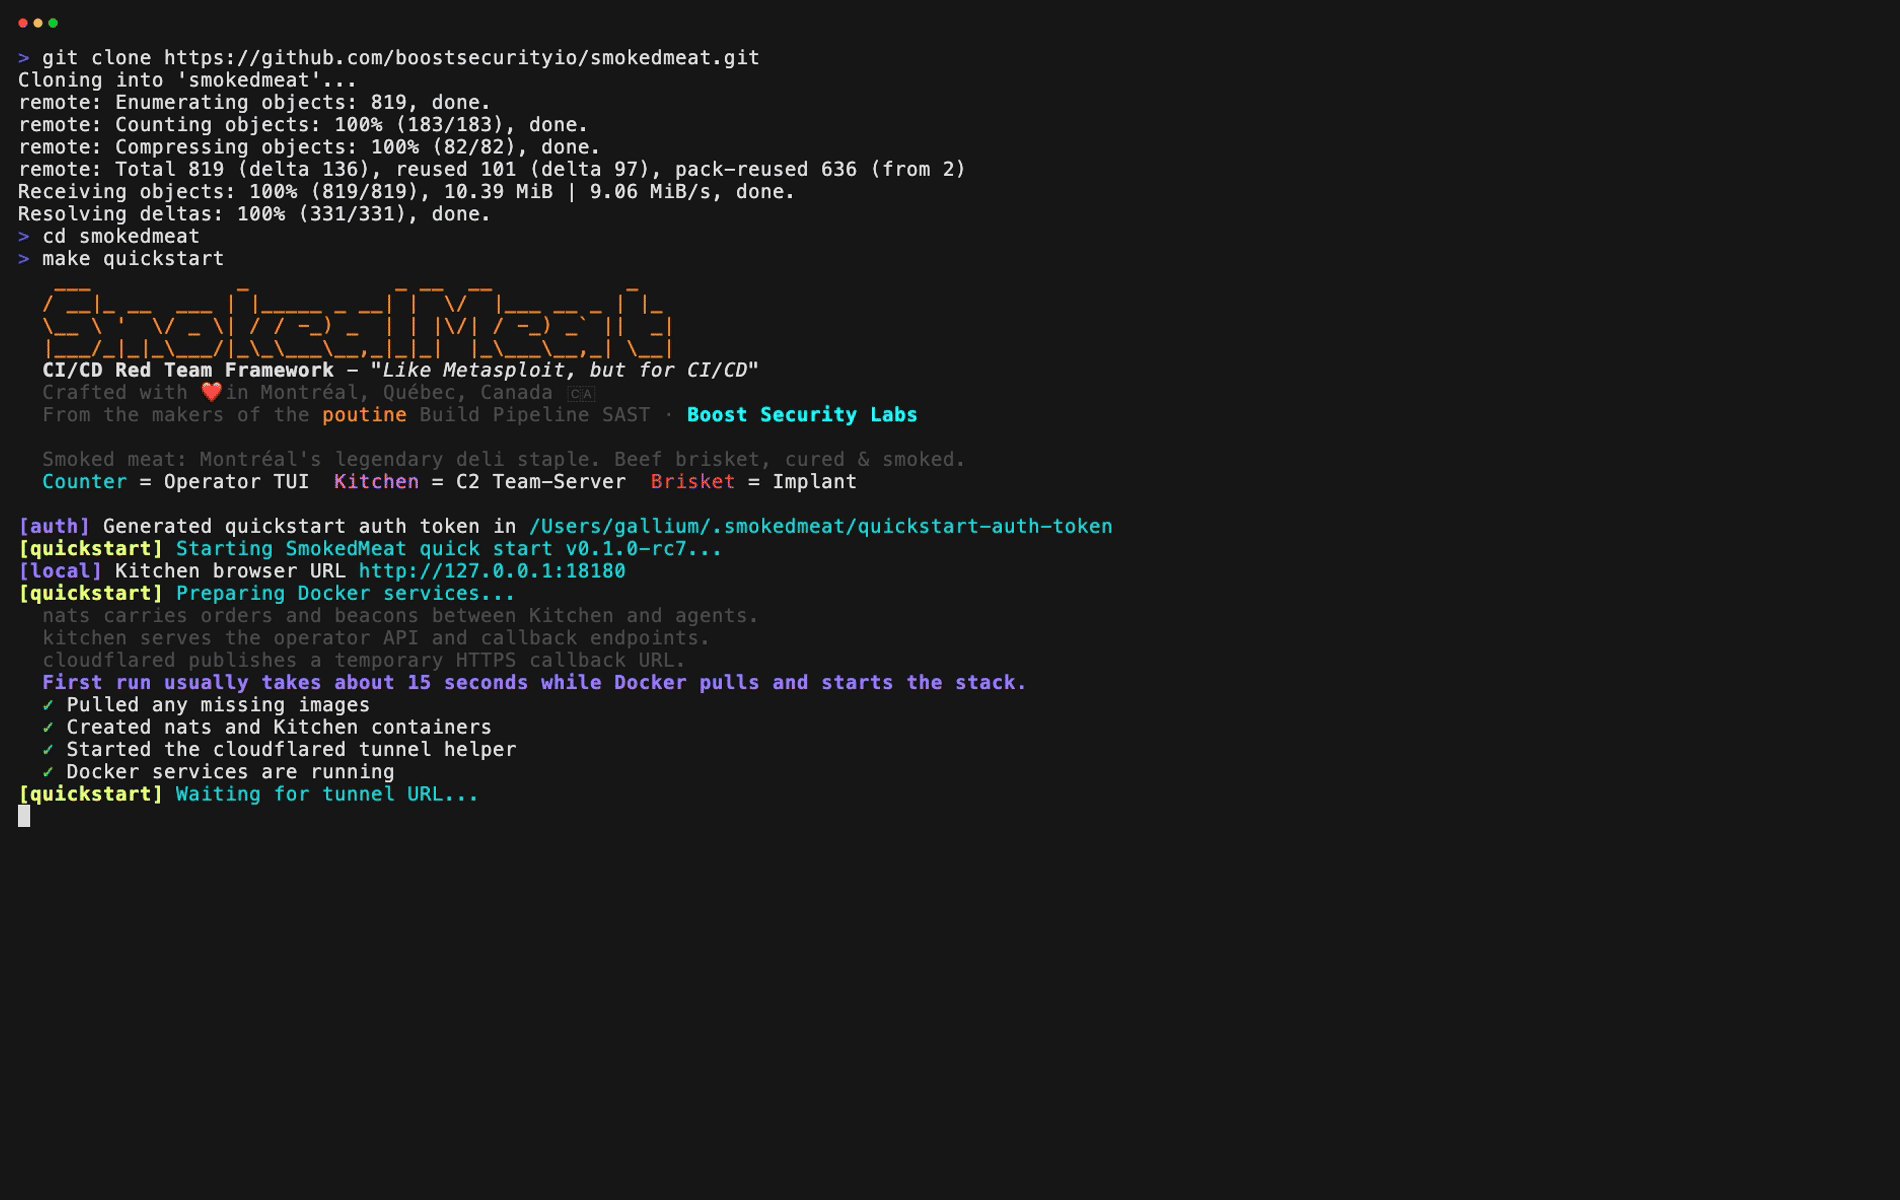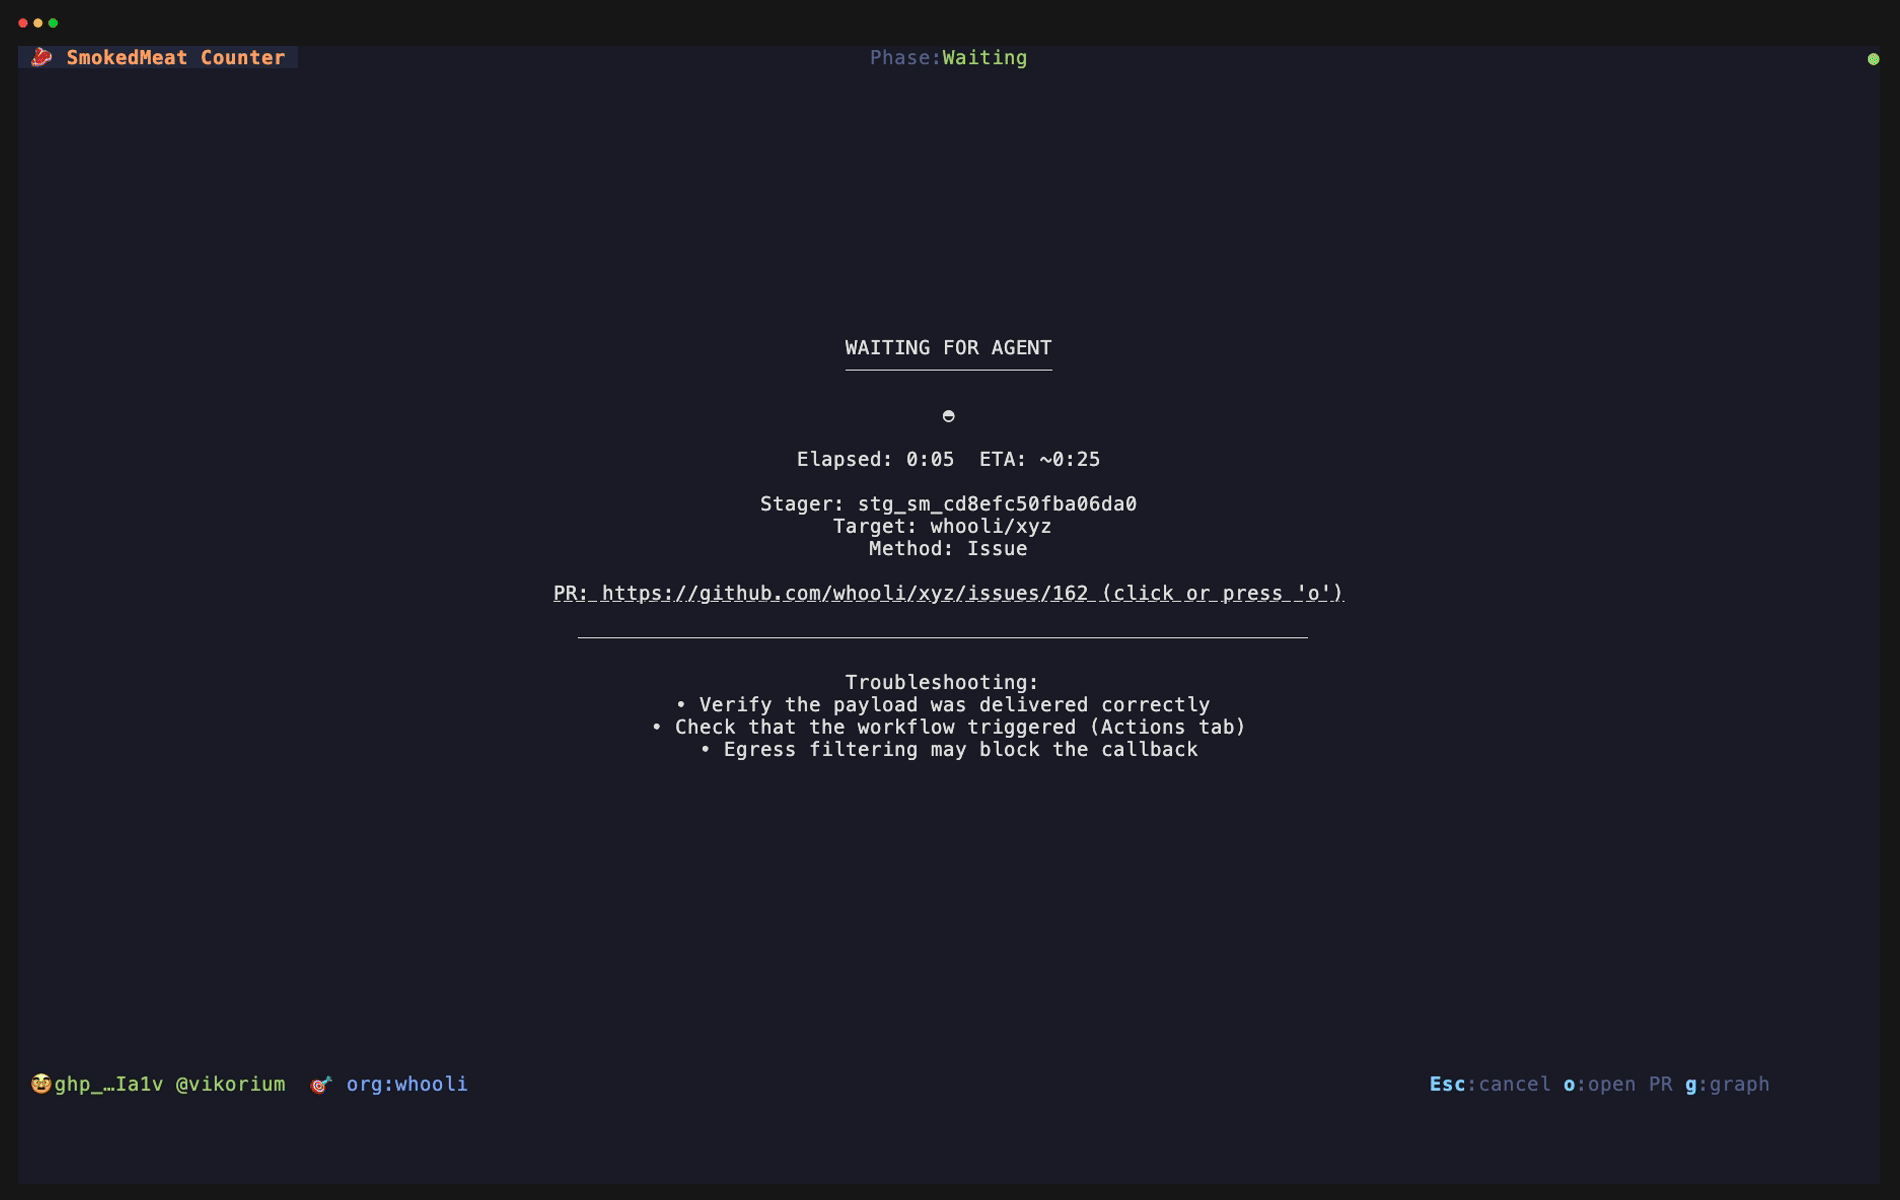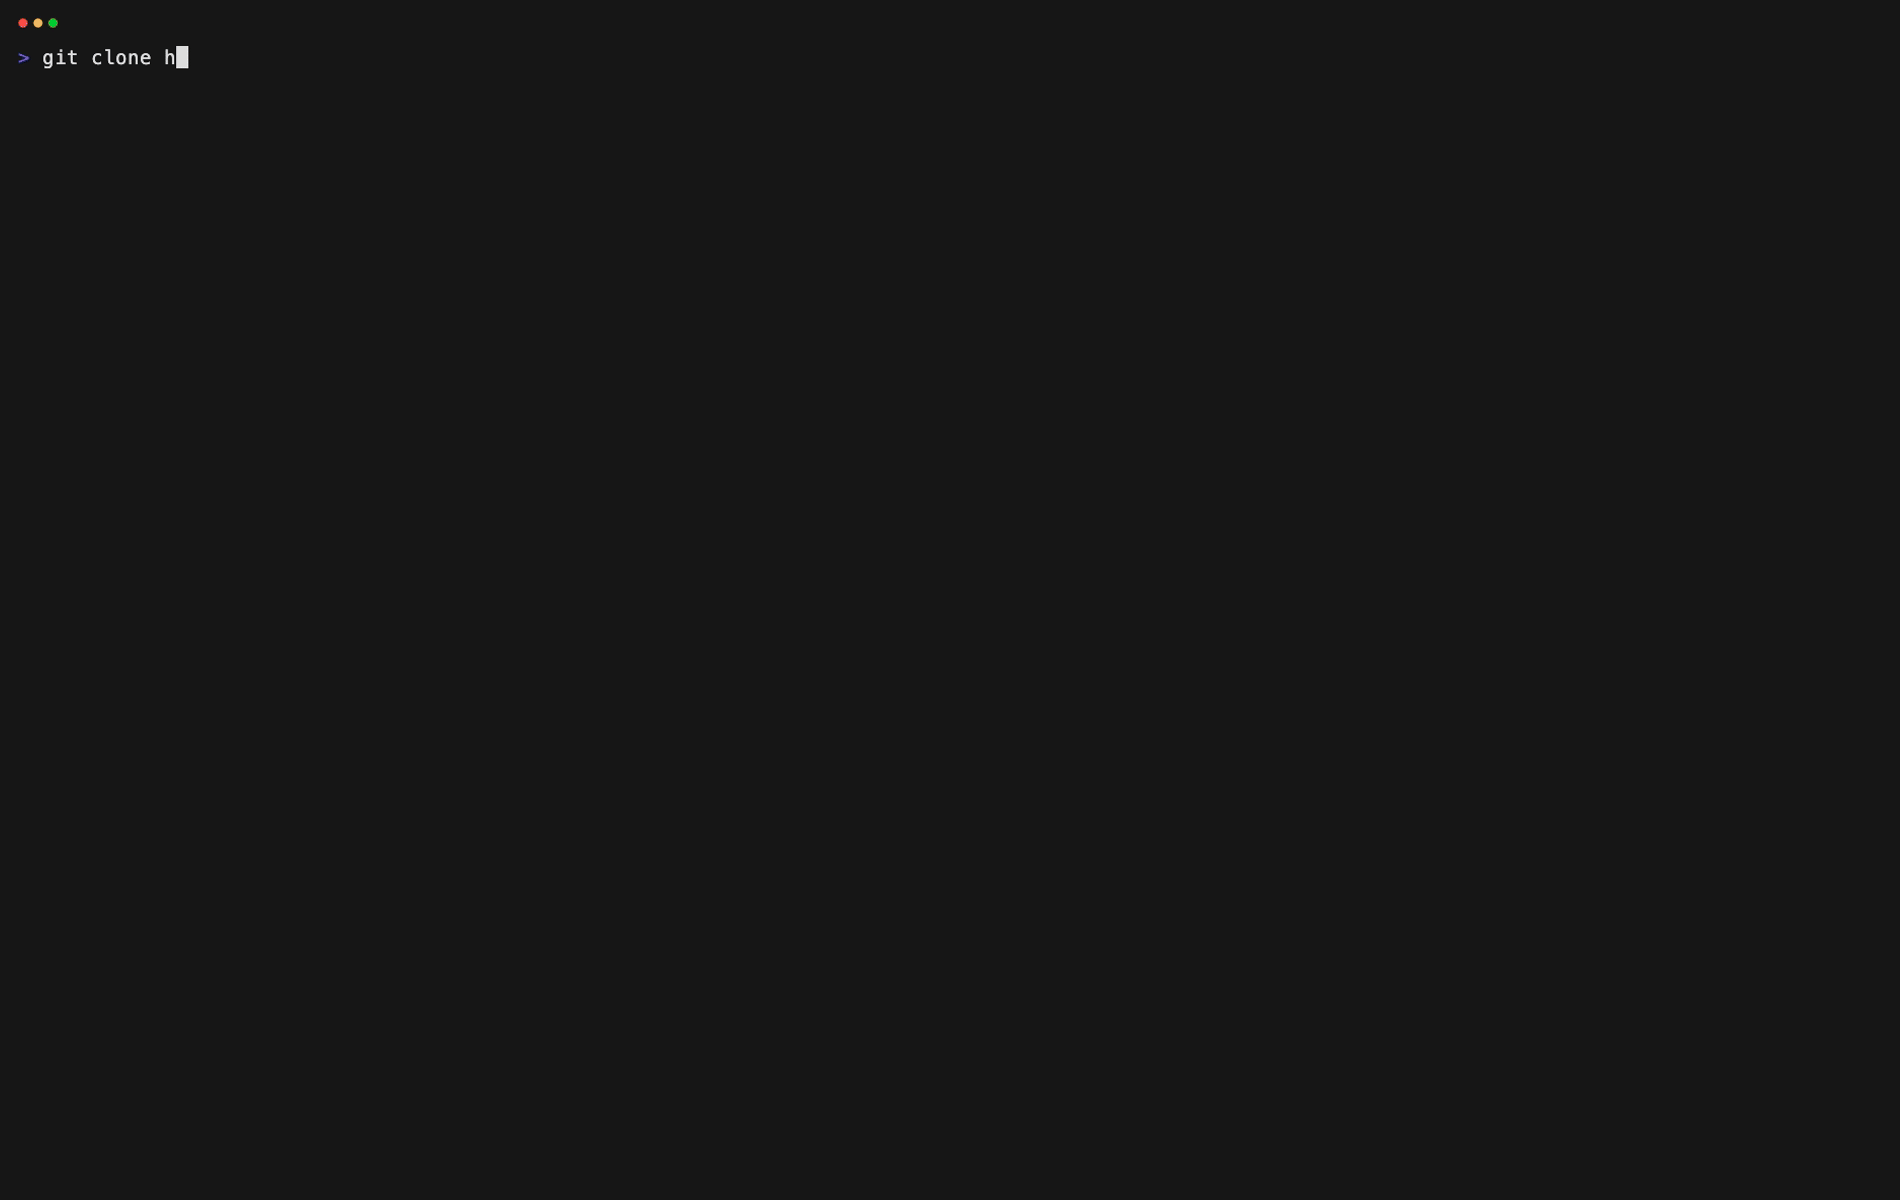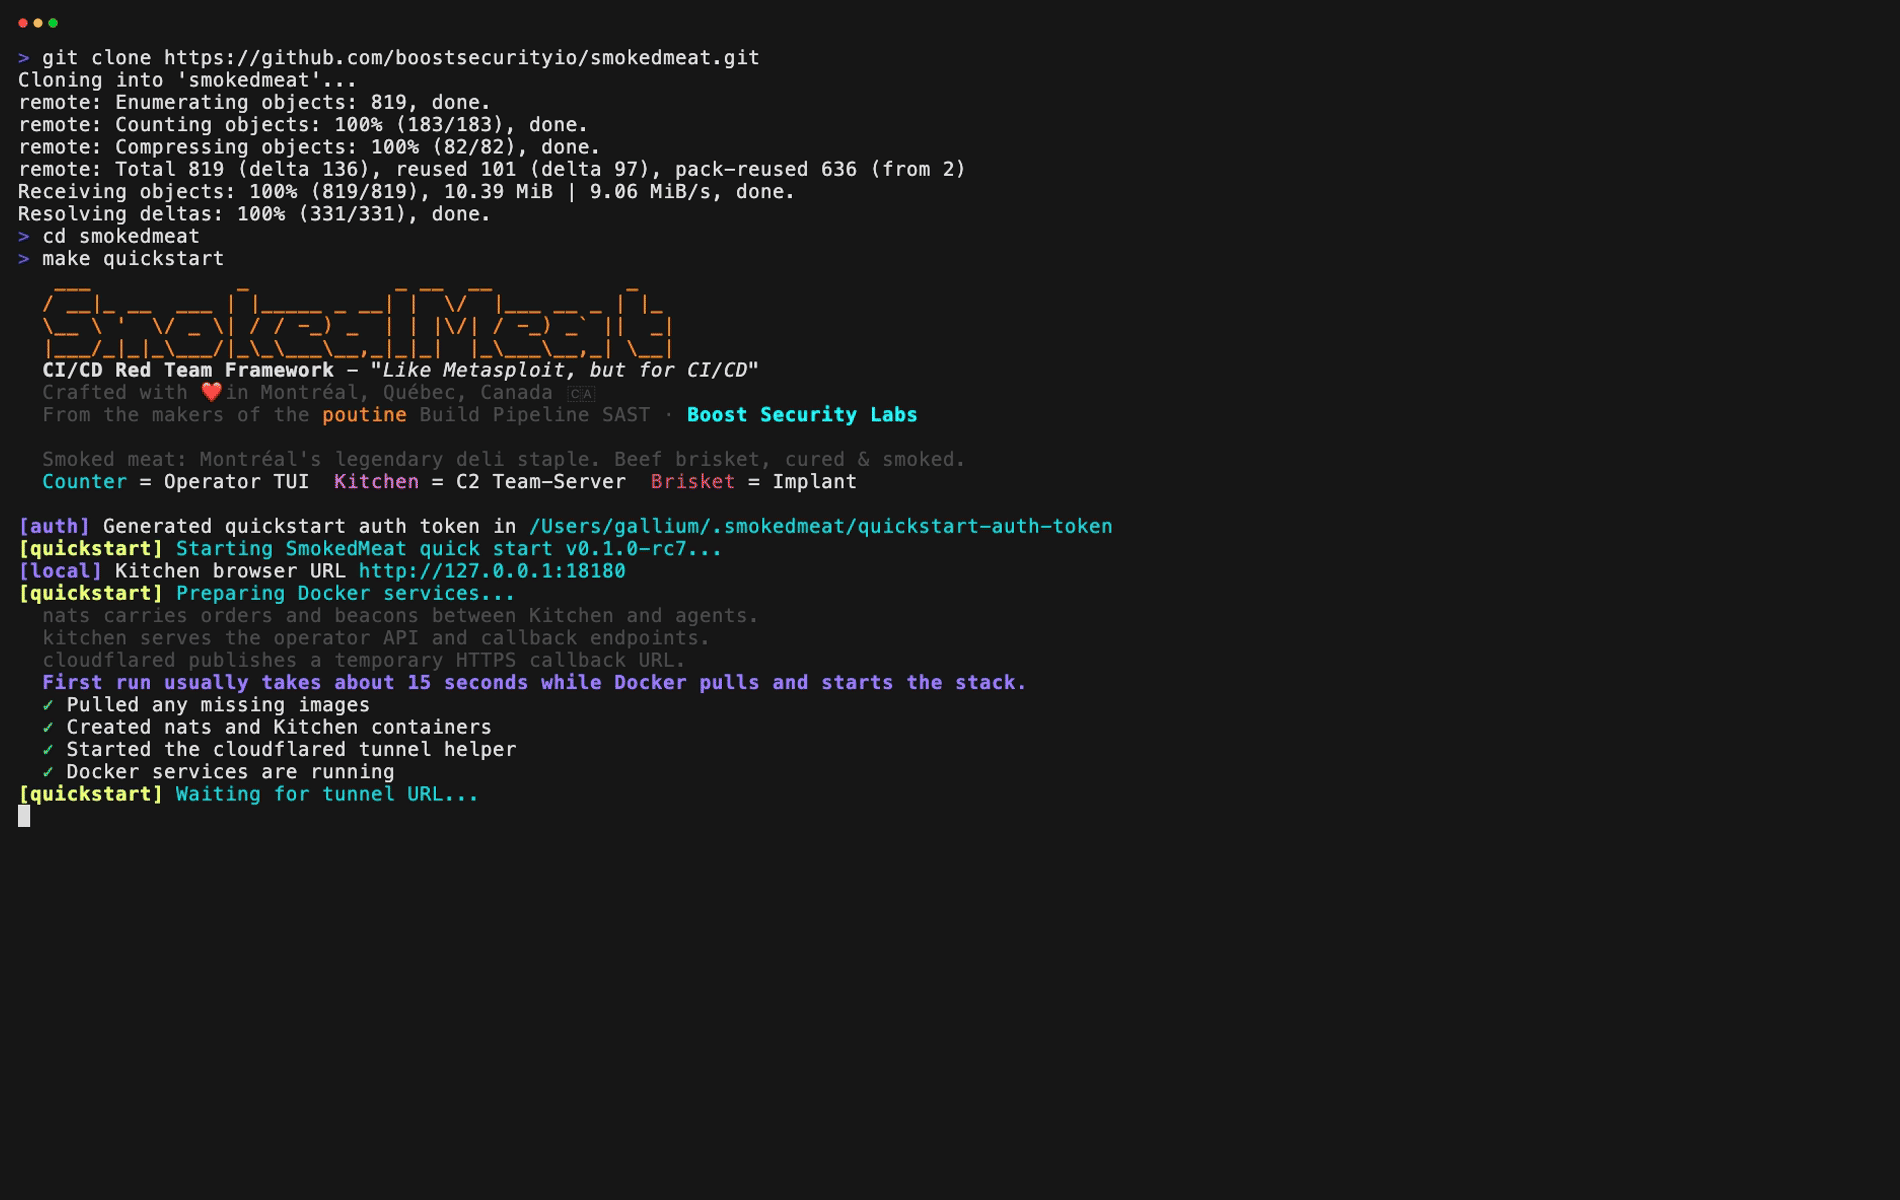 boostsecurityio/smokedmeat
ビルドパイプラインのセキュリティリスクを実証するためのCI/CDレッドチームフレームワーク
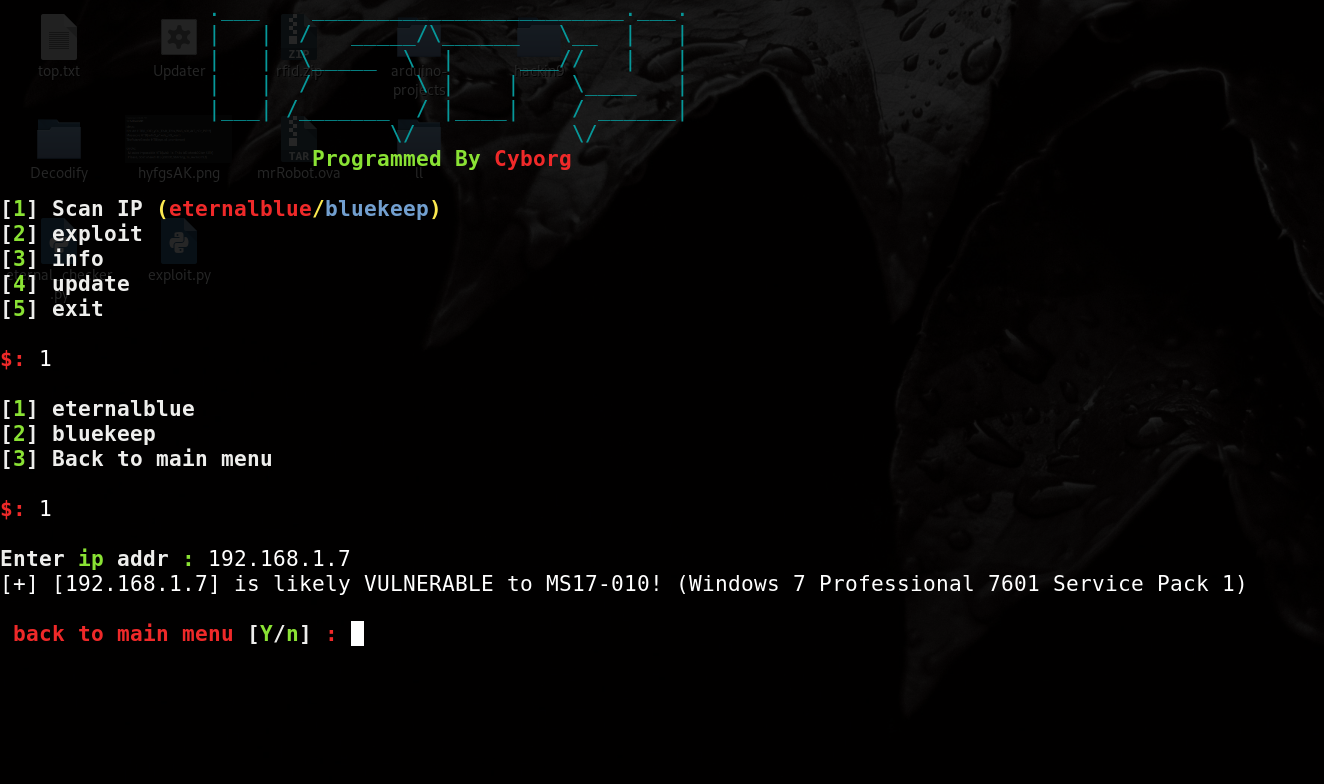 cyb0r9/ispy
ispy V1.0 - Eternalblue(ms17-010)/Bluekeep(CVE-2019-0708) スキャナーおよびエクスプロイト ( Metasploit自動化 )
 naksyn/pythonmemorymodule
メモリからDLLおよびアンマネージドexeを完全に読み込むためのMemoryModuleテクニックのpure-python実装
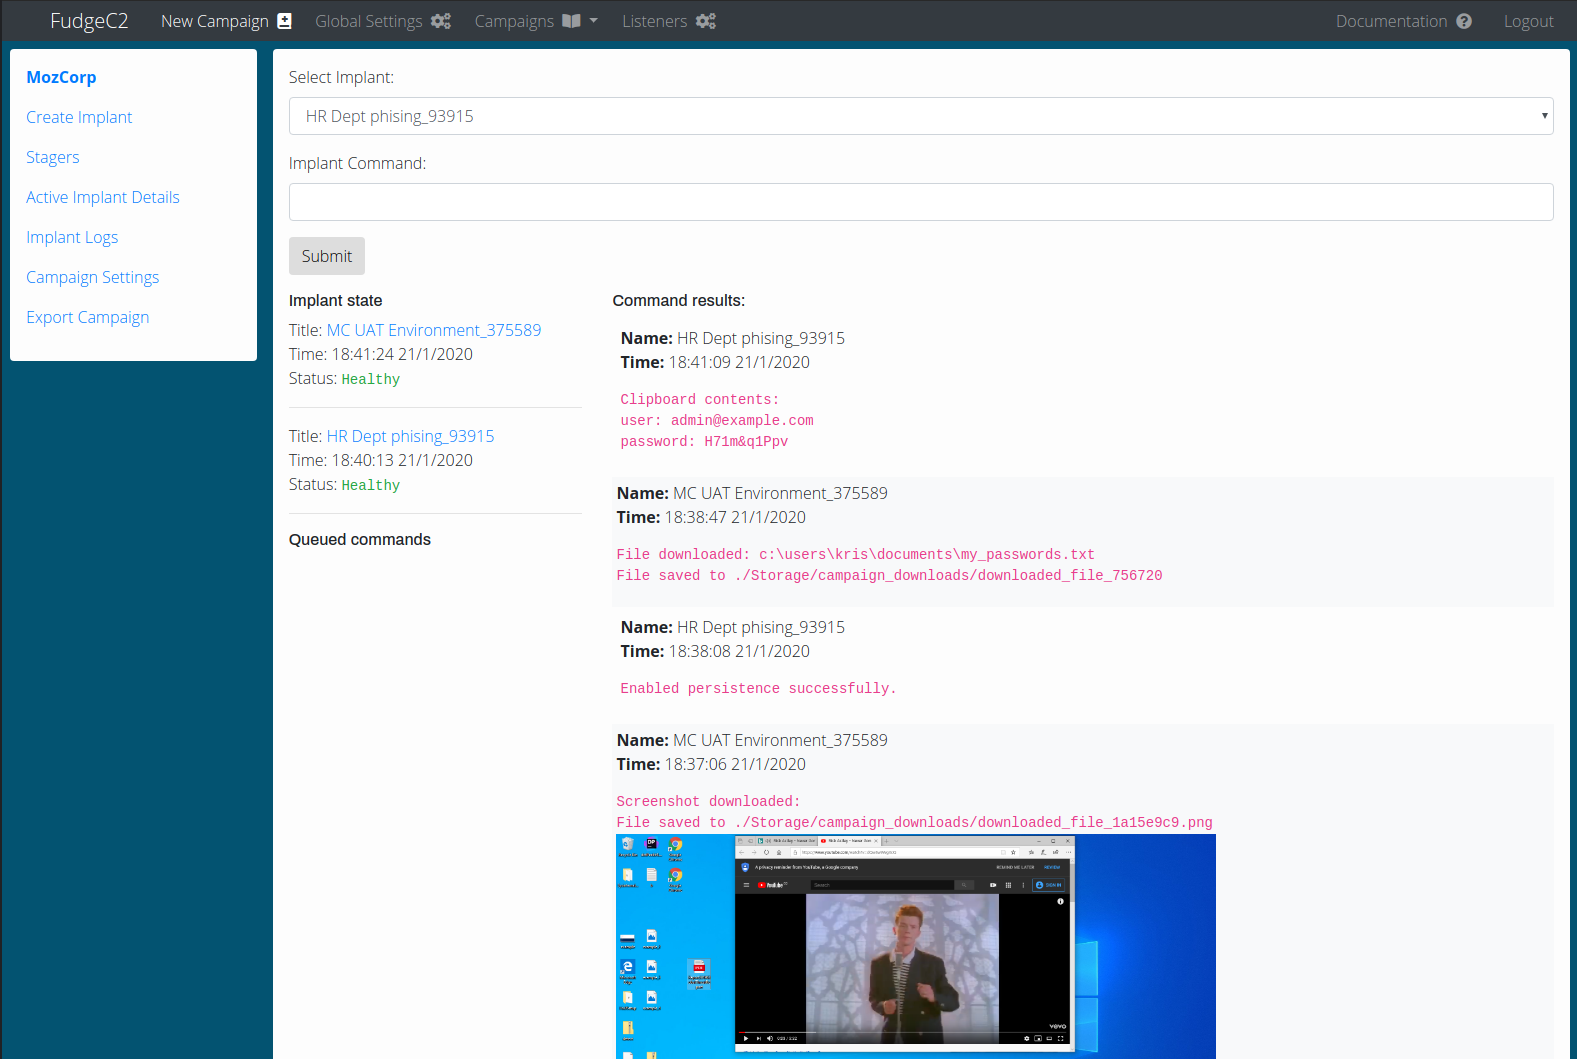 ziconius/fudgec2
FudgeC2 - チームコラボレーションおよびポストエクスプロイト活動のために設計されたコマンド&コントロールフレームワーク。
 msd0pe-1/cve-maker
NIST、ExploitDB、GitHubデータベースからCVEやエクスプロイトを検索するCLIツール。エクスプロイトのコンパイル検出をサポートし、最新の重大な脆弱性を列挙します。
 bb00/zer0dump
Abuse CVE-2020-1472 (Zerologon) を悪用してドメインを乗っ取り、ローカルに保存されたマシンアカウントパスワードを修復します。
 straightblast/my-poc-exploits
私が書いたPoCエクスプロイトです。現状のままであり、サポートは提供しません。
 catsploit/catsploit
Cyber Attack Techniques Scoring (CATS) を使用して Metasploit、Nmap、OpenVAS の統合を介し、最適な攻撃シナリオを選択・実行する自動化された侵入テストツール。
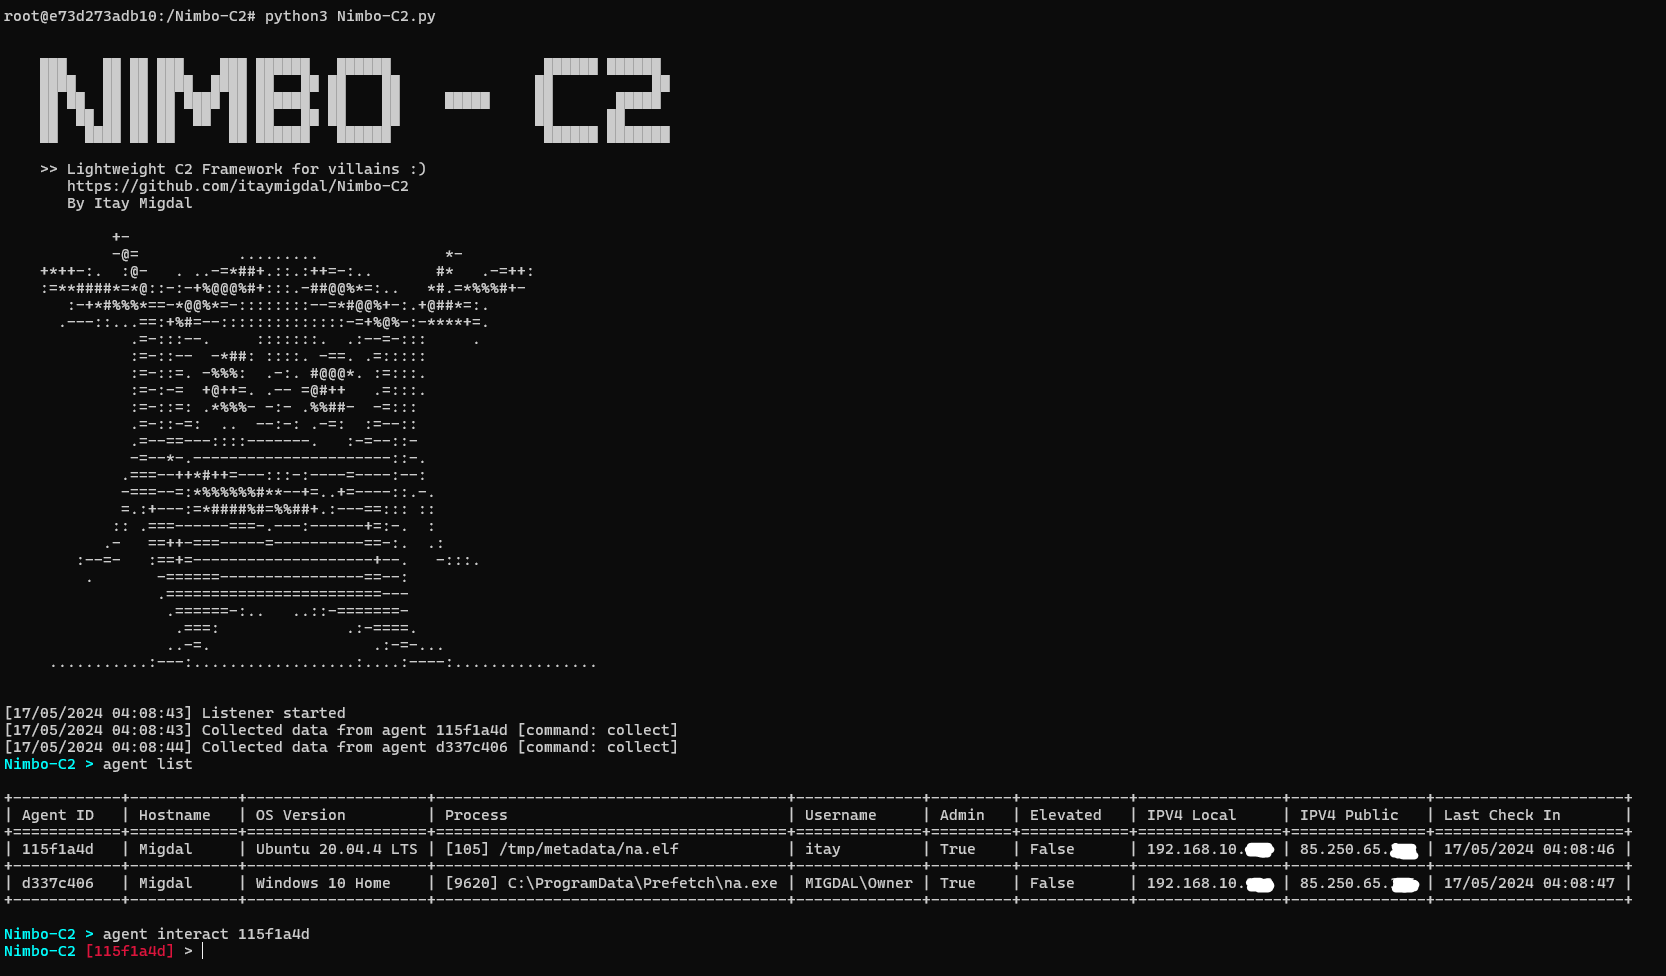 itaymigdal/nimbo-c2
Nimbo-C2は、もう一つの(シンプルで軽量な)C2フレームワークです。
 inf0secrabbit/badassmacros
C#ツールで、Red Team活動向けにシェルコード注入、VBAパージ、サンドボックス検出機能を備えた悪意のあるVBAマクロを生成します。
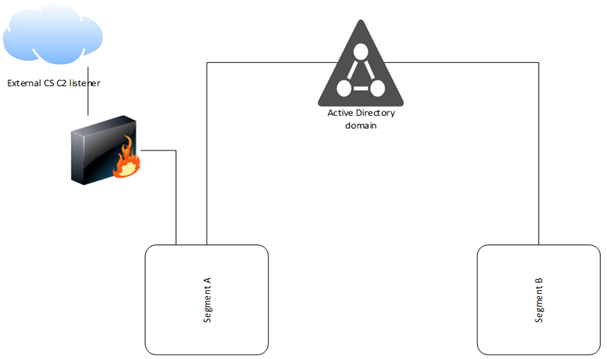 fox-it/ldapfragger
C2ツールは、セグメント化されたネットワーク内でのステルスなコマンド&コントロールのために、LDAPユーザー属性を介してCobalt Strikeビーコンデータをルーティングします。
 cleanunicorn/theo
イーサリアムの偵察およびエクスプロイトツール。
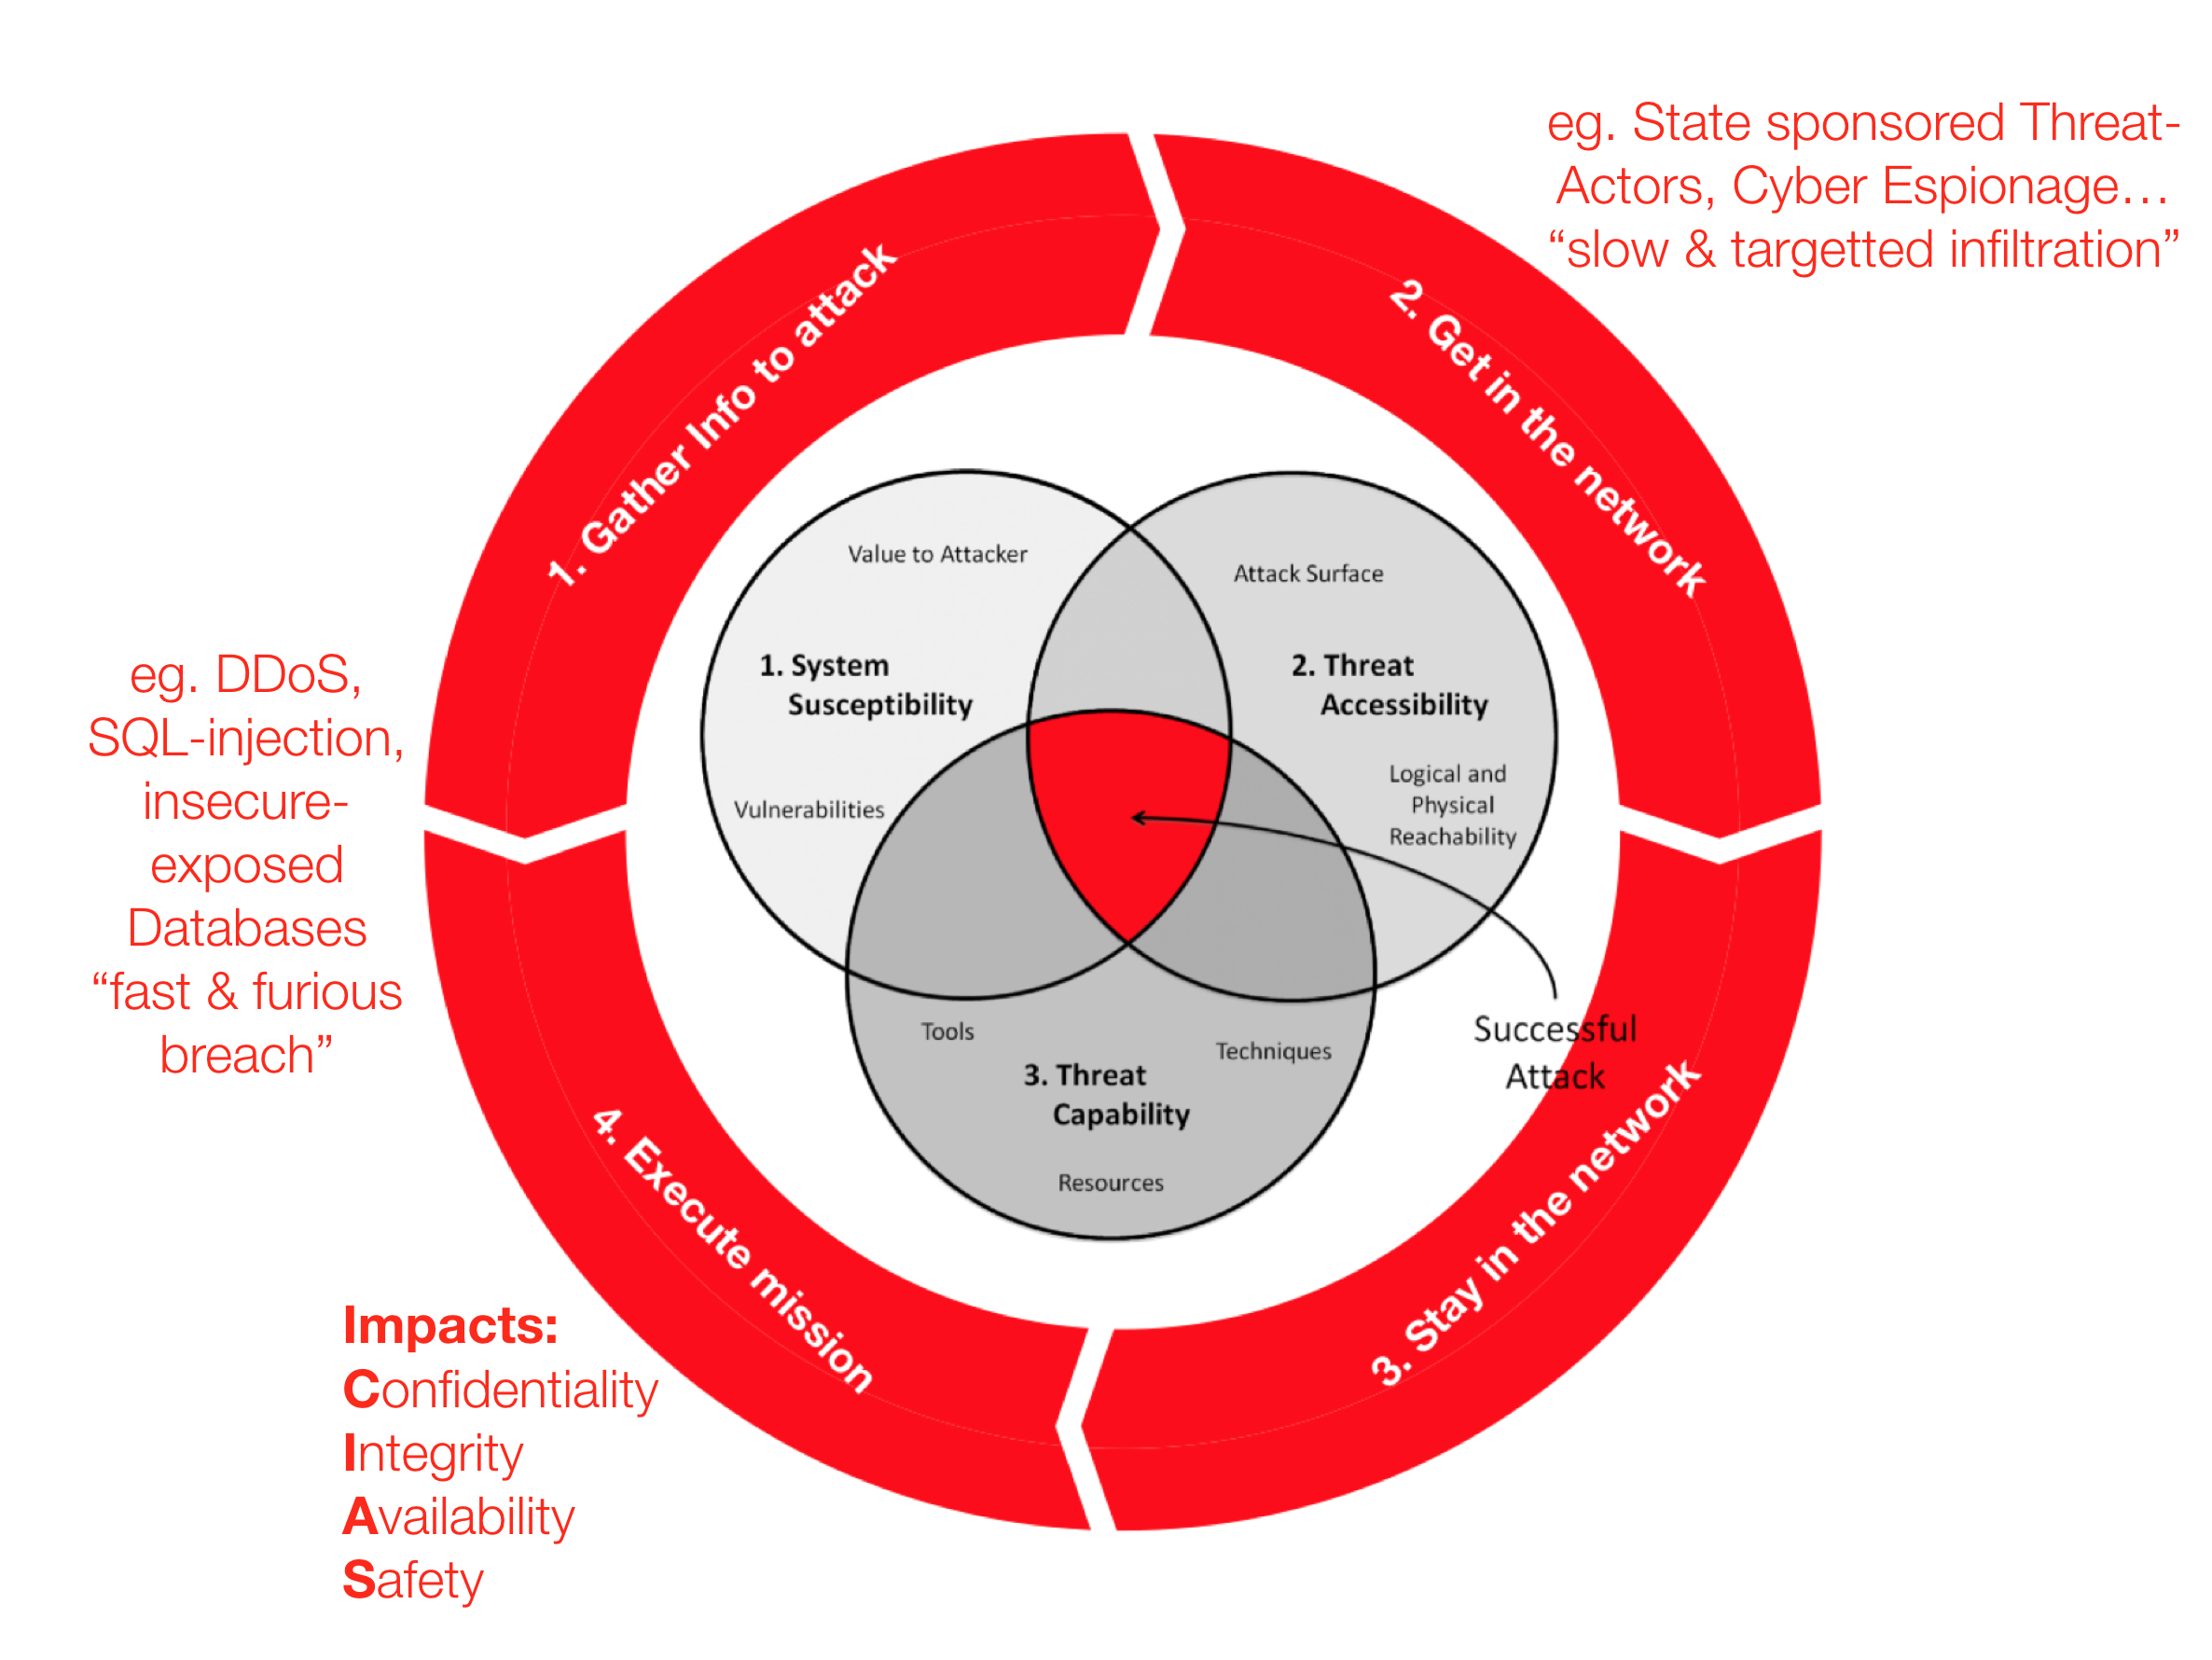 jymcheong/autottp
自動化された戦術・技術・手順
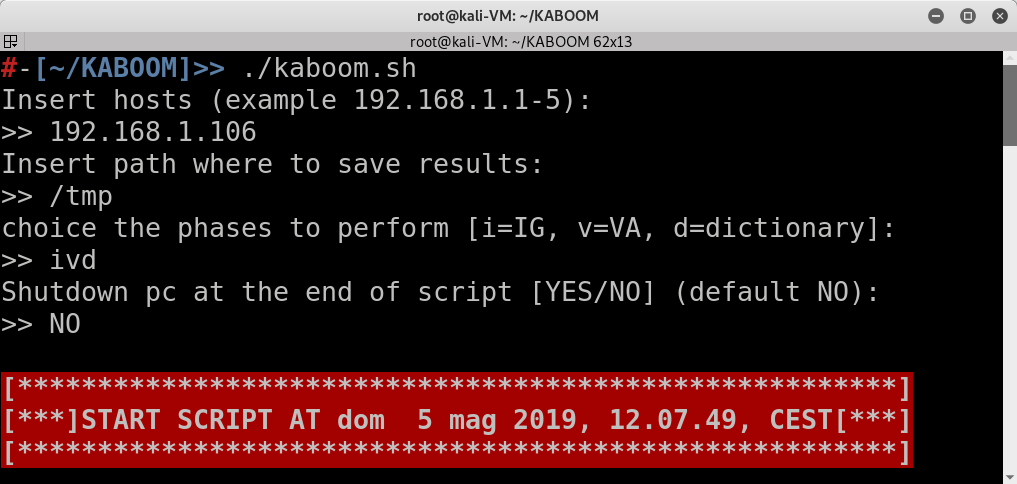 leviathan36/kaboom
ペネトレーションテストを自動化するツール