
 #1
ファームウェア、マイクロコントローラ、および低レベルのハードウェアコンポーネントを分析および保護するためのツール。
Kitploit おすすめ
 jaredreabow/reverse-engineering-with-ai
AI支援分析、独立した検証、公開ソースの参照を用いて、暗号化されたファームウェアやソフトウェアをリバースエンジニアリングするための調査手法。
 k-o-n-t-o-r/ghostlock-sabrina
CVE-2026-43499 Google TV搭載Chromecast(sabrina)向けGhostLock rootエクスプロイト
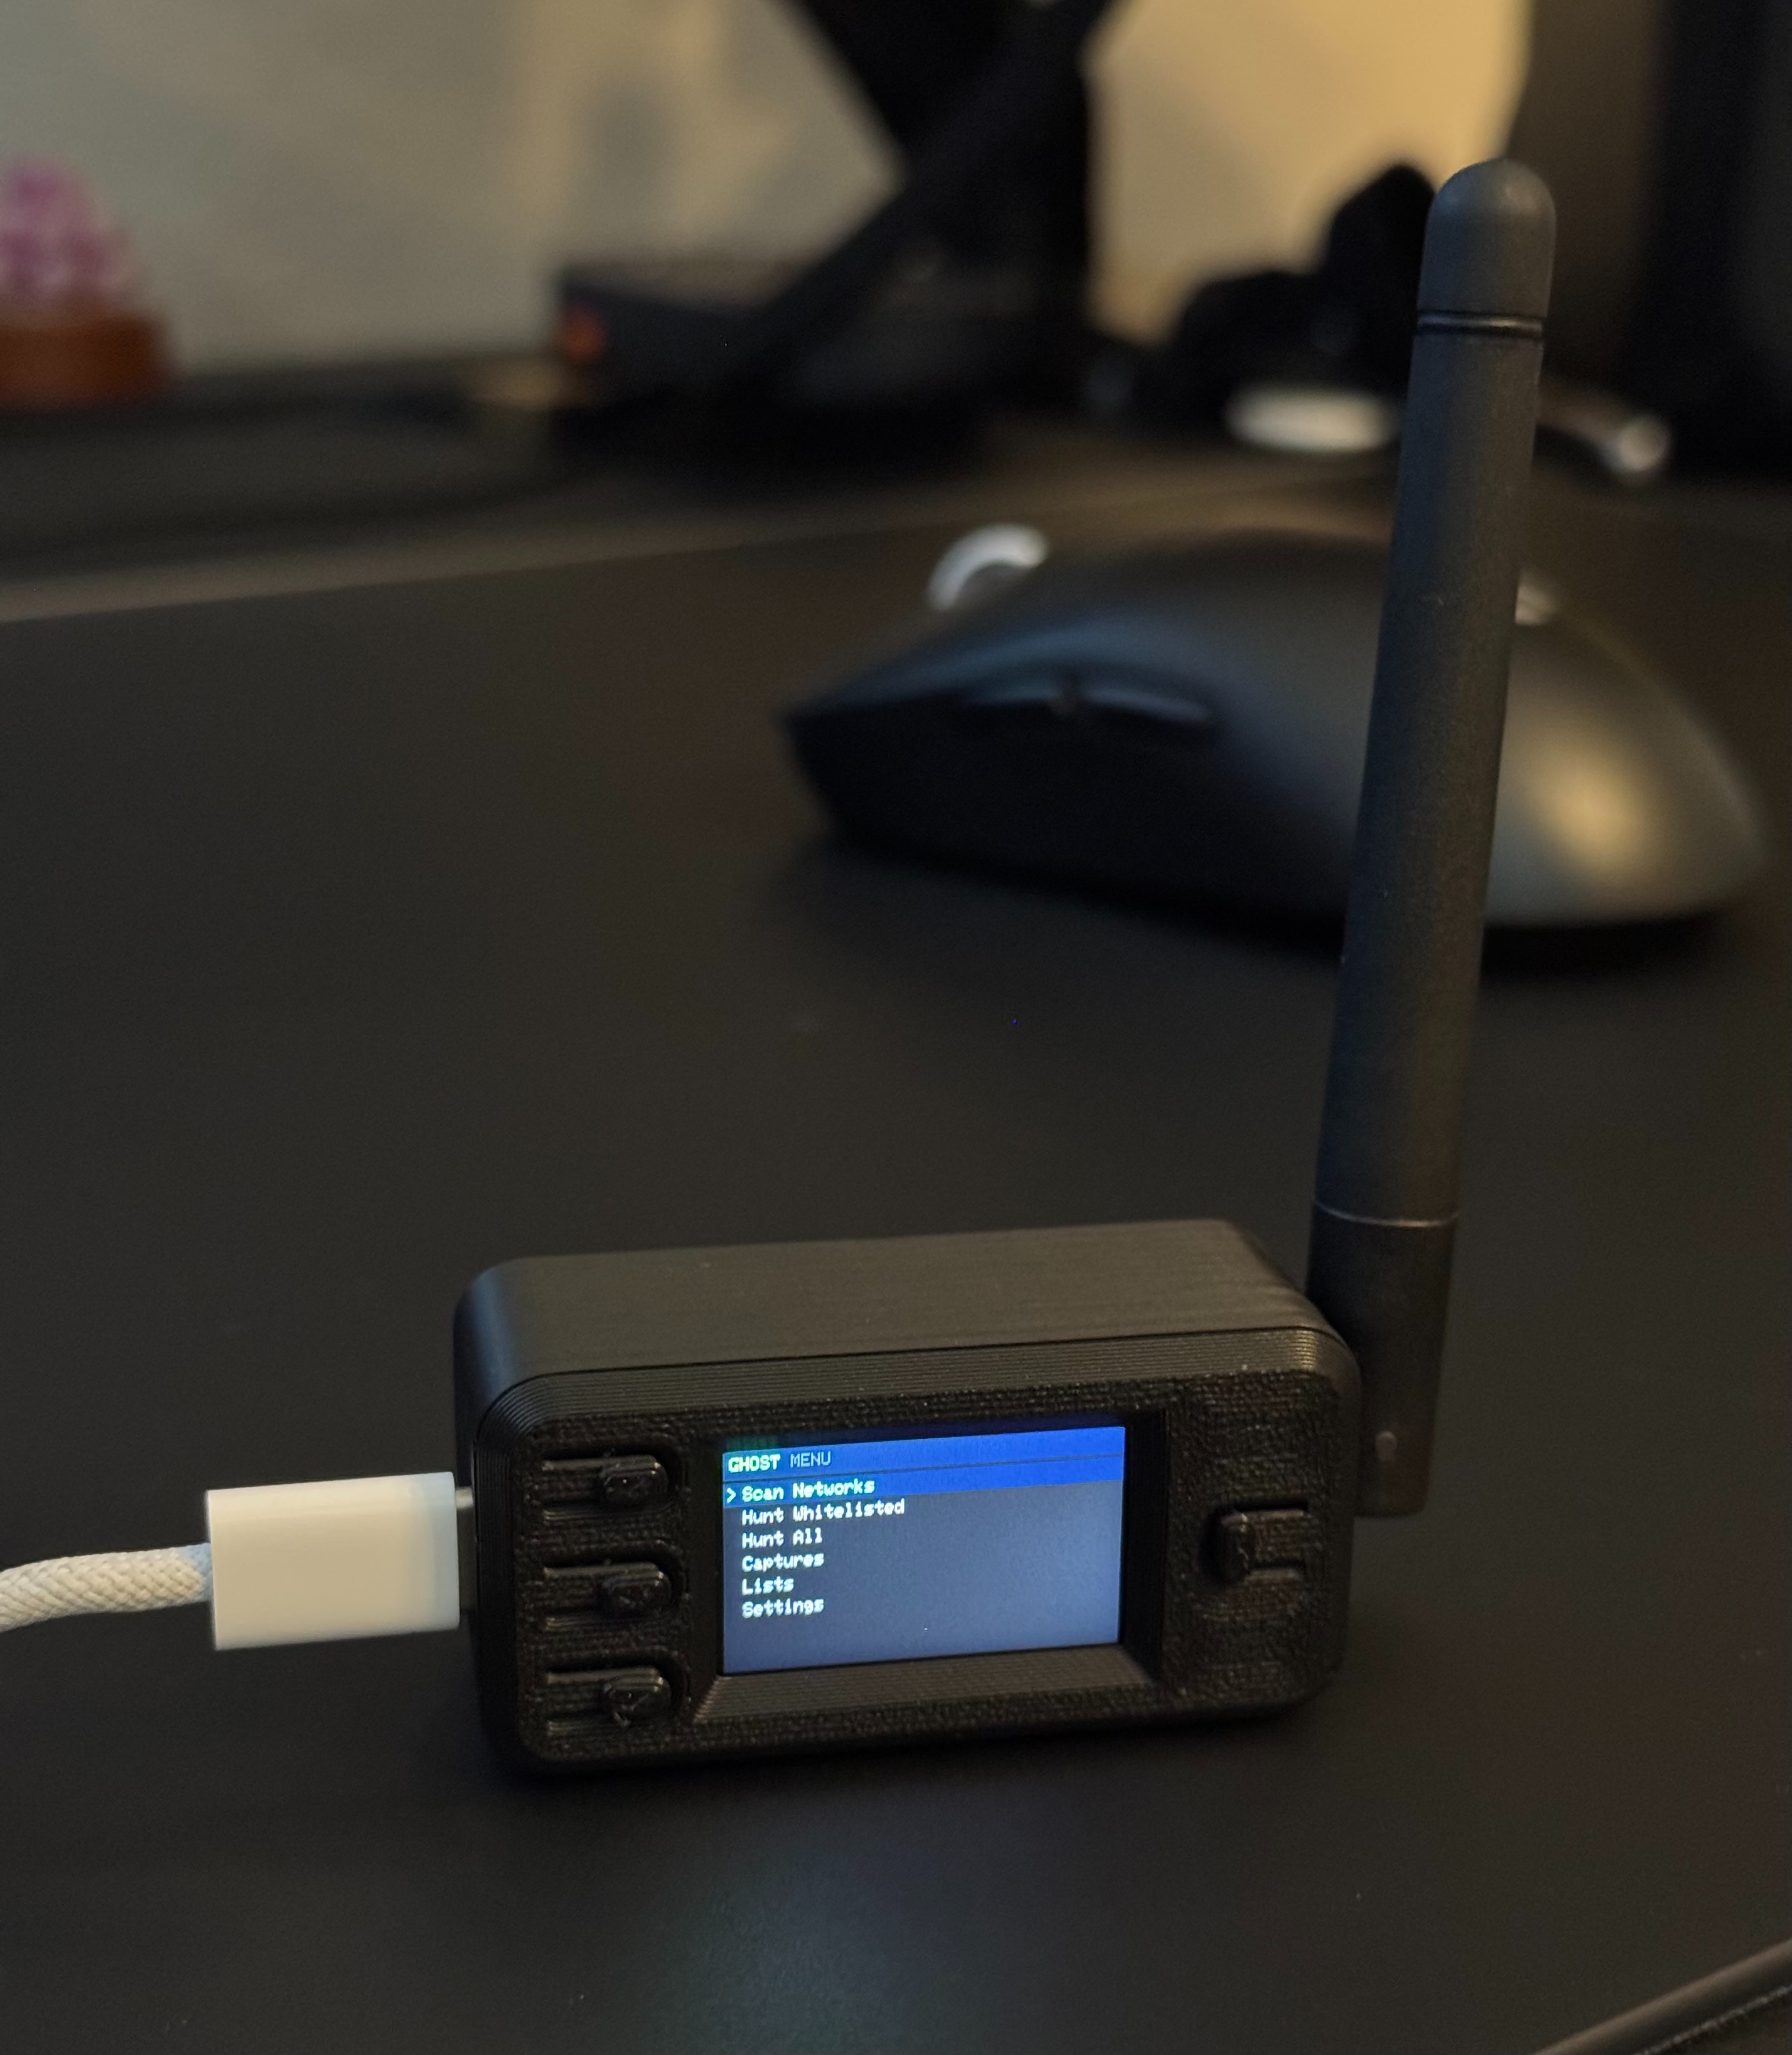 razkom/ghost
ESP32-S3ファームウェア:スタンドアロンのWPA/WPA2ハンドシェイクキャプチャとTFT UIを介した認証解除テスト、およびWiFi AP経由のpcapダウンロード。
 tothi/kali-rpi-luks-crypt
LUKSを使用した、Raspberry上のKali向けフルディスク暗号化
 fullspectrumdev/rancidcrisco
CVE-2023-20126の概念実証エクスプロイトで、Cisco SPA電話アダプタを標的とします。悪意のあるファームウェアをアップロードして、telnetd経由でポート23000/tcpにルートシェルを取得します。
 geeoon/fault-injection-finder
自動的にフォールトインジェクション攻撃を発見し実行する
 bishopfox/sonicrack
暗号化されたSonicOSXファームウェアイメージを復号化します。
 hadimed/dsl-2750u-full-chain
CVE-2021-3707 , CVE-2021-3708
 jackdoan/tp-link-archerc5-rce
CVE-2018-19537
 gagaltotal/cve-2026-mikrotik-poc
MikroTik RouterOS PoC コレクション - CVE-2026-86060 - CVE-2026-67279 - CVE-2026-67276 RouterOS SSH
 breaktoprotect/cve-2017-16778-intercom-dtmf-injection
FermaxインターホンDTMLインジェクション脆弱性に関する協調的な開示とセキュリティアドバイザリです。迅速な対応と詳細の公開を許可してくださったFermax Internationalに特別な感謝を申し上げます。
 fi01/libmsm_acdb_exploit
CVE-2013-2597のエクスプロイト。Qualcomm ACDBオーディオドライバーにおけるスタックベースのバッファオーバーフローを利用し、影響を受けるAndroidデバイス上で権限昇格を可能にします。
 ze0r/vmware-escape-cve-2023-20872-poc
CVE-2023-20872の概念実証エクスプロイト。ハイパーバイザーのメモリ破損を標的とする細工されたバイナリペイロードを介したVMwareゲストからホストへの脱出を示します。
 264312431/picohaxx
Pico 4デバイス向けのcve-2023-33107に基づくカーネルエクスプロイト。
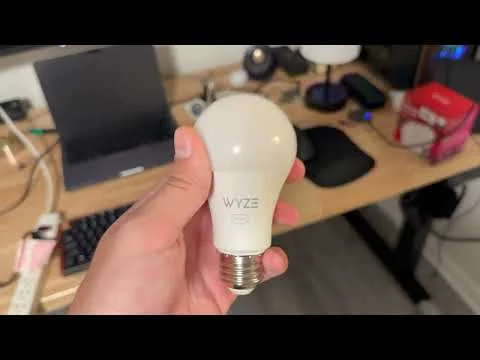 nickdaria/wyze-bulb-color-pwned
Wyze WLPA19CV2 カラーバルブ用のオープンでないファームウェアエクスプロイト
 nccgroup/edidfuzzer
EDID (拡張ディスプレイ識別データ) ファザー
 reswitched/rcm-modchips
Tegra RCM バグ(CVE-2018-6242)を介してペイロードを起動するための「modchip」設計のコレクション。
 otsmr/internet-of-vulnerable-things
「脆弱なモノのインターネット」とCVE-2022-48194のエクスプロイトに関する、私の小さな学期論文の成果です。








