#1
 ejfkdev/reyee_decrypt
Ruijie ReyeeOSファームウェア(v1/v2)と暗号化された設定バックアップを復号し、平文パスワードを復元します

 wrongbaud/spidump
ロジックアナライザのキャプチャからSPIフラッシュイメージを再構築するためのツール
 aeromodes/8cryptdo
8BitDoファームウェア暗号化のリバースエンジニアリングされたドキュメントとツール
 florentineprinzessinzusachsen/badbox-h713-projector
Allwinner H713 AndroidプロジェクターにおけるBadBoxマルウェアの解析およびクリーンアップガイド: ADBアクセス、感染の証拠、ファームウェアのバックアップ、ドロッパーの削除、および検証。
 hackspeak/cve-2026-67279
MikroTik RouterOS SSHテイクオーバーチェーン(CVE-2026-67279、CVE-2026-86060、CVE-2026-67276)のための、認可されたラボテスト向けPython概念実証スクリプト。
 mrhenrike/embedxpl-forge
組み込みデバイスセキュリティ評価フレームワーク — 700モジュール、350 CVE、55ベンダー、APTグループエンジン。ルーター、IPカメラ、GPON ONT、ISP CPE、IoT/組み込みエッジをカバー。
 gagaltotal/cve-2026-mikrotik-poc
CVE-2026-86060 - CVE-2026-67279 - CVE-2026-67276 RouterOS SSH
 roostercoopllc/flipper-mcp
Flipper Zero 向けの AI 搭載 MCP サーバー。Claude または任意の MCP クライアントを使用して、WiFi 経由で SubGHz、NFC、RFID、IR、BLE、GPIO などを制御できます。
 d6fault/cve-2026-95675
Python PoCは、D-Link DAP-1360 RevBファームウェアにおける未認証のrootコマンドインジェクションであるCVE-2026-95675を、ハードコードされた認証バイパスとformSystemCheckハンドラーを介して悪用するものです。
 khaleedbt/netis-cve-2026-36539
NetisルーターのCVE-2026-36539脆弱性をチェックし、ネットワーク上の脆弱なデバイスを検出するPythonスクリプトです。
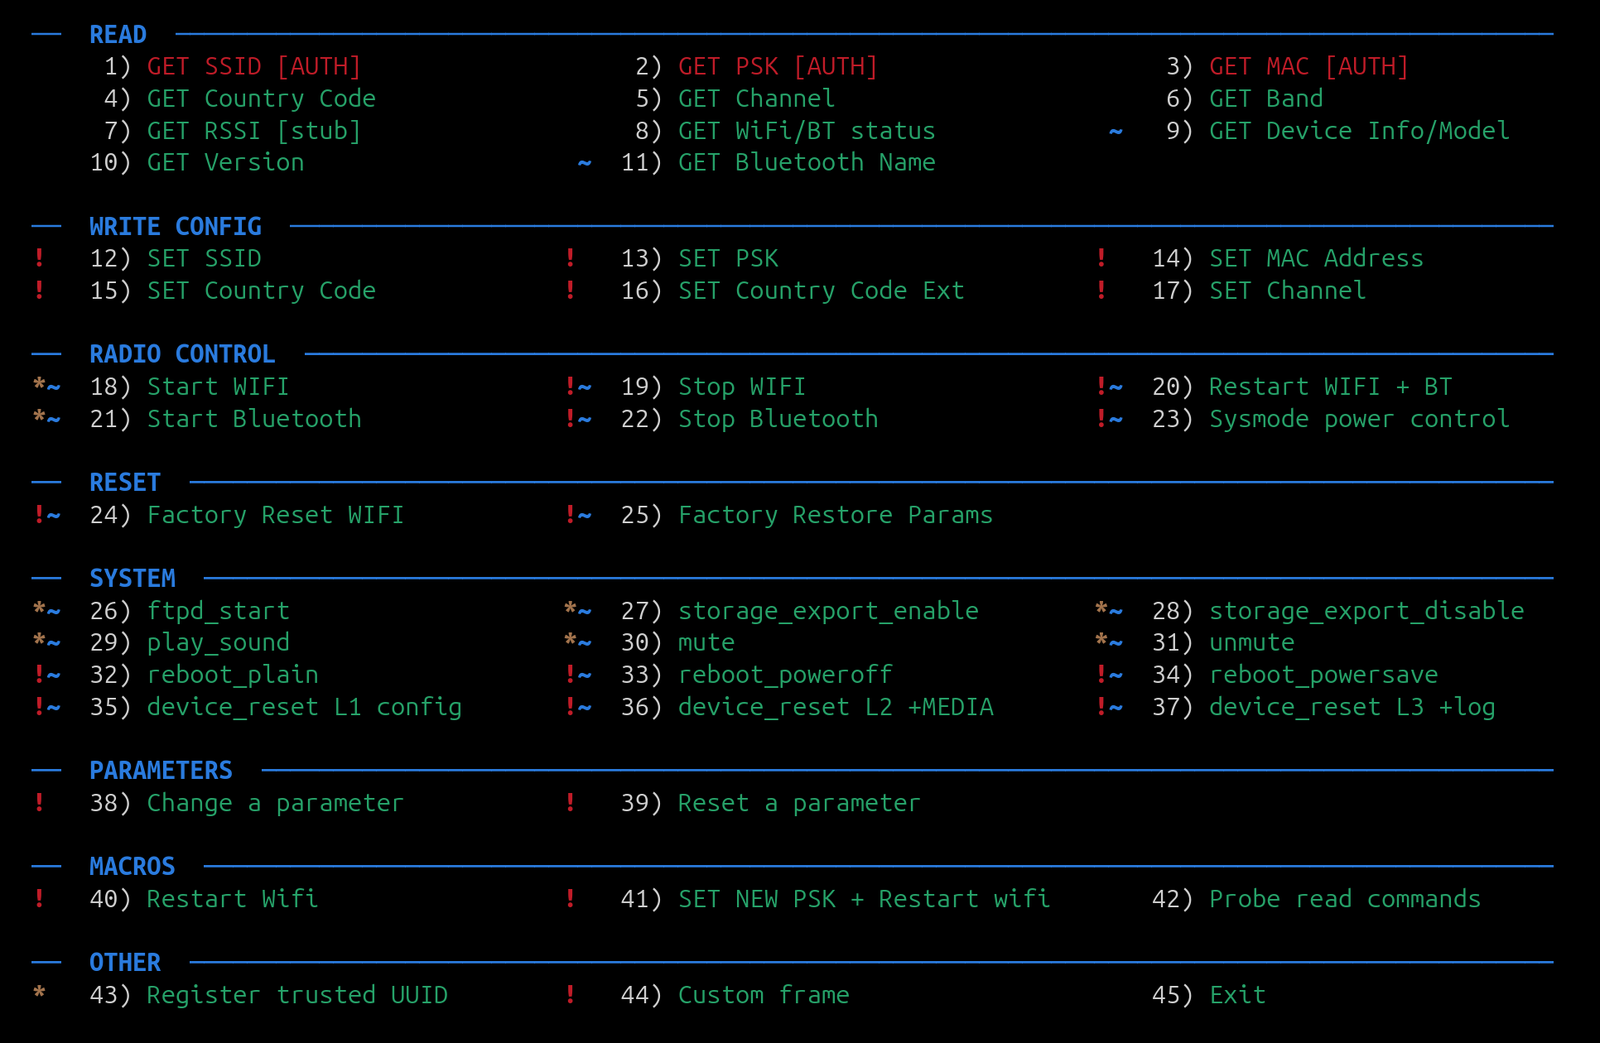 feedbeef/dji_ble_vuln
DJIドローン DUML コマンドインジェクション(Bluetooth経由) — CVE-2026-78306 の概念実証
 whoami-012/cve-2026-96515
CVE-2026-96515 の技術レポートおよび認証済みリバースシェル PoC。Netlink HG323RW ルーターの BOA 診断インポートハンドラーにおける root コマンド実行脆弱性。
 himitsushell/himitsushell
shell script protector(難読化、組み込みインタプリタ、DRM) - カーネルトレースに対して不可視
 digiprosec/microtrick
MikroTik RouterOS デバイス上で認証なしの完全な管理者アクセスを取得するために、MikroTrick SSH チェーン(CVE-2026-86060、CVE-2026-67279)を悪用する自己完結型の Python PoC。
 shlln/cve-2026-90847
Proof-of-concept for CVE-2026-90847, an authenticated RCE in iux_set.cgi via malicious .cfg tar upload that writes commands into crontab for…
 dkstar11q/cve-2024-29269
CVE-2024-29269 のエクスプロイトで、TLR-2005KSH ルーター上での未認証 OS コマンド実行を可能にし、標的探索用の ZoomEye および Leakix の dork クエリを備えています。