#1
 ebux/cable-modems
5つのISPケーブルモデム/ルーターゲートウェイのブラックボックスセキュリティ評価。ファームウェアイメージを解析し、リモートから悪用可能なコード実行やワイヤレス脆弱性を含む35以上の脆弱性を記録。
 0xdea/advisories
私の公開セキュリティアドバイザリのコレクション。
 kpwn/ps4-5.05-kernel-exploit
5.05FWのPS4向けに完全実装されたカーネルエクスプロイト
 wuxx/cve-2020-8004
STM32F1マイクロコントローラを対象としたCVE-2020-8004用のエクスプロイトツール。OpenOCDとPythonスクリプトを経由してファームウェアの抽出を可能にし、読み出し保護をバイパスします。
 zb3/tiandy-research
このリポジトリには、2020年8月に実施したTiandyのIPC/NVRファームウェアに関する調査結果が含まれています。リモートから管理者パスワードを復元し、デバイスへのrootアクセスを取得するために悪用される可能性のある2つの脆弱性を発見しました。
 userlandkernel/usbusted
AppleのUSBプロトコルに関する研究
 leecher1337/pixma
キヤノンPixmaプリンターファームウェア解析ツール
 saimanish1/logitech-ipc-protocol
リバースエンジニアリングされた Logi Options+ エージェント IPC プロトコル。Unix ソケット (macOS) または名前付きパイプ (Windows) を介して、Logitech マルチホストデバイスをプログラムで切り替えます。
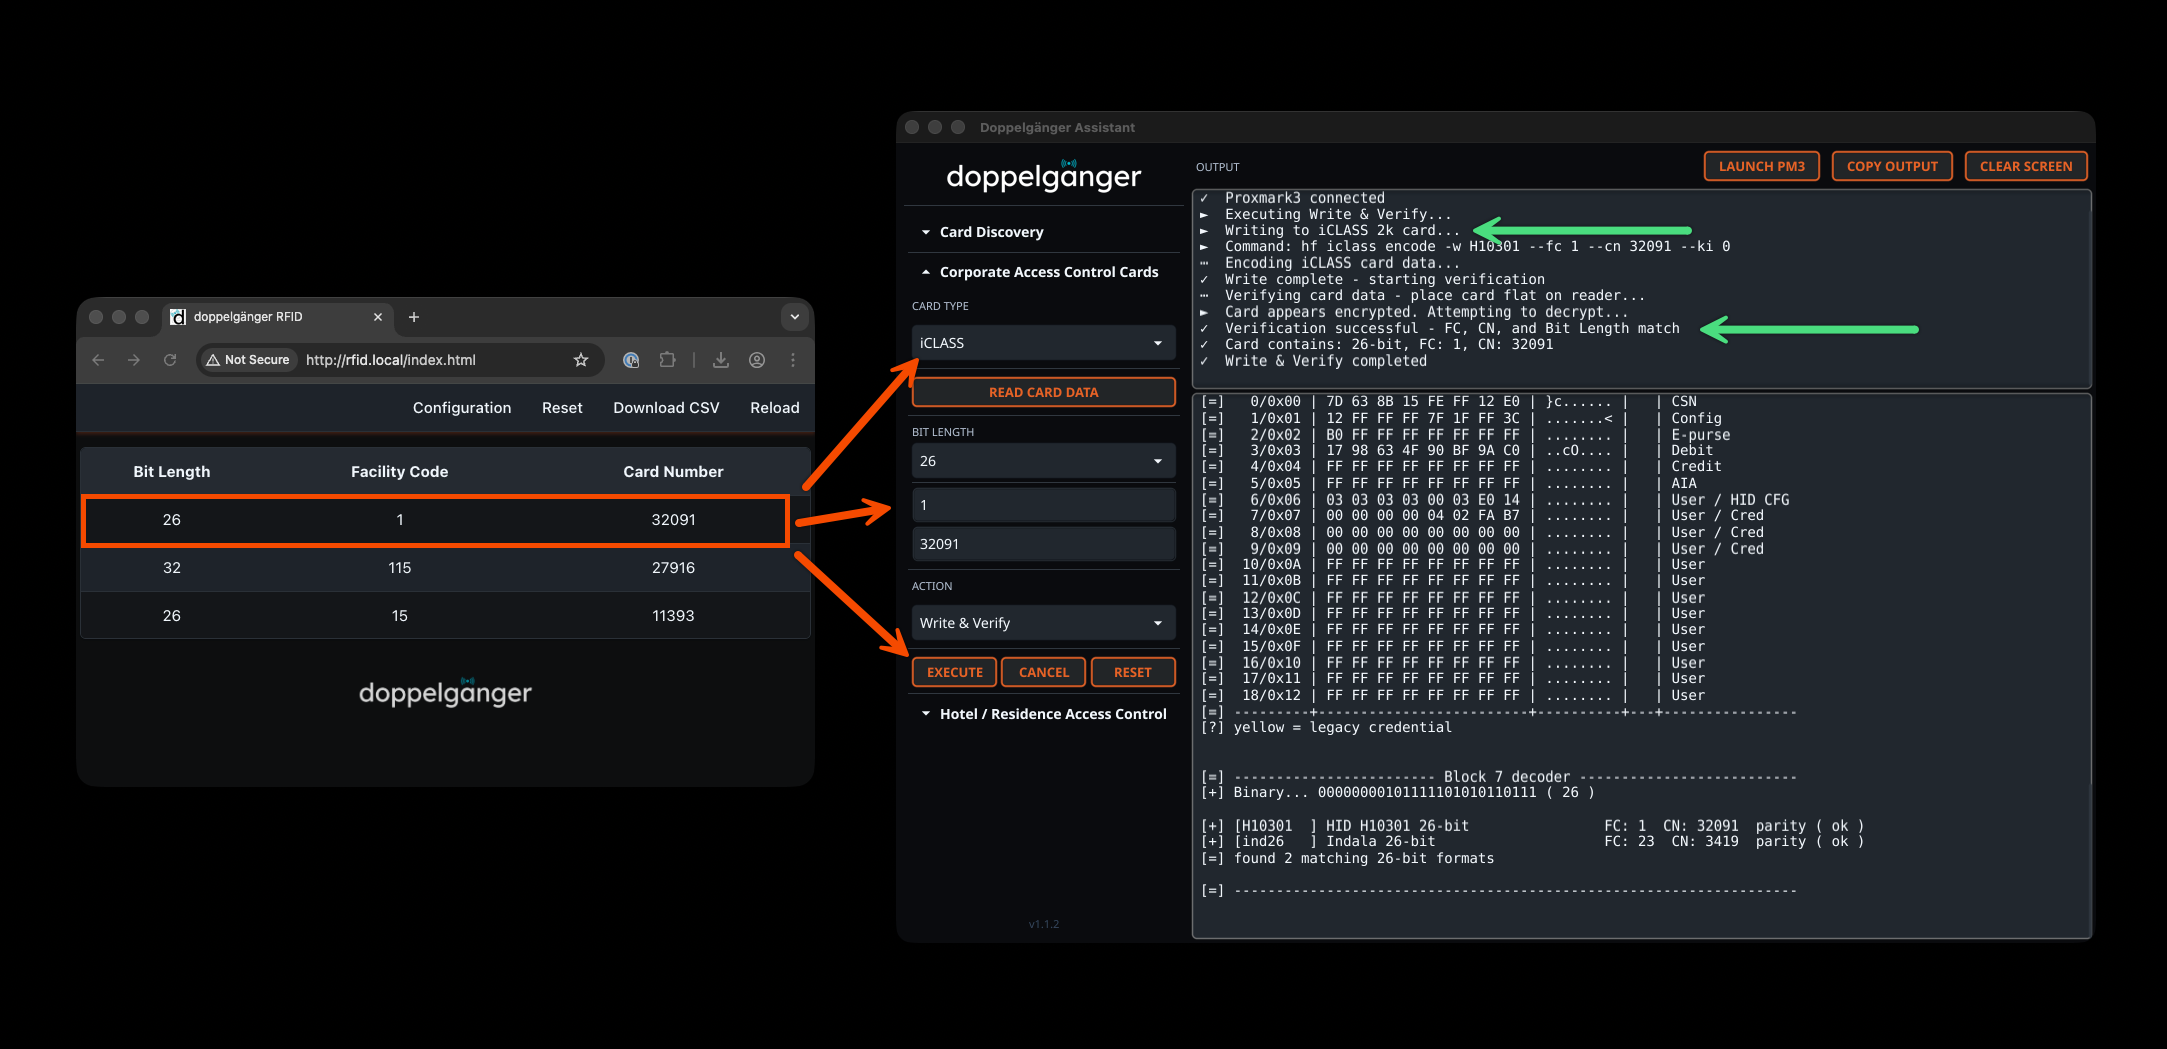 tweathers-sec/doppelganger_assistant
Doppelgänger Community、Pro、Stealth、およびMFASが対応するすべてのカードタイプの書き込み・シミュレーションを行うためのカード計算機およびProxmark3プラグイン。
 b1ack0wl/miniupnpd_poc
miniupnpd <= v2.1 向けの範囲外読み取り PoC
 jatinkapilaq1/intel-me-research
インテル・マネジメントエンジンと直接対話 — 依存関係ゼロのPythonツール。メモリリークの発見、パーティションマニフェスト、ライブMKHIプロービング。初の公開HECI Spy。
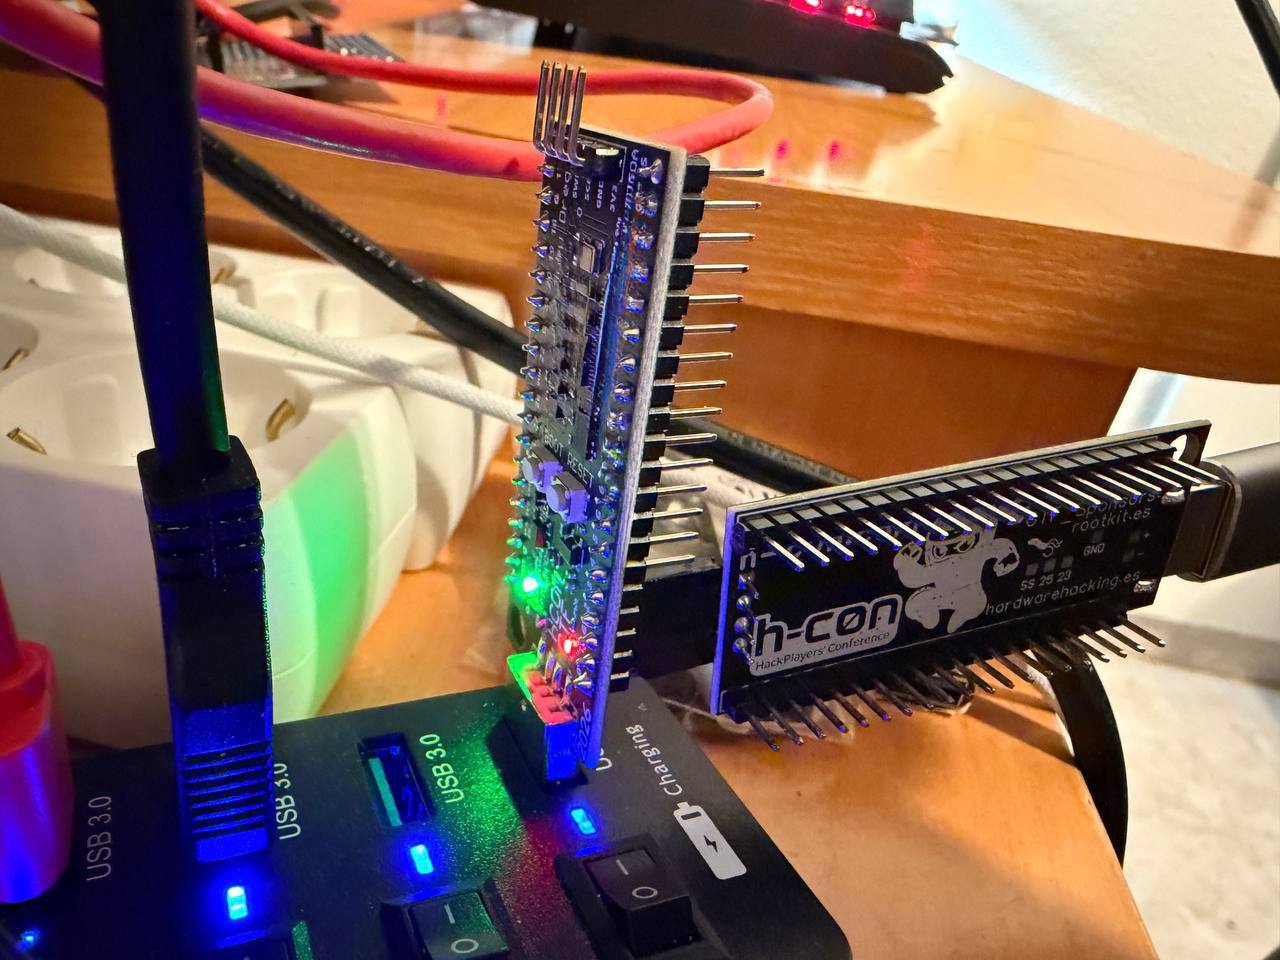 therealdreg/hcon2026hwctf
ハードウェアハッキングCTF hcon2026hwctf - RISCV Hazard3 (@Wren6991) エクスプロイト by @b1n4ri0 @antoniovazquezblanco & @therealdreg
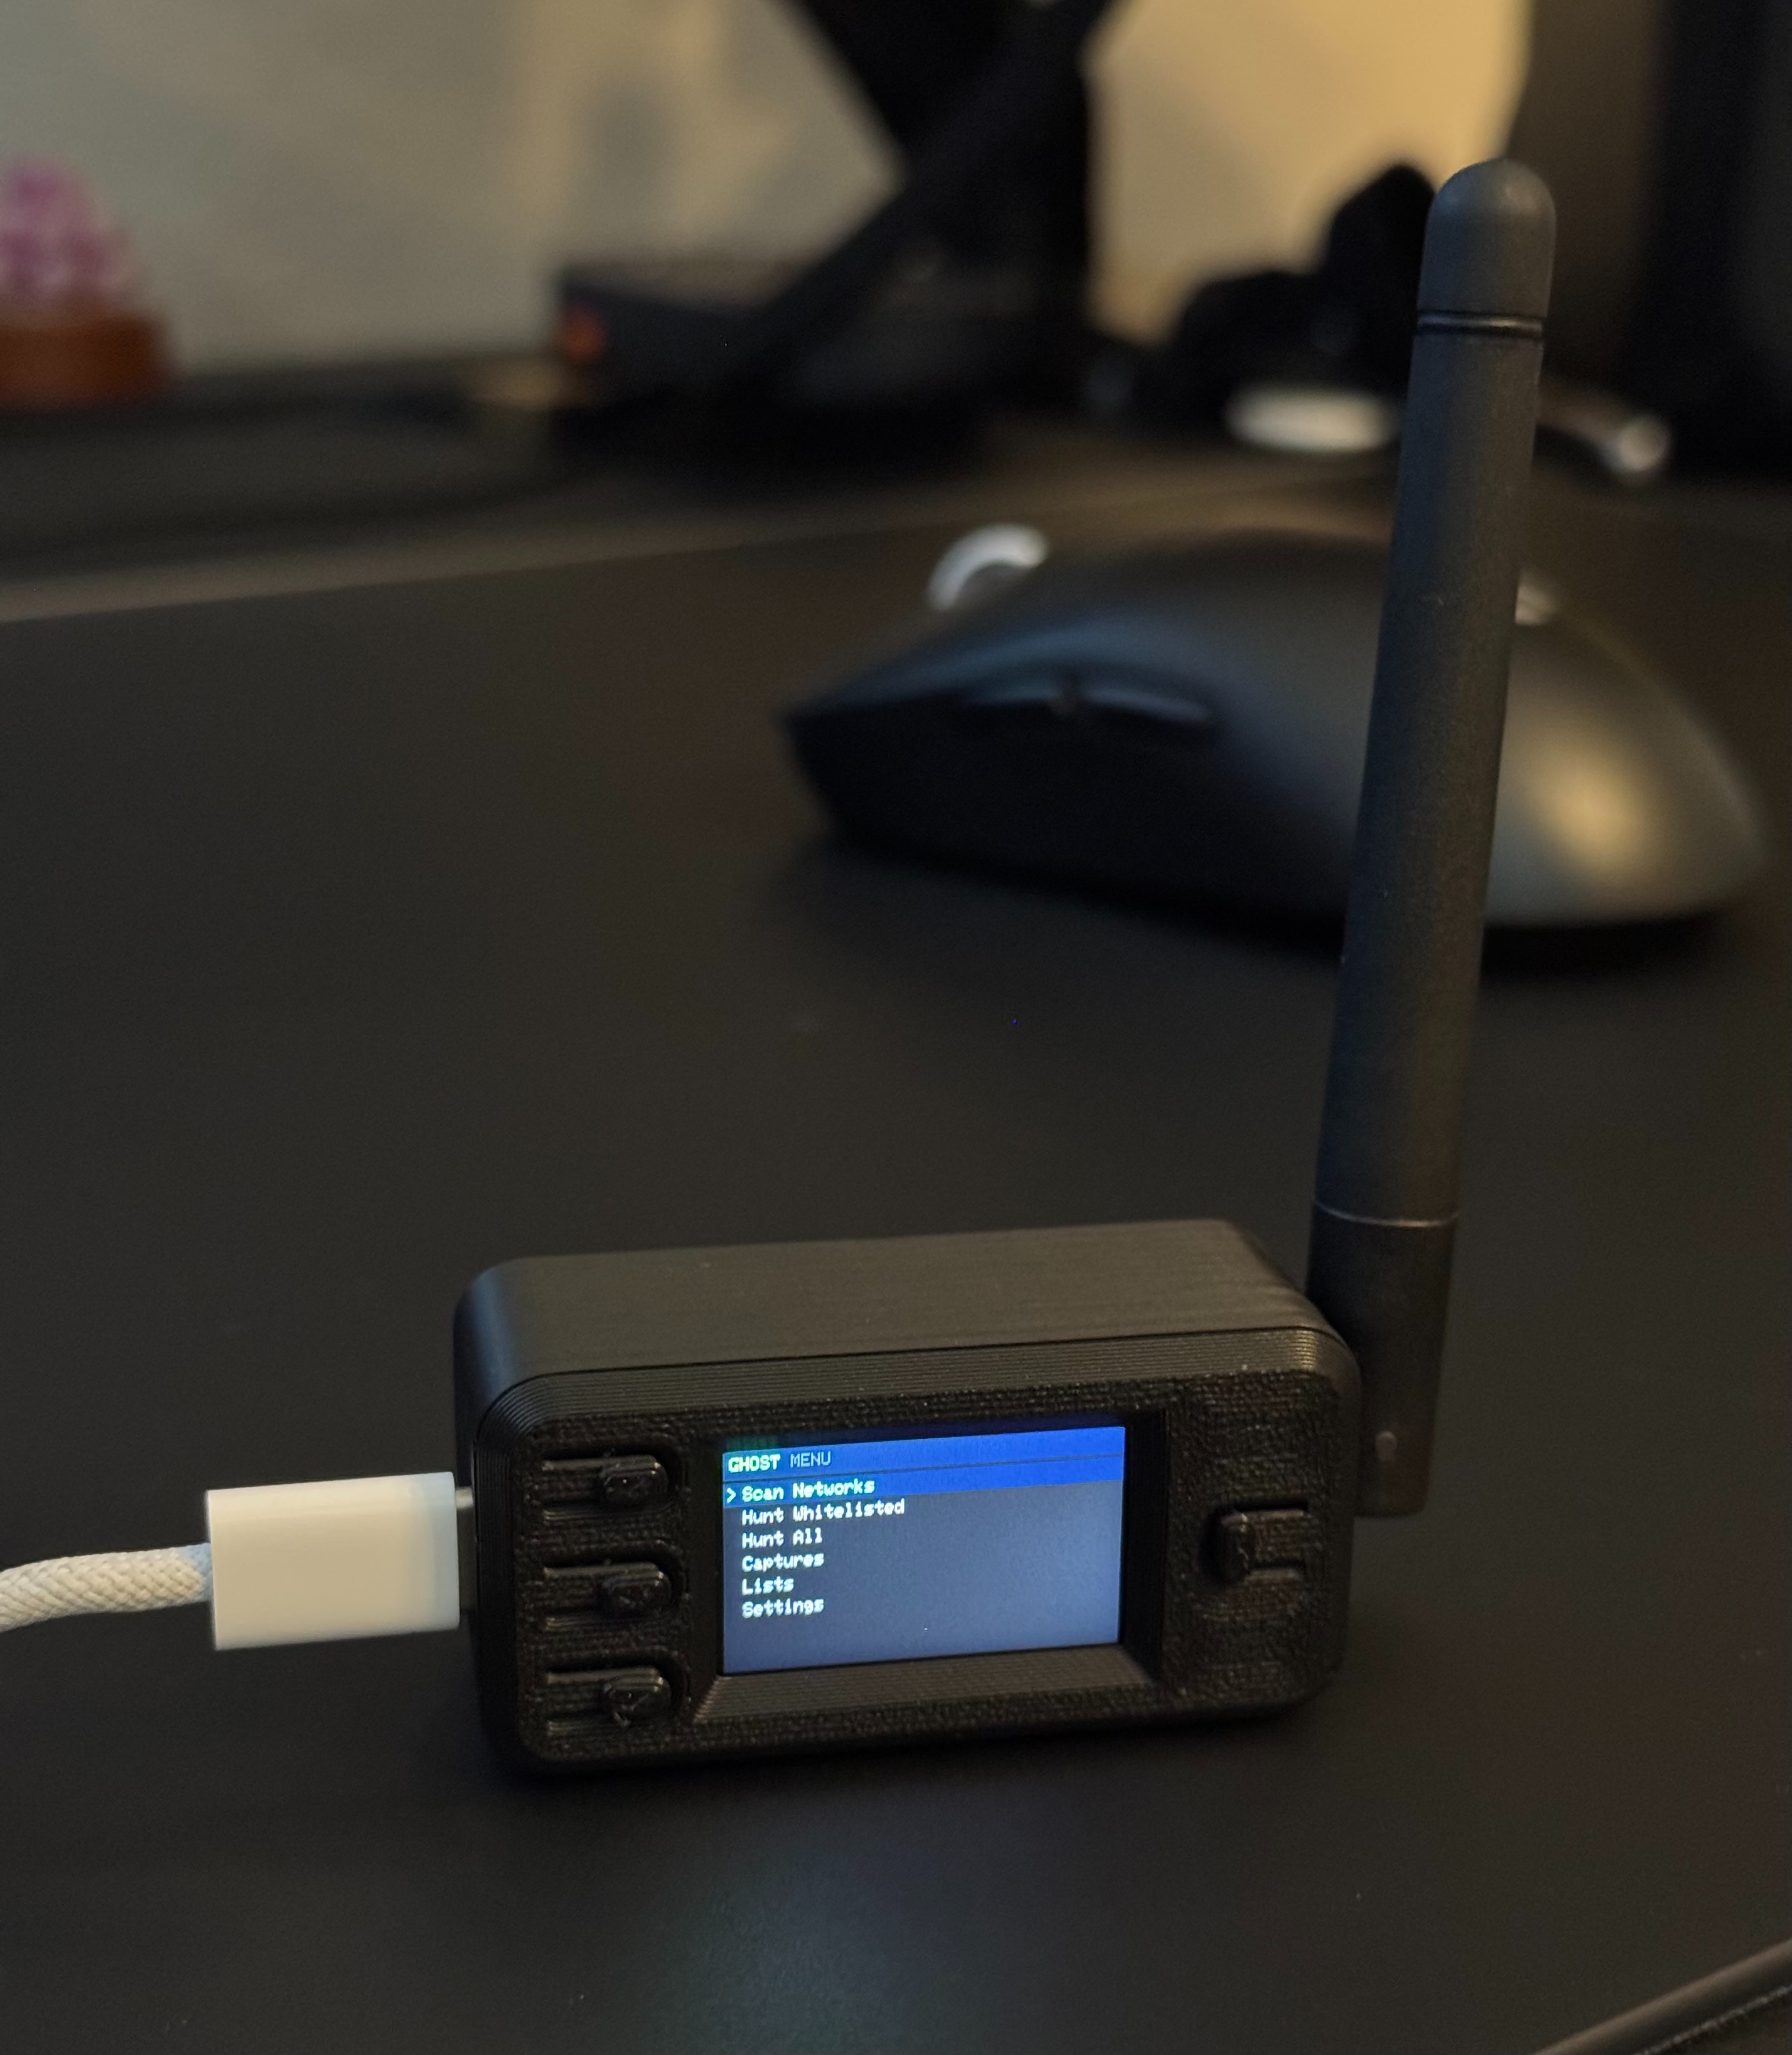 razkom/ghost
ESP32-S3ファームウェア:スタンドアロンのWPA/WPA2ハンドシェイクキャプチャとTFT UIを介した認証解除テスト、およびWiFi AP経由のpcapダウンロード。
 tothi/kali-rpi-luks-crypt
LUKSを使用した、Raspberry上のKali向けフルディスク暗号化
 fullspectrumdev/rancidcrisco
CVE-2023-20126の概念実証エクスプロイトで、Cisco SPA電話アダプタを標的とします。悪意のあるファームウェアをアップロードして、telnetd経由でポート23000/tcpにルートシェルを取得します。
 geeoon/fault-injection-finder
自動的にフォールトインジェクション攻撃を発見し実行する