Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/nickdaria/wyze-bulb-color-pwned
組み込みシステムセキュリティIoTセキュリティエクスプロイトリバースエンジニアリングワイヤレスセキュリティハードウェアハッキングファームウェア解析
GitHubnickdaria/wyze-bulb-color-pwned

wyze-bulb-color-pwned

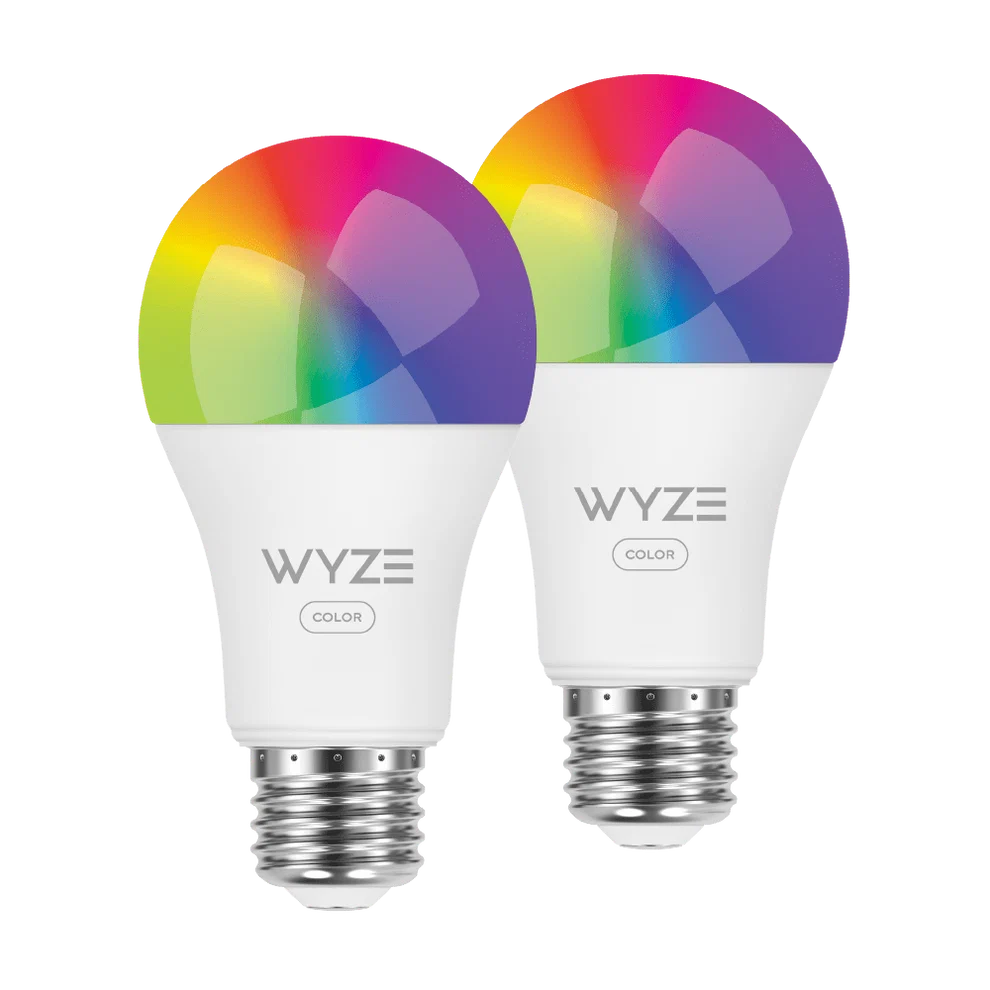
Wyze WLPA19CV2 カラーバルブ用のオープンでないファームウェアエクスプロイト

リポジトリを見る
143792ヶ月前未レビュー
共有

wyze-bulb-color-pwned

Wyze WLPA19CV2 カラーバルブ向けのワイヤレスエクスプロイト

概要

Wyze Color WLPA19CV2 バルブには工場テストモードがあり、特定の電源のオン/オフを繰り返すシーケンスによって、カスタム OTA イメージをワイヤレスで書き込むことができます。

このプロジェクトでは以下を提供します

  • コード実行を実現するための実装とガイド
  • バルブに接続して管理するためのローダー
  • Home Assistant と連携するための ESPHome 実装

使用方法

「この ESP32 のロックを破るために、我々は ESP32 を使う」

デモ

動画デモ

  1. wyze-hijack-ap を ESP32S3 に書き込みます。バルブの近くで電源を入れたままにしておきます。
    • 簡単な方法: wyze-hijack-ap Web Flasher
    • 上級者向け: ソースからビルド、idf.py
  2. バルブを壁のスイッチ回路や電源タップなど、簡単にオン/オフを切り替えられる場所に接続します
  3. ライトが青色に変わるまで以下を繰り返し、青色になったらそのまま電源を入れておきます
    • 緑色のライトがフェードインするまで電源を入れ、すぐに電源を切ります
    • 5 秒間電源を切ったままにします
    • 注意: バルブがすでにセットアップ済みの場合、最初の数サイクルで工場出荷状態にリセットされます。3〜4 サイクル後には緑色に変わり始めるはずです。
  4. 約 17 サイクル後、ライトが一瞬青色になるはずです。エクスプロイトが実行される間、そのままお待ちください
  5. 約 30 秒後、エクスプロイトが完了し、wyze-loader ペイロードが実行中であることを示す紫色にバルブが変わります

成功です!

これでバルブは wyze-loader で起動し、wyze-loader_XXXXXX という名前の AP をホストします。この AP に接続し、http://192.168.4.1 にアクセスしてください。

ESPHome でセットアップするには、ESPHome ガイドに進んでください。

プロジェクトについて

なぜ

これらを Microcenter で購入しましたが、Home Assistant で制御するのにクラウドが必要なのが気に入りませんでした。Tasmota を書き込みたかったのですが、基板が異なっていました。

皮肉なことに、半時間のはんだ付けを避けるために始めたのに、代わりに週末をリバースエンジニアリングと開発に費やしてしまいました。

方法

docs/METHODOLOGY.md を参照してください

Todo

docs/TODO.md を参照してください

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    441
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    264

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →