#2
 nccgroup/amfdser-ngng
デシリアライズされたAMFオブジェクトを取得し、Xtreamライブラリを使用してXMLにエンコードするBurp Extenderプラグイン。
 projectdiscovery/collaborator
BurpSuite 標準/プライベート Collaborator ライブラリ
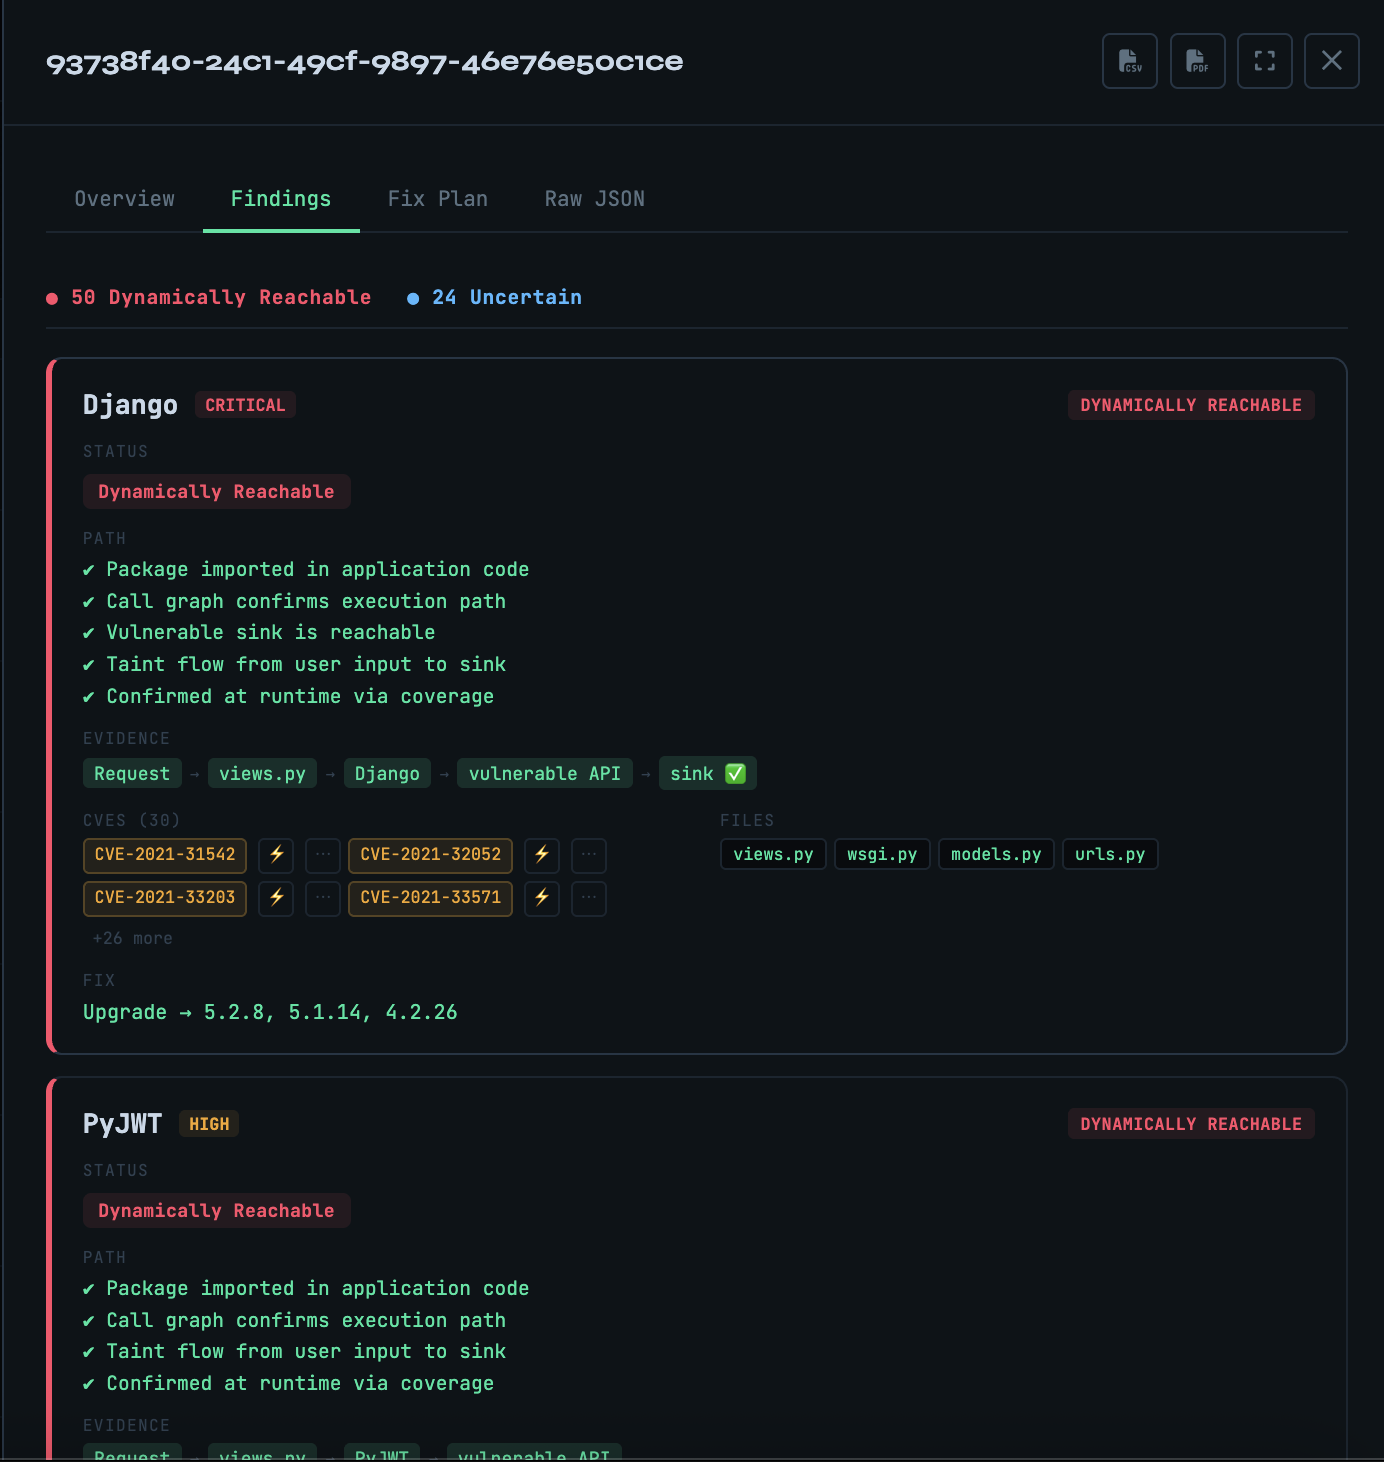 owasp/vulnreach
ランタイム対応のSCA — インストールされているだけでなく、実際に到達可能なCVEを証明します。
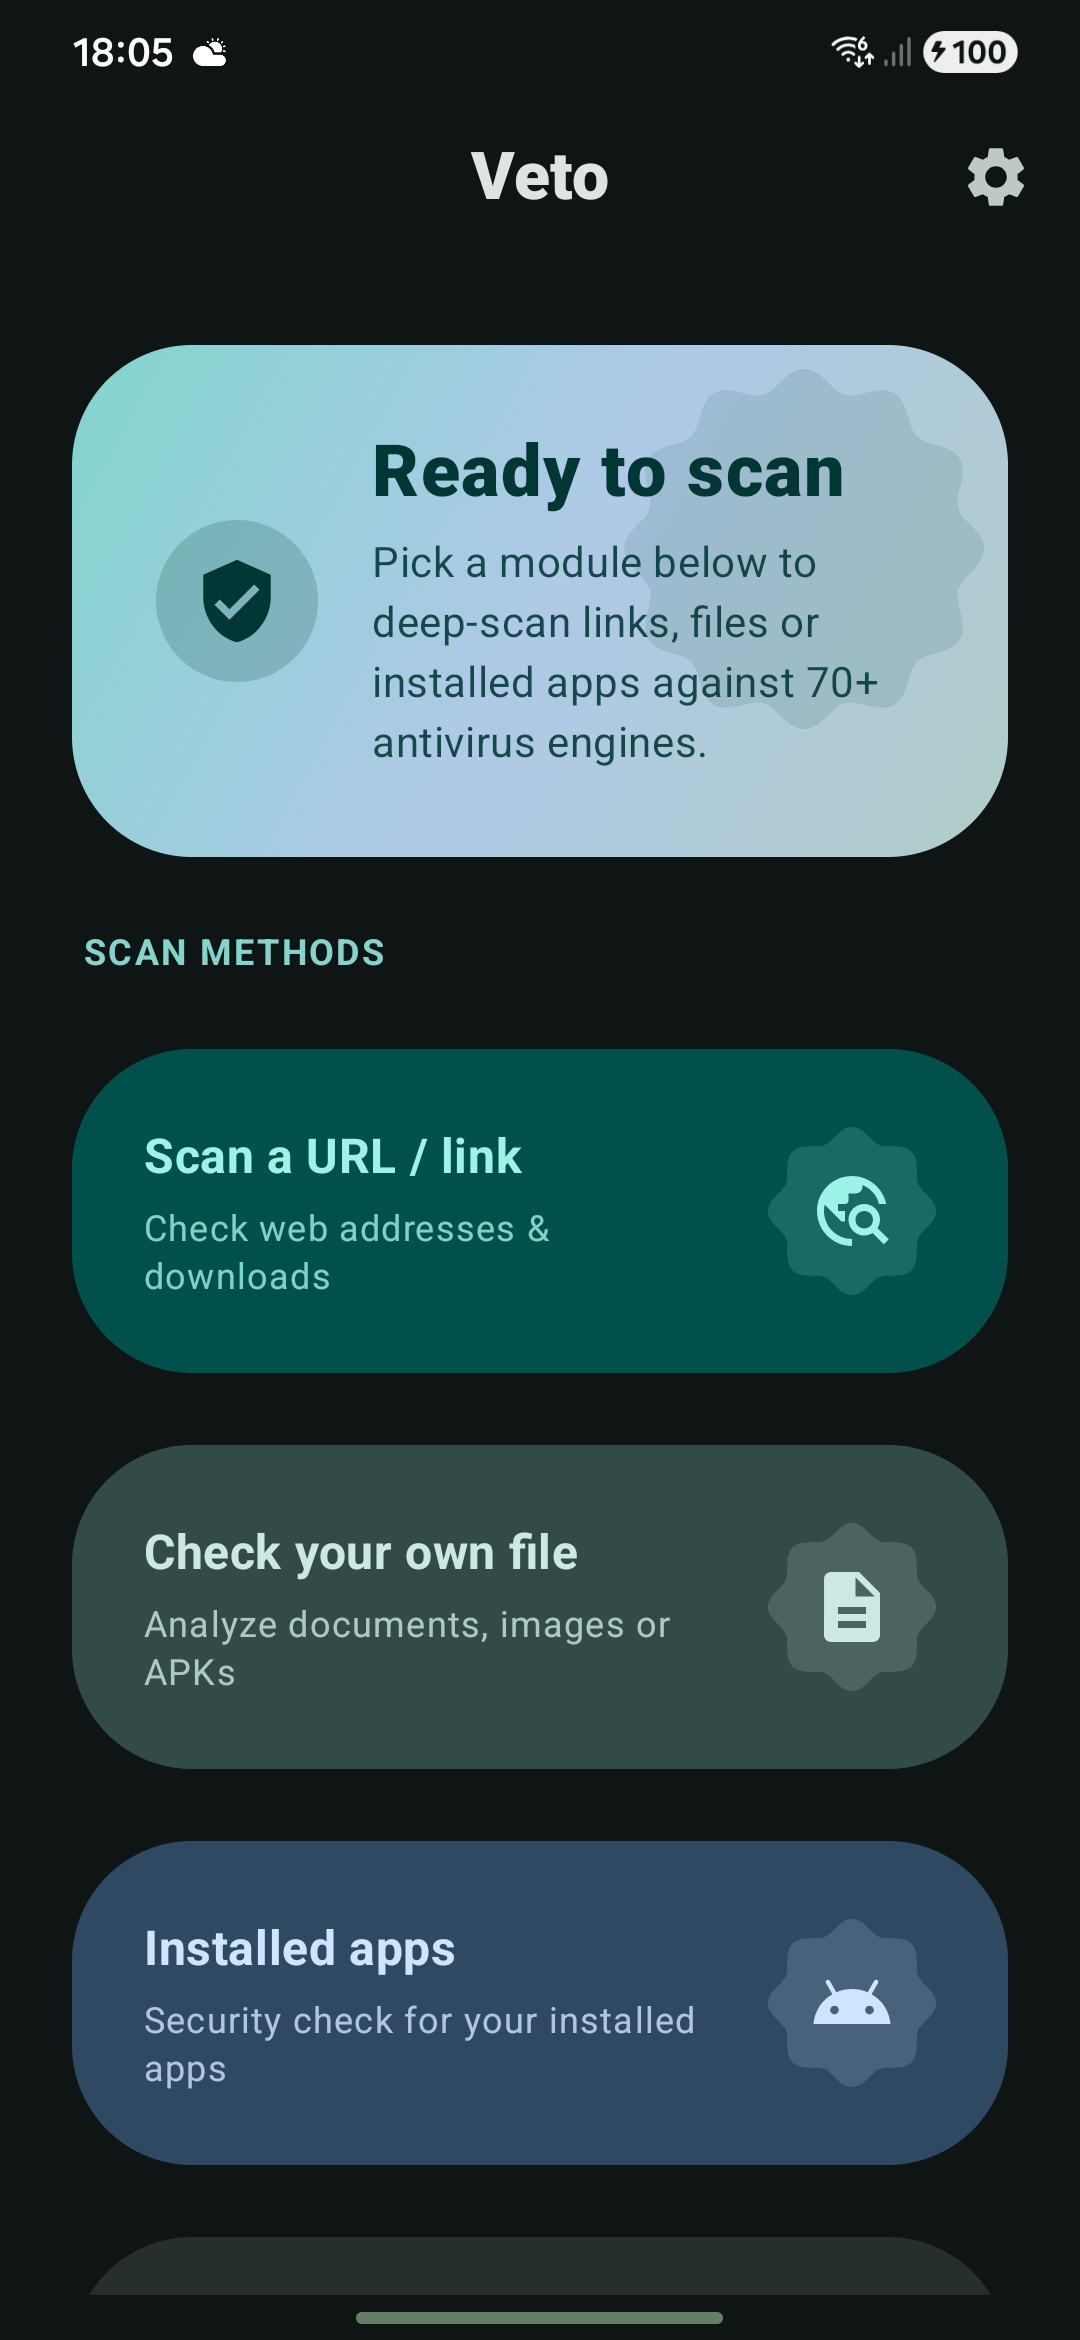 professorquantumuniverse/veto
VirusTotal用のオープンソースAndroidクライアント。ファイル、URL、インストール済みアプリを70以上のアンチウイルスエンジンでスキャン。ハッシュ、脅威分類、YARAマッチ、サンドボックス動作を含む詳細レポートを表示。トラッキングや広告はありません。
 ignacioj/whacamole
プロセス、モジュール、ハンドル、トークン、スレッド、.NETアセンブリ、メモリアドレス空間、環境変数におけるマルウェアIOCを検出するライブメモリ分析。フック、シェルコード、メモリ領域、モジュール、プロセスをダンプ、検出、逆アセンブルします。
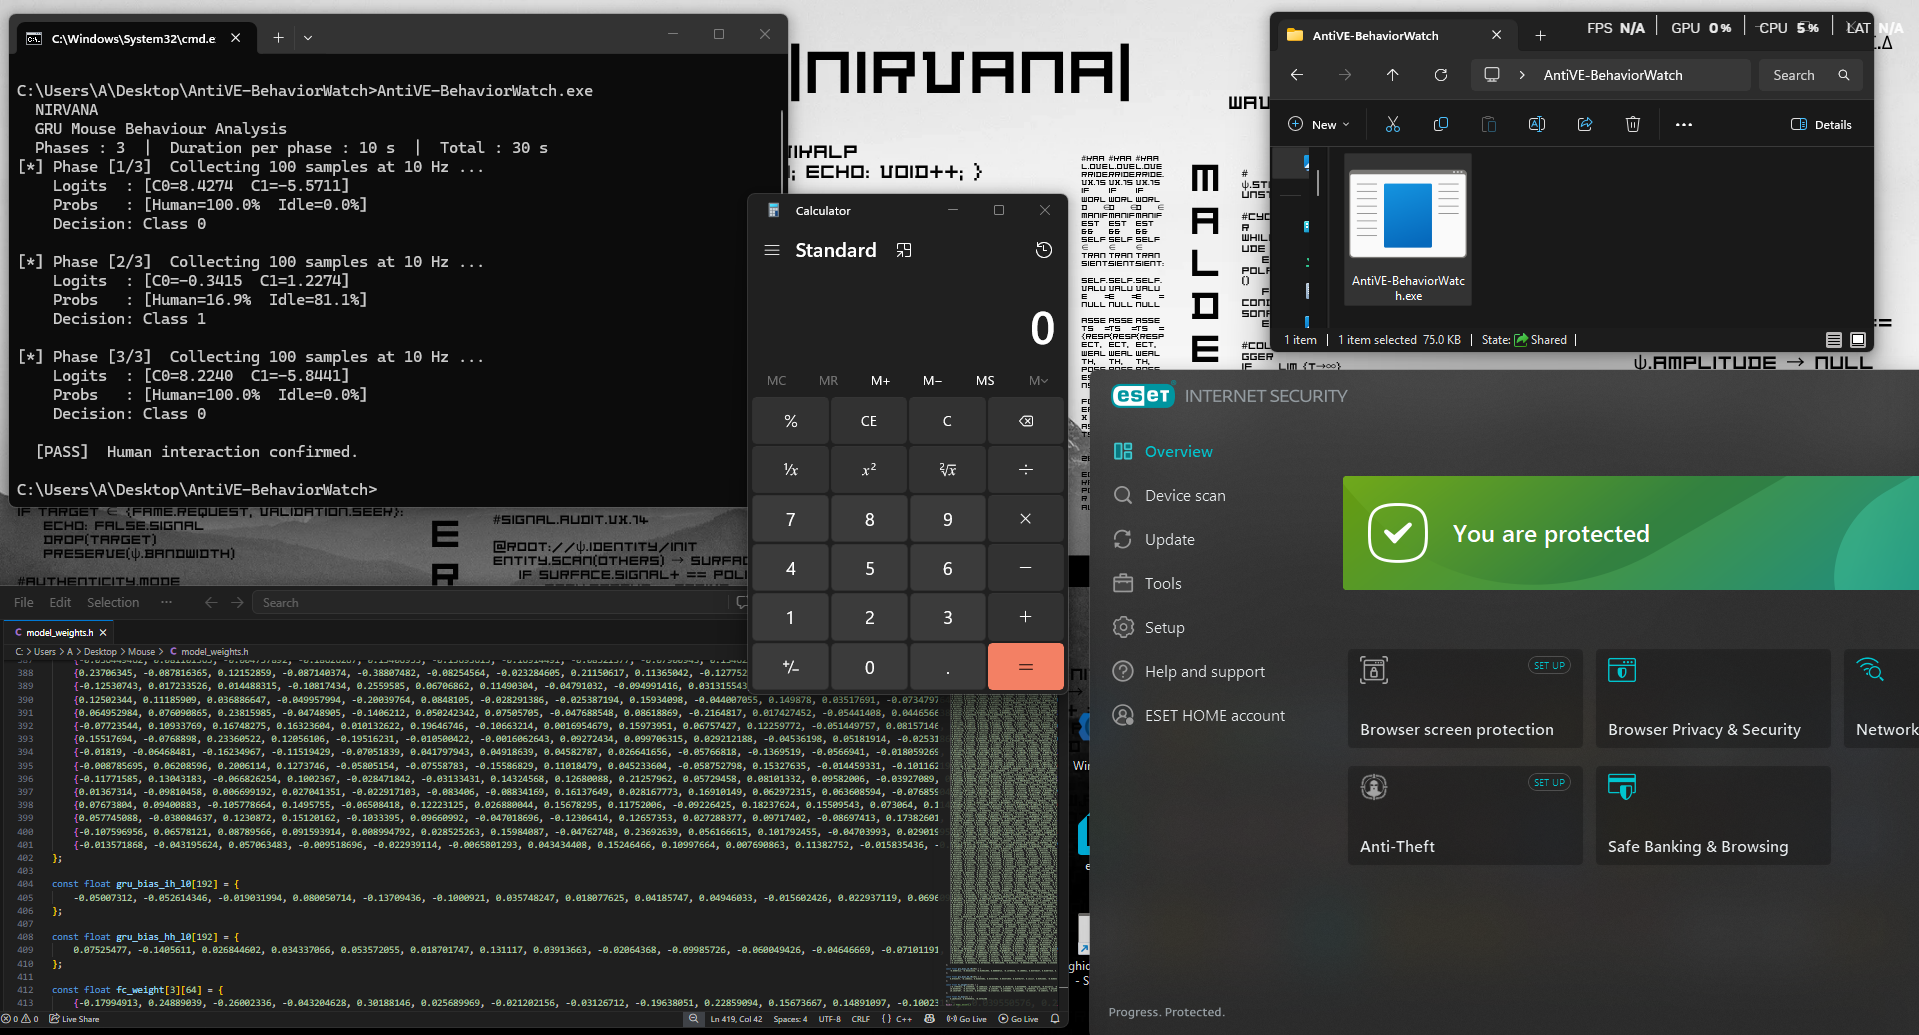 nirvanaon/antive-behaviorwatch
組み込みGRUニューラルネットワークを使用して、マウスの動き分析によるリアルタイムの人間行動検証を行い、Windows上の自動分析システム、サンドボックス、エミュレーション環境を検出します。
 aftermathlabs/discord-crasher
バイナリインストルメンテーションとファジングによって発見されたいくつかのバグ
 withsecurelabs/amsidetection
AMSI(Antimalware Scan Interface)バイパスとWindowsエンドポイント上の悪意のあるインメモリスクリプト活動を検出するための概念実証ツール。
 vichhka-git/magisk-renef
renef_server(Android向け動的計装)を自動パッケージ化するMagisk module
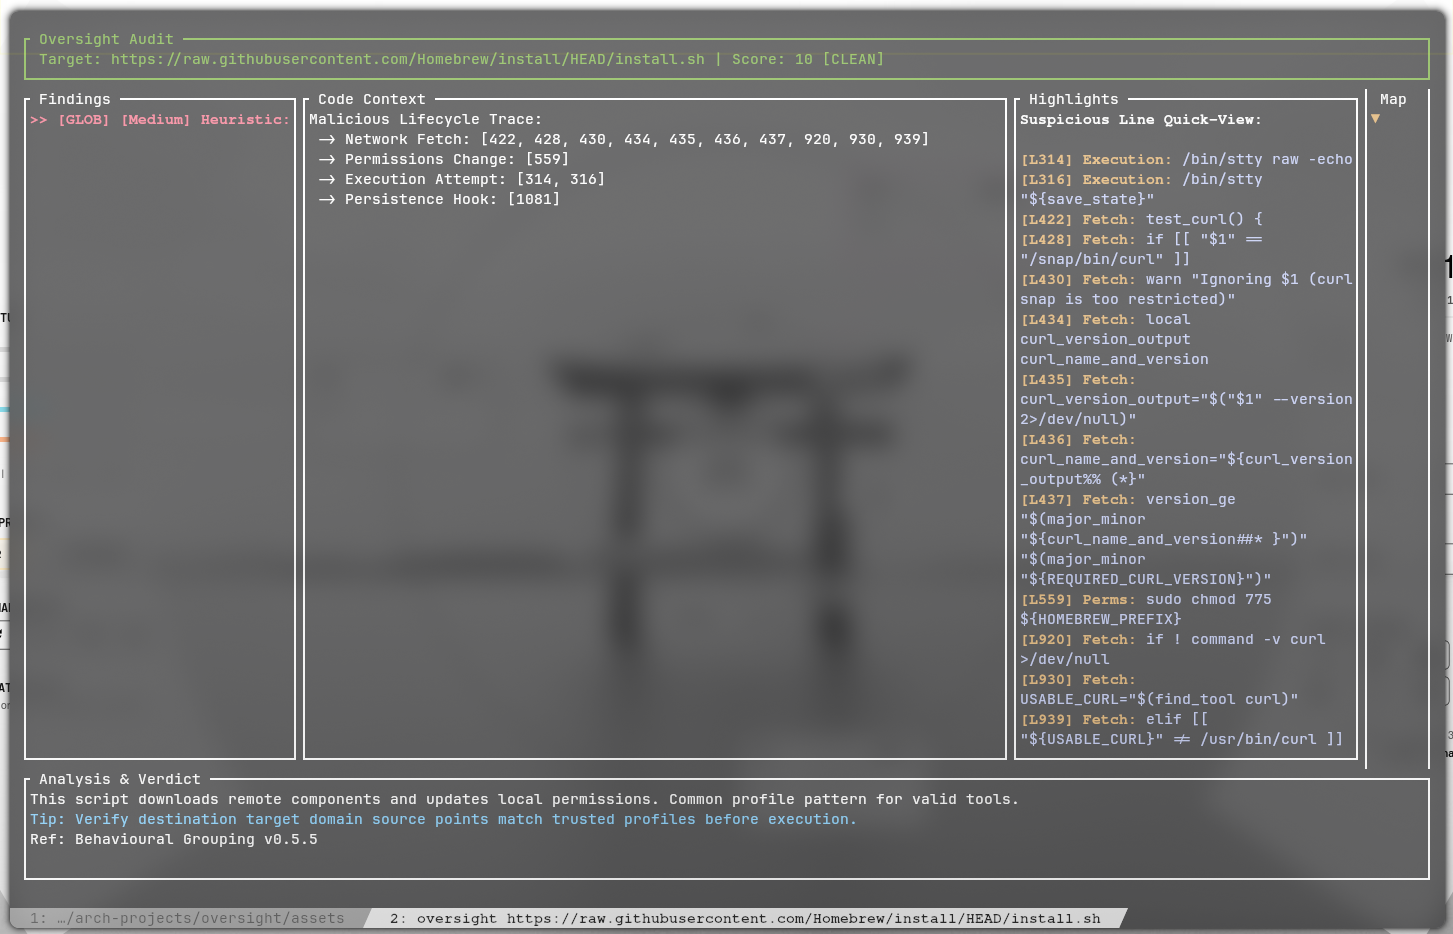 rakosn1cek/oversight
軽量なセキュリティ監査およびサンドボックス for シェルスクリプト。Oversight は静的解析エンジン (Rust) と動的強制 (Linux Landlock) を組み合わせ、悪意のあるスクリプトからシステムを保護します。
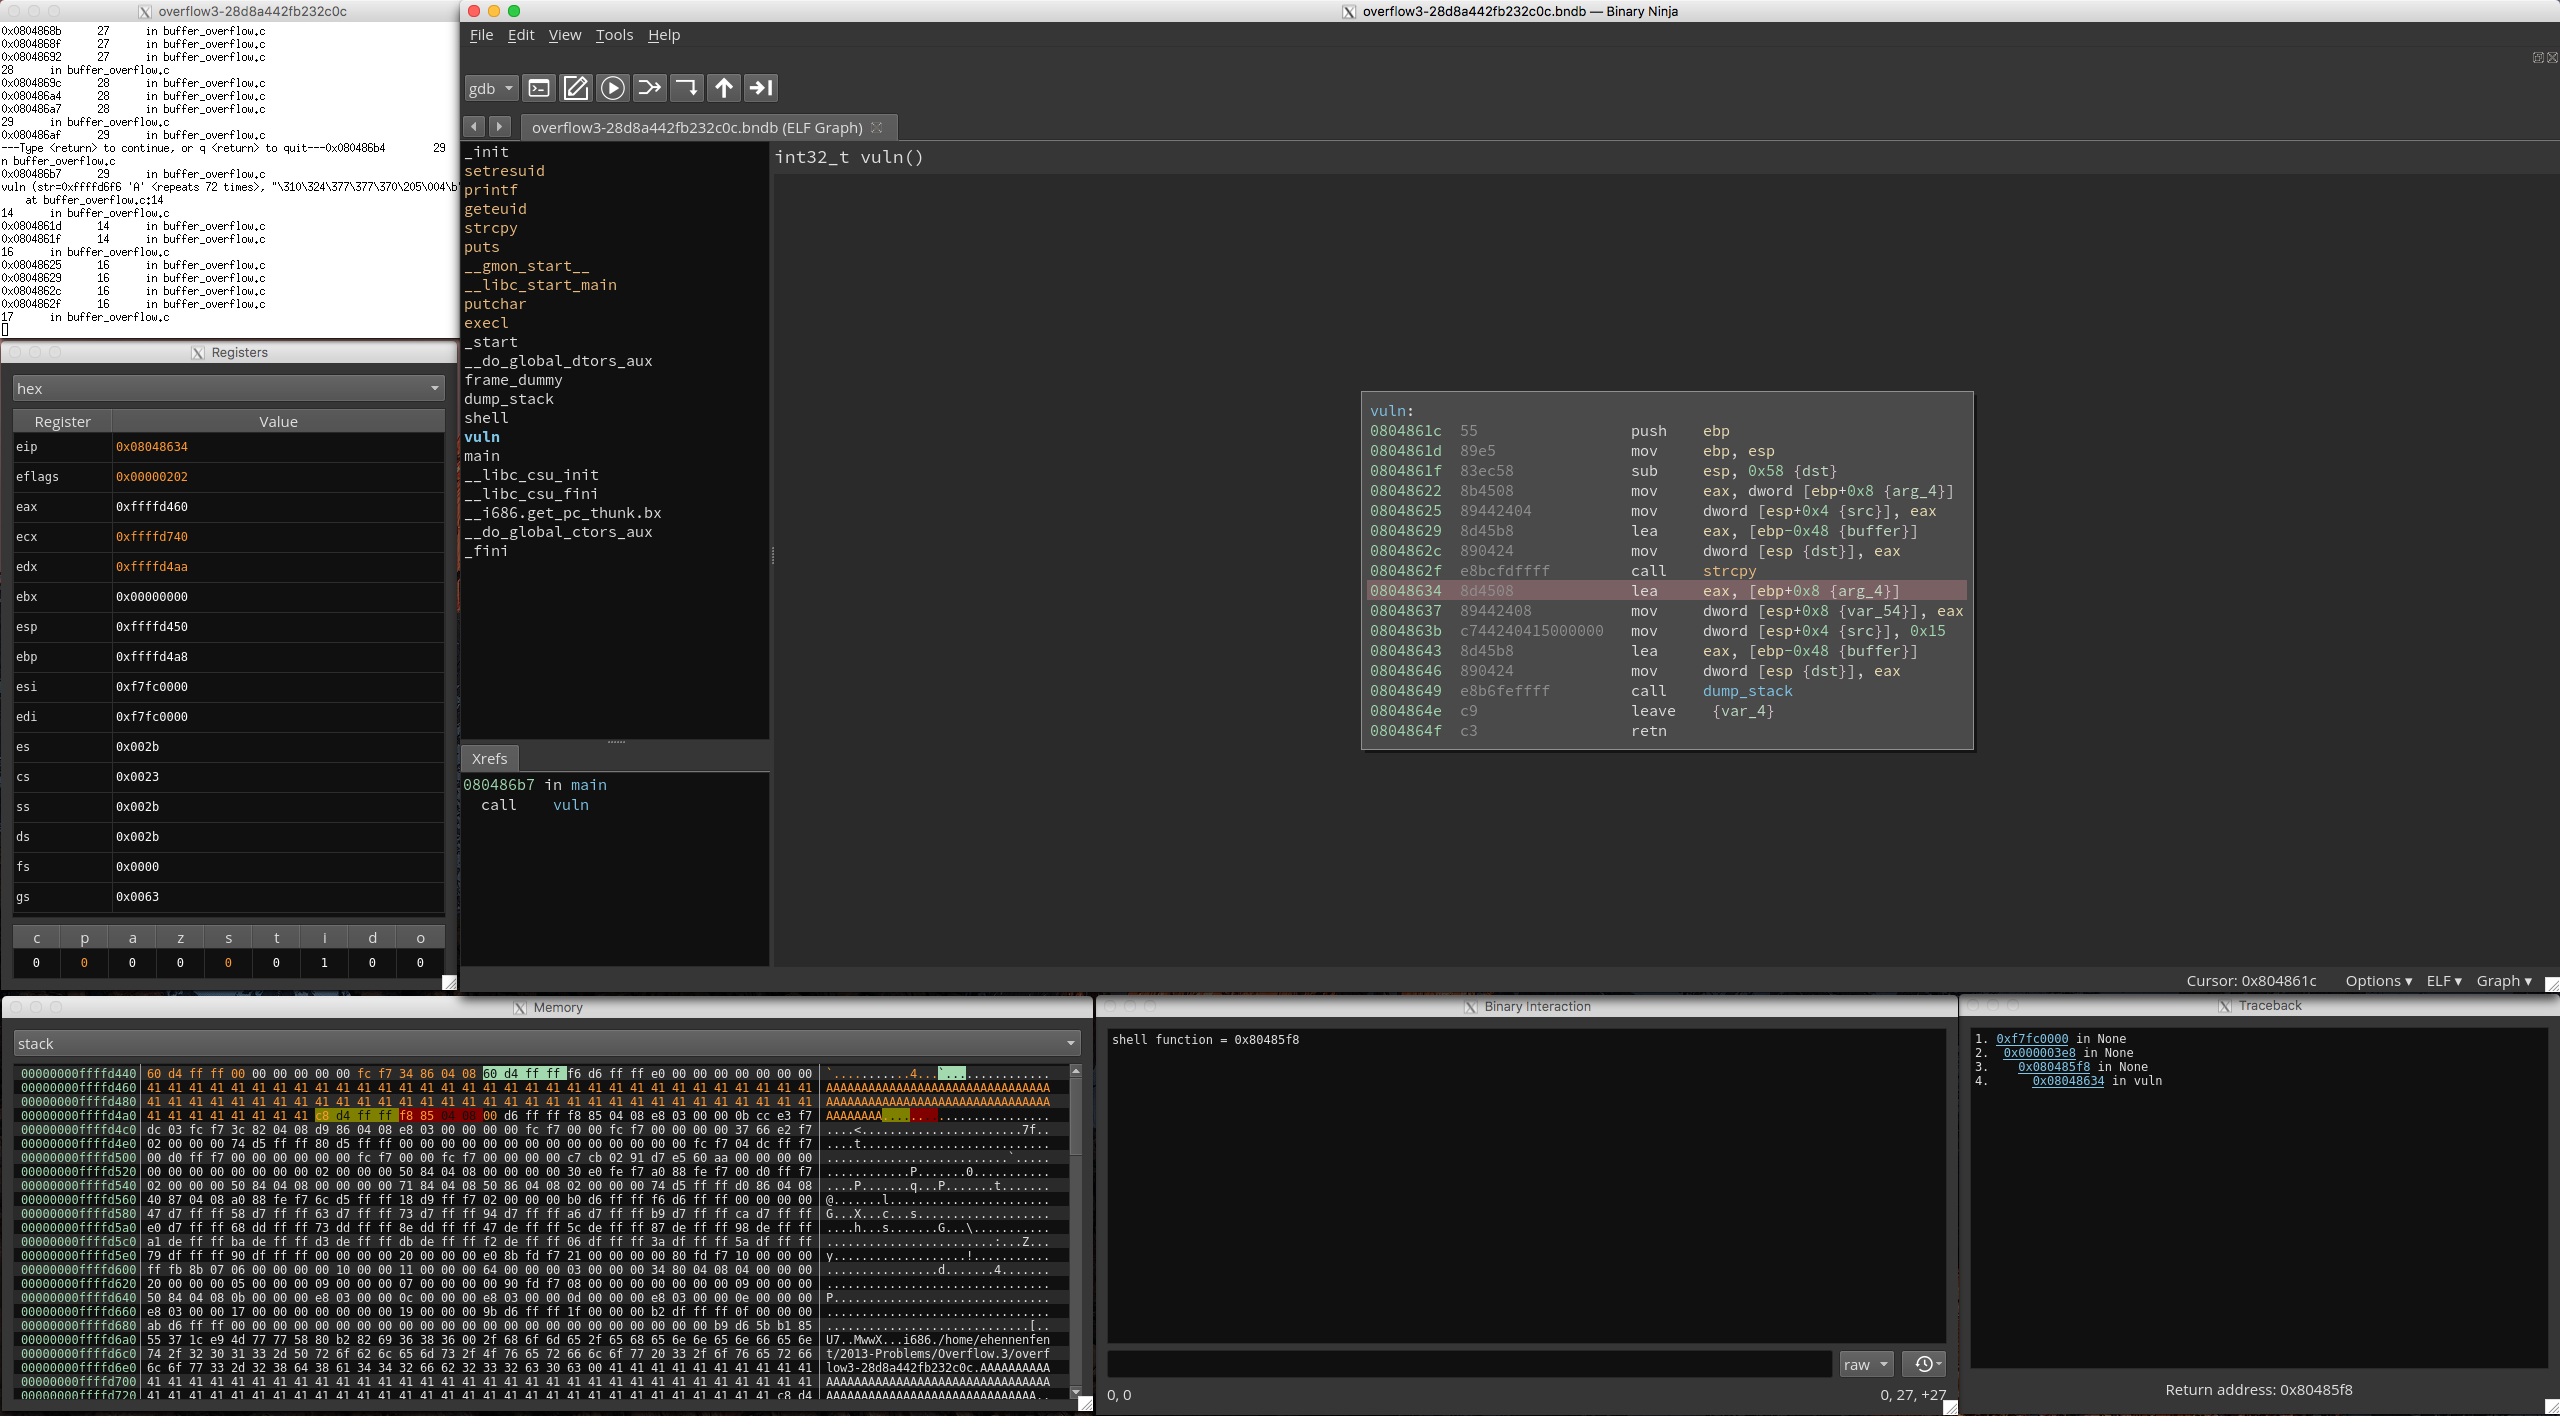 nccgroup/binja_dynamics
Binary Ninja 用 binjatron プラグインの PyQt5 フロントエンドで、初心者がリバースエンジニアリングを学びやすくするためのハイライト機能を備えています。
 dnszlsk/muad-dib
リアルタイム npm/PyPI サプライチェーン脅威検出。動作チェーン分析、ASTスキャン、IOCフィード、複合スコアリングエンジン。
 tracebyte8/systrace
ptraceを使用してファイル、プロセス、ネットワーク、メモリのアクティビティをトレースするLinuxシステムコールモニター。名前空間分離と、行動ベースのセキュリティ解析のための機械学習分類を備えています。
 iterat0r/cnaemulator
Cobalt Strike Aggressor Scripts(.cna)向けのスタンドアロンなエミュレーションおよびテストハーネス。teamserver なしで構文を検証し、Beacon API をモックし、COFFLoader 経由で BOF を実行します。
 anpa1200/aidebug
証拠重視のマルウェアリバースエンジニアリング。PE/.NETの詳細な検査、Ghidraによる再構築、AIによるクロスチェック、YARA、ELFデバッグに対応。
 teycir/apihunter
Rust製の非同期APIセキュリティスキャナー。CORS、CSP、GraphQL、JWT、OpenAPI、およびアクティブなAPIセキュリティ態勢チェック用。