#2
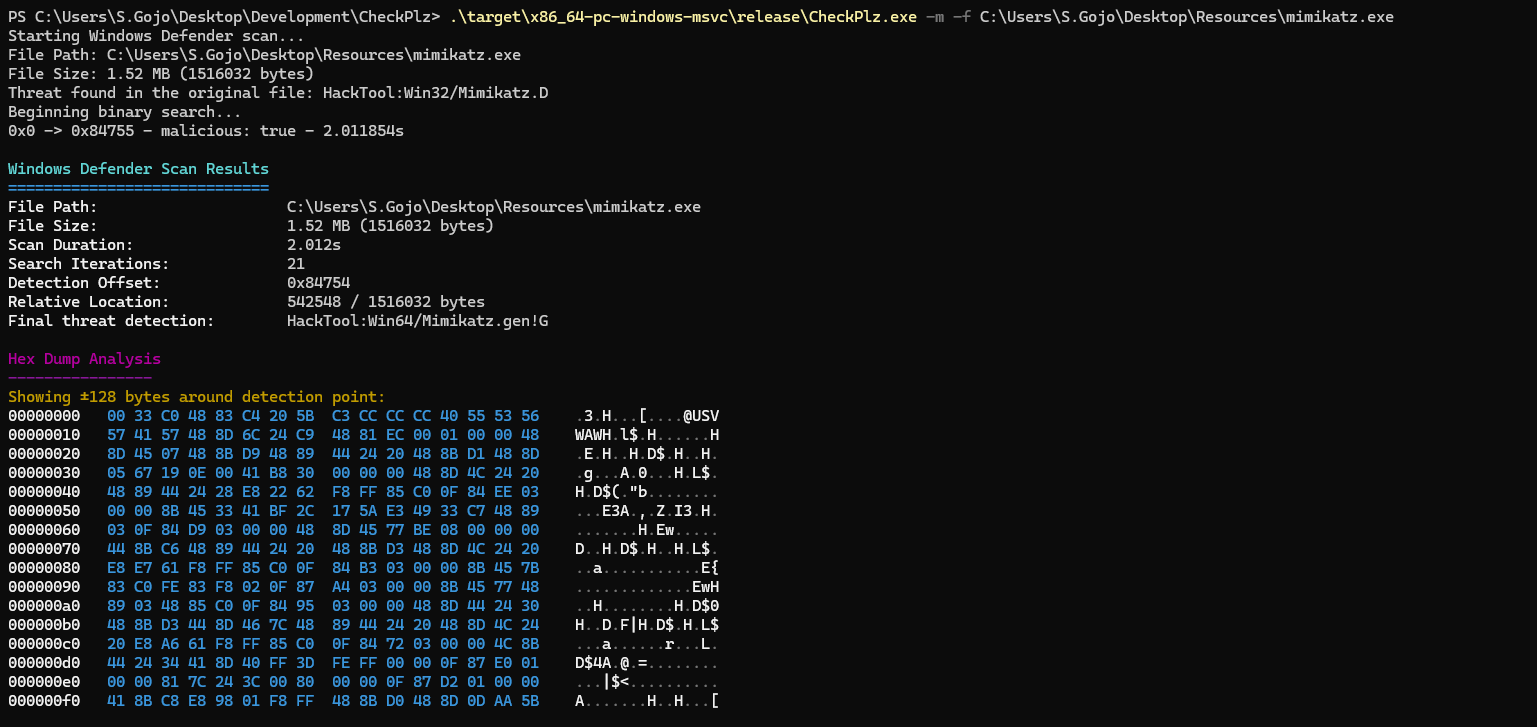
 blacksnufkin/checkplz
AMSI (Antimalware Scan Interface) と Windows Defender を活用しながら、潜在的な脅威がないかファイルをスキャンします。悪意のあるコンテンツを隔離することによって。
 saadahla/anti-sandbox
C++製のツールで、AnyRunサンドボックス環境を検出し、マルウェアが動的解析や自動サンドボックスシステムを回避できるようにします。
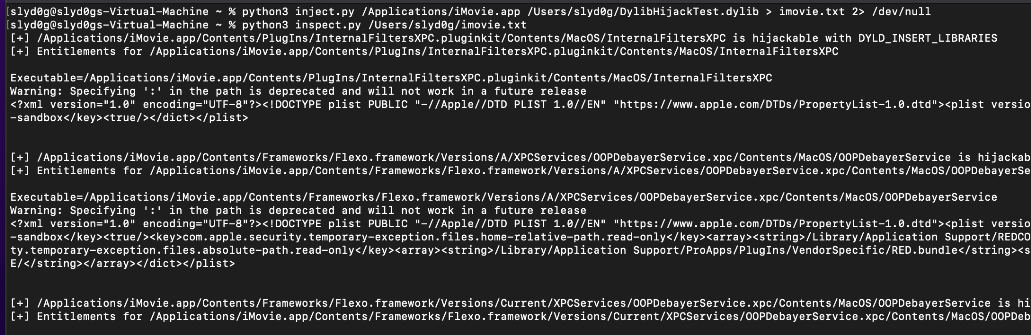 slyd0g/dylibhijacktest
macOS上でDYLD_INSERT_LIBRARIESのハイジャックを検出する
 atlas0fd00m/vivisection
Vivisect用の解析プラグインとツール
 akatorich/kernelflirt
Windowsカーネルレベルのデバッガ。OllyDbg/IDAスタイルのUI、ソフトウェアおよびハードウェアブレークポイント、PDBシンボル、デコンパイラ、およびVMでのリバースエンジニアリングとマルウェア解析用の17のプラグインを備える。
 gherardofiori/maliciousbrowserextensions
このリポジトリは、悪質なブラウザ拡張機能に関する私自身の調査に基づいて作成されたもので、多くの人々の研究成果やニュース記事を1つの場所にまとめています。このリポジトリ内のCRXは、ExterminAIの背後にあるAIモデルのトレーニングに使用されています。これにより、他の人々も悪質なブラウザ拡張機能…
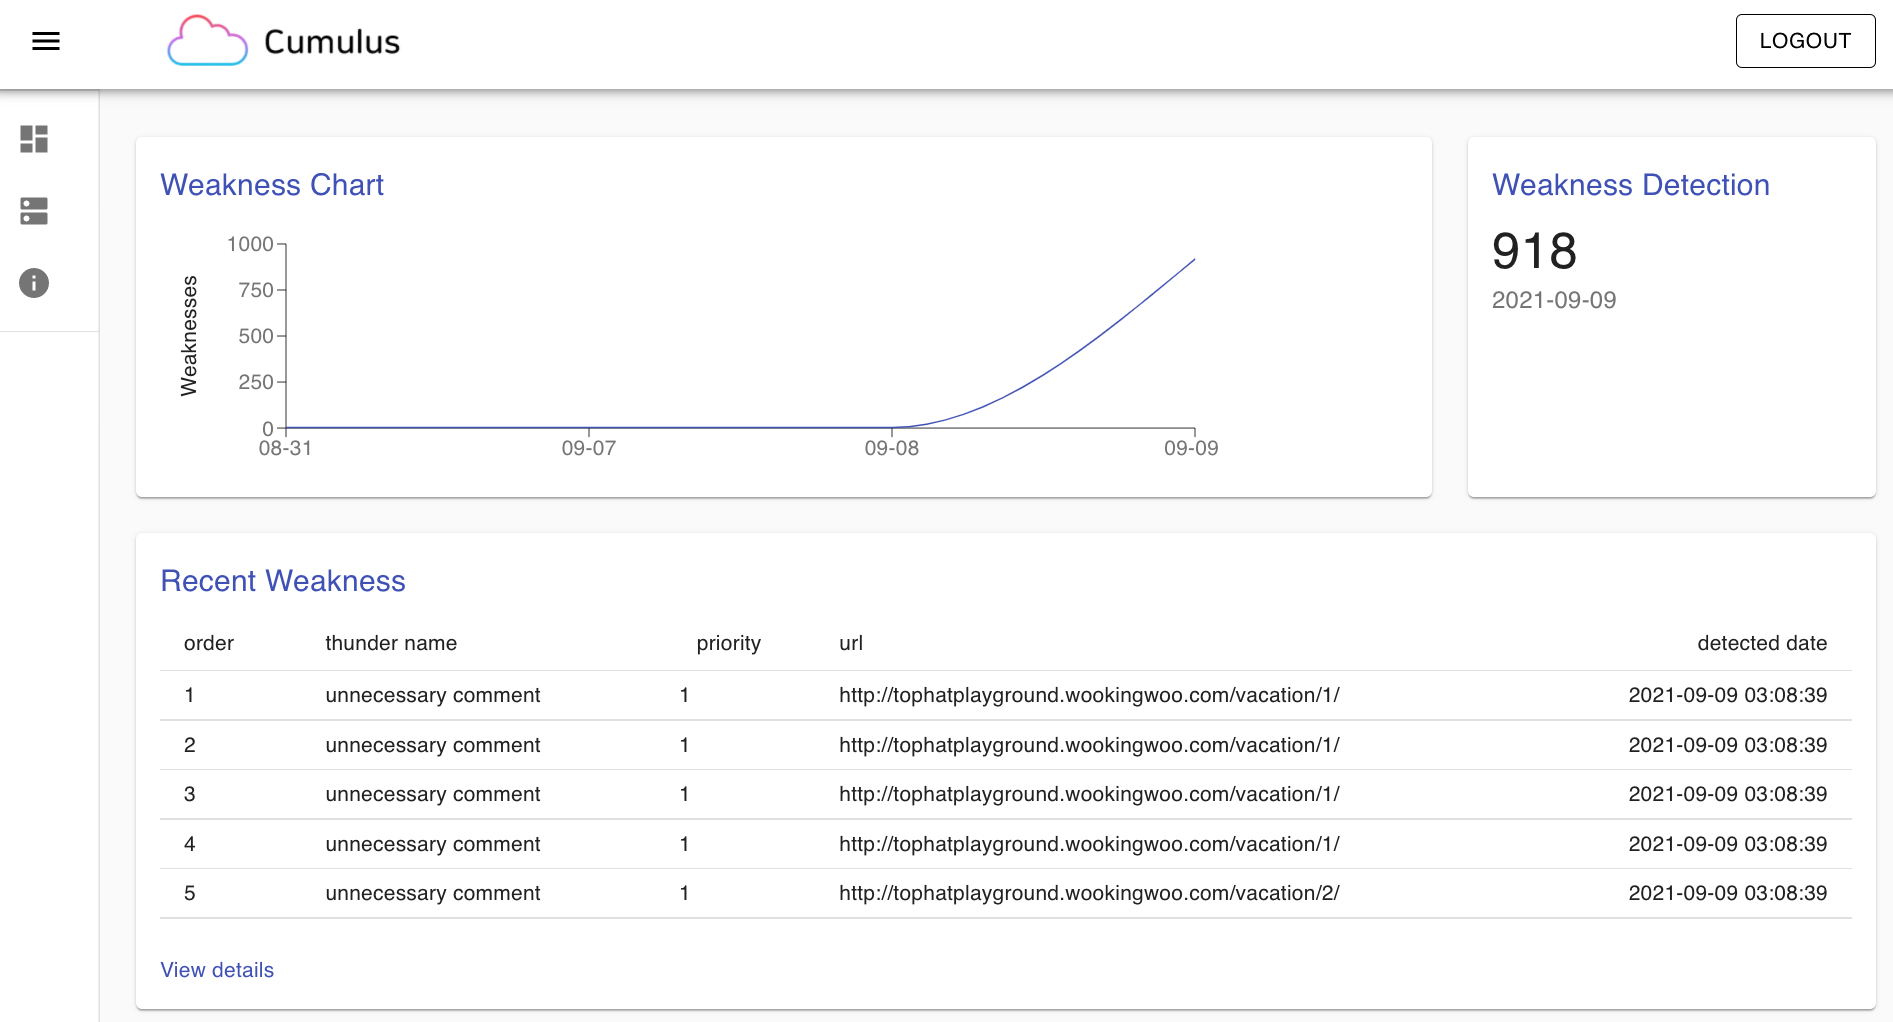 tophat-cloud/cumulus
リアルタイムWebアプリケーション脆弱性監視SDKおよびスキャナー。動的ランタイム分析と静的クローリングにより、XSS、SQLインジェクション、機密ペイロード、コードの脆弱性を検出します。
 reverserid/jurig
完全自律型のリバースエンジニアリング用AIエージェント
 nishitm/gobox
信頼できないコードを実行するためのGOサンドボックス
 aethervm/aethervm
AArch64およびx86_64のマシンコードをLLVM IRにリフトし、インストルメンテーション、難読化解除、ランタイムリカバリを行うLLVMネイティブのバイナリ解析・エミュレーションプラットフォーム。
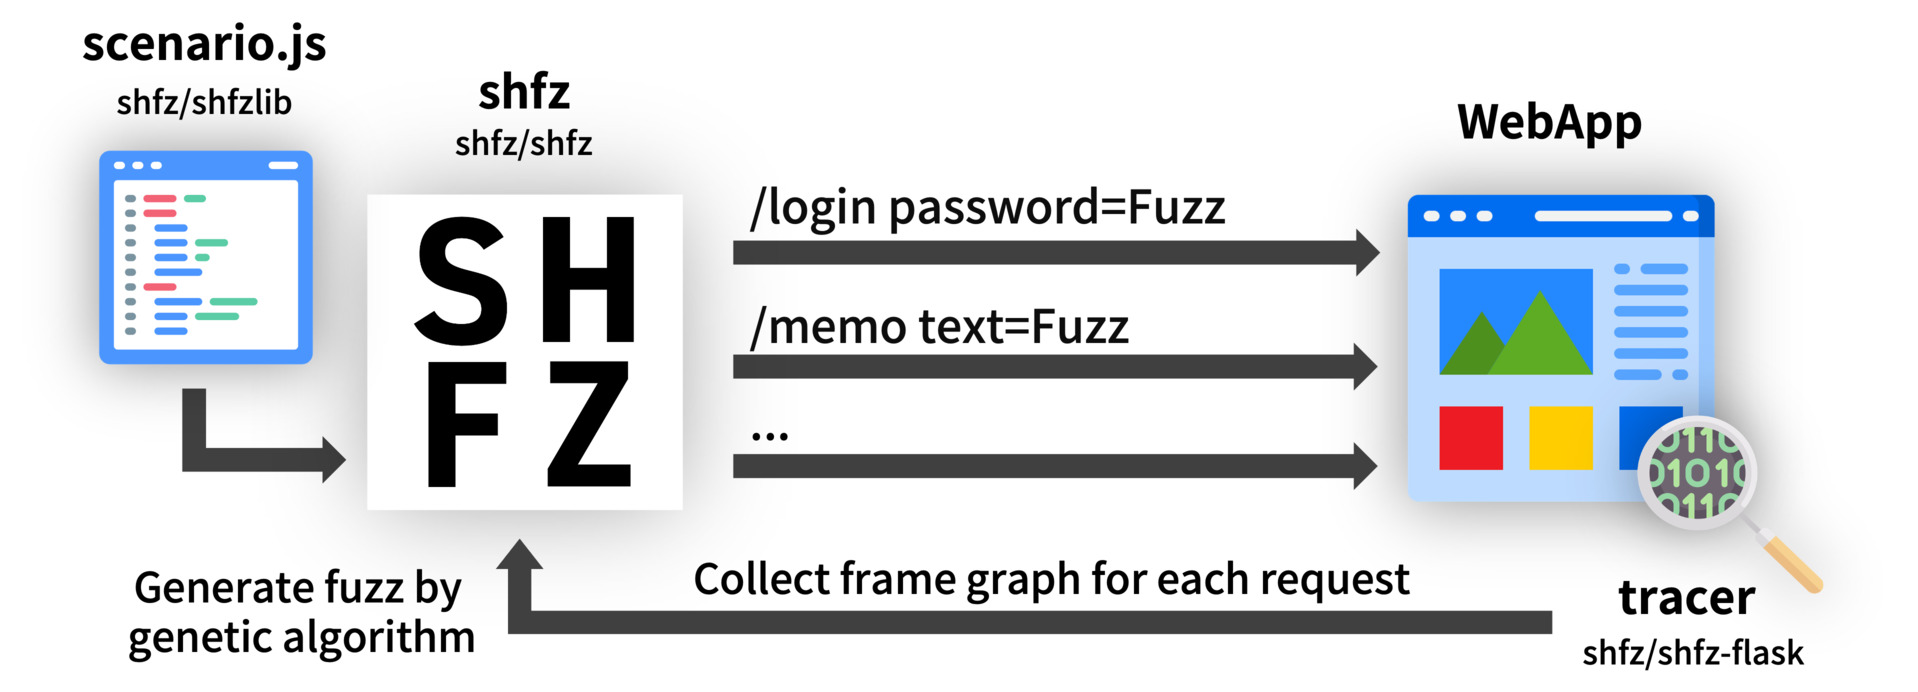 shfz/shfz
TypeScriptベースのシナリオ駆動型Webアプリケーションファジングフレームワーク
 kdbugk/game-of-kingshot-re
Unity/IL2CPP Androidゲームの教育的リバースエンジニアリング研究。ゲートウェイプロトコルデコード、ネイティブ改ざん防止SDK解析、SSLピンバイパス、およびFridaベースの動的解析手法を文書化する。
 icicle-emu/icicle-python
Icicleエミュレータ用のPythonバインディング。x64およびARM64ターゲット全体で、グレーボックスファームウェアファジング、バイナリエミュレーション、リバースエンジニアリングワークフローを可能にします。
 illegal-instruction-co/processhacker-mcp
AIエージェント向けのランタイムプロセス解析およびメモリハッキングMCPサーバー。動的拡張ロード、読み取り専用モード、監査ログ、およびカスタムバイパス用のオンザフライCコードコンパイルをサポートします。
 gilnett/wstrace
Rust製のスタンドアロン・ゼロドライバWindowsシステム&APIモニター
 synacktiv/thats_no_pipe
Windows 名前付きパイプフッキングツールキット
 saint0x/fzy
検証可能な正確性、決定性、およびパフォーマンスを優先するシステムプログラミング言語