#1
 abraxas/vbox-lsilogic-sas-config
VirtualBox 7.2.20 - 重大 - ローカル - 型混同 / 任意読み書き - SAS1068 CONFIG SCSI-SPI オーバーレイ
 yslxotwod/imsisting
GTK4 and CLI cellular security toolkit with 57 modules for 2G GSM, 3G UMTS, 4G LTE and 5G NR air interface, core network, SIM identity, RF tracking,…
 oyesanyf/oshoosiclaw
Ring-0 WindowsドライバーとLinux eBPFの実行前ブロックを組み合わせ、YARA検出、MITRE ATT&CKマッピング、P2Pメッシュによる脅威共有を備えた自律型Rustエンドポイントセキュリティエージェント。
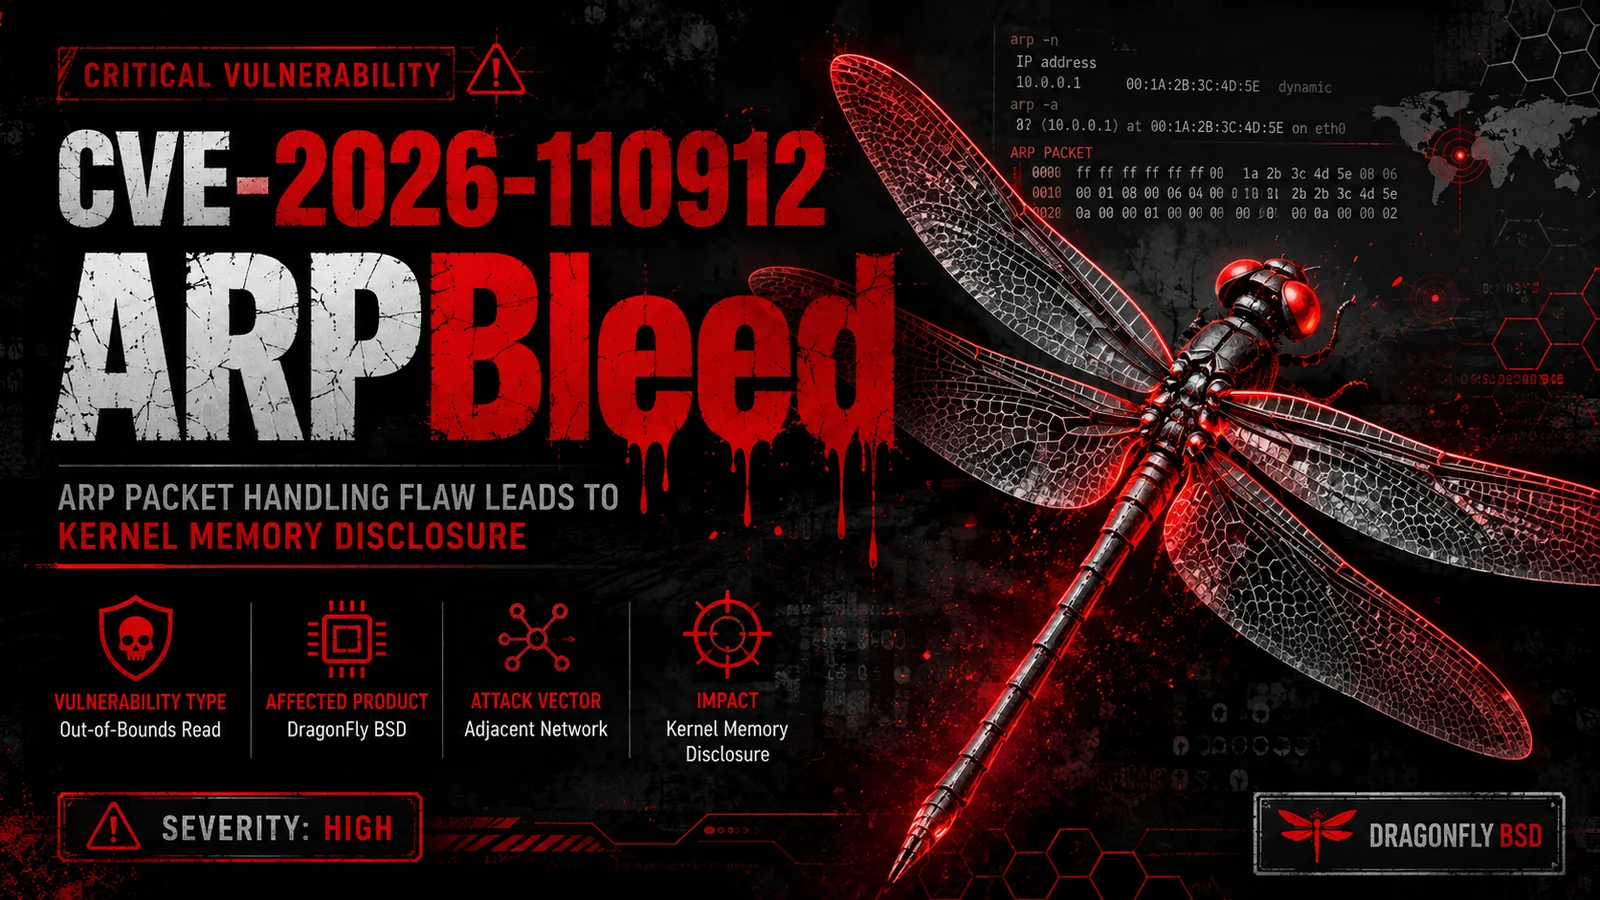 0xblackash/cve-2026-110912
Python/scapyによるCVE-2026-110912(ARPBleed)の概念実証。これはDragonFly BSDにおけるARPのar_hln/ar_plnの境界外読み取りであり、カーネルヒープおよびスタックメモリを漏洩させる。
 szzxli/soc-home-lab
Hands-on SOC lab: AWS mini-SOC with CloudTrail/GuardDuty, a Python CloudTrail IOC analyzer, phishing header forensics, ELF binary triage, and agent…
 gmh5225/memtools
Windows Linux DMA、Dump、Direct、inject メモリ読み取り・書き込みツール
 gmh5225/mapped-dumper
手動でマップされたモジュールをリモートでダンプするためのC++で書かれたプログラム。
 gmh5225/memory-relocalloc
マップされたDLLの.relocセクション内のコードケーブを特定し、典型的なメモリ割り当て呼び出しに代わって小さなシェルコードを割り当てて実行するCの概念実証。
 maximilianfeix/hexvero
Know what changed inside your Electron release: diff two builds for IPC, preload, windows, fuses and hosts, with file:line. CLI, CI gate, MCP server.
 rorywag/hayabusa-bulk-runner
Bulk-run Hayabusa across a folder of triage collections, one run per host, with per-host reports and a cross-host triage dashboard
 perplexityai/numbat
Visibility into AI agent activity on endpoints, with on-device detection, optional pre-action blocking, and forensic reconstruction.
 swastiksagar/wazuhlabproject
Wazuh SIEM/XDRのハンズオンホームラボ。OVAデプロイ、エージェント登録、ファイル整合性監視、VirusTotalによるマルウェア検出、MITRE ATT&CK脅威ハンティングを扱う。
 dwexi/entropystrip
Algorithmic PE de-obfuscator, Shannon entropy radar, and incident triage engine
 abraxas/sqlite-fts5-securedel
SQLite 3.53.4 - 高 - ローカル - クラッシュ - FTS5 secure-delete PutVarint フッターオーバーラン
 abraxas/sqlite-rtree-rowid0
SQLite 3.53.4 - 高 - ローカル - UAF - rtree last_insert_rowid 0 ノードハッシュ
 abraxas/sqlite-session-ncol
SQLite 3.53.4 - 高 - ローカル - ヒープOOB書き込み - セッションチェンジセットの同名nCol増加
 abraxas/sqlite-wal-pagesize
SQLite 3.53.4 - 高 - ローカル - 情報漏洩 - WAL/DB ページサイズ不一致による未初期化ページ末尾