
 #1
CI/CDパイプラインへのセキュリティ統合、シフトレフト、DevOpsセキュリティ自動化ツール。
Kitploit おすすめ

 plutosecurity/mcpwnfluence
CVE-2026-27825 および CVE-2026-27826 に関する情報(Pluto Security によって発見)と、脆弱な mcp-atlassian インスタンスを特定し、修正版への自動更新を可能にする bash スクリプト。
 adimahluf/rapidwebrecon
技術的なWeb偵察とエグゼクティブレポートのギャップを埋めるために設計された、高性能な自動化ツール。**Adi Mahluf** によって開発されました。**Tenroot Cyber Security** のスポンサー提供です。
 mc493/linux-kernel-zero-day-mitigation-zero-downtime-kernel-defense-
Linuxカーネルゼロデイ攻撃に対するゼロダウンタイム防御のケーススタディ。自動化CLIとデュアルウィットネス公証フレームワークについては、mc493/kshieldを参照してください。
 the-infra-company/kcatcher
Kafkaクラスターに潜むものを検知しましょう。

 gitlab-da/tutorials/security-and-governance/custom-scanner-integration/fern-pattern-scanner
選択したファイルをルールに記載されたパターンでスキャンします。これは、誤ってファイルに書き込んでしまったシークレットを見つけるために使用されます。このスキャナーは、カスタムスキャナーによって GitLab…
 swiftdevcollective/xcodeprojectsecurity
Xcodeプロジェクトファイルの潜在的なセキュリティ問題をスキャンするmacOSアプリ。
 ght657/work1-secure-api
HDU IS Work 1 - CI/CD(pytest + bandit + pip-audit)を備えたセキュアなREST API(Flask)とCVE-2018-17246の分析
 disrex-group/stylesmuggler-adobe-patches
composer requireによる、cweagans/composer-patchesを介したAdobe公式APSB26-146(CVE-2026-75650)のMagento向け修正の配信。お使いのMagentoバージョンに適したパッチを自動選択します。
 chef-cft/salt-vulnerabilities
CVE-2020-11651 および CVE-2020-11652 をチェックします
 matthew-hollick/mitigate-cve-2026-98432
IPv4オプション付きのIPv4 TCPパケットをドロップする一時的なUFW/iptablesルールをデプロイし、ベンダーのカーネル修正が提供されるまでCVE-2026-98432を緩和するPuppetモジュールです。
 thalesgroup/oss-analyzer
GitLab CI と GitHub Actions 向けのオープンソースのセキュリティおよびコンプライアンスゲート:SBOM、依存関係の脆弱性、SAST、シークレット、IaC、ライセンスを、単一のバージョン管理されたポリシーと単一の判定のもとに統合。SaaS…
 federiconbaez/cortex9-trivy-action-envfile-source-injection-model
CVE-2026-26189(trivy-action の envfile ソースインジェクション)のオフライン教育用モデル
 aquasecurity/vex-repo-spec
VEXリポジトリ仕様
 polikhronidi/cve-2026-98432-ubuntu-backport
Eric DumazetによるアップストリームのCVE-2026-98432修正に対する、出所とCIを備えたUbuntu 6.8向けバックポート候補(ソース検証済み)。未コンパイル・未ブートテスト。
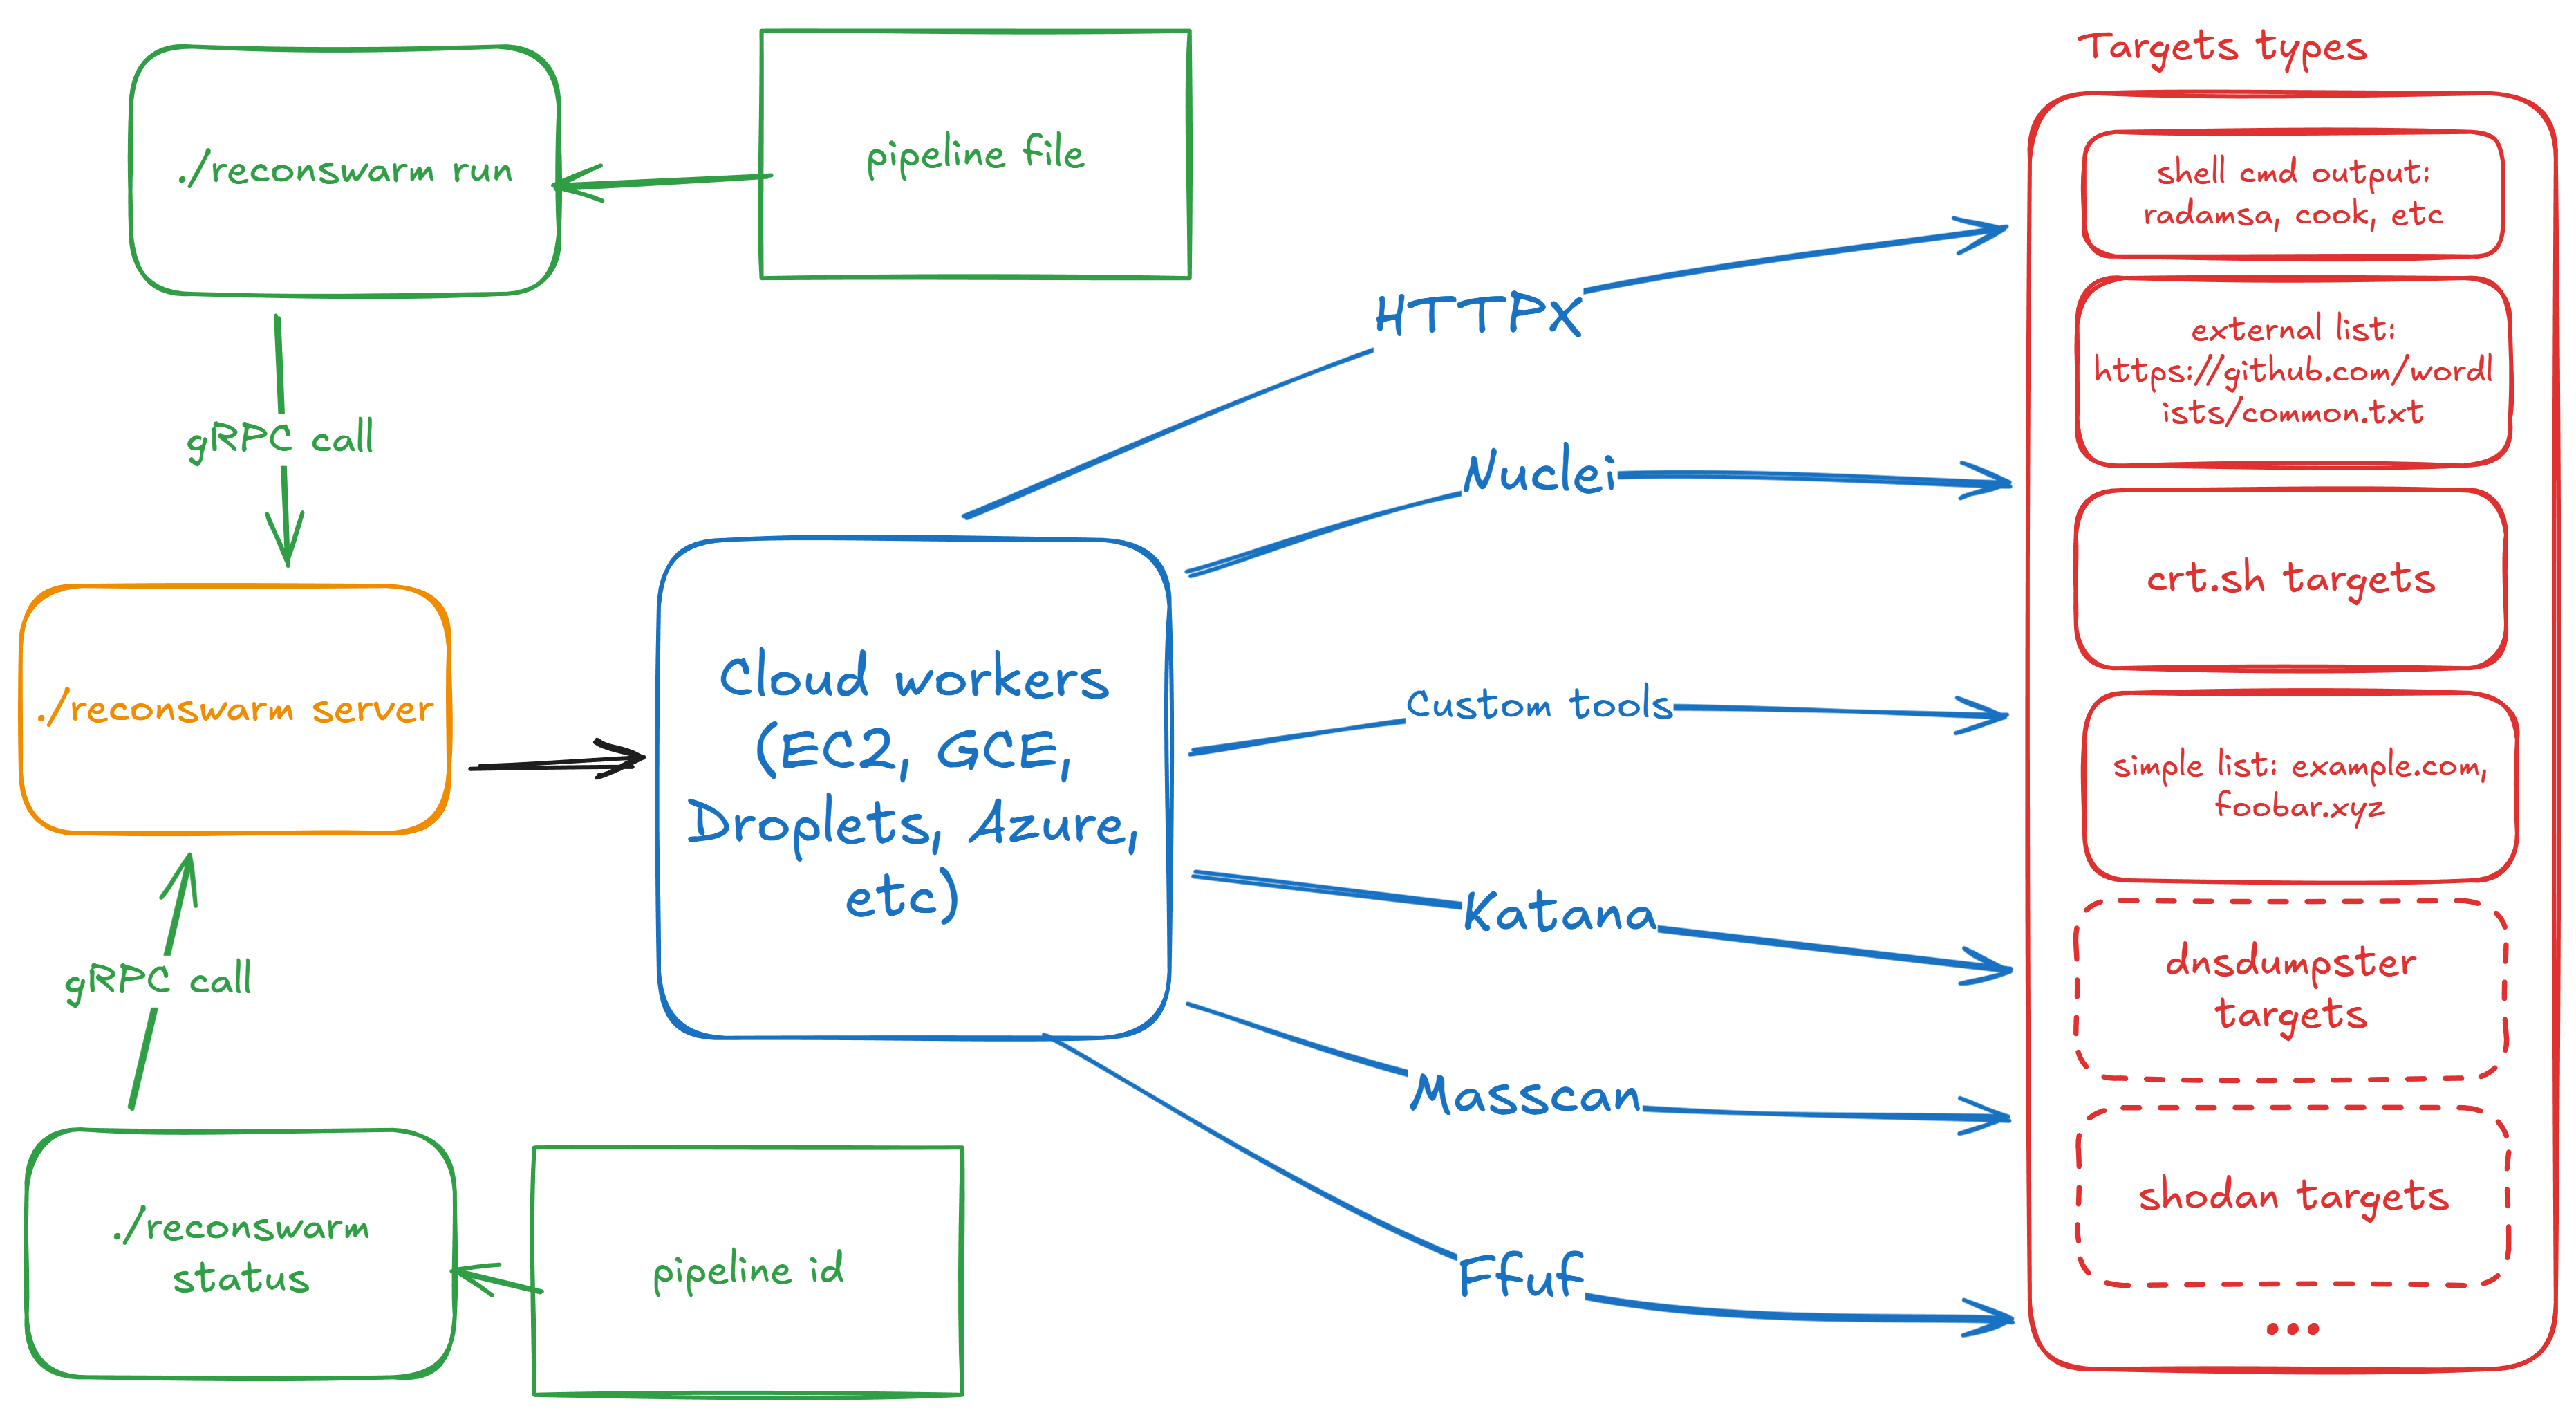 renatus-cartesius/reconswarm
クラウドの力でリコンを拡張する
 nsrg-fmlorg/kpatch-alma-cve-2026-99999
kpatch livepatch build for CVE-2026-99999 on AlmaLinux 8/9 GA kernels
 iulianvostrut/contexthound
静的解析CLIで、コードベースをLLMプロンプトインジェクション、データ流出、脱獄、安全でないエージェント/ツールの脆弱性についてスキャンします。完全にオフラインで動作し、CI/CDに統合可能で、コンソール、JSON、SARIFレポートを出力します。








