#1
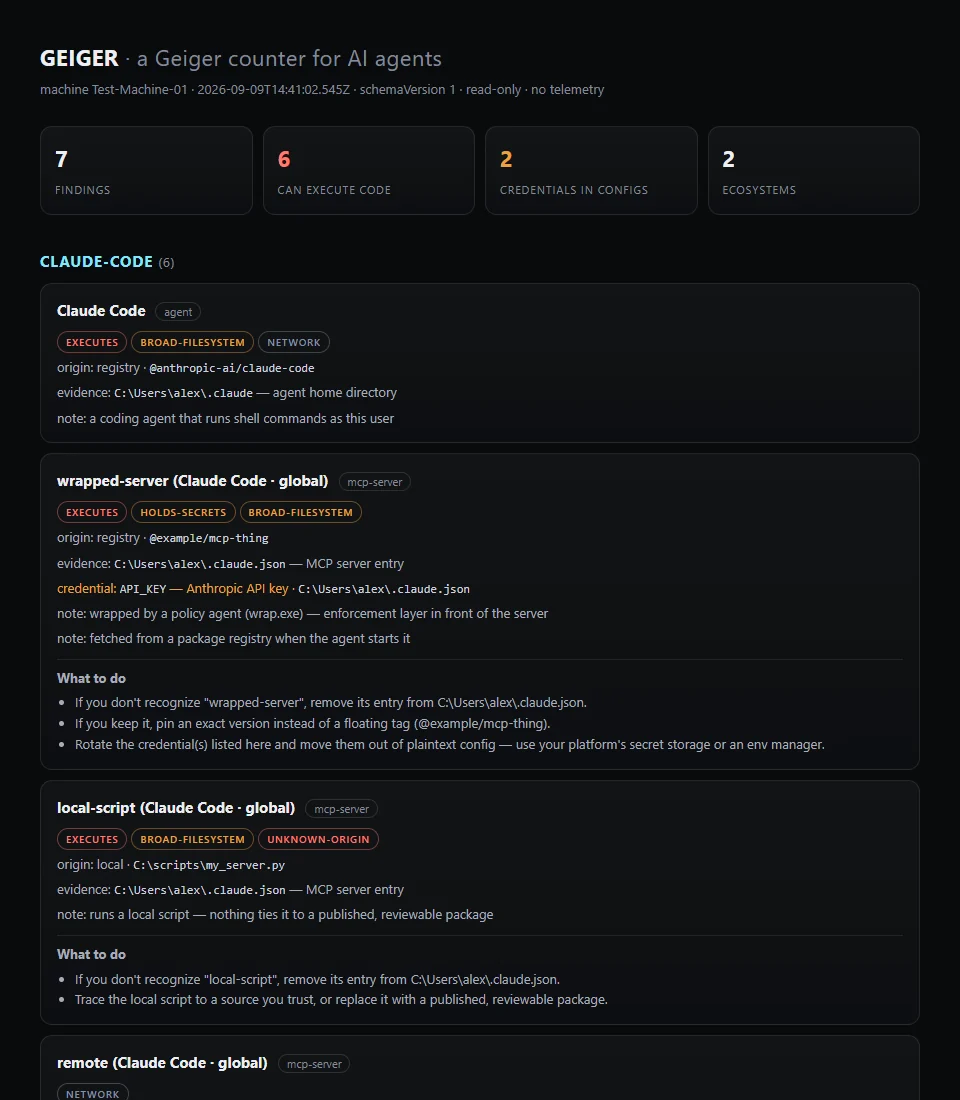
 atomburstofficial/geiger
マシン上のAIエージェント、MCPサーバー、プラグイン、拡張機能をインベントリし、その機能と露出を平易な言葉による修復手順とともに報告する読み取り専用CLI。
 coreruleset/ftw
YAML駆動のフレームワークで、OWASP Core Rule Setのベースラインを使用してWebアプリケーションファイアウォール(WAF)ルールをテストします。回帰検出を自動化し、繰り返し可能なHTTP攻撃シミュレーションを通じてカスタムWAFルールを検証します。
 infobyte/faraday_agent_dispatcher
Faraday Agent Dispatcher は、あらゆるセキュリティツールを起動し、結果を Faradaysec プラットフォームに送信します。
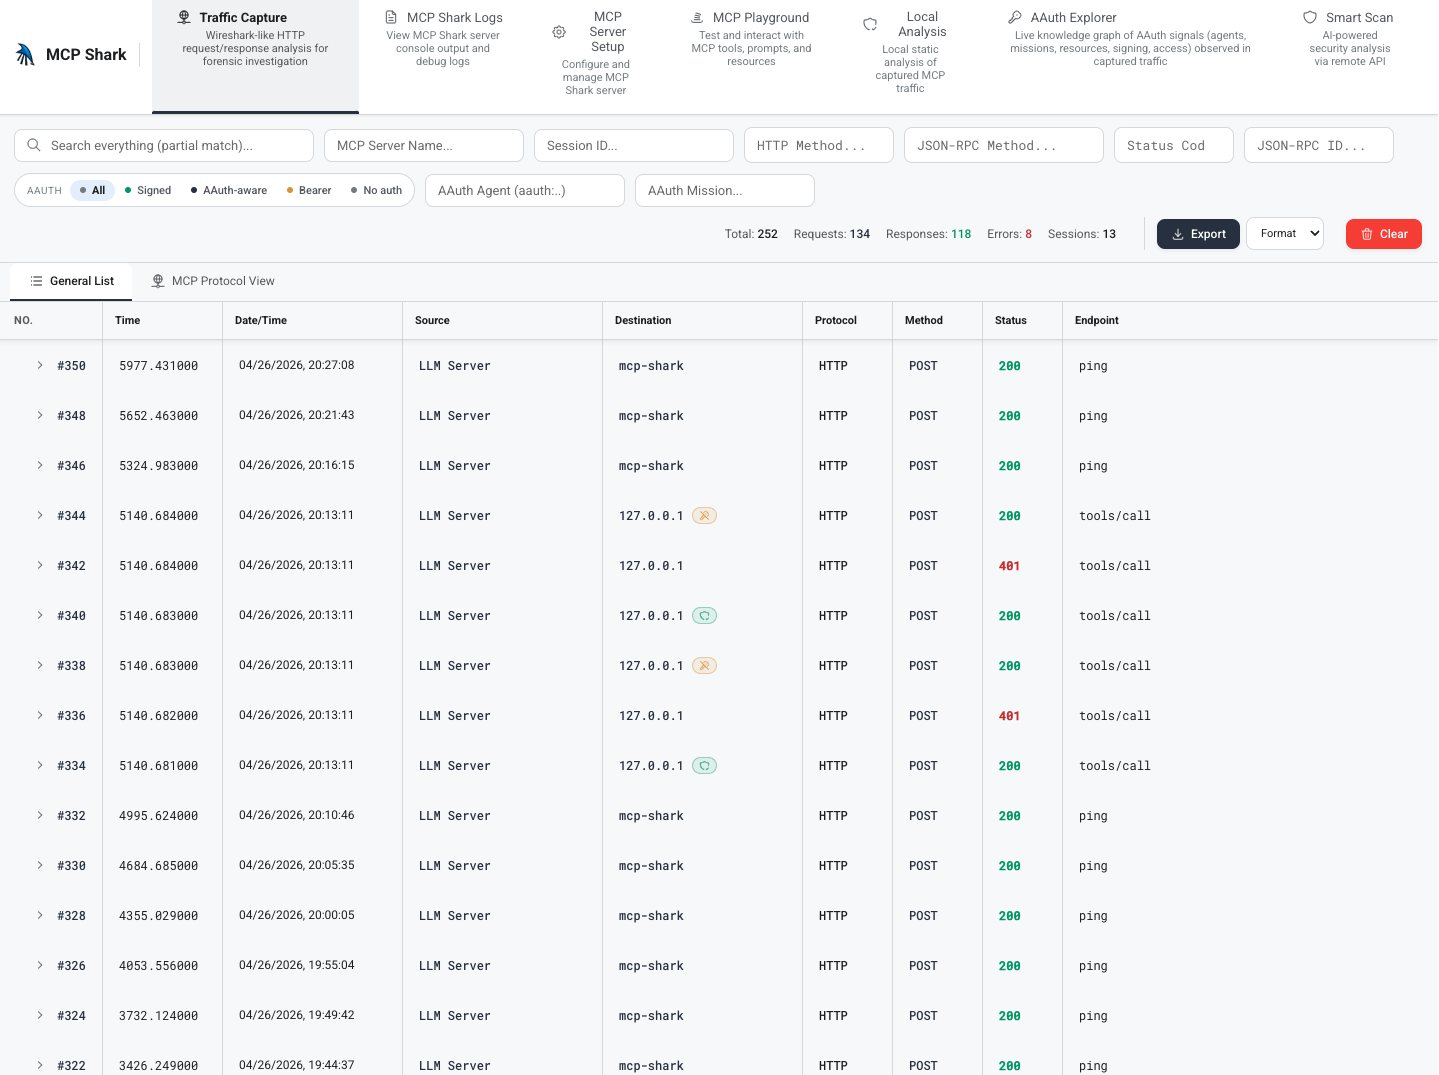 mcp-shark/mcp-shark
Model Context Protocol通信のWireshark風フォレンジック分析 IDEとMCPサーバー間のすべてのHTTPリクエストとレスポンスをキャプチャ、検査、調査します
 aurva-io/aiostack
AI ランタイムインベントリ:シャドウ AI を発見し、LLM 呼び出しを追跡する
 shubhamshubhankar/autosource
ソースコードの早期脆弱性検出のために、SonarQubeと統合された自動静的コード分析フレームワーク。すべてのプラットフォームでGitリポジトリをスキャンします。
 trailofbits/gosentry
セキュリティ指向のGoツールチェーンで、最先端のファジング機能に重点を置いています。
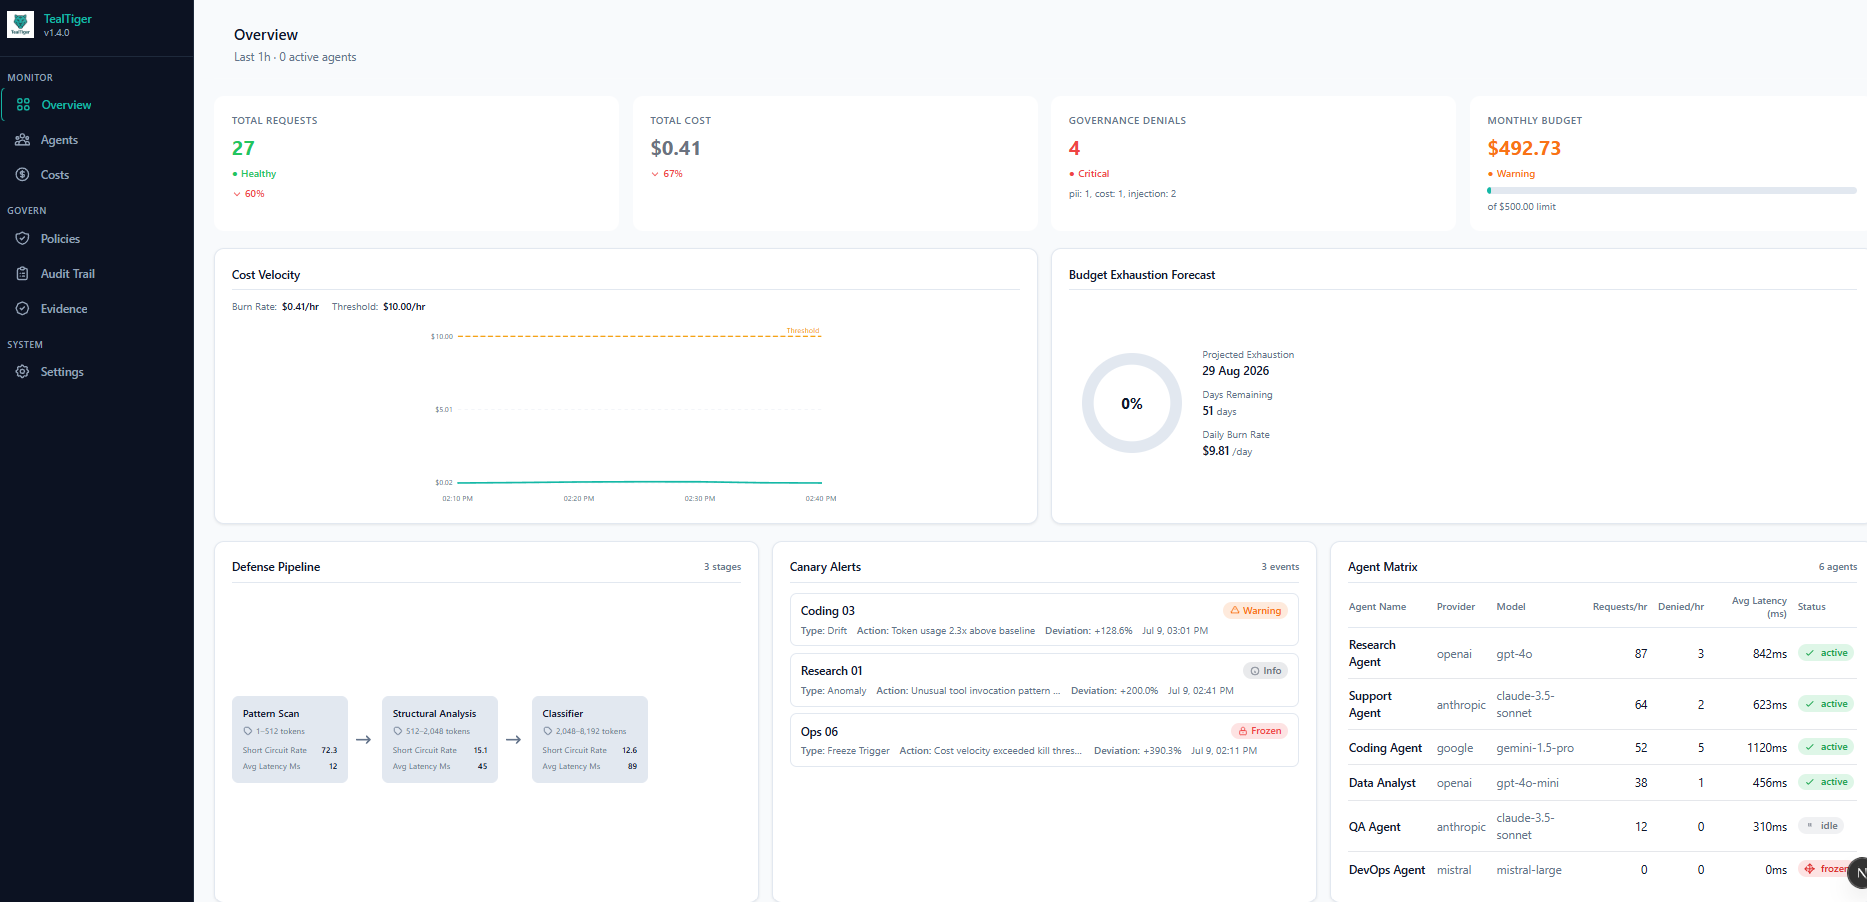 agentguard-ai/tealtiger
AIエージェント向けの強力な保護 - AIアプリケーションのためのオープンソースのセキュリティとコスト追跡
 disruptops/cred_scanner
ファイル内の潜在的なAWSアクセスキーとシークレットキーを探すためのシンプルなファイルベースのスキャナー
 owasp/sedated
SEDATED® Project(機密性の高いエンタープライズデータの開示を排除するための分析ツール)
 dev-sec/nginx-baseline
DevSec Nginx ベースライン - InSpec Profile
 andreicscs/honeywire
あらゆるLinuxマシンを高シグナルのカナリアに変える、オープンソースのデセプションプラットフォーム。ファイル、ポート、ネットワークサービスにトリップワイヤーセンサーを配備し、即時フォレンジックとプッシュ通知で侵入者を検出します。
 agrawalsmart7/scodescanner
コマンドライン静的解析スキャナー。カスタム semgrep ルールを使用して PHP および YAML ソースコードの重大な脆弱性を検出し、CI/CD パイプライン向けの Jira および Slack 統合を備えています。
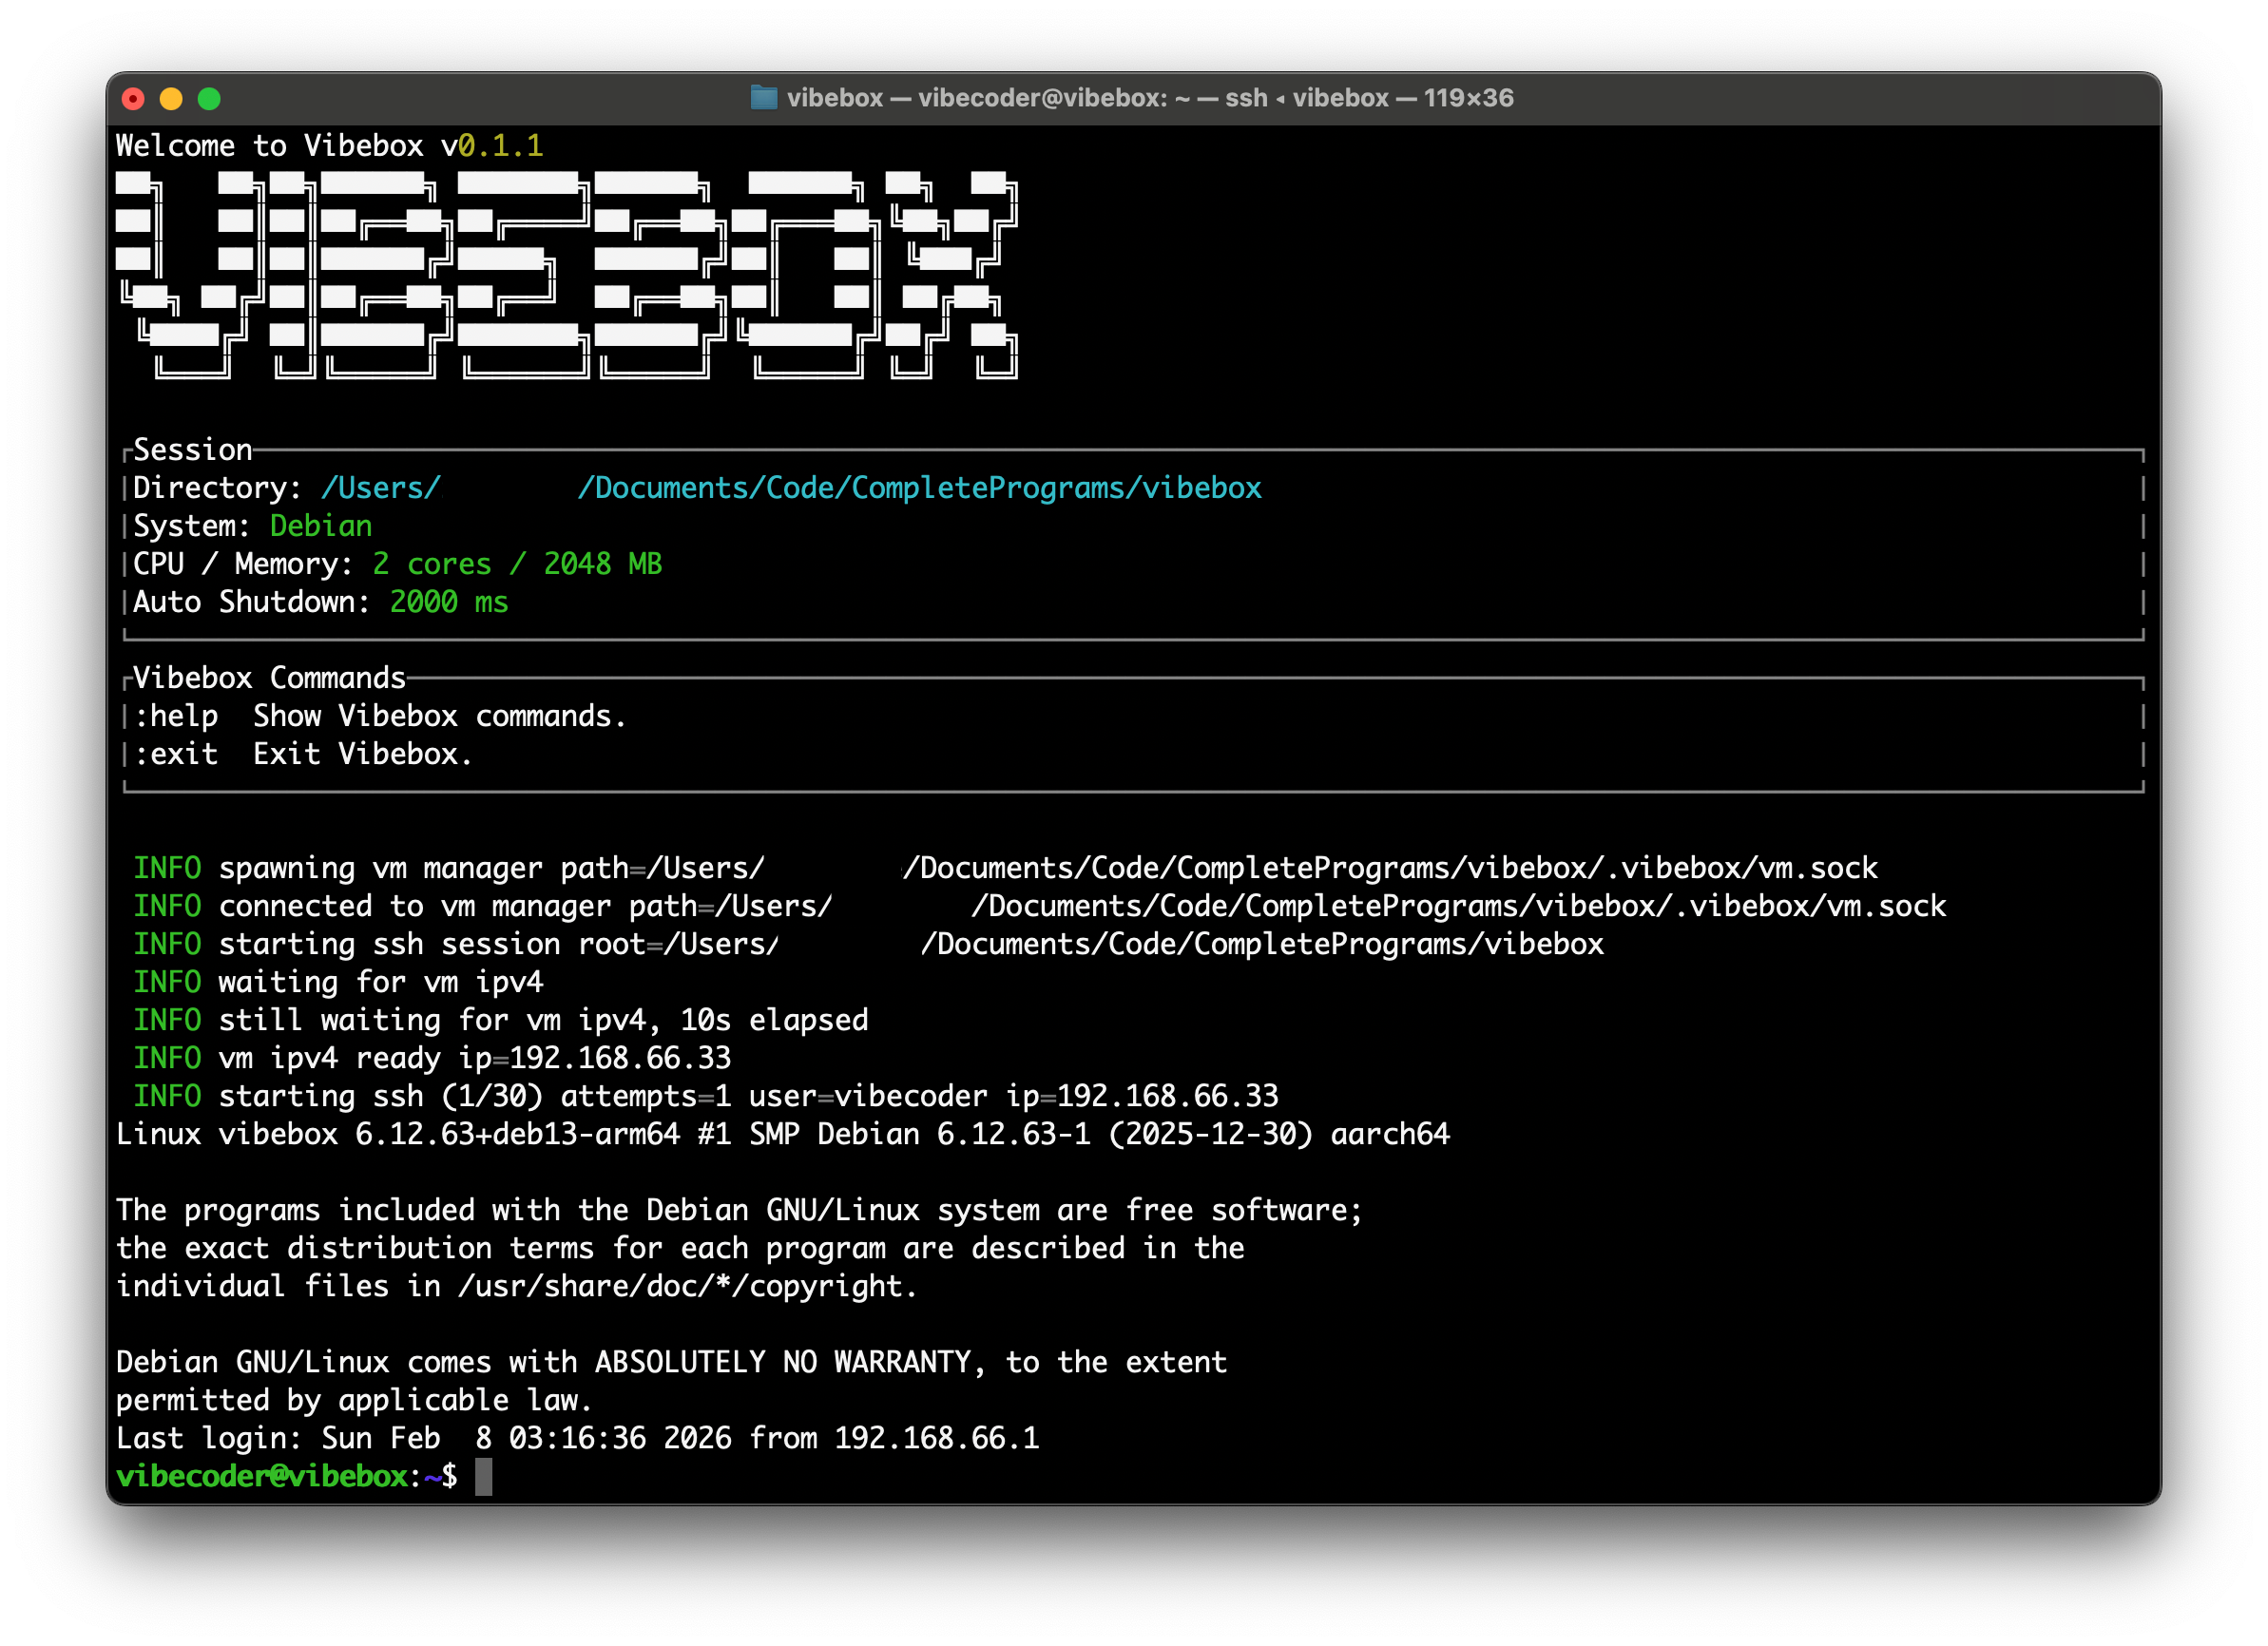 robcholz/vibebox
Apple Silicon macOS上で超高速なCLIを実現し、高速でサンドボックス化された開発とLLMエージェントを可能にします。
 pwnfunction/sandbox
信頼できないAIコードを安全かつ高速に実行する
 owasp/kubelight
OWASP Kubernetesセキュリティおよびコンプライアンスツール [WIP]
 firelock-ai/kin
AIが書いたコードのためのセマンティックグラフベースのバージョン管理。ファイル差分ではなくエンティティとリレーションを追跡し、ブラストレイディアス分析、シャドウマージレビュー、MCPを活用したエージェントコンテキストを可能にして、信頼できるAI生成ソフトウェアを実現します。