#1
 boringtools/git-alerts
GitHub組織ユーザーの公開リポジトリから秘密情報や機密ファイルを検出・監視するツール
 litmuschaos/chaos-operator
クラウドネイティブなワークロードにカオス実験を注入し、宣言的なCRDを通じて耐障害性テストとワークロードの堅牢化を自動化するKubernetesオペレーター。
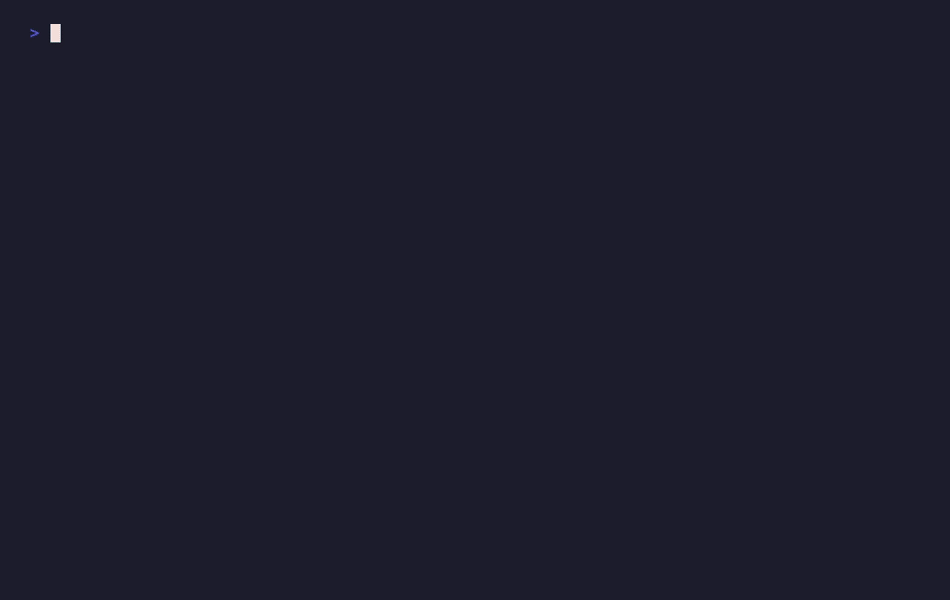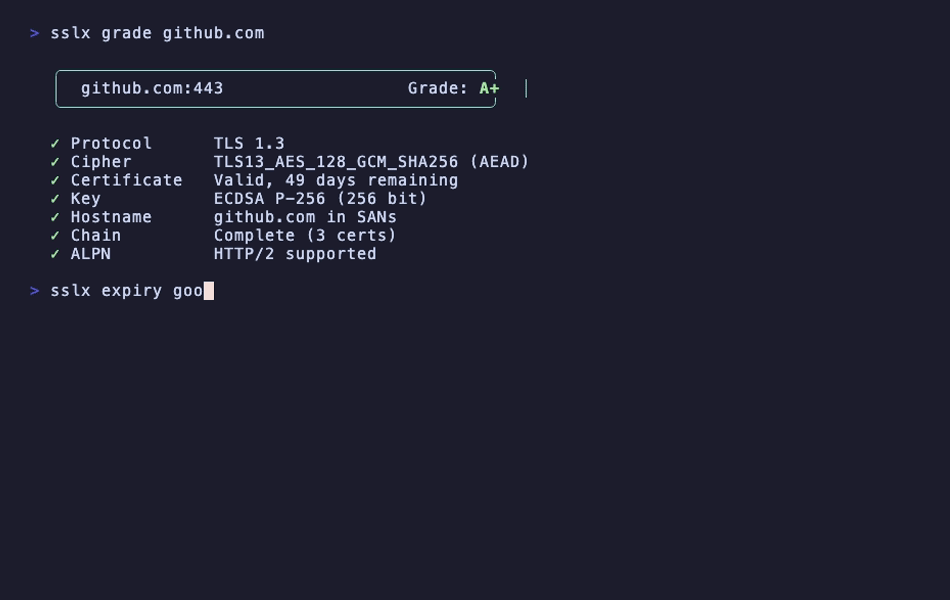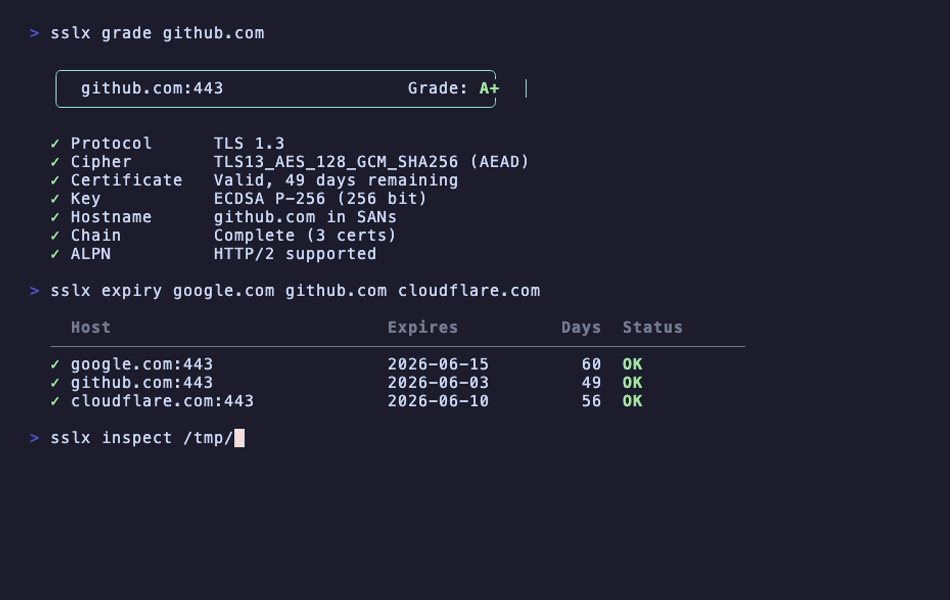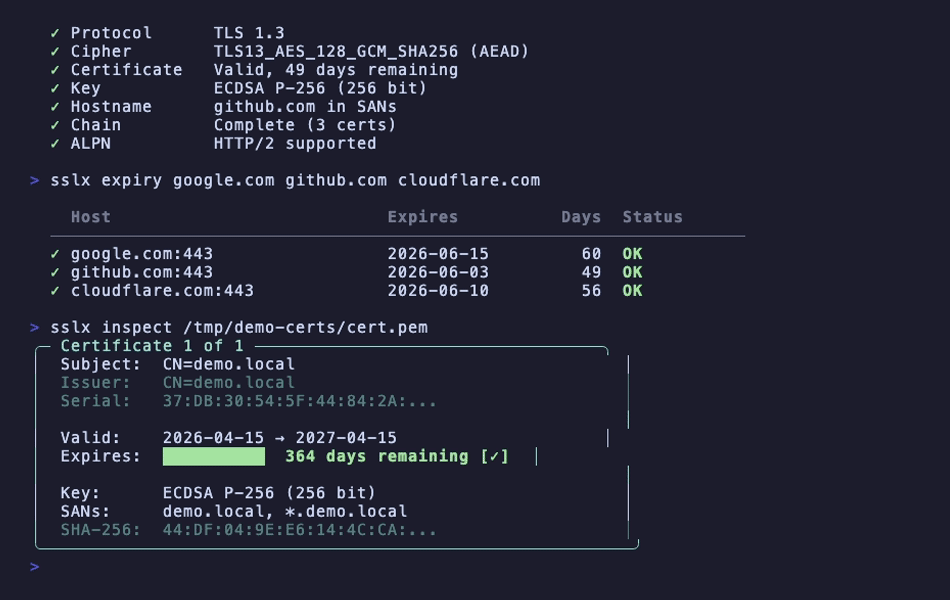 glincker/sslx
OpenSSLのCLIに代わる高速でモダンなツール - ターミナルから証明書の検査、評価、管理が可能
 iaga-team/iaga-sentinel
暗号署名され、再生検証可能なAIエージェント用の証拠レイヤー。ループ内のアクションを管理し、Ed25519署名付きレシートを生成してハッシュチェーン追記ログにリンクし、EU AI Act Article 12の記録保持とAnnex IVの文書化をサポートします。
 githubsecuritylab/seclab-taskflows
Web、Android、iOSプロジェクト全体のソースコード監査、イシュートリアージ、脆弱性検出のためのAIエージェントタスクフローとMCPサーバーの例。
 ricccrd/dd
JITベースのユーザースペースLinuxカーネル。仮想マシンなしでApple Silicon macOS上でネイティブにコンテナを実行します。コンテナ隔離、オーバーレイイメージ、ポート公開を備えたドロップインのDocker Engine API置き換えです。
 rcarmo/agentbox
Dockerベースのサンドボックスで、コーディングエージェント向けに隔離環境、プリインストールされたエージェントツール、サービス制御、ワークスペースブートストラップを提供し、安全なマルチセッション開発を実現します。
 ttlab-research/awesome-wazuh
🛡️Wazuh XDR/SIEMのあらゆる興味深いトピックに関する素晴らしいリスト集
 ory/talos
APIキーの発行、検証、失効を行うスケーラブルなAPIキーサーバー。トークン派生により、きめ細かな権限を持つキャパビリティトークンを生成できます。低遅延の検証、水平スケーリング、クラウドネイティブなデプロイに対応しています。
 santhreal/keyhog
Rust製のオープンソースシークレットスキャナー
 traceforce/mcp-xray
MCPサーバーのための統合セキュリティスキャナーで、config、pentest、repo-scanモードを備えています。CI/CD統合用にSARIFレポートを生成し、トークンおよびLLMアナライザーを介してシークレット、脆弱性、誤設定を検出します。
 danthegoodman1/netfence
Envoy xDSに似ているが、eBPFフィルタ向け
 ohaswin/pyscan
Pythonの依存関係の脆弱性スキャナ。Rustで書かれています。
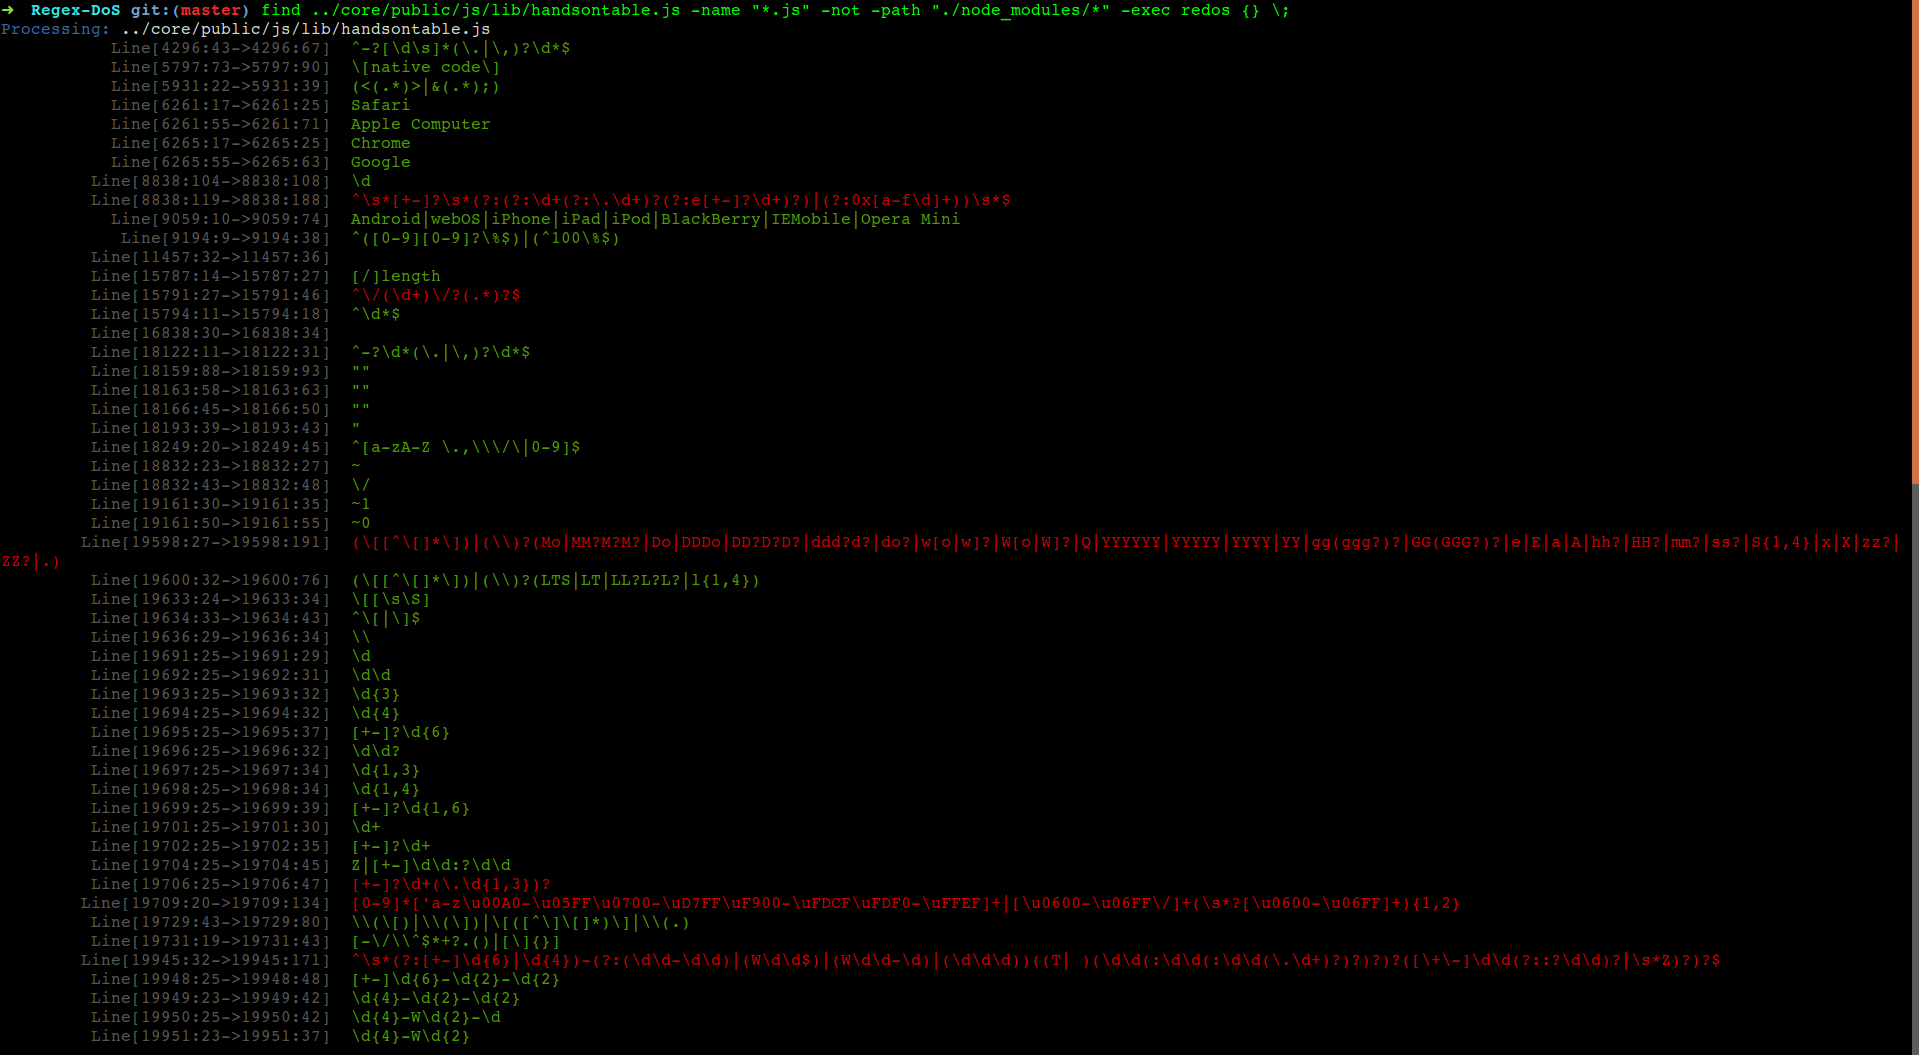 jagracey/regex-dos
:cop: :punch: 正規表現サービス拒否(ReDoS)スキャナー
 m14r41/scan4secrets
ソースコード、Web URL、CI/CD全体をカバーする170以上のルールで認証情報とシークレットを検出し、ベンダーAPIに対して検証し、SARIF、JSONL、HTML、PDF、またはExcelレポートを生成します。
 slowql/slowql
次世代SQL静的解析ツール。Rust製。282以上のルール。誤検知ゼロ。セキュリティ、パフォーマンス、信頼性、コスト、コンプライアンス、品質。14のSQL方言に対応。オフライン。CI/CD対応。
 infobyte/faraday_plugins
Faradaysec.com向けセキュリティツールレポートパーサー