#1
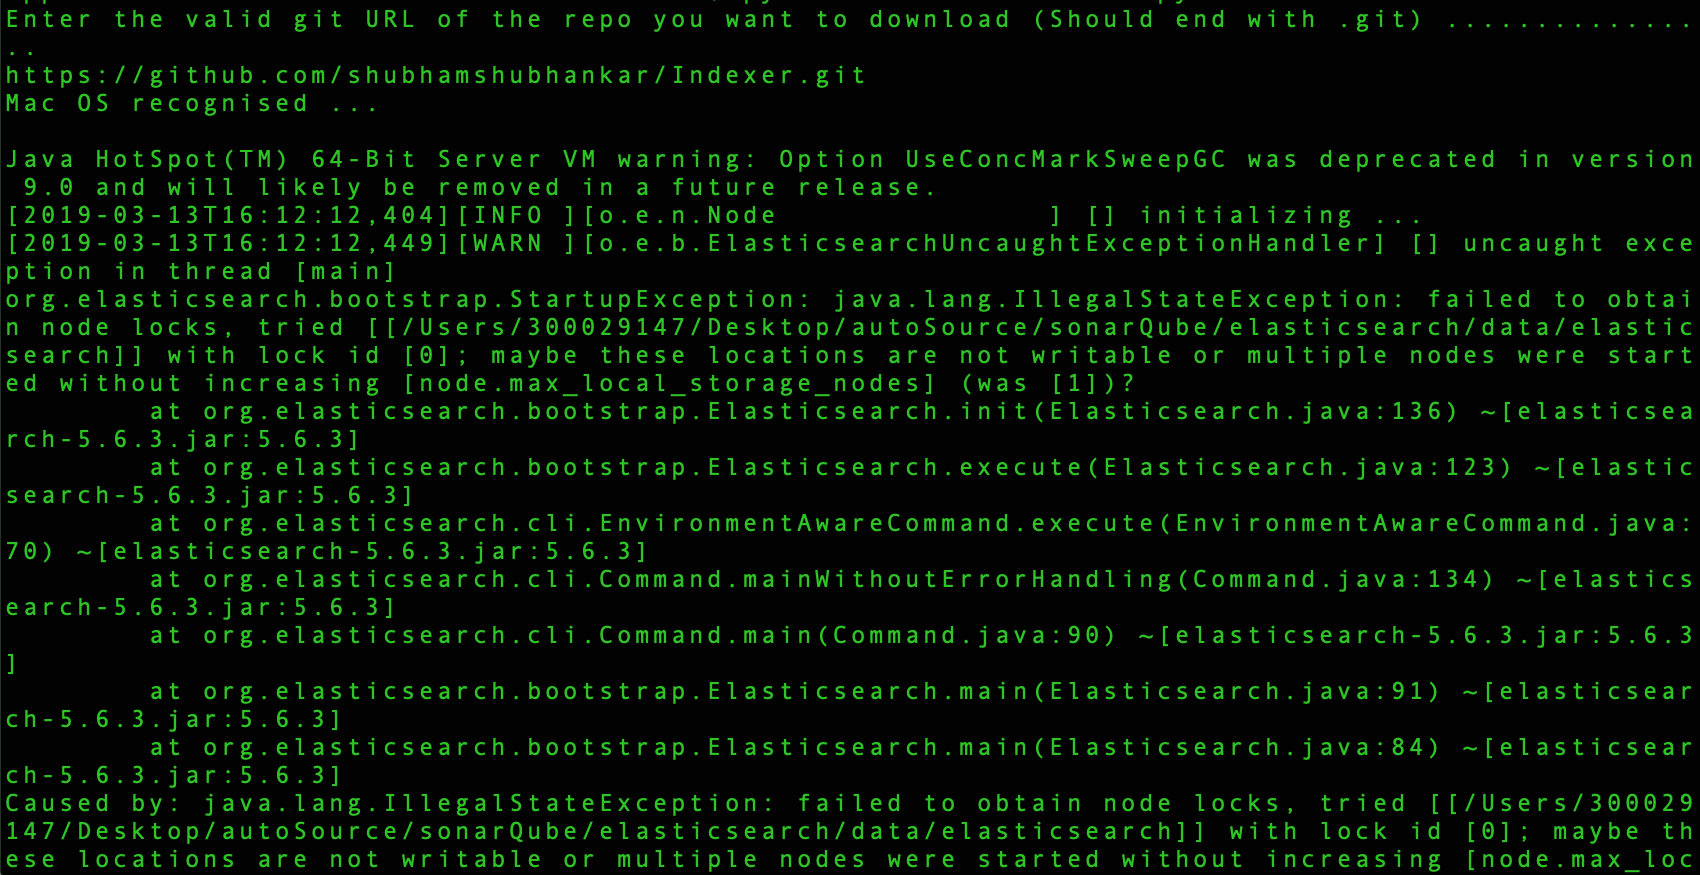
 shubhamshubhankar/autosource
ソースコードの早期脆弱性検出のために、SonarQubeと統合された自動静的コード分析フレームワーク。すべてのプラットフォームでGitリポジトリをスキャンします。
 olacabs/jackhammer
Jackhammer - セキュリティ脆弱性の評価・管理を1つのツールで行い、セキュリティチームのあらゆる問題を解決します。
 imlzw/kubernetes-1.12.3-all-auto-install
個人で整理したCentos7.x + Kubernetes-1.12.3 + Dashboard-1.8.3 でCVE-2018-1002105脆弱性のないmasterノードの全自動高速ワンクリックインストール・デプロイファイルです。テスト環境や本番環境への迅速なインストールとデプロイに適しています…
 atilacastro/update-apt-package
プレイブック APTパッケージの更新 (CVE-2019-3462による)
 tevora-threat/rt_redirectors
レッドチームC2向けリダイレクタを設定するAnsibleロール
 samaujs/cve-2011-1475
Maven で CVE-2011-1475 を確認
 andypitcher/check_struts
CVE-2017-5638に基づくApache Strutsバージョンアナライザー(Ansible)
 michenriksen/drawio-threatmodeling
Draw.io ライブラリ(脅威モデリング図用)
 owasp/user-security-stories
user-security-stories のマッピングを保持するリポジトリ
 itinerisltd/trellis-cve-2018-6389
CVE-2018-6389 WordPress load-scripts / load-styles 攻撃を緩和する
 vulnerscom/vulners-scanner
vulners.comの監査APIに基づく脆弱性スキャナー
 malindarathnayake/intel-cve-2018-3639-mitigation_registryupdate
CVE-2018-3639(Speculative Store Bypass)に対するWindowsレジストリの緩和策を適用するPowerShellスクリプト。サイドチャネル脆弱性に対する自動セキュリティ強化を実現します。
 disruptops/cred_scanner
ファイル内の潜在的なAWSアクセスキーとシークレットキーを探すためのシンプルなファイルベースのスキャナー
 danielbohannon/devsec-defense
DevSec Defense プレゼンテーションに付属する PowerShell モジュール
 elevenpaths/atomshields
リポジトリとソースコードのためのセキュリティテストフレームワーク
 elevenpaths/atomshields-cli
AtomShields静的解析スキャナーのCLIです。チェッカーとレポートのインストール、アンインストール、実行を行い、ソースコードプロジェクトの脆弱性を検出します。