
 #1
CI/CDパイプラインへのセキュリティ統合、シフトレフト、DevOpsセキュリティ自動化ツール。
Kitploit おすすめ

 alebedev87/gatekeeper-cve-2020-8554
CVE-2020-8554に対してKubernetesクラスターが脆弱になるのを検出および防止するOPA Gatekeeper制約ポリシー。安全な構成を強制します。
 jrmurray000/cve-2020-8554
OPA Gatekeeperベースのポリシーテンプレート。Kubernetes Serviceの外部IPを許可リストに制限することでCVE-2020-8554を緩和し、マルチテナントクラスターでのトラフィック傍受を防止します。
 ymrsmns/cve-2021-3156
CVE-2021-3156
 michelin/chopchop
YAML駆動のCLIスキャナーで、Webエンドポイント上の露出したサービス、ファイル、フォルダを検出します。カスタマイズ可能なシグネチャを使用して、開発者がセキュリティチェックをCI/CDパイプラインに統合できるように設計されています。
 mhaskar/bughound
Elasticsearch ベースの静的コード解析ツール
 aaaguirrep/offensive-docker-vps
Google Cloud Platform または Digital Ocean 上に VPS を簡単に作成できます。Offensive Docker が含まれており、ターゲットへの評価を開始できます。
 purpleteam-labs/purpleteam-app-scanner
purpleteamのアプリケーションスキャンコンポーネント
 shanika04/apache_skywalking
CVE-2020-9483 または CVE-2020-13921
 shanika04/cloudfoundry_uaa
CVE-2016-4468
 rauc/rauc-1.5-integration
CVE-2020-25860 修正の統合例
 purpleteam-labs/purpleteam-tls-checker
purpleteamのTLSチェックコンポーネント
 purpleteam-labs/purpleteam-server-scanner
purpleteamのサーバースキャンコンポーネント
 purpleteam-labs/purpleteam-s2-containers
ステージ2のコンテナ
 purpleteam-labs/purpleteam-orchestrator
purpleteamのオーケストレーションコンポーネント
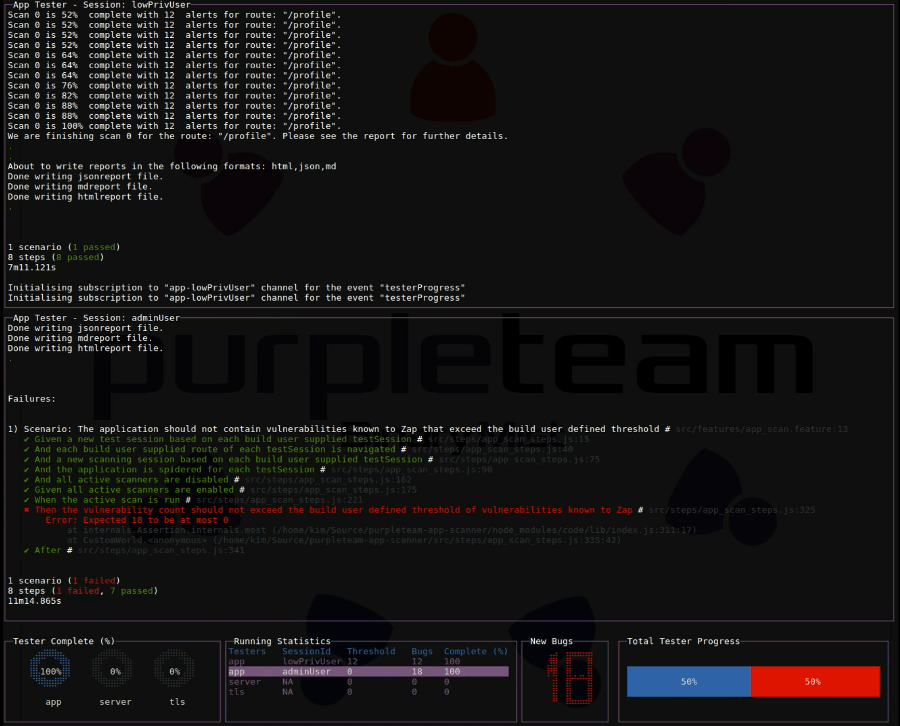 purpleteam-labs/purpleteam
purpleteamのCLIコンポーネント
 threatspec/threatspec
threatspec - 継続的な脅威モデリング、コードによる
 flyniu666/ingress-nginx-0.21-1.19.5
nginx 1.19.5をベースに、CVE-2018-16843、CVE-2018-16844、CVE-2019-9511、CVE-2019-9513、CVE-2019-9516の脆弱性を修正したもの
 resery/cve-2019-17041
CVE-2019-17041用の概念実証エクスプロイト。rsyslogのパーサーにおけるバッファオーバーフローを悪用し、リモートコード実行を実証します。








