
 #1

 mf-labs/witcher
GitHub Advanced Security (GHAS) コントロールの大規模管理

 cybervixy/vulnerability-management
古いNGINXバージョンにおける重大なCVE(CVE-2021-23017、HTTP/2 DoS脆弱性)に関するNGINXセキュリティ強化および脆弱性是正の分析。アップグレード、HTTP/2強化、パッチ自動化などの実行可能な緩和策を提供します。Nessusスキャン検証とプロアクティブな監視戦略も含み…
 jaloon/spring-webmvc5
spring-webmvc 5.3.39 をフォークして CVE-2024-38816, CVE-2024-38819 を修正
 murataydemir/aws-sam-cli-vulnerabilities
AWS SAM CLI の脆弱性 (CVE-2025-3047, CVE-2025-3048)
 adriyansyah-mf/centralizedfirewall
ファイアウォール設定の管理を一元化し効率化するために設計されたFirewall Manager APIを提供します。
 checkmarx/checkmarx-cve-2025-30066-detection-tool
GitHubワークフローとログをスキャンしてCVE-2025-30066の兆候を検出し、Checkmarx 2ms統合を使用して悪意のあるアクションと露出したシークレットを検出します。
 jduck/csw-slides-2024
CanSecWest 2024での安全なソフトウェア開発スライド
 infobyte/faraday_burp
FaradayでのコラボレーションのためのBurp拡張機能
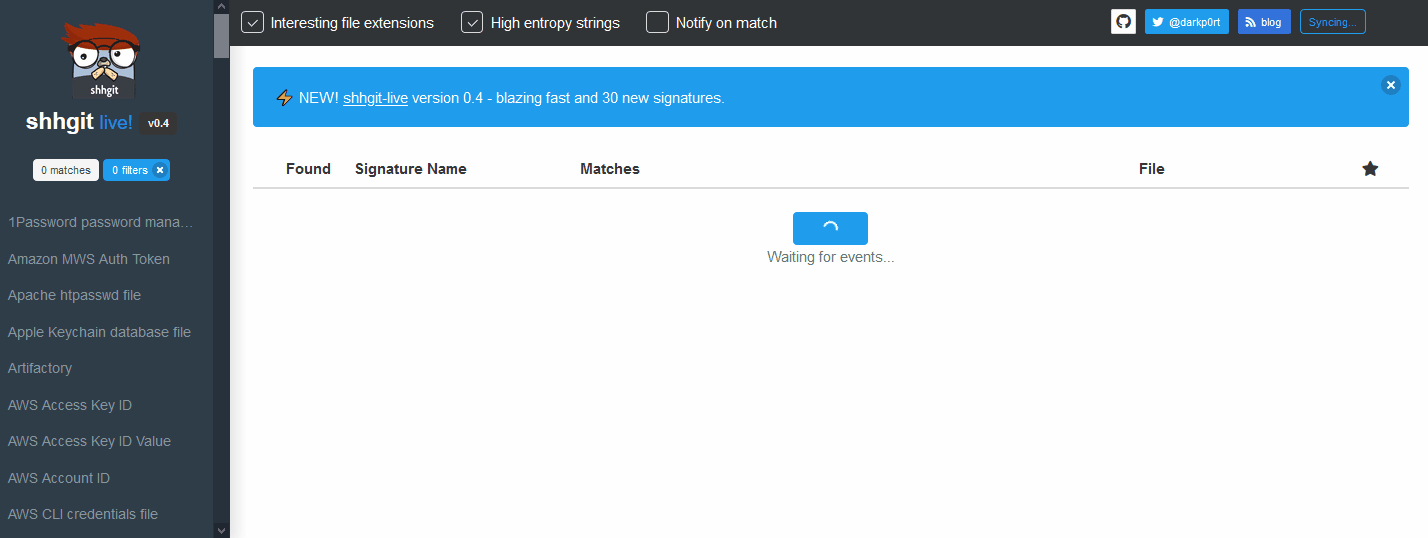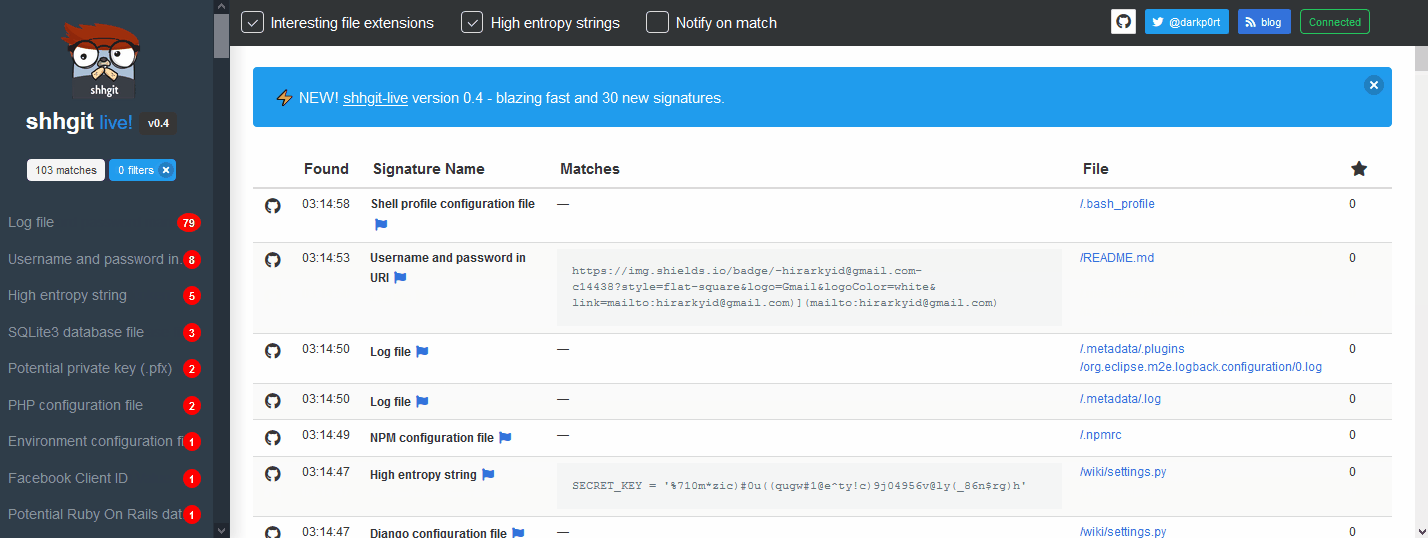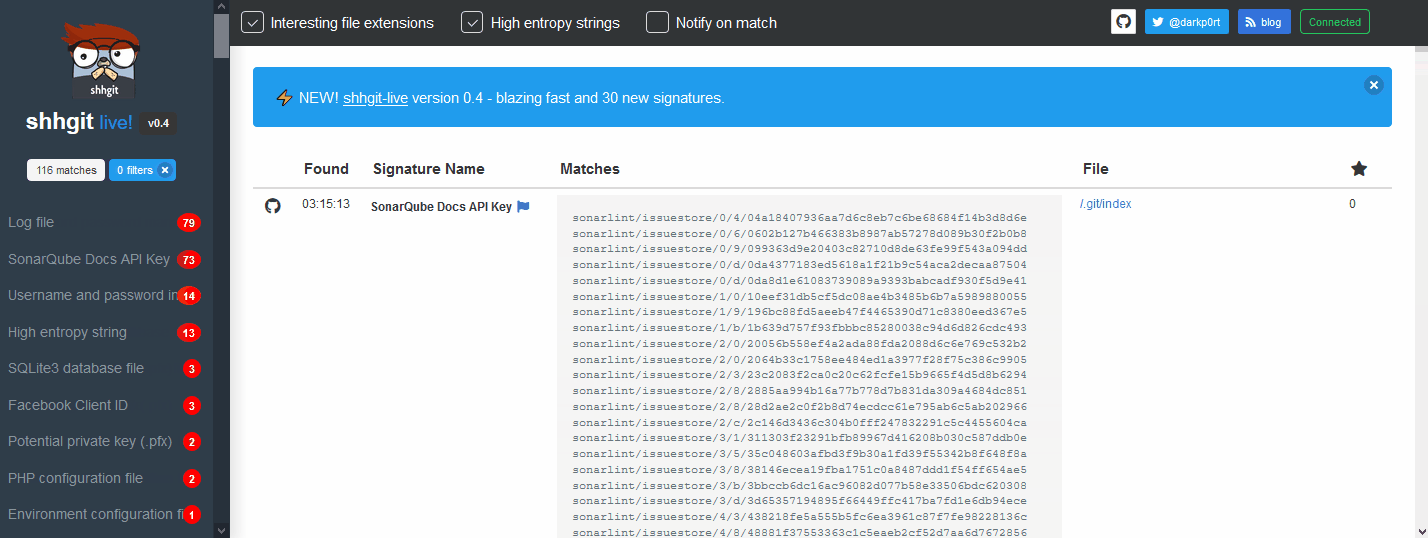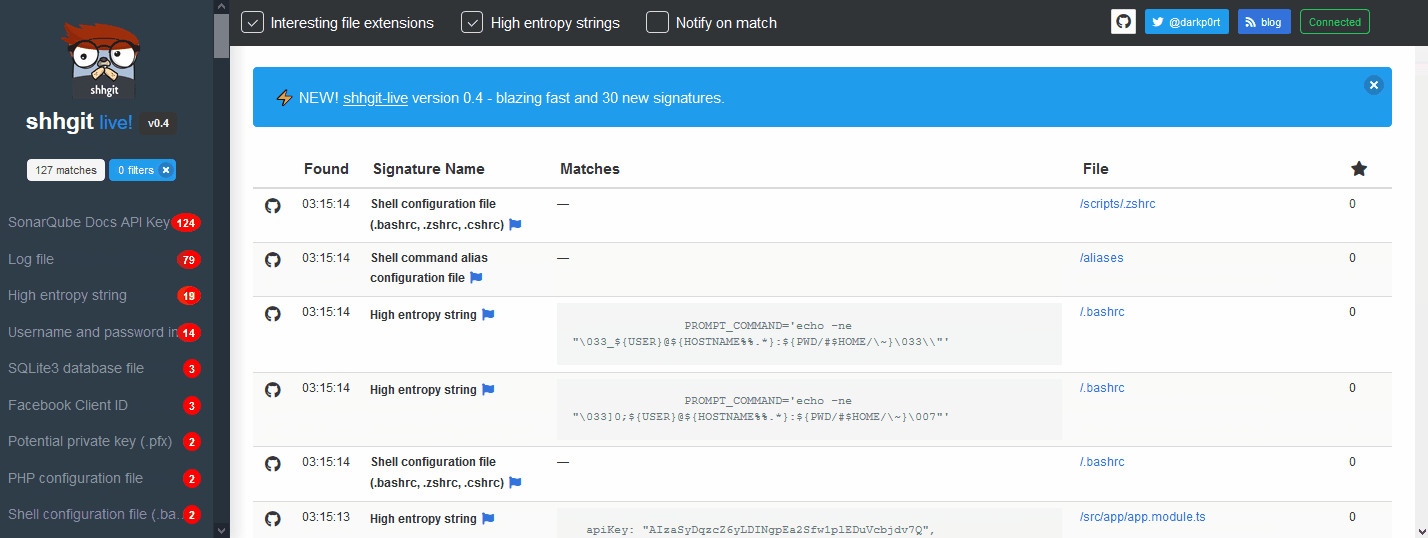 eth0izzle/shhgit
Ah shhgit! コード内の秘密情報を見つけましょう。GitHub、GitLab、Bitbucket リポジトリ向けの秘密情報検出。
 owasp/apicheck
REST APIセキュリティテスト用のモジュール式DevSecOpsツールセット。開発者、システム管理者、ペネトレーションテスターが開発ライフサイクル全体でセキュリティチェックを自動化できるように設計されています。
 cycodelabs/raven
GitHub ActionsのCI/CDワークフローをスキャンしてセキュリティ脆弱性を検出し、結果をNeo4jグラフデータベースにインデックス化し、設定ミス、インジェクション、サプライチェーンリスクを検出するためのクエリライブラリを提供します。
 dolutech/patch-manual-cve-2025-26465-e-cve-2025-26466
CVE-2025-26465およびCVE-2025-26466を修正するための手動パッチ、OpenSSHのアップデートがないシステム向け
 knqyf263/go-mal-pkgs
go.sum内のチェックサムを元のソースコードと照合することで、悪意のあるGoパッケージを検出するセキュリティツール
 domain-protect/domain-protect
OWASP Domain Protect - サブドメインの乗っ取りを防止
 wubinworks/magento2-encryption-key-manager-cli
Magento 2 の暗号化キーのローテーションと管理のためのユーティリティです。CVE-2024-34102(別名 Cosmic Sting)の被害者は、これをアフターケアとして使用できます。
 papermtn/gitlab-watchman
GitLab上の露出したシークレットや個人データを検出する









