
 #1

 ashleyt3/docker-socket-risk-demos
YouTube動画「Stop Mounting docker.sock — Run Trivy Without Giving Away Root Access — (inspired by CVE-2026-33634)」の付属ソース
 hargabyte/cve-scanner
OpenClaw向けのローカルCVEスキャナ。522以上の既知の脆弱性に対してバージョンをチェックし、最近のHIGH深刻度CVEを表示し、アップグレードを推奨します。ネットワーク呼び出しゼロ、100%監査可能。
 speytech/c-sentinel
UNIXシステム向けセマンティックオブザーバビリティ - AI搭載分析を備えた軽量Cベースのシステムプローバー
 playtikaoss/leaktopus
GitHubおよびペーストサイト向けの自動シークレット・漏洩検出スキャナー。ヒューリスティックフィルタリング、Shhgit/TruffleHogによるIOLエンリッチメント、ELKベースの検索・通知機能を備えています。
 aquasecurity/vexhub
オープンソースプロジェクトからのVulnerability Exploitability eXchange(VEX)ドキュメントを集約します。自動セキュリティツール統合のためにPURLで整理します。
 fleralex/enseal
開発者向けのセキュアで一時的な機密情報共有。
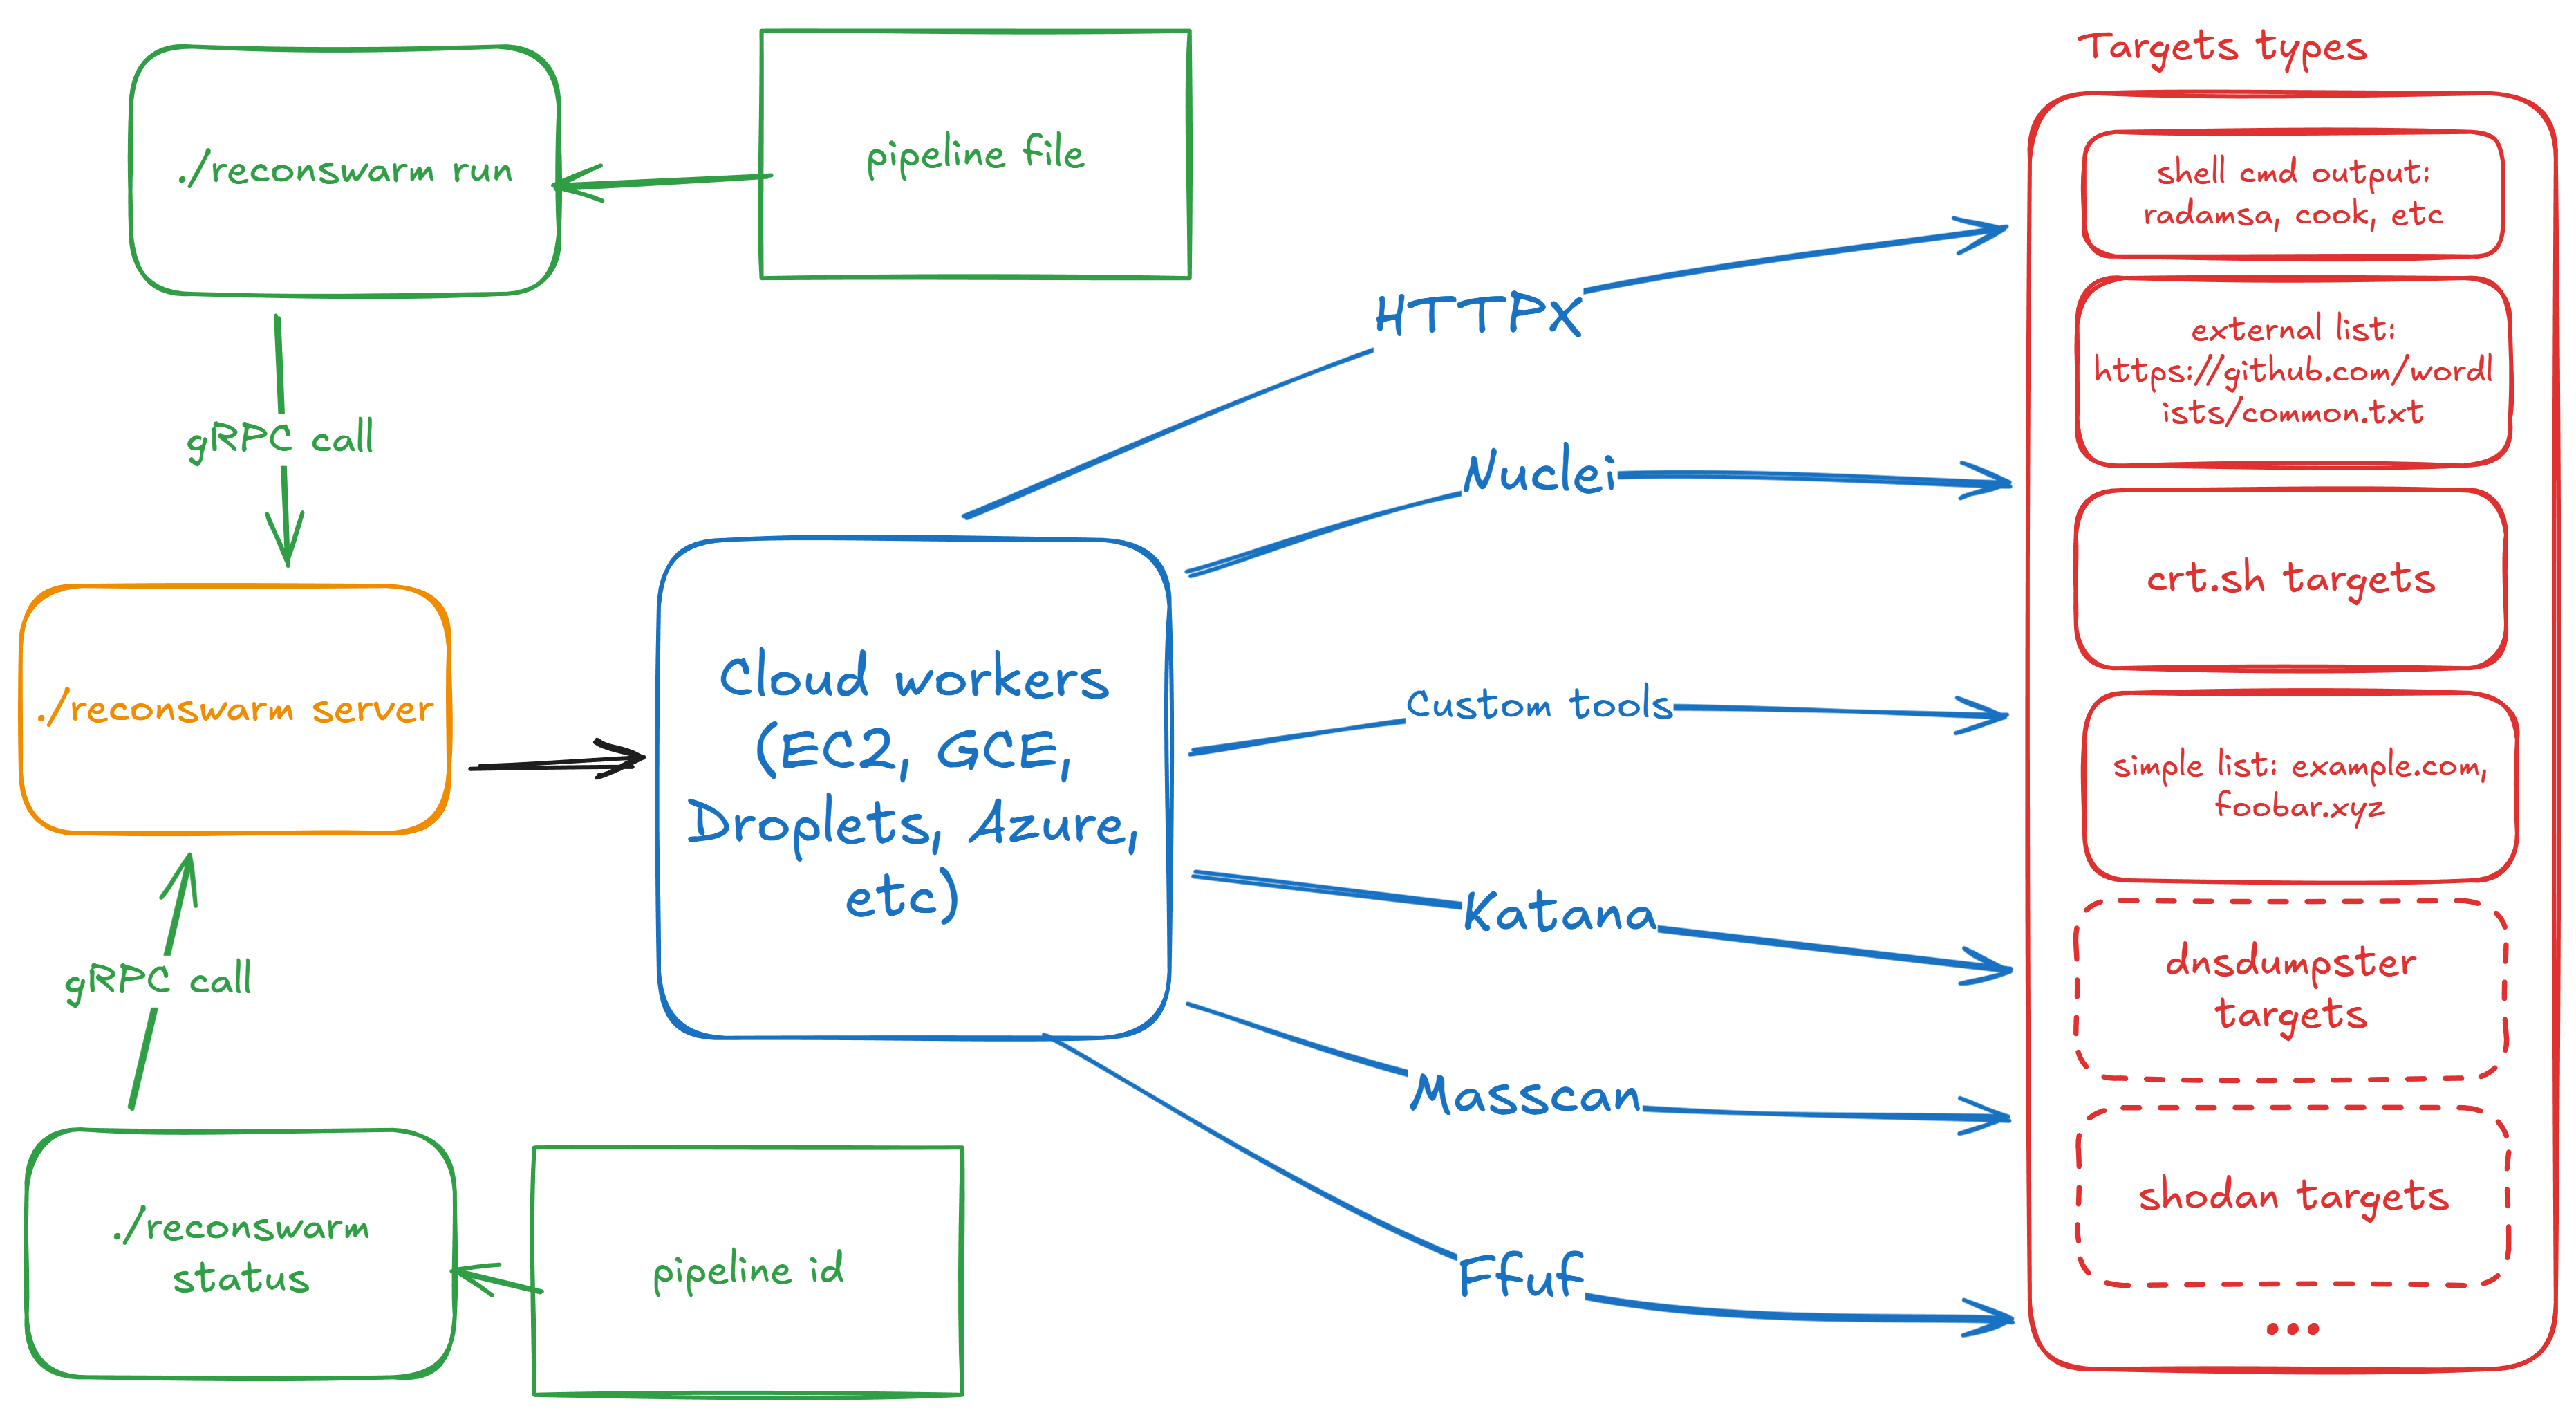 renatus-cartesius/reconswarm
クラウドの力でリコンを拡張する
 many-hat-group/ubuntu-cve-2026-3888-patcher
これは、CVE-2026-3888エクスプロイトをパッチ適用するためにUbuntuインスタンスへのデプロイ用に設計されたスクリプトです。
 angelorc/vmsan
Firecrackerをシンプルに。ミリ秒でセキュアなマイクロVMを起動。インストールからインタラクティブシェルまでを1コマンドで。

 spdx/tools-python
SPDXドキュメントを解析、検証、作成するためのPythonライブラリ。
 helixar-ai/mcp-security-checklist
MCPの採用が急速に進んでいます。セキュリティガイダンスは遅れを取っています。このチェックリストは、セキュリティエンジニア、プラットフォームチーム、技術リーダーに対して、内部ツールであれ顧客向けAIエージェントであれ、MCPデプロイメントを保護するための明確で実践可能なベースラインを提供します。
 deepfence/secretscanner
:unlock: :unlock: コンテナイメージやファイルシステム内の機密情報やパスワードを検出 :unlock: :unlock:
 kamalsrini/sentinel-cve
CVEを平易な英語で説明し、リポジトリをスキャンして影響を調査するCLIツール。Claude搭載。
 wardgate/wardgate
AIエージェント向けセキュリティゲートウェイ - 認証情報分離型APIプロキシとポリシーゲート付きリモート実行(コンクレーブ)。被害範囲を縮小しましょう!
 reverseclabs/azuredevops-enum
読み取り専用のAzure DevOps列挙ツール。認可されたセキュリティ評価中に、REST APIへクエリを実行してプロジェクト、リポジトリ、サービス接続、ビルド、パイプラインのシークレット、権限、ブランチポリシーを明らかにします。
 xenoncyber/envy
ターミナルベースのシークレット管理ツール。TUIとCLIの両方をサポート。









