
 #1
CI/CDパイプラインへのセキュリティ統合、シフトレフト、DevOpsセキュリティ自動化ツール。
Kitploit おすすめ

 openclarity/openclarity
OpenClarityは、クラウドネイティブなアプリケーションとインフラストラクチャのセキュリティと可観測性を強化するために構築されたオープンソースプラットフォームです。
 pompelmi/pompelmi
Node.js用ClamAVウイルススキャン — ファイルアップロードを単一の関数呼び出しでスキャン。依存関係ゼロ。型付きシンボル判定。ローカルまたはDocker/clamd。
 padok-team/yatas
:owl::mag_right: AWS/GCPインフラストラクチャの設定ミスや潜在的なセキュリティ問題をプラグイン統合によって監査するシンプルなツール
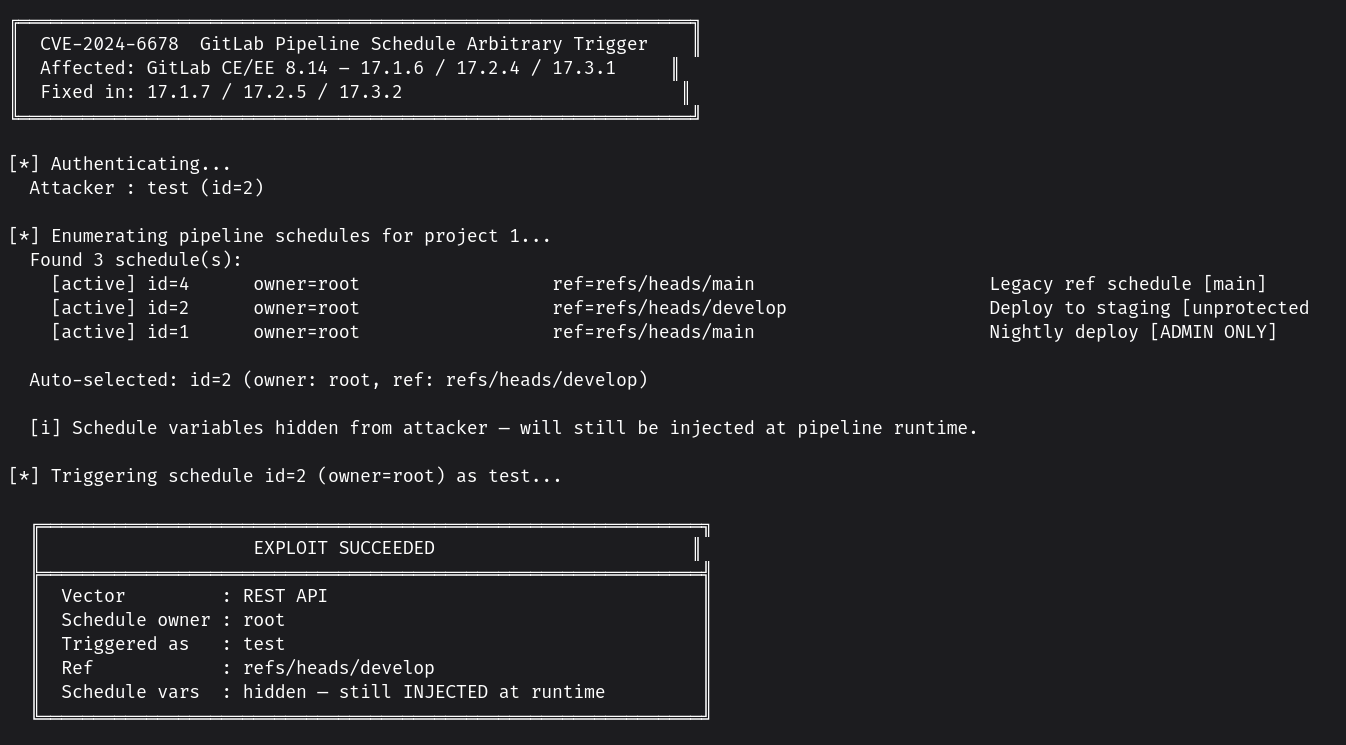 fallenskill1/cve-2024-6678
CVE-2024-6678 用の PoC
 dannyendortest/node-vulnerable
EXPOSURE 用の合成デモターゲット — CVE-2018-21268 (traceroute) + CVE-2018-3757 (pdf-image)
 dannyendortest/invokeai
CVE-2024-10821 の脆弱性検出と、補償制御による自動修正のための合成デモターゲット。脆弱な依存関係に対するワンクリック PR ベースの修復ワークフローを実証します。
 dannyendortest/ollama
Endor Labs EXPOSURE 用の合成デモターゲット。CVE-2024-12886 を追跡し、意図的に脆弱な依存関係とワンクリックの PR ベース修正ワークフローを備えています。
 zegl/kube-score
Kubernetesオブジェクト分析により、信頼性とセキュリティ向上のための推奨事項を提供します。kube-scoreは、KubernetesのYAMLとChartsにおけるダウンタイムやバグを積極的に防止します。Kubernetes向け静的コード解析。
 fkj-src/fix_nginx_cve_2026_42945
主要なLinuxディストリビューションでNGINX CVE-2026-42945を検出およびパッチする自動化されたワンクリックシェルスクリプト。設定バックアップ、バージョン検証、失敗時の自動ロールバックを備えています。
 barappteam/nginx-cve-fix
ソースビルドされたnginx 1.25.5コンテナ、CVE-2026-42945修正のバックポート、OpenSSLのバージョンアップ、完全な証明連鎖、およびVEX証明書付き。
 yakovyakov/cve-2026-31431-mitigation
LinuxカーネルにおけるCVE-2026-31431 (Copy Fail) の検出および緩和ツールです。Phalanx-CCS および Silent4Labs スクリプトに加え、サーバ全体に一時的な緩和策(algif_aeadモジュールのブロックまたはブートパラメータ)を適用するためのAnsib…
 gubiczap/cve-2026-31431-checker
CVE-2026-31431「Copy Fail」用のシェルスキャナー — Linuxカーネルのページキャッシュ破損 (algif_aead/AF_ALG) を悪用したローカル特権昇格を検出します。カーネルバージョン、パッチ適用状況、モジュール状態、setuid…
 aaronm-sysdig/log4j-vuln-demo
Sysdig CNAPP スキャン向けの意図的に脆弱な Log4j 2.14.1 デモ (CVE-2021-44228)
 cj667113/oci-ansible-fix-cve-2026-31431
Ansibleプレイブックで、CVE-2026-31431(Copy Fail)の修復をOCI Linuxインスタンス上で自動化します。更新されたカーネルパッケージのインストール、再起動、および複数のディストリビューションにわたる修正の検証を行います。
 ochebotar/copy-fail-cve-2026-31431-detection-probe
CVE-2026-31431 "Copy Fail" および CVE-2026-43284 "Dirty Frag" 向けの安全な検出ツール — Linux カーネルの algif_aead モジュールにおけるローカル権限昇格で、2017年以降、主要な全ディストリビューションに影響します。
 afshinm/zerobox
軽量でクロスプラットフォームなプロセスサンドボックス。OpenAI Codexのランタイムを搭載。ファイル、ネットワーク、認証情報の制御を用いて任意のコマンドをサンドボックス化します。
 david-a-wheeler/flawfinder
C/C++ソースコードの脆弱性を発見するための静的解析ツール
 tal7aouy/nginx-cve-2026-42945
🛡️ NGINX CVE-2026-42945 をテストするスクリプト








