
 #1
CI/CDパイプラインへのセキュリティ統合、シフトレフト、DevOpsセキュリティ自動化ツール。
Kitploit おすすめ

 bogdanticu88/threatmap
IaC脅威モデリングツール(STRIDE、MITRE ATT&CK、PASTAフレームワークを使用)。REST API、GraphQL、Docker対応: Terraform、CloudFormation、Kubernetes向け。
 slowql/slowql
次世代SQL静的解析ツール。Rust製。282以上のルール。誤検知ゼロ。セキュリティ、パフォーマンス、信頼性、コスト、コンプライアンス、品質。14のSQL方言に対応。オフライン。CI/CD対応。
 owasp/teach-appsec
OWASPの教育モジュール。リスク管理、セキュアソフトウェア開発、運用セキュリティなど、アプリケーションセキュリティの基礎を構造化された学習パスでカバーします。
 aquasecurity/secfixes-tracker
フォーク元: https://gitlab.alpinelinux.org/kaniini/secfixes-tracker
 test-avm-714877d2df585126/c-test-2
Dependabot セキュリティ自動マージテスト - ejs CVE-2022-29078
 jchable/miasma-toolkit
Miasma / Shai-Hulud ワームおよび CVE-2026-35603 (AI-agent/IDE config injection) のための検出および修復ツールキット
 fran314/secrets-manager-rs
age暗号化やcoreutilsなどの相互運用可能な標準規格を用いて、シークレットの安全なバックアップ、復元、検証を行うコマンドラインツール。ベンダーロックインを防ぎ、長期的なアクセス可能性を確保します。

 rajus-agent/orbit-tracer
インテリジェントなセキュリティ修復のためのOrbit Tracer Security Agent。 Orbitのナレッジグラフを使用して脆弱性のブラスト半径(影響範囲)をトレースし、リスクをスコアリングし、コード所有者を特定し、安全なコード生成をオーケストレーションします。分析時間を4時間以上から…
 pantheon-security/medusa
AIファーストのセキュリティスキャナー。v2026.7の新機能: Claude Code侵害検出 — クローンする前に.claude/フック、権限、スキルを検査 — さらに常時稼働のAI攻撃シグネチャスキャナーとネイティブのRustおよびPHPルール。また、medusa scan…
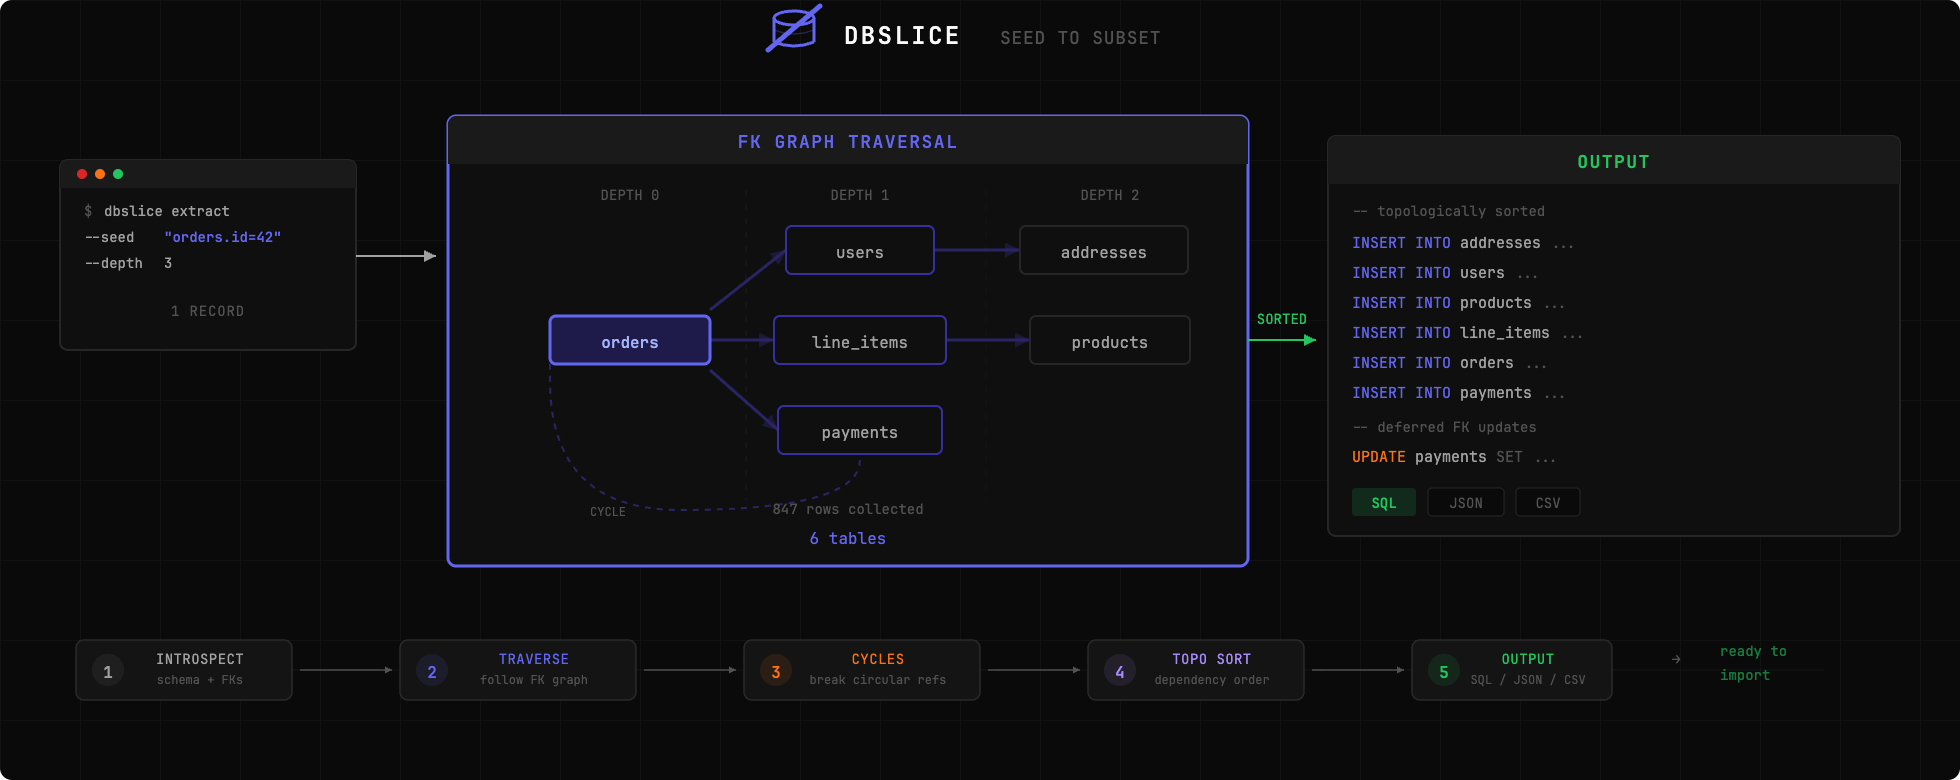 nabroleonx/dbslice
本番データベースの一部を抽出して、ローカルでバグを再現します。dbslice をレコードに向けると、外部キーをたどって、完全でインポート可能なサブセットを提供します。
 m8seven/cve-2026-11837-ansible-posix-authorized-key
CVE-2026-11837: ansible.posix の authorized_key モジュールにおける、シンボリックリンクを追従する chown を介したローカル権限昇格。技術解説。CVE-2024-9902 の姉妹脆弱性。
 mukul975/cve-mcp-server
本番グレードのMCPサーバー。Claudeに21のAPIにわたる27のセキュリティインテリジェンスツールを提供 — CVE検索、EPSSスコアリング、CISA KEV、MITRE ATT&CK、Shodan、VirusTotalなど。
 thesisgroup3/secassessment_gapdetect
MITRE ATT&CKおよびD3FENDフレームワークに基づいて組織の防御を評価し、セキュリティギャップを検出し、対策を提案するルールベースのCLIツールです。JSON/プレーンテキスト入力、SBOM生成、脆弱性分析をサポートします。
 perufitlife/dotclaude-security
リポジトリの .claude/ 設定(settings.json フック、MCP サーバー、env、allowed-tools)をスキャンして、信頼できないリポジトリを clone して開いた際に発動する RCE および API キー外部流出の…
 perufitlife/directus-security
キーレスアクティブプローブ式のDirectus CMSセキュリティ監査ツール。パブリックロールのデータ露出、ユーザー列挙、未認証でのバージョン/スキーマ漏洩、GraphQLイントロスペクション、および検索パラメータフィールド列挙をライブ匿名プローブ経由で証明します。依存関係ゼロ。
 rajsidwadkar/uap-protocol
ツールアクセスとエージェント連携のための、統合的でセキュリティ優先のワイヤープロトコル。UAPは、Ed25519署名付きCapabilityCards、必須のmTLS、Keycloak…
 zzugab/juice-shop-with-kubeadm-and-tf
kubeadmとTerraformを使用したKubernetes上のOWASP Juice Shopの自動デプロイ、DevSecOpsパイプライン向けのTrivy脆弱性スキャン統合。









