
 #1

 dannydoodlesstory/evm-audit-helpers
SolidityスニペットとFoundryスクリプトのコレクション(スマートコントラクトセキュリティ監査用)

 pvharmo2/gha-lab-3f1ff30e9c
認可されたセキュリティ研究ラボによるCVE-2026-31852(jellyfin/jellyfin-ios の code-quality.yml における pull_request_target の pwn)の再現 — 隔離されたスナップショットであり、上流プロジェクトではありません
 pvharmo2/gha-lab-ca4fa82ac5
セキュリティ研究ラボ: mesa/mesa benchmarks.yml pull_request_target ワークフローにおける CVE-2026-29075 (GHSA-3j55-5q6x-2h48) の再現 — 認可された脆弱性再現のための単一コミットスナップショット。
 noah4ever/sshconfig-lint
OpenSSHクライアント設定ファイル向けのルールベースのリンターで、重複ホスト、不足しているIDファイル、脆弱なアルゴリズム、ワイルドカードの順序問題、危険な設定を検出し、JSON出力とCIフレンドリーな終了コードを提供します。
 pvharmo2/gha-lab-f894926966
認可されたセキュリティ研究再現ラボ CVE-2025-54415 (GHSA-g5hx-xv45-9whg) 用: astronomer/dag-factory のスナップショット 464c75a — pull_request_target の head-SHA…
 pvharmo2/gha-lab-2f775f277c
認可されたラボ環境でのCVE-2025-47928(spotipy-dev/spotipyのpull_request_targetシークレット流出)の再現 — 脆弱性のあるコミット4f5759d時点のスナップショット
 pvharmo2/gha-lab-ba8e0c4217
認可されたセキュリティ研究ラボ: CVE-2024-42370 / GHSA-4hq2-rpgc-r8r7 (docs-preview.yml における環境変数インジェクション) の再現 — litestar-org/litestar@18d84d84 のスナップショット
 adversis/tailsnitch
Tailscale構成のセキュリティ監査ツール。tailnetをスキャンして、設定ミス、過度に寛容なアクセス制御、セキュリティベストプラクティス違反を検出します。
 pyupio/safety
SafetyはPythonの依存関係を既知のセキュリティ脆弱性についてチェックし、検出された脆弱性に対する適切な修復方法を提案します。
 foxvr-sudo/bug-bounty-arsenal-v.3
フルスタックのWebアプリケーションセキュリティスキャン用プラットフォームで、検出器ベースのエンジン、非同期Celeryワーカー、そして検出結果のトリアージと証拠のエクスポートを行うReactダッシュボードを備えています。
 pvharmo2/gha-lab-40e23db109
セキュリティ研究ラボ: CVE-2024-4254 (GHSA-fc78-c36r-cc59) の管理下での再現 — gradio-app/gradio @ d4c503a における deploy-website.yml のフォークチェックアウト/コード実行
 marcstraube/zappzarapp-php-security
PHP 8.4+ セキュリティライブラリ (ミラー)
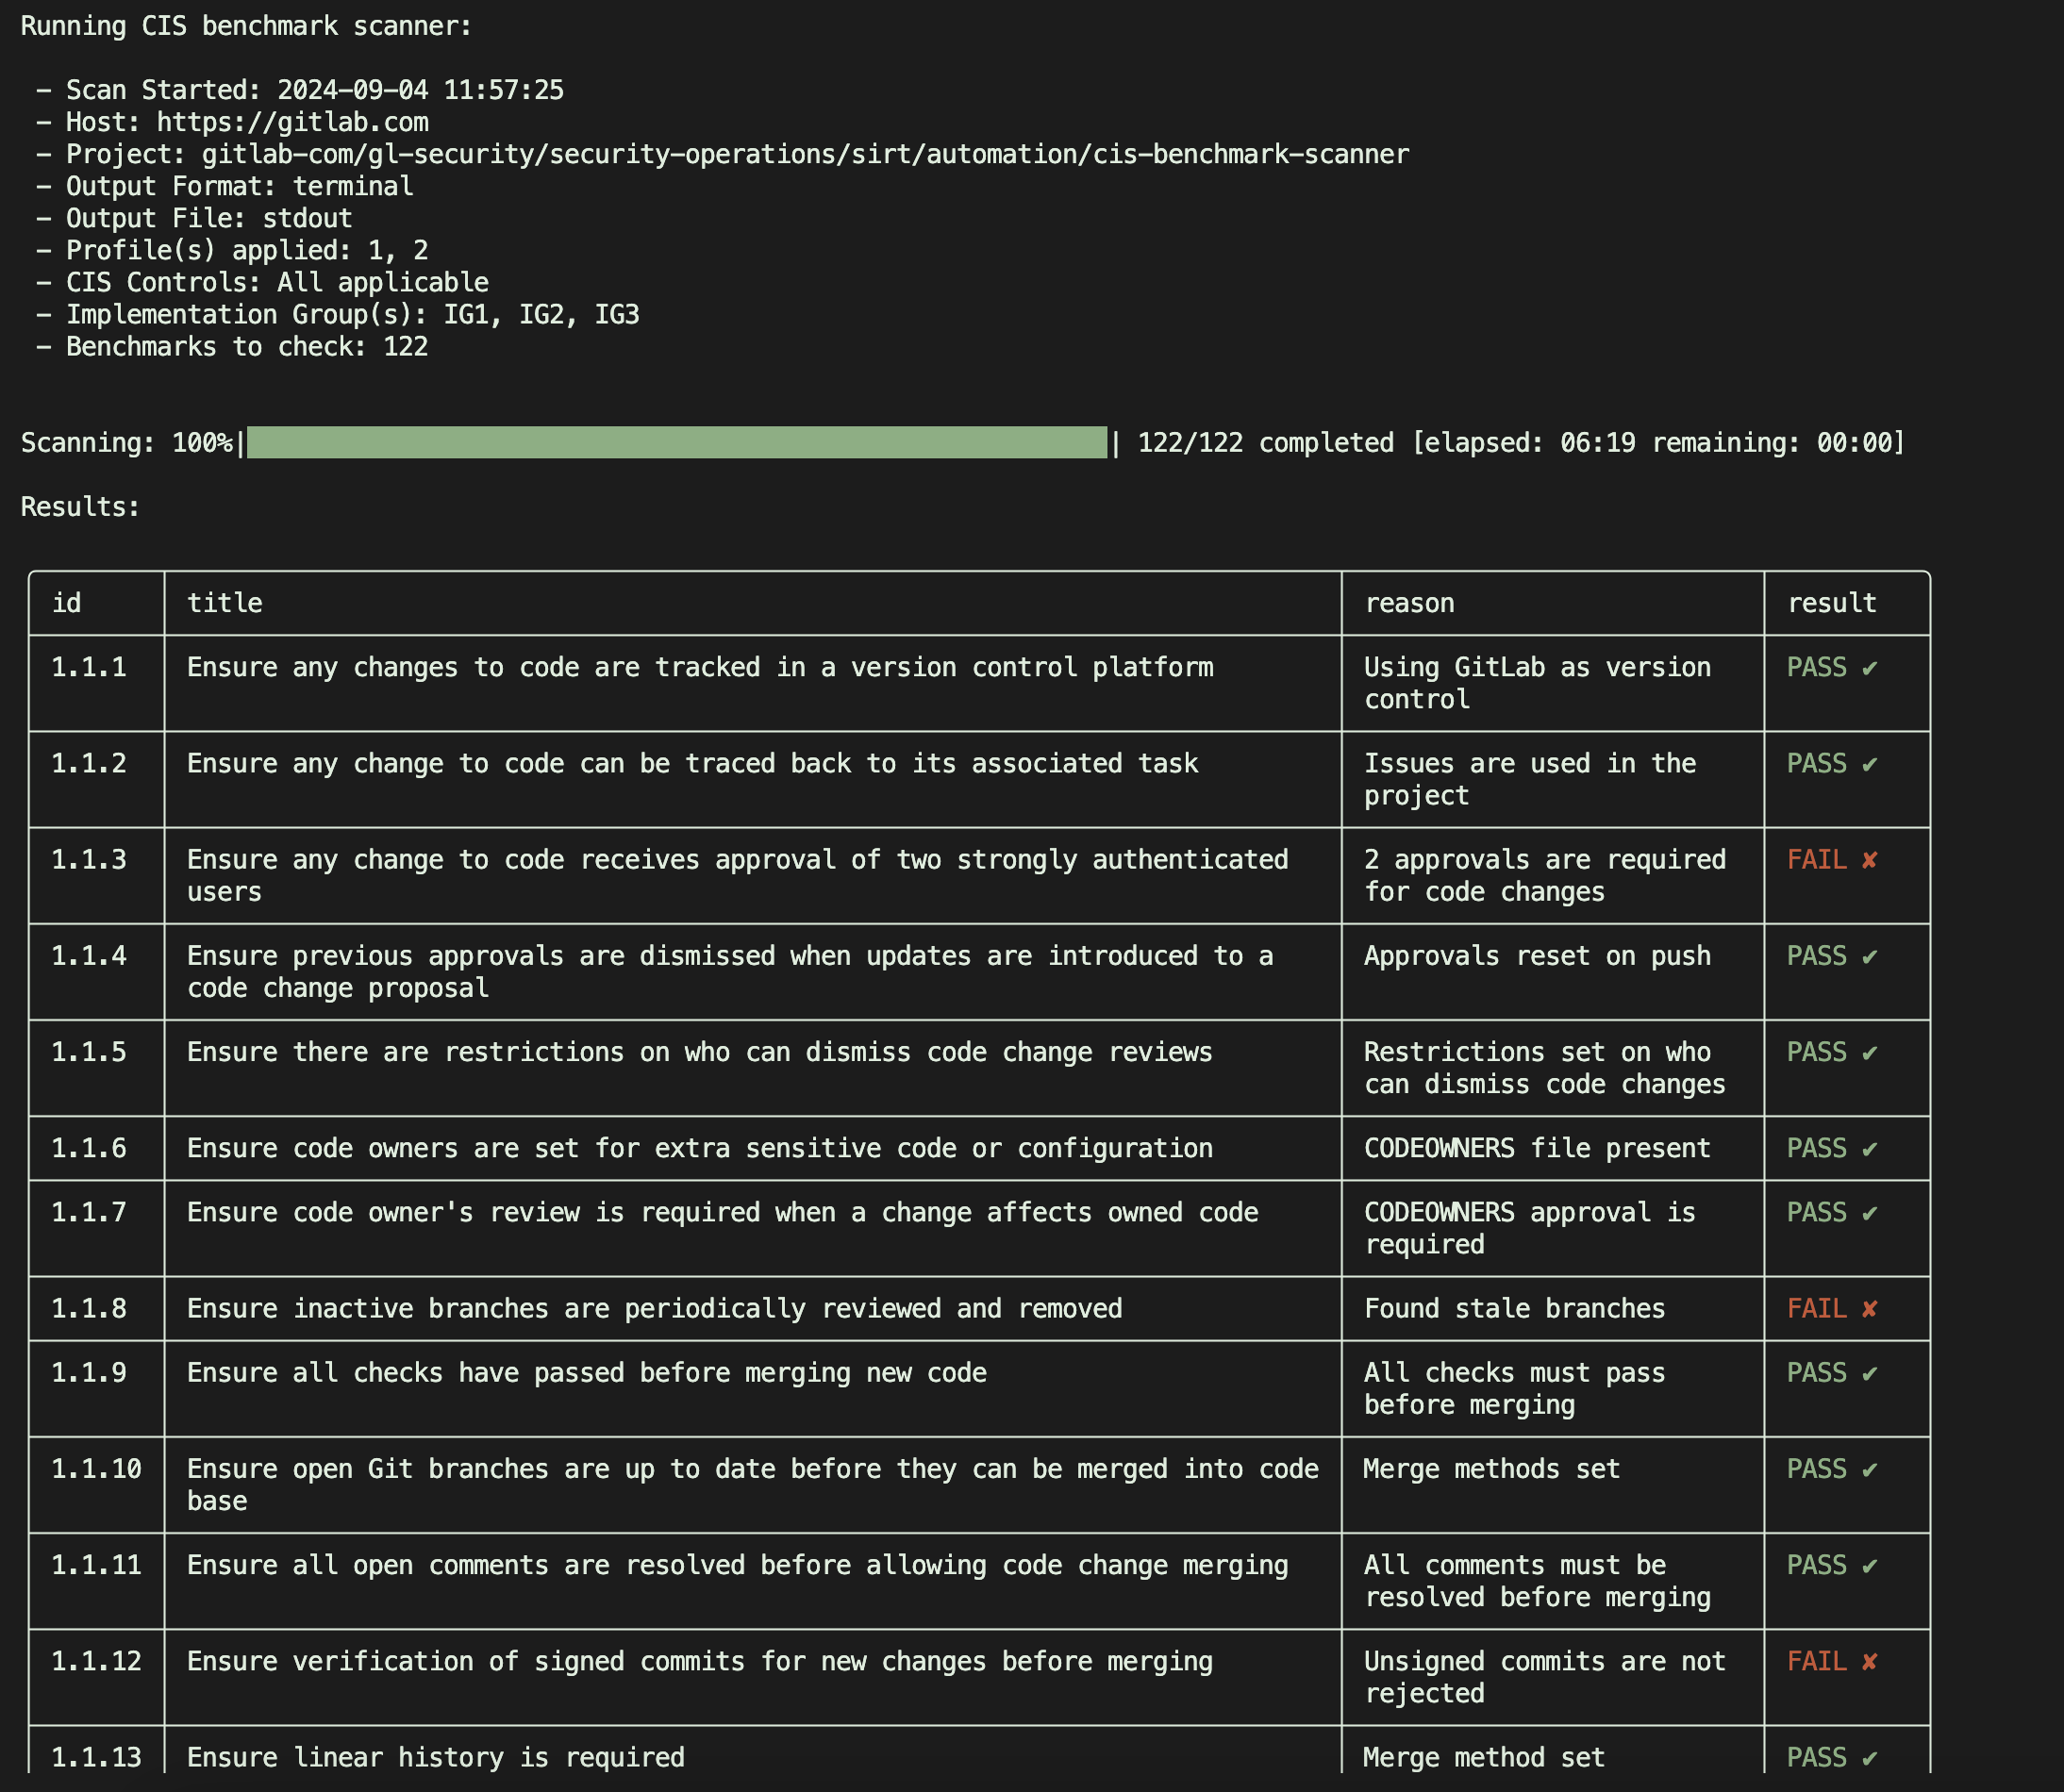 gitlab-security-oss/cis/gitlabcis
読み取り専用のAPIチェックにより、CIS GitLab Benchmarkに対するGitLabプロジェクトの監査を実施し、コンプライアンスと堅牢化の推奨事項に関するJSONレポートを生成します。
 robert-auger/safer-dependencies
AIコーディングアシスタント向けの自動依存関係セキュリティレイヤー。npm、PyPI、RubyGems、Maven、Go、Rustエコシステム全体で、パッケージのCVE、タイポスクワッティング、放置、バージョン経年問題、ハッシュ整合性を監査します。

 pvharmo2/gha-lab-232af4821f
セキュリティ研究ラボによるCVE-2021-4281(GHSA-3796-3f93-cfvx)の再現: .github/workflows/combine-prs.yml内のPRヘッドブランチ名を介したシェルコマンドインジェクション(BraveUX/for-the-badge @…
 andreicscs/honeywire
あらゆるLinuxマシンを高シグナルのカナリアに変える、オープンソースのデセプションプラットフォーム。ファイル、ポート、ネットワークサービスにトリップワイヤーセンサーを配備し、即時フォレンジックとプッシュ通知で侵入者を検出します。









