
 #1

 coreruleset/ftw
YAML駆動のフレームワークで、OWASP Core Rule Setのベースラインを使用してWebアプリケーションファイアウォール(WAF)ルールをテストします。回帰検出を自動化し、繰り返し可能なHTTP攻撃シミュレーションを通じてカスタムWAFルールを検証します。
 chaosblade-io/chaosblade
使いやすく強力なカオスエンジニアリング実験ツールキット。(アリババがオープンソース化した、シンプルで使いやすく、機能が強力なカオス実験注入ツール)
 sayanarijit/cottage
チーム向けのモダンなgitベースのage暗号化シークレット管理ツール。
 sushant-me/agentic-workflow-injection
エージェント型ワークフローインジェクション(CVE-2026-44246)に関する再現可能な脆弱および修正済みのGitHub Actionsフィクスチャ。測定された検出器カバレッジと緩和ガイダンス付き。

 schroeder-sys/pantheon-souverainete
GAFAMからの解放を実現する、モジュール型・冗長・100%主権的なクラウドインフラストラクチャ。技術ガイド、ゼロトラストアーキテクチャ、内部暗号化(DoT/DoH)。
 openbreach/canop
AI生成コードをSQLインジェクション、安全でないリフレクション、ハードコードされたシークレットなどの脆弱性についてスキャンする静的解析CLI。SARIFエクスポートとCI/CDゲーティングを備える。
 ght657/work1-secure-api
HDU IS Work 1 - CI/CD(pytest + bandit + pip-audit)を備えたセキュアなREST API(Flask)とCVE-2018-17246の分析
 nabla-c0d3/sslyze
高速かつ強力なSSL/TLSスキャンライブラリ。
 ericmtzmtz/pwnproxy
ペンテスター、AIエージェント、CI/CDパイプライン、およびチーム向けの、オープンでローカルファーストなセキュリティテストプラットフォーム。
 trailofbits/brotli-checker
Claude Code と Codex のスキルで、潜在的に脆弱な Brotli のコピーを検出し、CVE-2026-111497 の更新を案内します。
 apaonum/brotli-cve-check
Agent スキル + スクリプトでプロジェクトをスキャンして CVE-2026-111497(Brotli)を検出し、重大度を評価して修正案を提示します
 1n3/sn1per
自動ペネトレーションテスト&アタックサーフェスマネジメントプラットフォーム。偵察、スキャン、エクスプロイト、レポート - 600以上のエクスプロイト、90以上の統合、10K以上の検出。
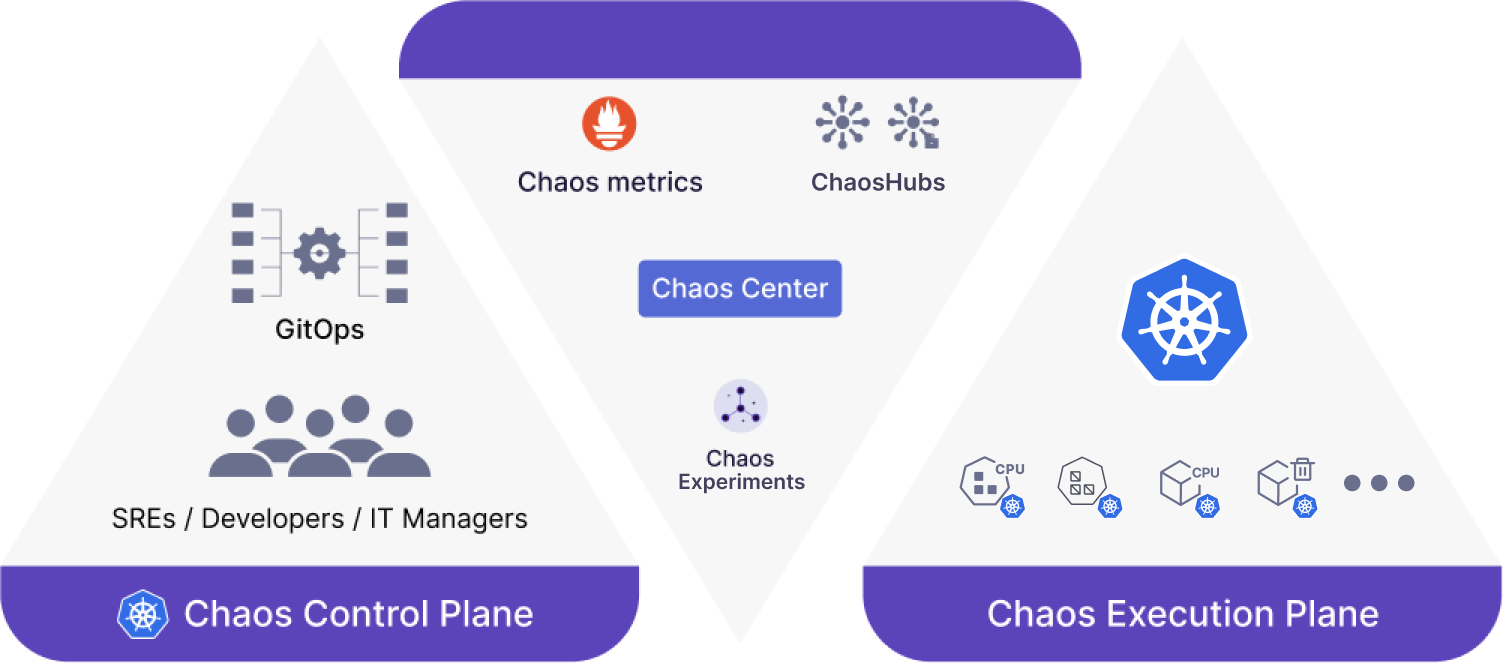 litmuschaos/litmus
Kubernetes向けのクラウドネイティブなカオスエンジニアリングプラットフォーム。フォールトインジェクション(障害注入)、ワークフローオーケストレーション、定常状態の検証を通じて、システムの弱点を浮き彫りにします。
 ajinabraham/njsscan
Node.jsアプリケーション向けのセマンティック対応SASTスキャナ。libsastのパターンマッチングとsemgrepの構文認識分析を用いて、安全でないコードパターンを検出します。
 knostic/openant
KnosticのOpenAntは、オープンソースのLLMベース脆弱性発見製品のリーダーであり、防御側が検証済みのセキュリティ欠陥を積極的に発見できるよう支援し、誤検知と検出漏れの両方を最小限に抑えます。ステージ1は検出、ステージ2は攻撃です。生き残ったものが本物です。
 lnfernux/log-horizon
Microsoft Sentinel SIEM ログソース分析ツール
 filipi86/drogonsec
高性能なオープンソースのセキュリティスキャナーで、SAST、SCA、シークレット検出、IaC分析を組み合わせ、開発者やCI/CDパイプライン向けに構築され、AIを活用した推奨機能を備えています!









