
 #1
CI/CDパイプラインへのセキュリティ統合、シフトレフト、DevOpsセキュリティ自動化ツール。
Kitploit おすすめ
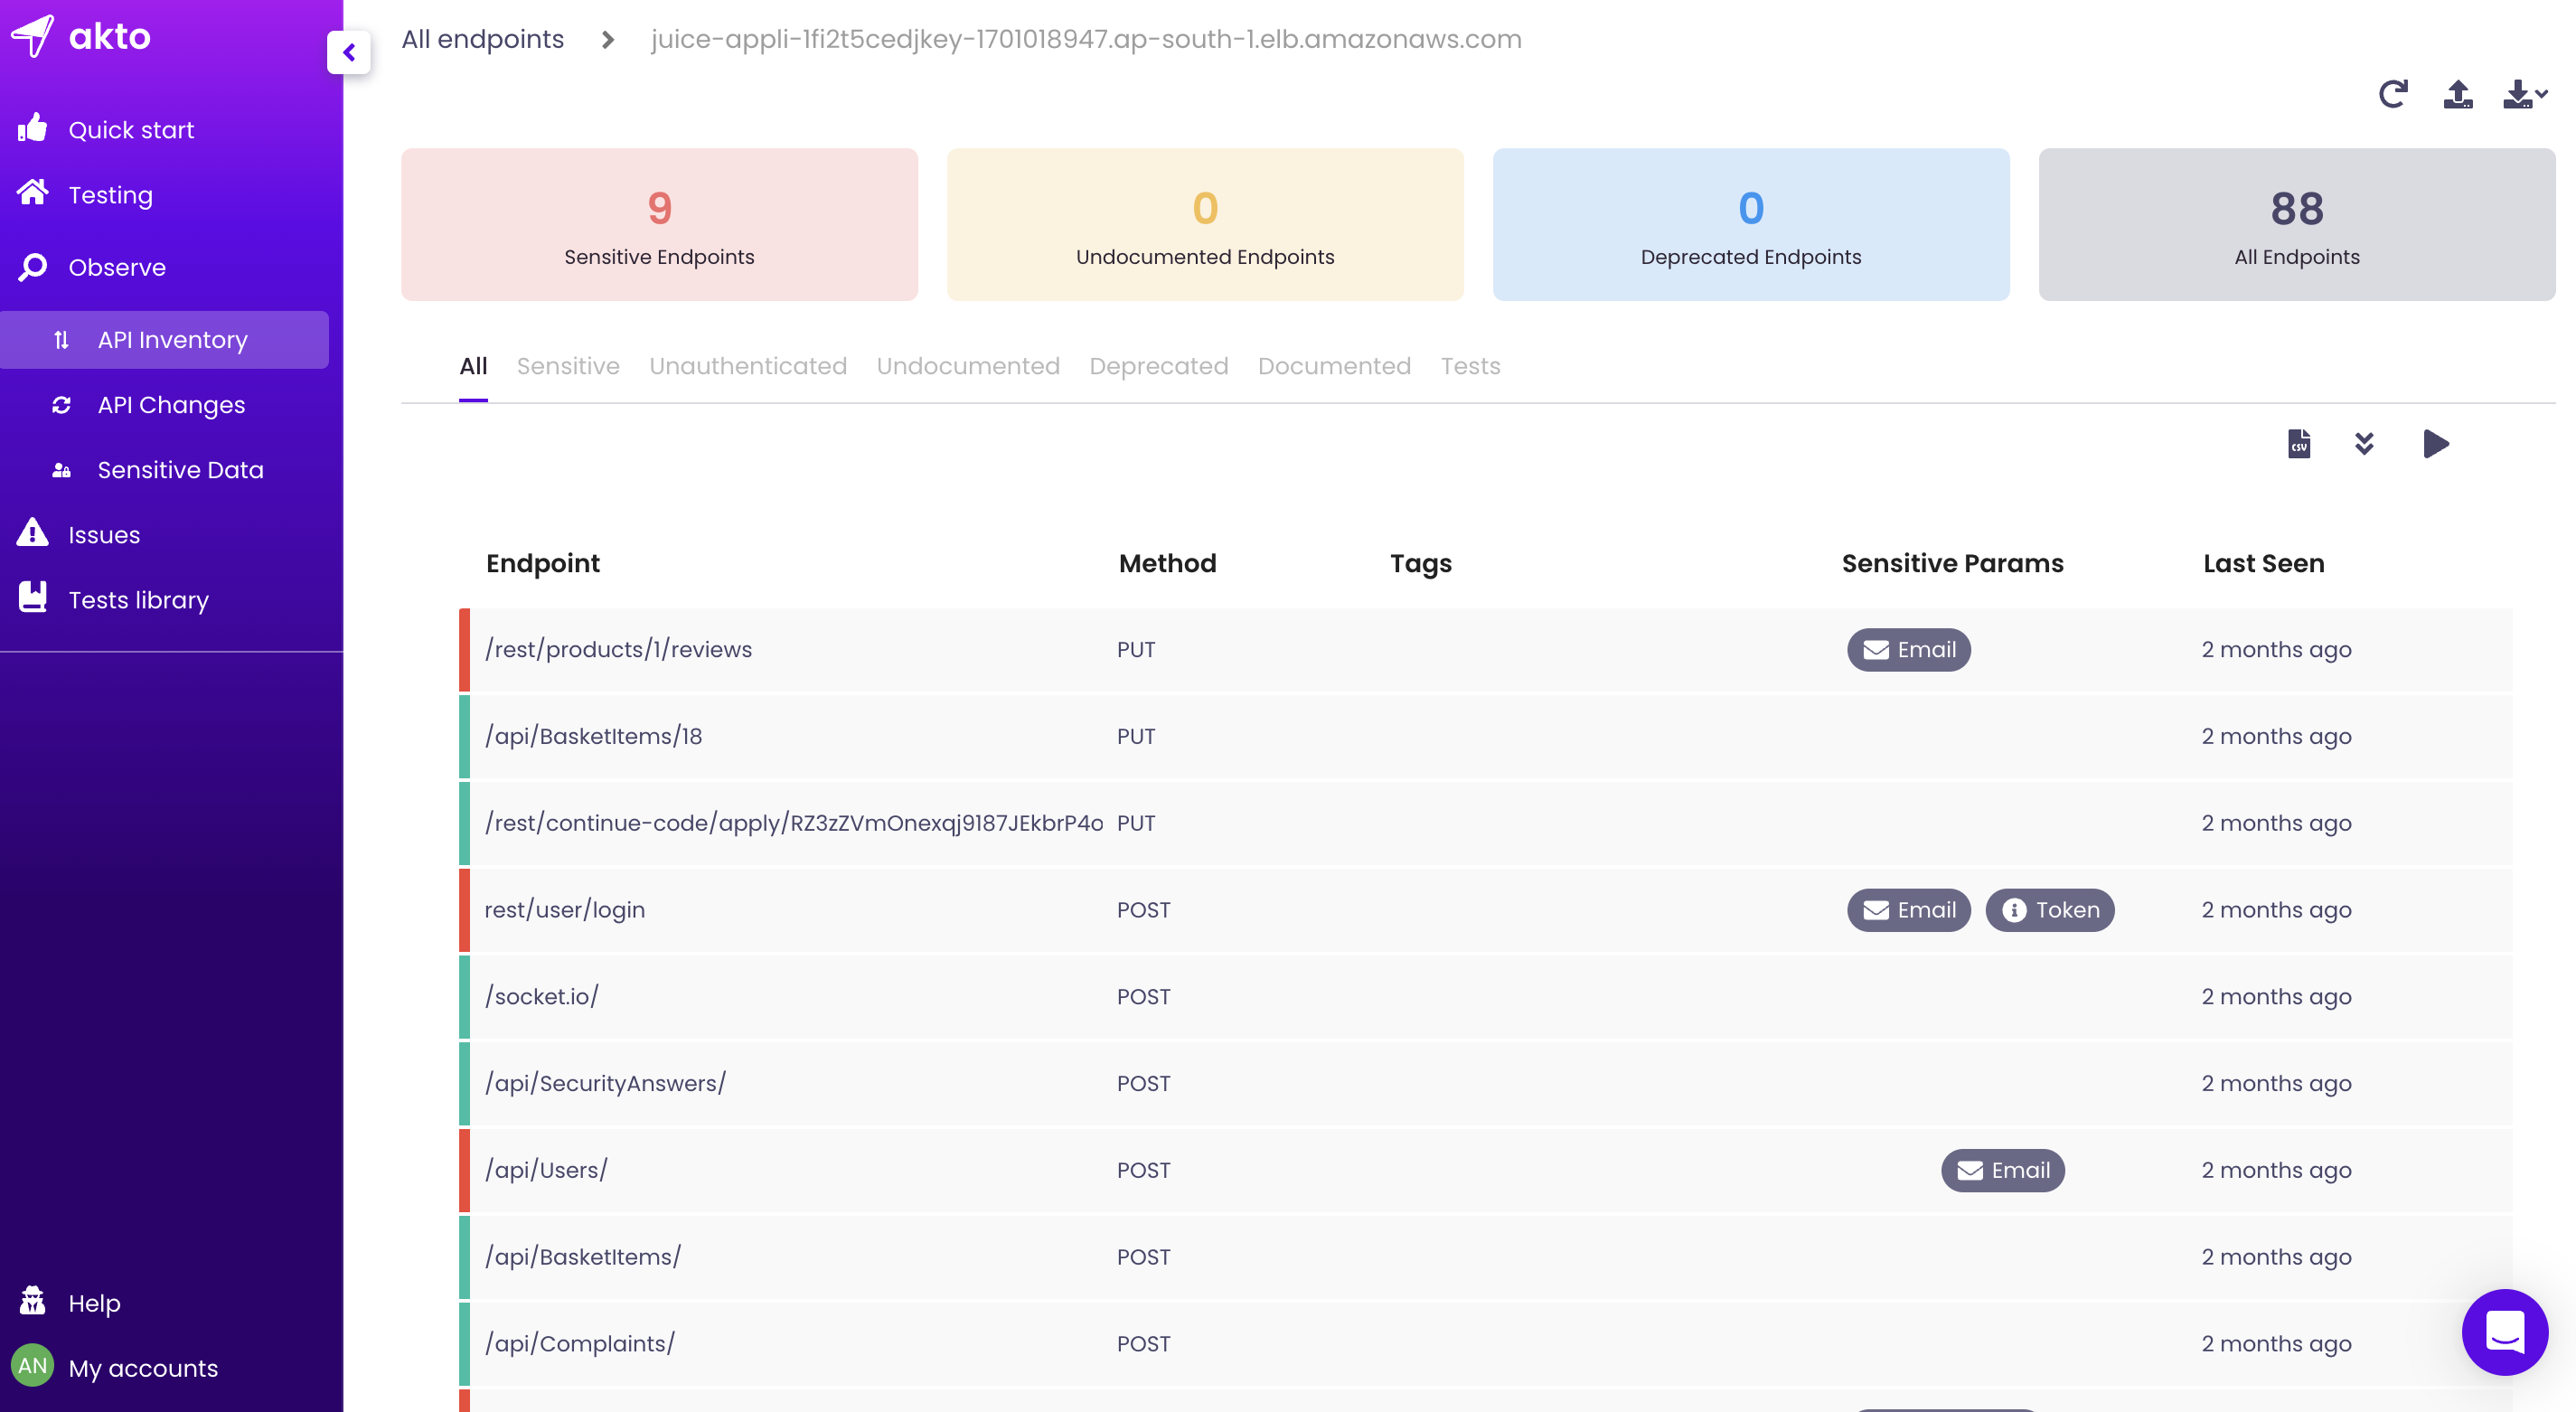
 akto-api-security/akto
オープンソースのAPIセキュリティプラットフォームで、継続的なAPI発見、脆弱性テスト、ランタイム脅威検知を実現します。CI/CDパイプラインと統合し、1000以上の組み込みテストでOWASP Top 10をカバーします。
 coffeeandsecurity/dakshscra
フレームワーク対応の静的コード解析ツールで、自動ソースコードレビュー、プラットフォーム固有のルール、汚染解析、工数見積もり、抑制ベースラインを備えています。
 siriusscan/sirius
オープンソースの脆弱性スキャナーで、自動ネットワーク発見、CVEベースの検出、CVSSスコアリング、リスクダッシュボード、gRPC経由のリモートエージェント、および企業のセキュリティチーム向けのモダンなWeb UIを備えています。
 aerleon/aerleon
単一のYAMLポリシー言語から、CLIまたはPython APIを介して、Cisco、Juniper、Palo Altoなど向けのファイアウォールACLを生成します。
 fairwindsops/polaris
Kubernetesクラスターにおけるベストプラクティスの検証
 google/clusterfuzzlite
継続的なファジングソリューションで、CIワークフローに統合され、コード変更やバッチ実行における脆弱性を発見します。複数の言語とCIシステムをサポートしています。
 michelin/chopchop
YAML駆動のCLIスキャナーで、Webエンドポイント上の露出したサービス、ファイル、フォルダを検出します。カスタマイズ可能なシグネチャを使用して、開発者がセキュリティチェックをCI/CDパイプラインに統合できるように設計されています。
 s4dhulabs/vimana-framework
Vimanaは、Python APIやWebアプリケーションを監査するためのモジュラー型セキュリティフレームワークです。プラグインベースのアーキテクチャにより、セキュリティ専門家は自動化および手動の手法でPythonプロジェクトの評価、ファジング、分析を行うことができます。
 cloud-custodian/cloud-custodian
クラウドセキュリティ、コスト最適化、ガバナンスのためのルールエンジン。リソースをクエリ、フィルタ、アクションするポリシーをYAMLで記述するDSL。
 cloudgraphdev/cli
AWS、Azure、GCP、K8s、tencent向けのユニバーサルなGraphQL APIおよびCSPMツール
 stackrox/stackrox
StackRox Kubernetes Security Platformは、コンテナ環境のリスク分析を実行し、可視性とランタイムアラートを提供し、環境を強化することでプロアクティブにセキュリティを向上させるための推奨事項を提供します。
 thoughtworks/talisman
Gitフックベースのシークレットスキャナーで、送信変更セット内のトークン、パスワード、秘密鍵を検出し、機密データがリポジトリにコミットまたはプッシュされるのを防ぎます。
 dipjyotimetia/hybridtestframework
Web、API、クラウド、イベント、およびセキュリティのエンドツーエンドテスト
 tencent/codeanalysis
エンタープライズグレードの静的コード解析プラットフォーム。多言語サポート、セキュリティ脆弱性検出、コード品質メトリクス、および継続的監視のためのDevOps統合を備えています。
 chen-keinan/mesh-kridik
KubernetesクラスターとIstioサービスメッシュ向けの自動セキュリティチェッカーで、OPAポリシーを通じてベストプラクティスを強制し、設定ミスに対する修復レポートを生成します。
 devopstoday11/tarian
K8s向けアンチウイルス。Kubernetes上で動作するアプリケーションを、事前登録されたソースコード、ランタイムプロセスの監視、分析、アラート、そしてコミュニティとの検出結果の共有により、悪意のある攻撃から保護します。ランサムウェアからも守るかもしれません。
 kube-tarian/tarian
Kubernetes向けのeBPFベースのランタイムセキュリティエージェントで、未知のプロセスやファイル変更を検出し、事前登録された制約を適用し、ランサムウェアやその他の攻撃を軽減するためにポッドの削除やアラートを自動化します。
 google/clusterfuzz
拡張可能なファジングインフラストラクチャで、カバレッジガイド型エンジン(libFuzzer、AFL、Honggfuzz)を備え、自動クラッシュ重複排除、バグ報告、回帰バイセクションによりセキュリティおよび安定性の問題を発見します。








