#1

 chrilleweb/dotenv-diff
コードベース内での環境変数の使用を検証する

 optiopay/klar
ClairとDocker Registryの統合
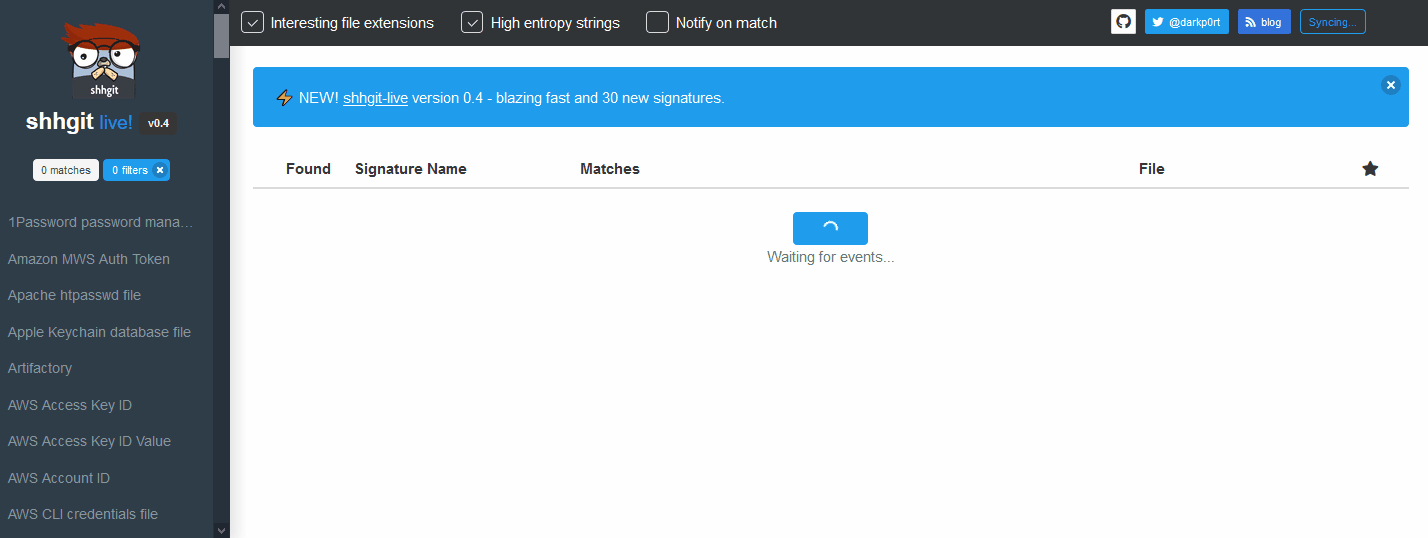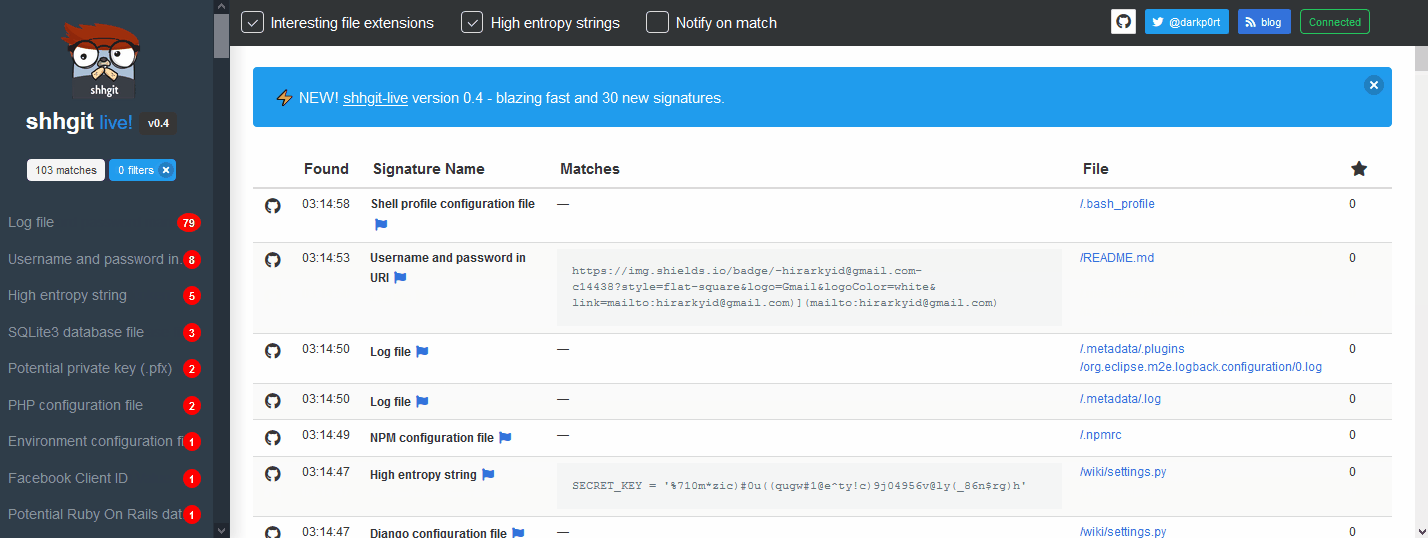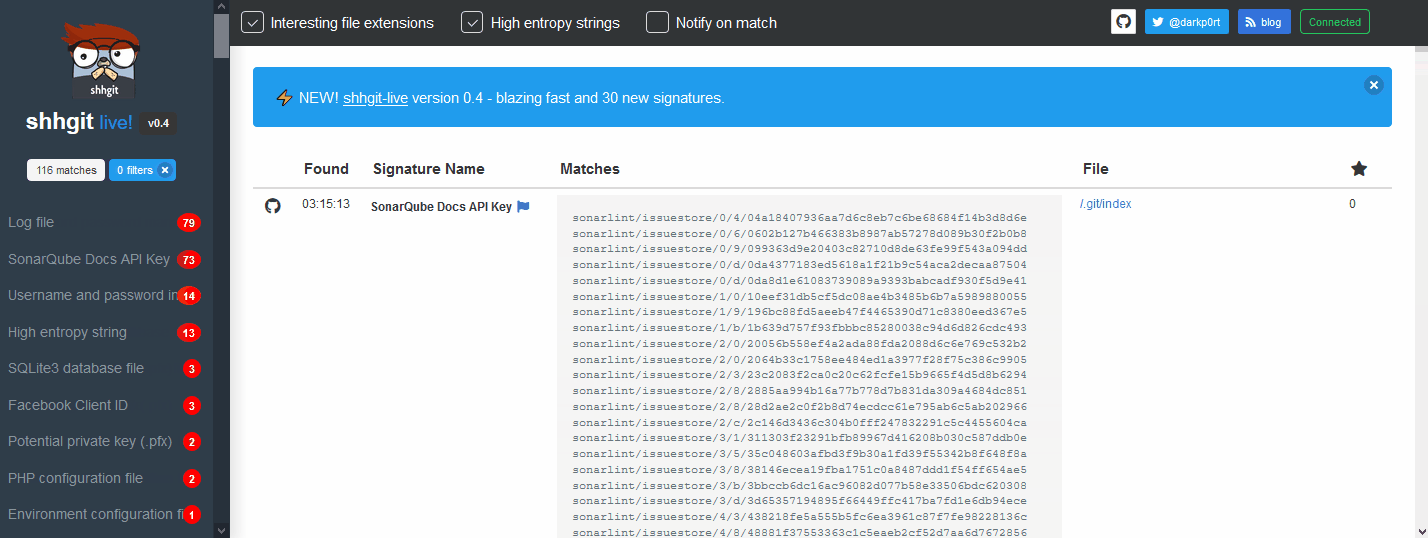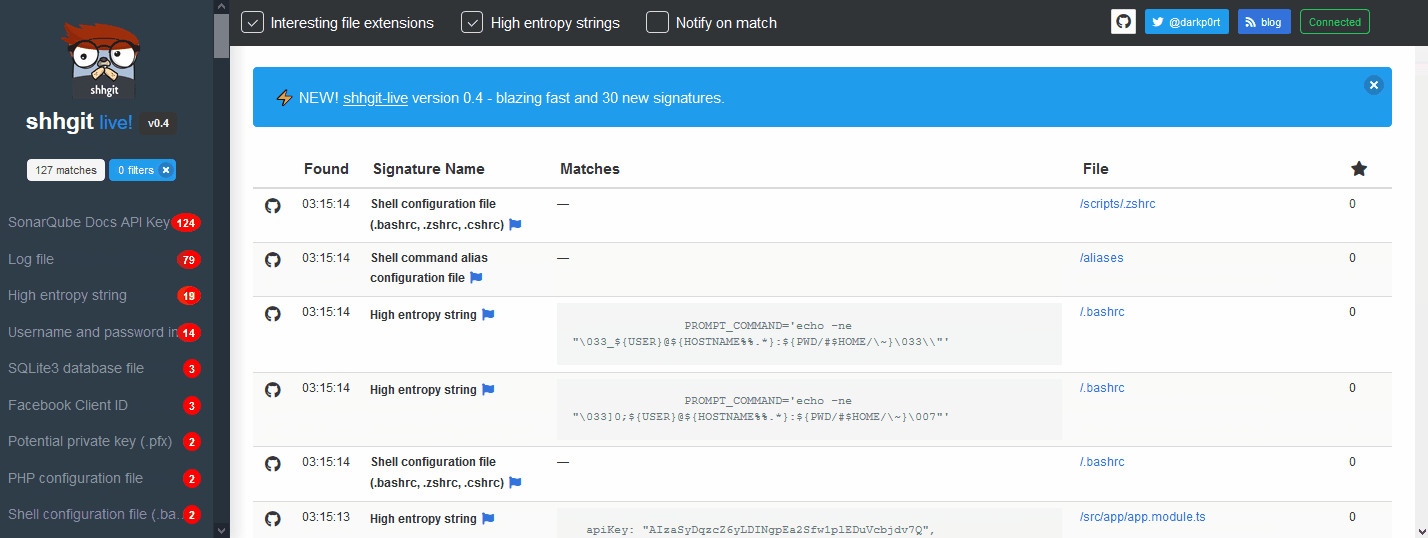 eth0izzle/shhgit
Ah shhgit! コード内の秘密情報を見つけましょう。GitHub、GitLab、Bitbucket リポジトリ向けの秘密情報検出。
 faloker/purify
AppSecパイプラインからの脆弱性レポートを管理するためのオールインワンツール
 hashicorp/vault
シークレット管理、暗号化サービス、特権アクセス管理のためのツール
 pyupio/safety
SafetyはPythonの依存関係を既知のセキュリティ脆弱性についてチェックし、検出された脆弱性に対する適切な修復方法を提案します。
 hahwul/mzap
⚡️ 複数ターゲットのZAPスキャン
 bbva/apicheck
REST APIのためのDevSecOpsツールセット
 shiftleftsecurity/sast-scan
Scanは、アプリケーションとその依存関係に対して静的解析ベースのセキュリティテストを実行するための、無料かつオープンソースのDevSecOpsツールです。CIおよびGitに対応しています。
 zegl/kube-score
Kubernetesオブジェクト分析により、信頼性とセキュリティ向上のための推奨事項を提供します。kube-scoreは、KubernetesのYAMLとChartsにおけるダウンタイムやバグを積極的に防止します。Kubernetes向け静的コード解析。
 trufflesecurity/trufflehog
漏洩した認証情報を発見、検証、分析する
 aquasecurity/starboard
置き換えられました: https://github.com/aquasecurity/trivy-operator
 poshbotio/poshbot
Powershellベースのボットフレームワーク
 papermtn/gitlab-watchman
GitLab上の露出したシークレットや個人データを検出する
 zupit/horusec
Horusecは、たった一つのコマンドでプロジェクト内の脆弱性の特定を向上させるオープンソースツールです。