
 #1

 arzaan789/keyguard
コードベースとGCPプロジェクトをスキャンして、公開されたAPI認証情報を検出します。
 pqcworld/pqaudit
コードベースをスキャンして量子攻撃に脆弱な暗号を検出します。Q-Dayの前にRSA、ECDSA、Ed25519、ECDHを検出します。CycloneDX CBOM + SARIF 出力。
 guilherme-grimm/graph-go
シンプルなノードとグラフ
 letsencrypt/test-certs-site
CA/Browser Forum Baseline RequirementsのSection 2.2で要求される、有効、失効、および期限切れの証明書をホストするためのシンプルなサーバー。
 momenbasel/vulnhawk
AI搭載のSASTスキャナーで、認証バイパス、IDOR、およびSemgrep/CodeQLが見逃すロジックバグを見つけます。無料のGitHub Action。Python、JS/TS、Go、PHP、Rubyをサポート。
 cloud-gouv/securix
SécurixOSは、中小規模のチーム向けに設計されたNixOSベースのセキュアなオペレーティングシステムです。強力な分離、再現性、ポリシー駆動の設定により、運用セキュリティとコンプライアンスを確保する、最小限で堅牢化された環境を提供します。
 0xcyberstan/cve-2026-42533-config-scanner
「complex_value two-pass capture-clobbering」バグ(regex map + regex capture → ヒープオーバーフロー / 情報漏洩)に対して脆弱な nginx 設定を検出する静的設定スキャナ。
 chandermanipandey2022/yellowkey-bitlocker-bypass-cve-2026-45585-detect-fix-automatically-via-microsoft-intune
YellowKey | BitLocker バイパス CVE-2026-45585 | Microsoft Intune 経由で自動検出および修正
 checkmarx/checkmarx-cve-2025-30066-detection-tool
GitHubワークフローとログをスキャンしてCVE-2025-30066の兆候を検出し、Checkmarx 2ms統合を使用して悪意のあるアクションと露出したシークレットを検出します。
 resery/cve-2019-17041
CVE-2019-17041用の概念実証エクスプロイト。rsyslogのパーサーにおけるバッファオーバーフローを悪用し、リモートコード実行を実証します。
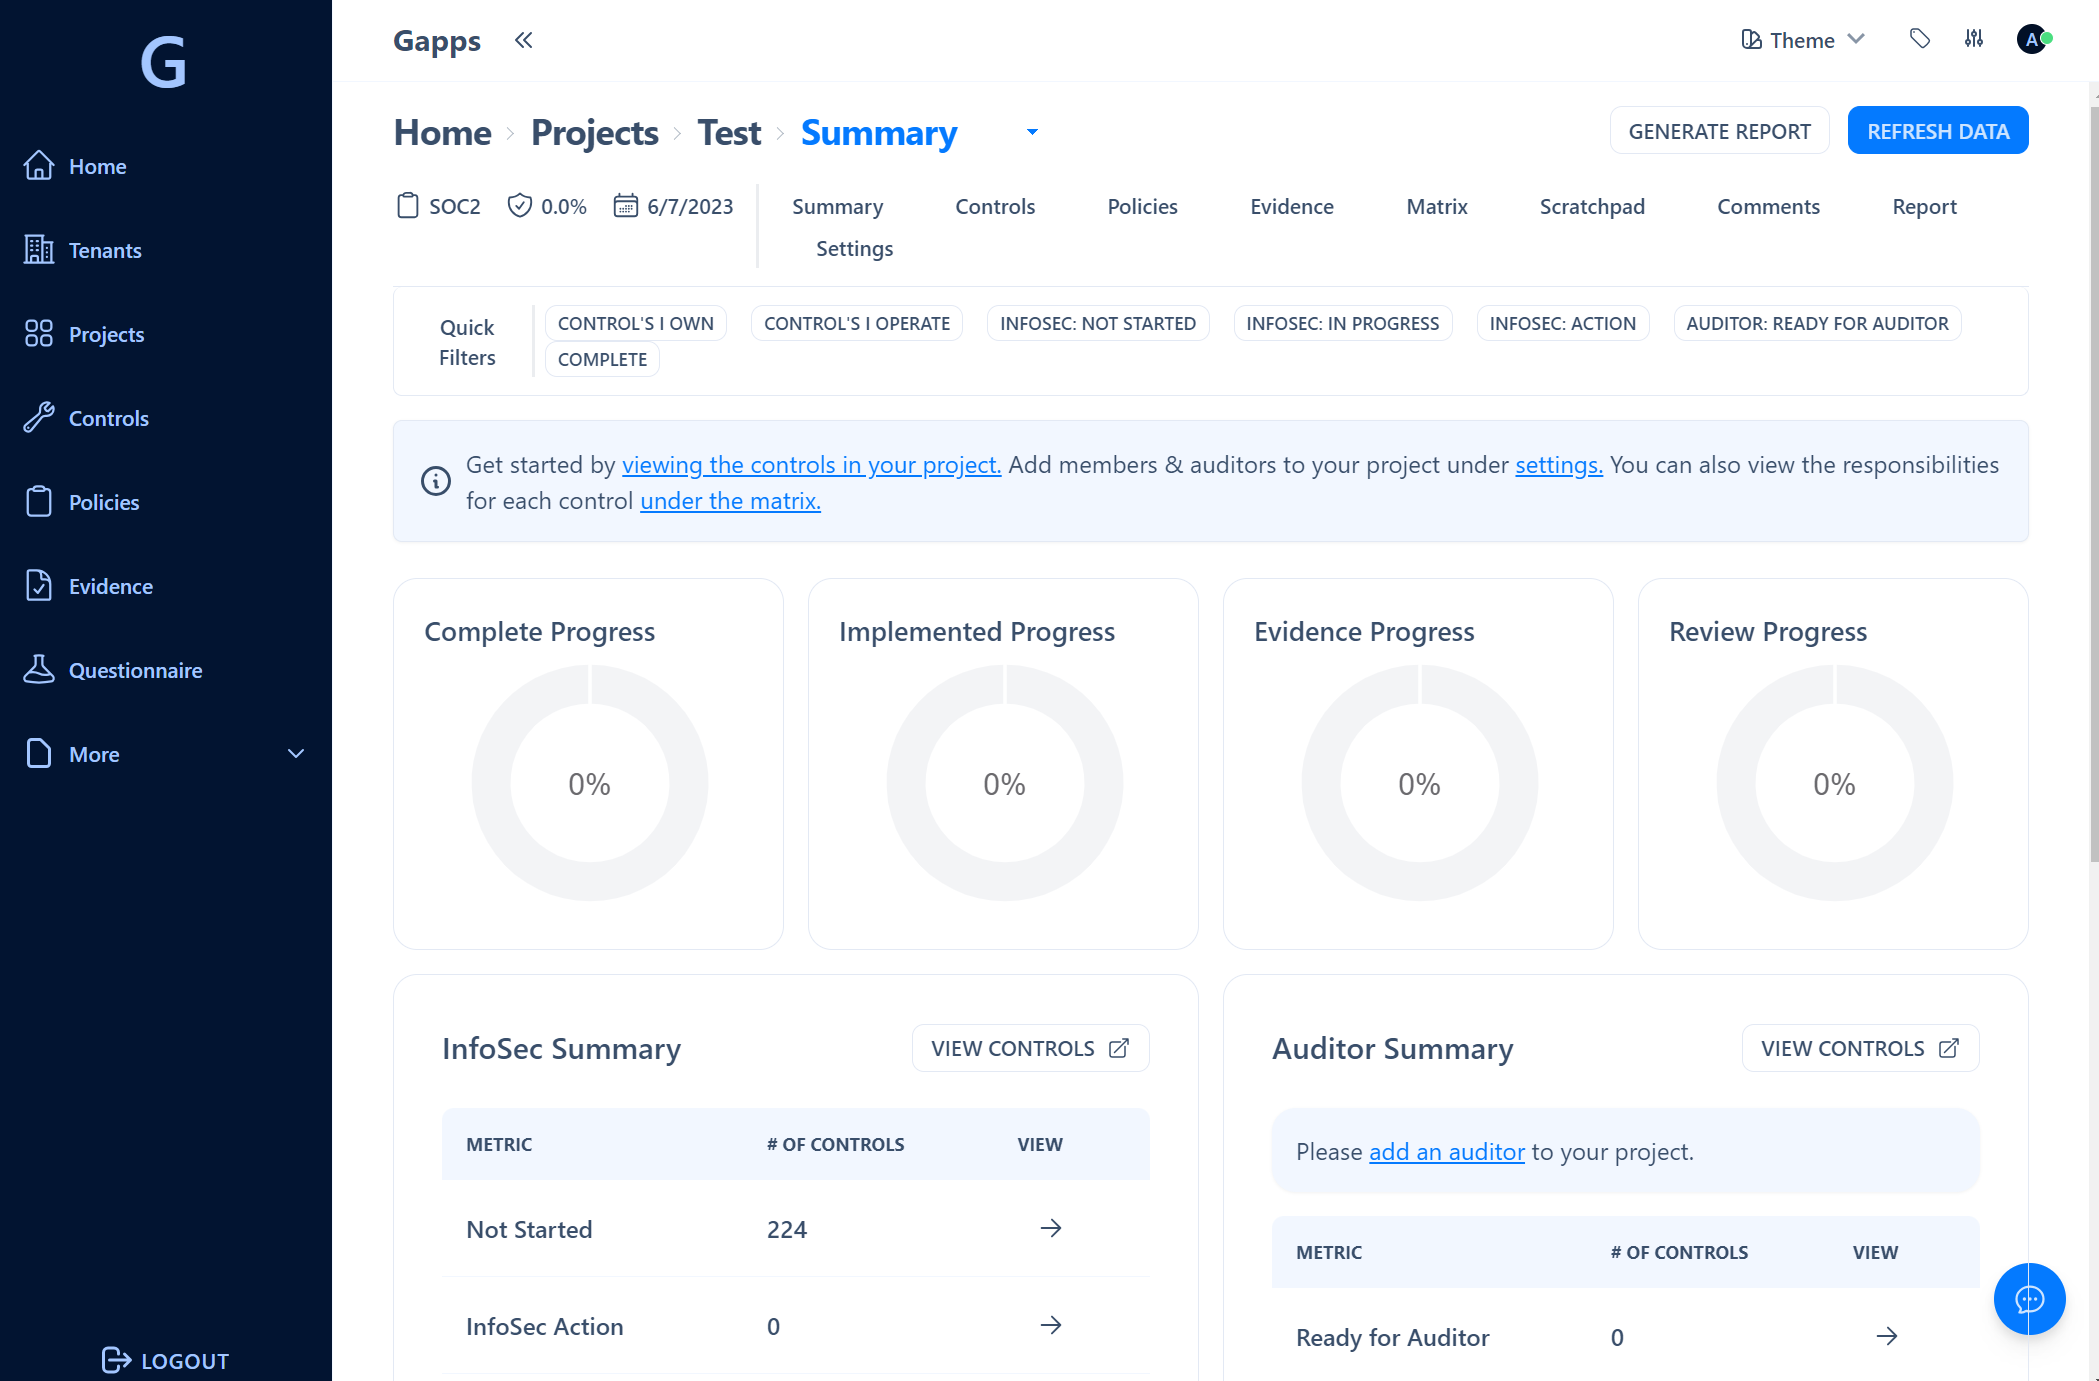 bmarsh9/gapps
セキュリティコンプライアンスプラットフォーム - SOC2, CMMC, ASVS, ISO27001, HIPAA, NIST CSF, NIST 800-53, CSC CIS 18, PCI DSS, SSF トラッキング
 momenbasel/malware-check
静的および動的解析ツール:悪意のあるコード、不審なバイナリ、プライバシー侵害を検出
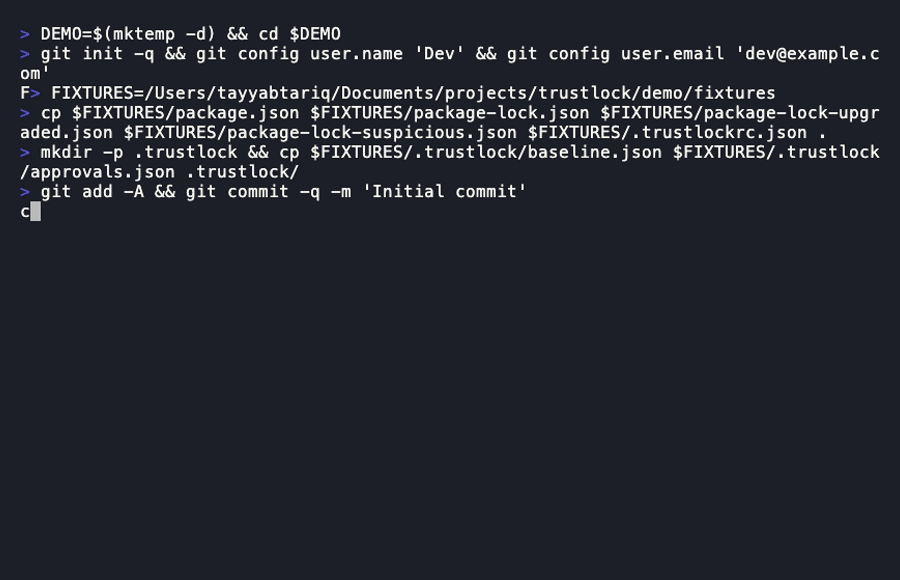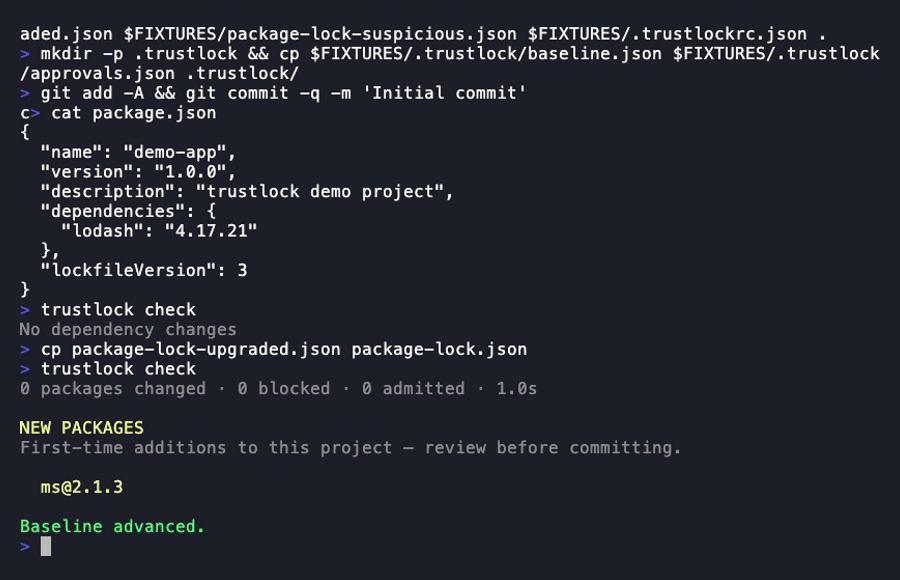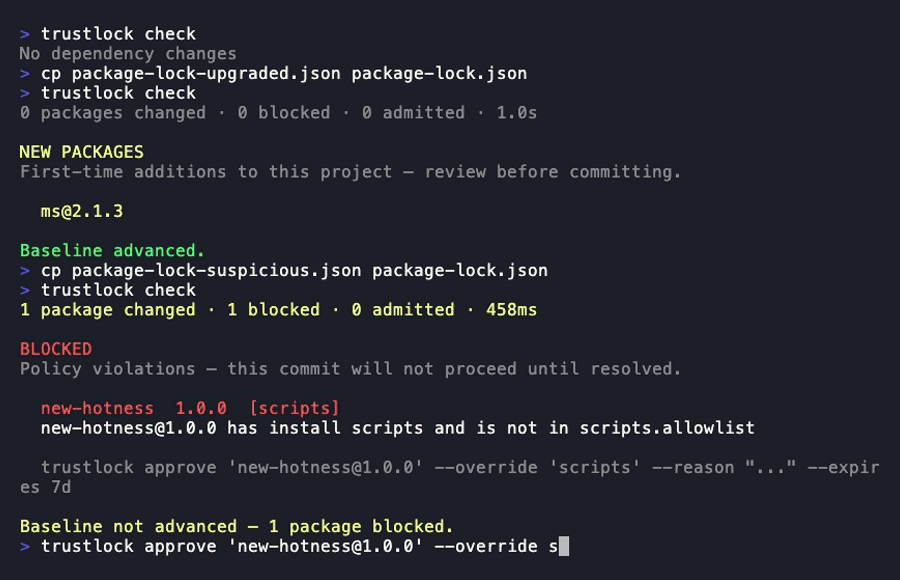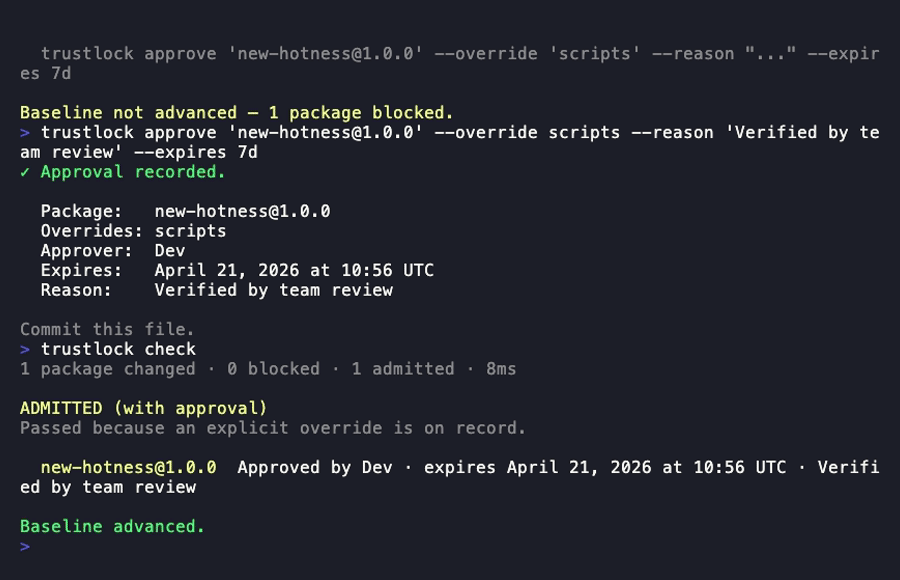 tayyabt/trustlock
Gitネイティブな依存関係アドミッションコントローラ。依存関係の変更ごとに信頼シグナルを評価し、パッケージがチームのポリシーに違反した場合、コミットやビルドをブロックします。プリコミットフック + CIゲートに組み込み承認ワークフローを搭載。
 xddxdd/nixos-config
Lan Tian の NixOS 設定
 glincker/sslx
OpenSSLのCLIに代わる高速でモダンなツール - ターミナルから証明書の検査、評価、管理が可能
 zeroecco/holos
YAMLコンポーズファイルを使用する宣言型KVM/QEMU VMオーケストレーションツール。libvirtやXMLを使わずに、cloud-init、SSH、PCIパススルー、イメージ検証を備えたマルチVMスタックを管理します。
 msaad00/agent-bom
AI supply-chain BOM: every agent, MCP server and AI package, and what each one can reach. Open-source scanner and self-hosted control plane for code,…









