
 #1
CI/CDパイプラインへのセキュリティ統合、シフトレフト、DevOpsセキュリティ自動化ツール。
Kitploit おすすめ
 gmh5225/evmbench-certora-agent-harness
LLMとCertora Proverを使用してスマートコントラクトのCVL仕様を生成・改良し、成功または最大イテレーションまで検証器の出力をフィードバックする反復型エージェントハーネス。
 auditinfra-io/o1js-scan
Dependency-free static analyzer for zk circuit soundness bugs in o1js/Mina zkApps and Noir circuits
 sushant-me/agentic-workflow-injection
エージェント型ワークフローインジェクション(CVE-2026-44246)に関する再現可能な脆弱および修正済みのGitHub Actionsフィクスチャ。測定された検出器カバレッジと緩和ガイダンス付き。
 openbreach/canop
AI生成コードをSQLインジェクション、安全でないリフレクション、ハードコードされたシークレットなどの脆弱性についてスキャンする静的解析CLI。SARIFエクスポートとCI/CDゲーティングを備える。
 philippeabraxas-jpg/responsible-alliance-protocol
安全性はプロンプト命令では実現できない。TBPは自律エージェント向けに外部実行レイヤーの境界を提供し、署名済みOPAポリシー、Merkle監査チェーン、および危機時のオーバーライドに対する厳格なマルチシグガバナンスプロトコルを通じて、ハードなF/I/W不変条件を強制する。
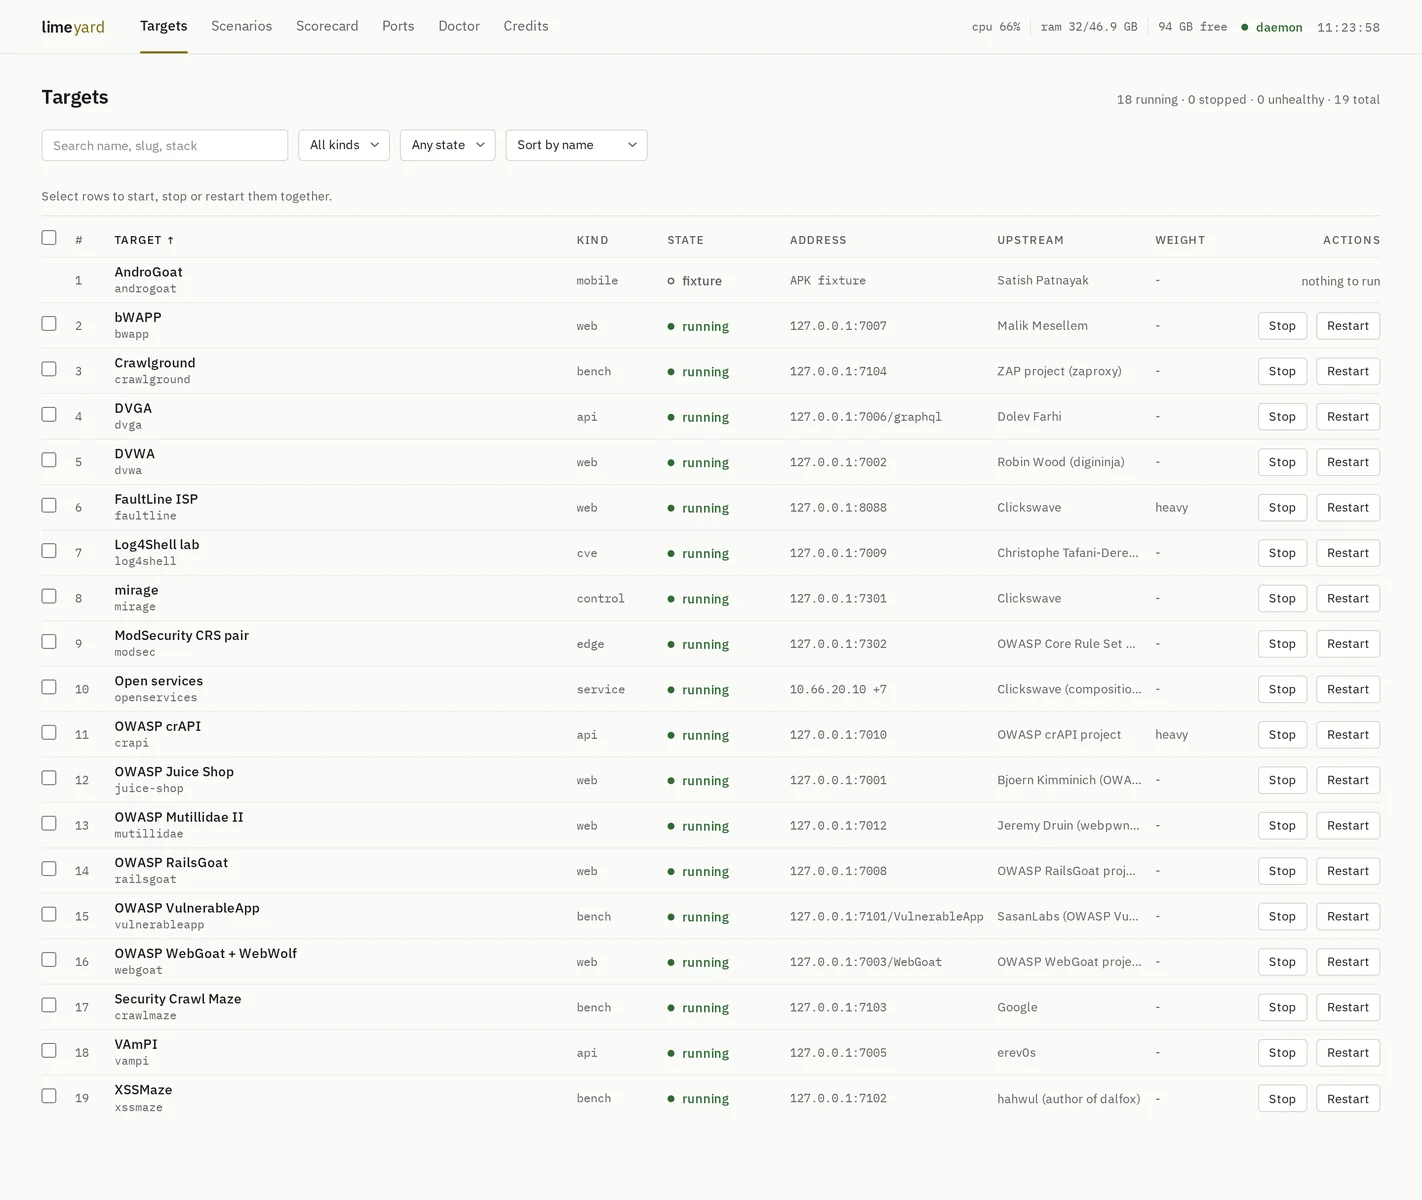 clickswave/limeyard
意図的に脆弱なDockerラボ。ルーティング可能なDNS環境と、ターゲットごとの機械可読な解答キーを備え、スキャナーの適合率、再現率、スコープをローカルで採点します。
 nvidia/openshell
Sandboxed runtime for autonomous AI agents with declarative YAML policies enforcing filesystem, network, and process constraints, plus endpoint-bound…
 adarsh14734/aegis-releases
Sandbox and MCP proxy that blocks AI coding agents from reading SSH keys, AWS credentials, and .env files, with deny-by-default policy and…
 bomfather/agent
カーネル空間で実行ファイルレベルのアクセスポリシーを強制し、LSMフックを介してプロセスをサンドボックス化し、ファイル、ネットワーク、GPUへのアクセスを制限するeBPFベースのLinuxエージェント。
 darabium/cve-2026-24733
依存関係不要のPython検証ツールで、Apache TomcatのHTTP/0.9 HEAD security-constraintバイパスであるCVE-2026-24733を検出し、JSON出力とCI/CD終了コードを備えています。
 rh-rahulshetty/log4shell-cve-2021-44228
Log4Shell(CVE-2021-44228)の検出、コード影響分類、およびShieldOpsにおける修復ガイダンスをテストするための、意図的に脆弱なJava/Mavenフィクスチャ。
 owasp/trisuella-aidlca-framework
Policy-governed LLMSecOps framework providing AST-based SAST, secret scanning, supply-chain and multi-cloud CSPM checks, AI-BoM generation, and CI/CD…
 abhishek2512mishra/claude-code-security-audit
Security scanner auditing Claude Code environments for CVE-2026-21852 pre-trust execution, hook hijacking, and eBPF lockdown.
 owasp/owasp-aibom
OWASPプロジェクト。AI/MLコンポーネント、依存関係、サプライチェーンリスクを文書化し、AIセキュリティ分析を行うためのAI部品表(AIBOM)標準を定義する。
 owasp-noir/alibi
攻撃対象領域の見解を相互検証し、互いに裏付けが取れないエンドポイントを見つけ出します。
 yonliud/cve-2026-0303
Checkov PoC: 自動読み込みされる設定と署名されていない外部Pythonチェックを介した任意コード実行。
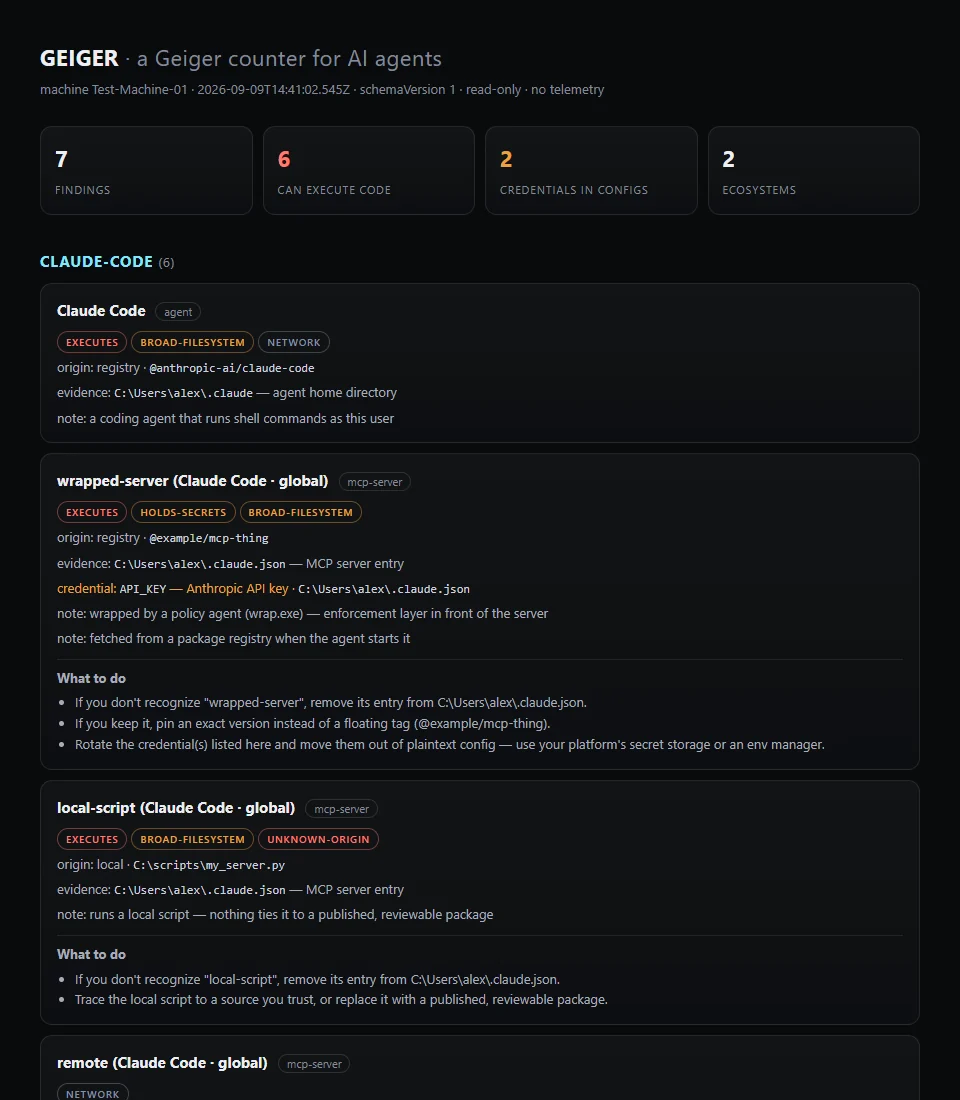 atomburstofficial/geiger
Read-only CLI that inventories AI agents, MCP servers, plugins, and extensions on a machine, reporting their capabilities and exposure with…
 owasp/openshield
Azure向けのオープンソースCSPM - 設定ミスや量子安全でない暗号化をスキャンし、検出結果をCIS/NIST/ISO27001/SOC2にマッピングし、1つのコマンドで修正します








