
 #1
CI/CDパイプラインへのセキュリティ統合、シフトレフト、DevOpsセキュリティ自動化ツール。
Kitploit おすすめ

 letsencrypt/test-certs-site
CA/Browser Forum Baseline RequirementsのSection 2.2で要求される、有効、失効、および期限切れの証明書をホストするためのシンプルなサーバー。
 niffyhunt/codeguard-copilot
AIを活用したセキュリティコパイロットで、コーディング中に脆弱性を検出します。開発者向けのリアルタイムセキュリティスキャン、教育的な解説、自動修正を提供します。
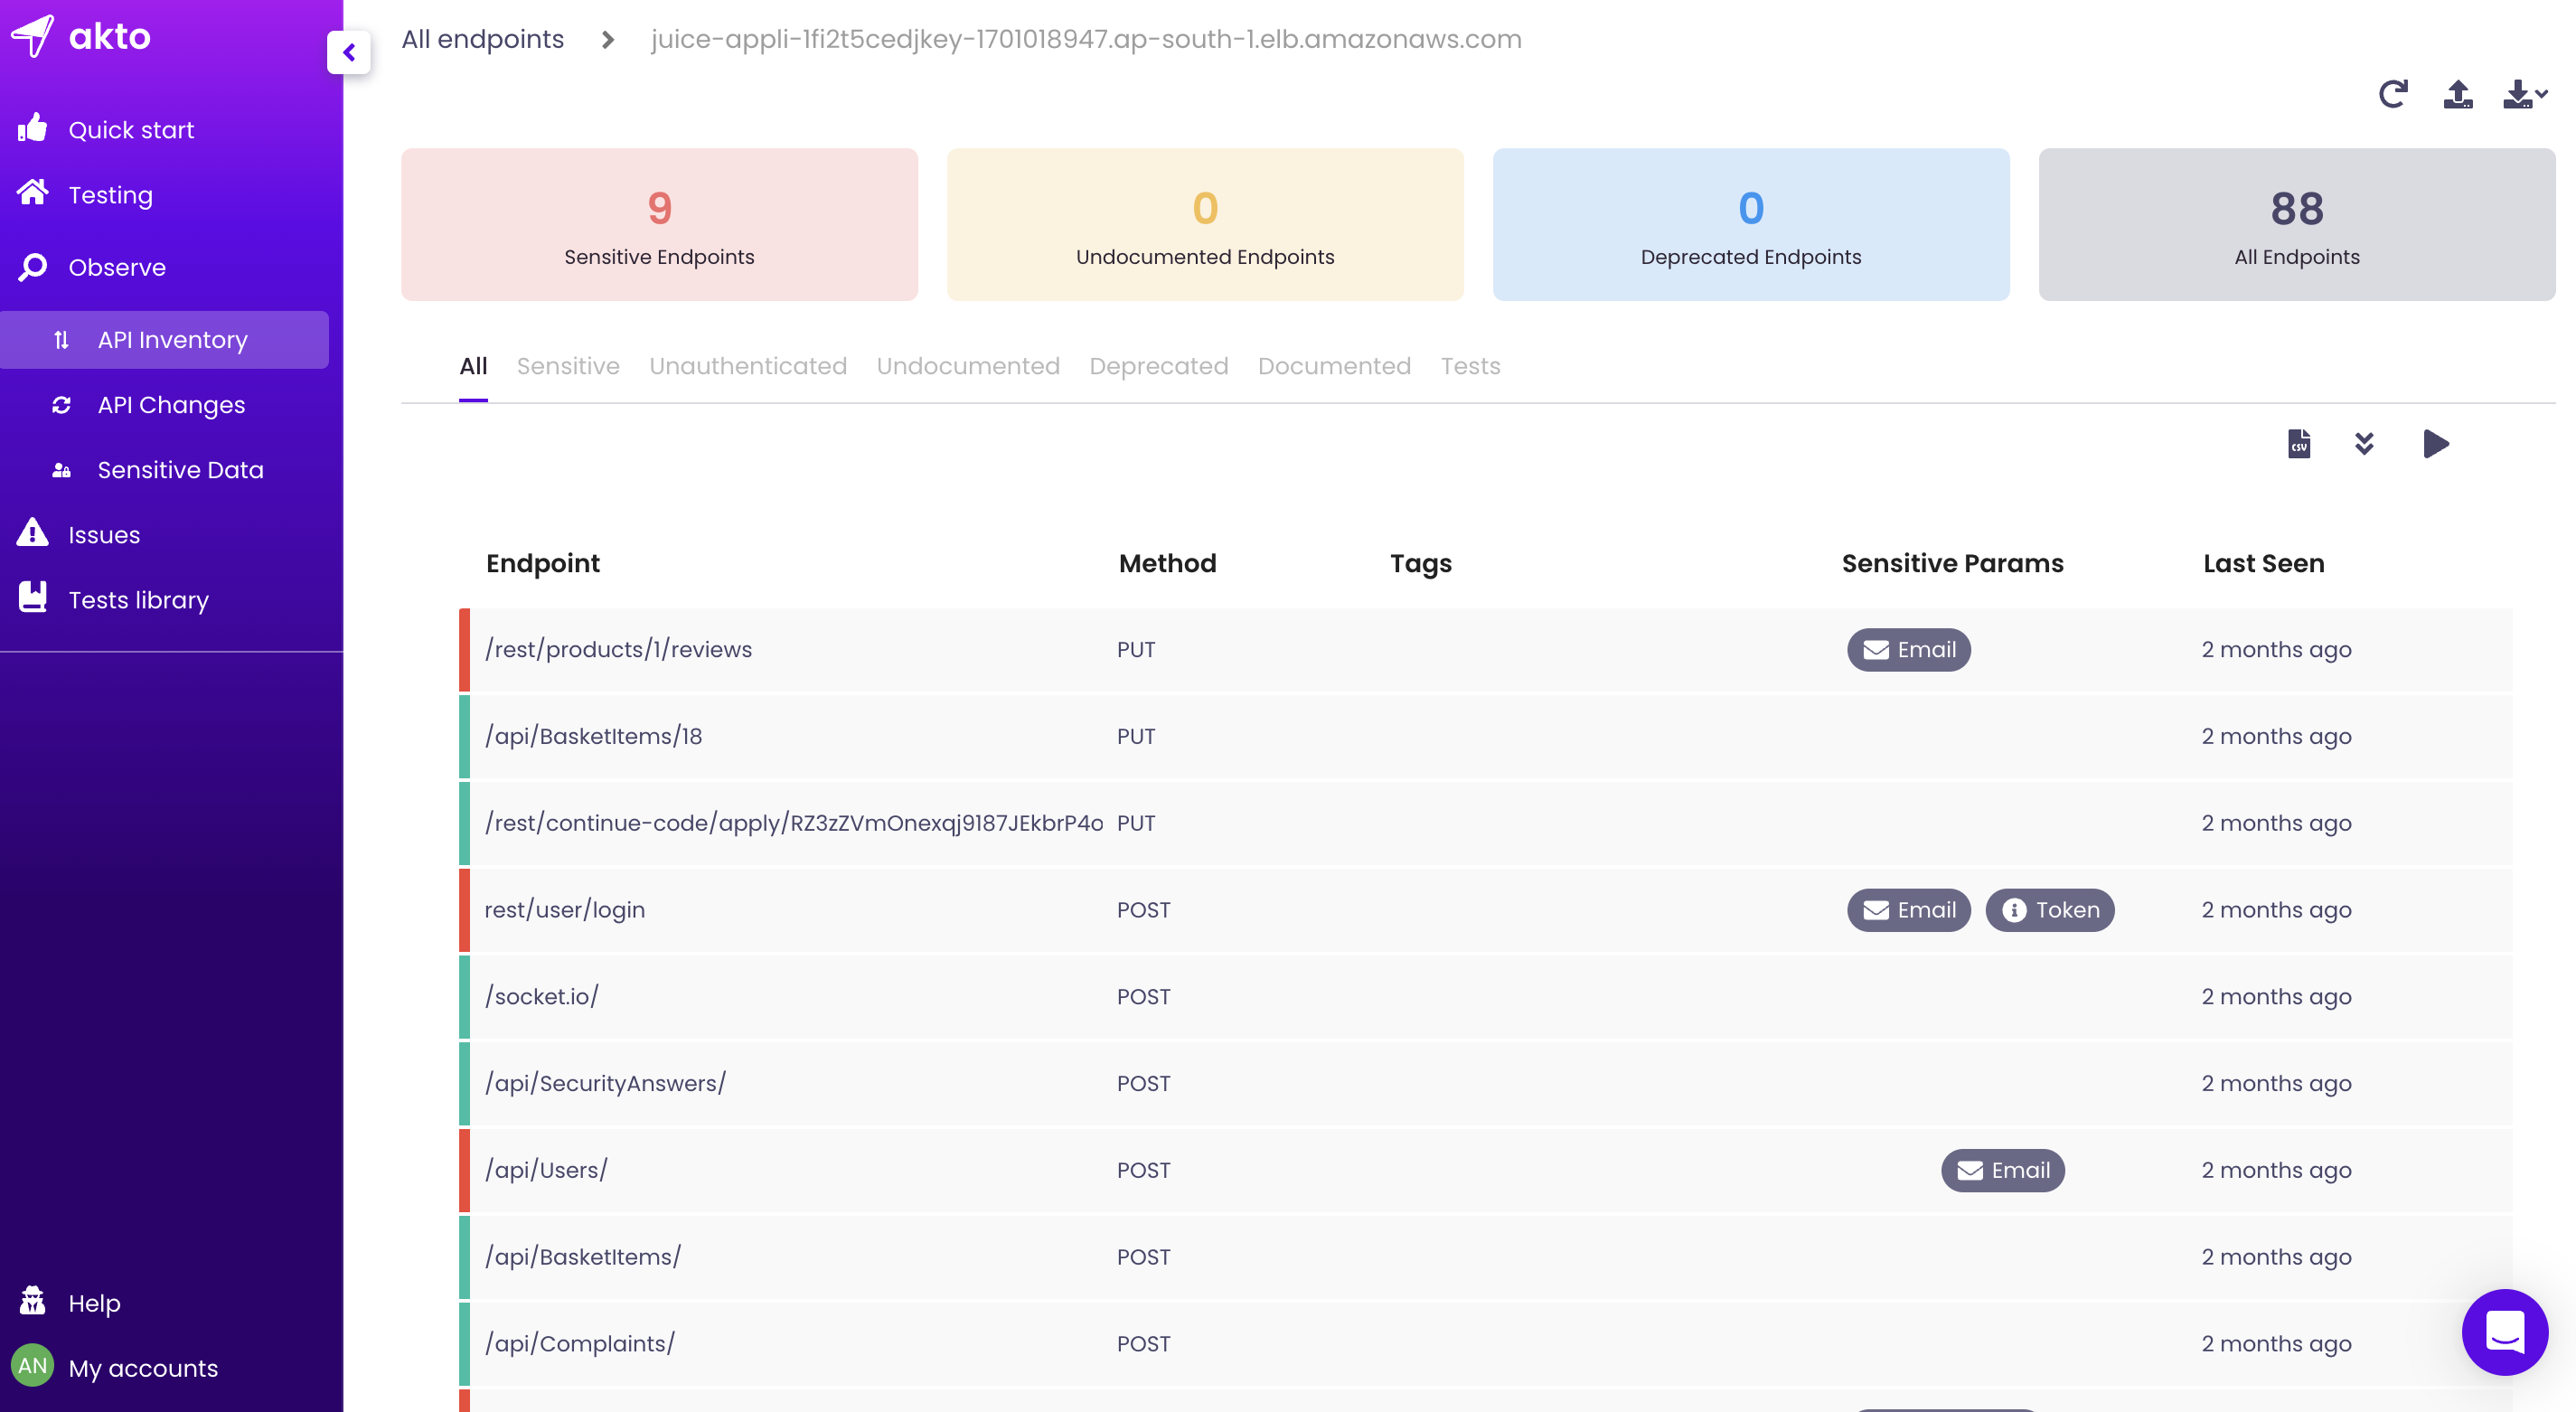 akto-api-security/akto
オープンソースのAPIセキュリティプラットフォームで、継続的なAPI発見、脆弱性テスト、ランタイム脅威検知を実現します。CI/CDパイプラインと統合し、1000以上の組み込みテストでOWASP Top 10をカバーします。

 vpierre/ndaal_public_sbom_auditor
CycloneDX、SPDX、syftのSBOMを取り込み、CVEスキャナのアンサンブルを実行し、検出結果をEPSS、CISA-KEV、nucleiで強化し、SARIF、CSAF、PDFをエクスポートするオフラインのシングルバイナリWebアプリ。
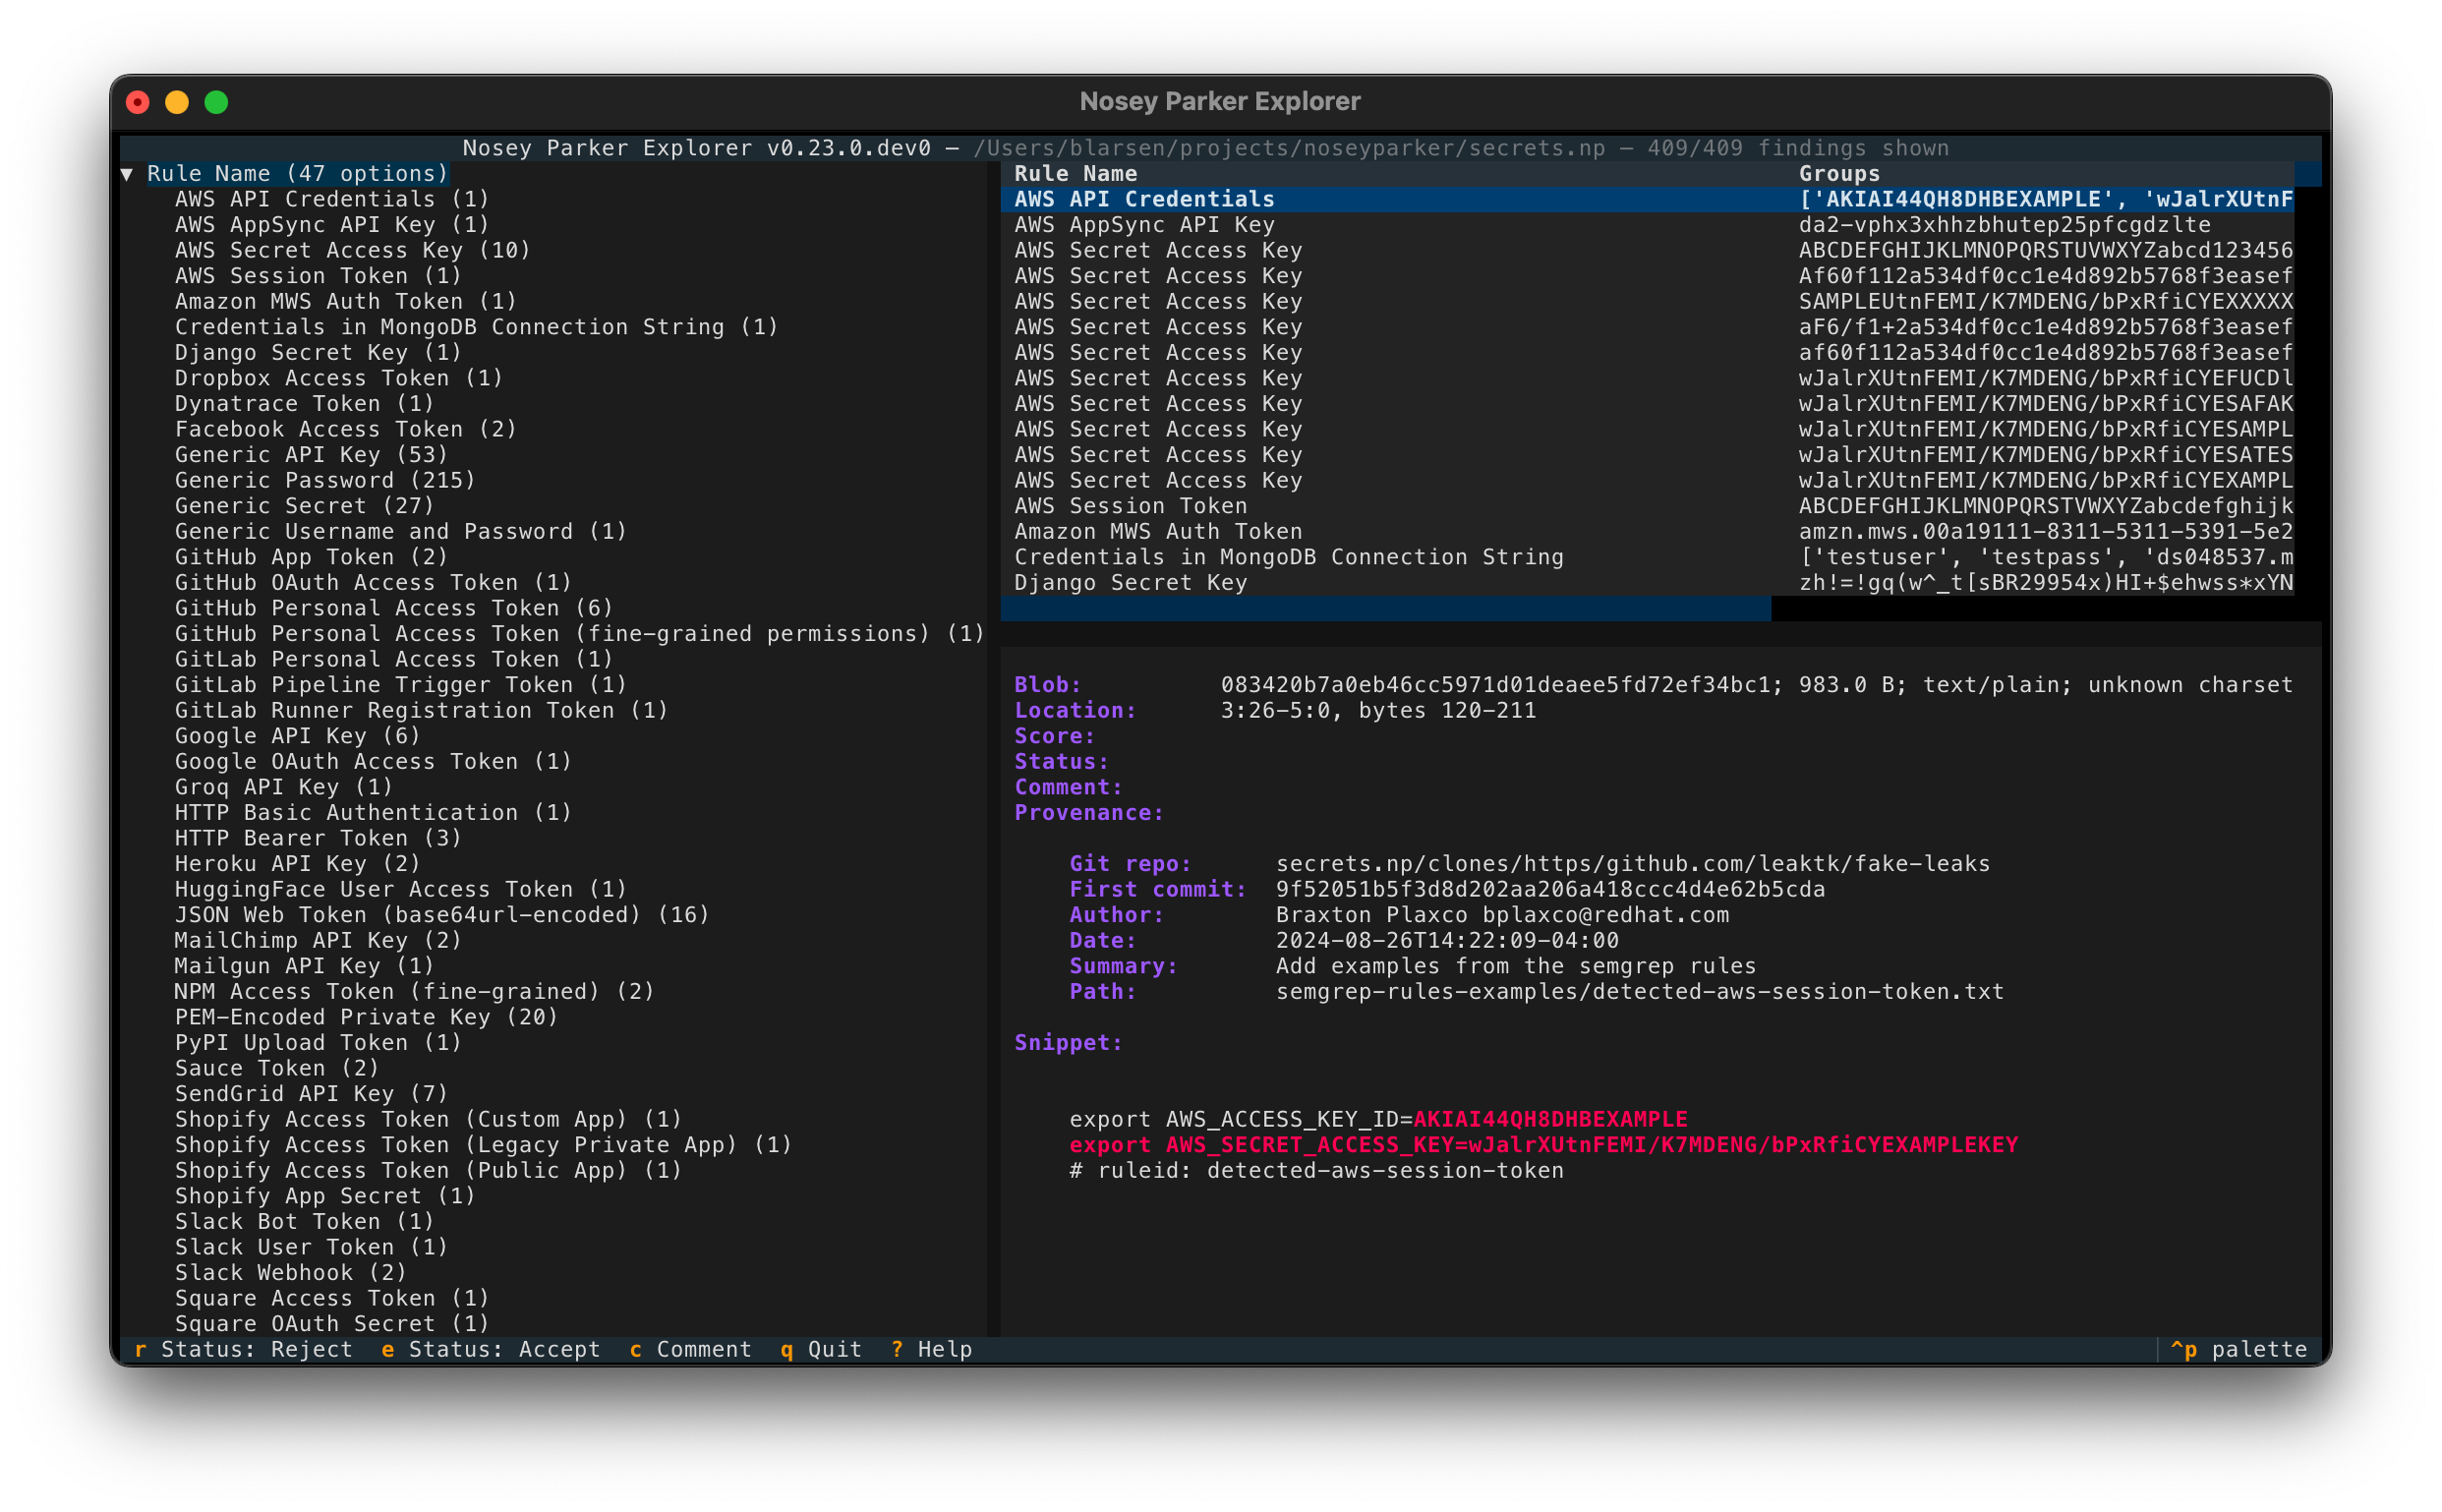 praetorian-inc/noseyparker
Nosey Parker は、テキストデータや Git 履歴から秘密情報や機密情報を見つけるコマンドラインツールです。
 microsoft/whatthehack
A collection of challenge based hack-a-thons including student guide, coach guide, lecture presentations, sample/instructional code and templates. …
 stackrox/kube-linter
KubeLinterは、KubernetesのYAMLファイルとHelmチャートを検査し、それらで表現されたアプリケーションがベストプラクティスに準拠していることを確認する静的解析ツールです。
 ascit31/dark-moon
自律型AIペンテストエンジン。Web、クラウド、AD、Kubernetesにわたる継続的な攻撃的セキュリティ。エージェント型推論と実際のエクスプロイト実行により、証拠に基づく脆弱性を提供。プライバシーゲートウェイ:…
 kush-coder/autopilot-pentest-ai
公式ビルド&検証済みリリース | あらゆる検出結果を証明するオープンソースAIペネトレーションテスター。マシンオラクルが各エクスプロイトを再実行し、検証済みのバグには自分でリプレイできるプルーフカプセルが付属します。
 renich/pyrite
Crystal向けのハードウェアバインド&クラウドゲート方式のバイナリ実行、暗号学的来歴、および改ざん防止エンベロープシーリング。
 nanocoai/nanoclaw
自分専用の常時稼働AIアシスタント:セルフホスト、オープンソース、軽量。各エージェントは自分のマシン上の専用コンテナで、選んだハーネス(Claude Code、Codex、Cursor、OpenCode)上で動作します。Slack、WhatsApp、Telegram、Discordなどから話しかけら…
 yelp/detect-secrets
コード内のシークレットを検出・防止するためのエンタープライズ向けの方法。
 jsitech/jshielder
Linuxサーバーのハードニングスクリプト/安全なLAMP-LEMPデプロイヤー/CISベンチマーク
 owasp/vulnreach
ランタイム対応のSCA — インストールされているだけでなく、実際に到達可能なCVEを証明します。
 g0dse11/detecttrace
セキュリティ検知をエンドツーエンドで追跡し、最初に失敗した段階を特定するオープンソースの検知エンジニアリングツール。
 ory/kratos
クラウドネイティブアプリケーション向けのAPIファーストのID・ユーザー管理システム。ログイン、登録、MFA、リカバリ、プロファイル管理を処理し、OIDC、SAML、ソーシャルサインインをサポート。
 sigstore/cosign
コンテナとバイナリ向けのコード署名と透明性
 david-a-wheeler/flawfinder
C/C++ソースコードの脆弱性を発見するための静的解析ツール








