
 #1
CI/CDパイプラインへのセキュリティ統合、シフトレフト、DevOpsセキュリティ自動化ツール。
Kitploit おすすめ

 mayank729/cve-2025-55182-scanner
🔍 React Server Components の CVE-2025-55182 リスクをスキャンする、アプリケーションの重大な脆弱性の検出に役立つ非侵入型ツールです。
 americanhanko/windows-security-cve-2017-8543
ノードが CVE-2017-8543 に対してパッチ適用済みかつ準拠していることを検証するための InSpec プロファイル
 aquasecurity/vex-repo-spec
VEXリポジトリ仕様
 imlzw/kubernetes-1.12.3-all-auto-install
個人で整理したCentos7.x + Kubernetes-1.12.3 + Dashboard-1.8.3 でCVE-2018-1002105脆弱性のないmasterノードの全自動高速ワンクリックインストール・デプロイファイルです。テスト環境や本番環境への迅速なインストールとデプロイに適しています…
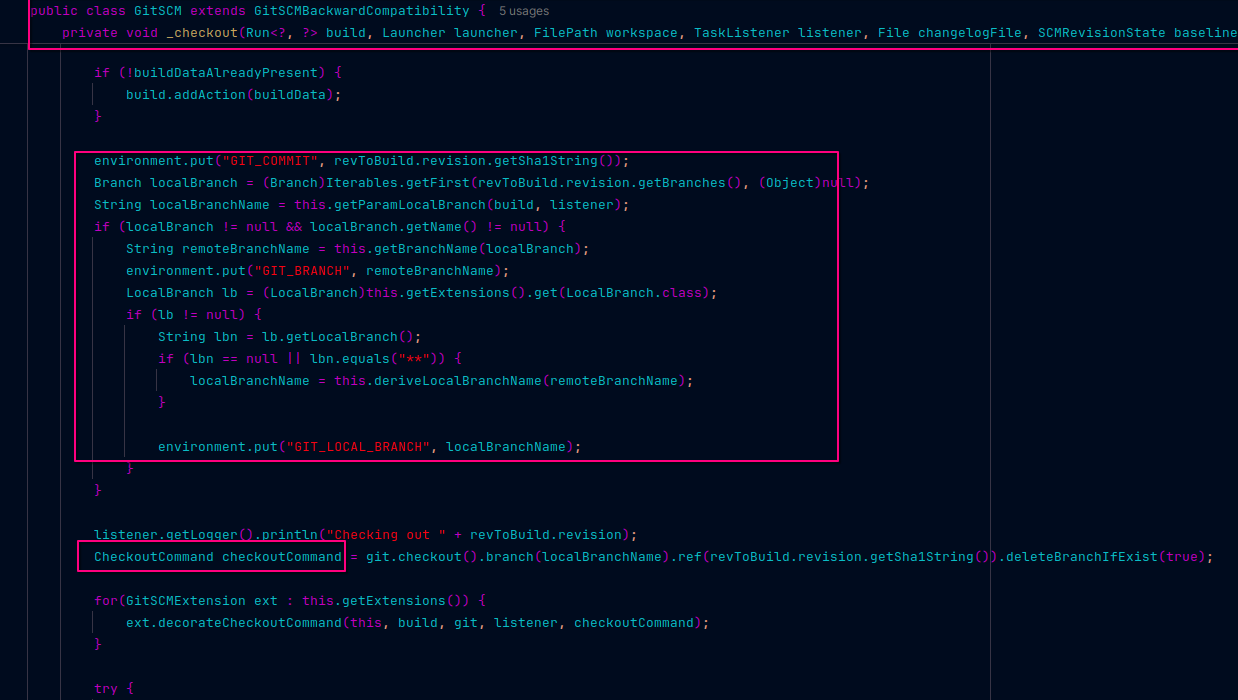 pl4tyz/cve-2025-53652-jenkins-git-parameter-analysis
CVE-2025-53652: Jenkins Git Parameter Analysis
 gonsarrabia/minimus-junior-backend-exercise
Junior Backend Candidate Exercise: Packaging the dasel CLI (v3.3.1) with Melange, fixing CVE-2026-33320, and building a minimal container image using…
 gina-alaska/bash-cve-2014-7169-cookbook
シェルショック(CVE-2014-7169)bash脆弱性を、自動構成管理を用いてサーバー全体で検出・パッチ適用するためのChefクックブック。
 dannyendortest/invokeai
CVE-2024-10821 の脆弱性検出と、補償制御による自動修正のための合成デモターゲット。脆弱な依存関係に対するワンクリック PR ベースの修復ワークフローを実証します。
 isecuritytw/seal-security-nuget-demo-net7
.NET 7 版の seal-security-nuget-demo フォーク: 同じ CVE-2024-21907 エクスプロイトのストーリーを、.NET SDK 7 に固定されている顧客向けに再ターゲットしたもの。
 claranet/ansible-role-log4shell
Ansibleロールで、ファイルシステムとオープンファイルをスキャンして脆弱なJAR/WARファイルを検出し、Log4Shell(CVE-2021-44228)を特定します。バージョンとJndiLookupの有無を報告します。
 contrast-security-oss/cve-2021-44228
TeamServerにおける影響を受けるJavaアプリケーションの特定を支援するプロフェッショナルサービススクリプト
 shoucheng3/cov-int
Coverity 解析用 XWiki Commons CVE-2023-31126 v14.10.3
 shoucheng3/apache__incubator-dubbo_cve-2021-30181_2-6-8
高性能なJava RPCおよびマイクロサービスフレームワーク。サービスディスカバリ、トラフィック管理、可観測性、組み込みセキュリティを備え、エンタープライズグレードの分散システムを構築します。
 shoucheng3/apache__dolphinscheduler_cve-2023-51770_3_2_1_fixed
CVE-2023-51770 のエクスプロイト。Apache DolphinScheduler バージョン 3.2.1 以前を対象とし、巧妙に細工されたワークフロー定義を介してリモートコード実行を可能にします。
 dannyendortest/node-vulnerable
EXPOSURE 用の合成デモターゲット — CVE-2018-21268 (traceroute) + CVE-2018-3757 (pdf-image)
 zanex360/cdt-samba-deploy
CDT Ansible playbook: UbuntuボックスにCVE-2017-7494(別名「SambaCry」)をデプロイするためのもの
 aaaguirrep/offensive-docker-vps
Google Cloud Platform または Digital Ocean 上に VPS を簡単に作成できます。Offensive Docker が含まれており、ターゲットへの評価を開始できます。
 xiaoqimikko/fastjson-check
依存関係ゼロのオフラインCLIスキャナーで、JARやSpring Boot fat-JAR内のfastjsonを検出し、CVE-2026-16723への露出を警告し、CIゲーティング用にシェーディングされた依存関係を検出します。








