
 #1
CI/CDパイプラインへのセキュリティ統合、シフトレフト、DevOpsセキュリティ自動化ツール。
Kitploit おすすめ
 bmarsh9/gapps
セキュリティコンプライアンスプラットフォーム - SOC2, CMMC, ASVS, ISO27001, HIPAA, NIST CSF, NIST 800-53, CSC CIS 18, PCI DSS, SSF トラッキング
 securityrat/securityrat
OWASP SecurityRAT (version 1.x) - 開発におけるセキュリティ要件を扱うためのツール
 ory/talos
APIキーの発行、検証、失効を行うスケーラブルなAPIキーサーバー。トークン派生により、きめ細かな権限を持つキャパビリティトークンを生成できます。低遅延の検証、水平スケーリング、クラウドネイティブなデプロイに対応しています。
 apiiro/combobulator
モジュール式フレームワークで、複数のソースやパッケージ管理スキームにわたるパッケージマニフェストを分析し、プラグイン可能なヒューリスティックエンジンによりSDLC統合を実現して、依存関係混乱攻撃を検出・防止します。
 speytech/c-sentinel
UNIXシステム向けセマンティックオブザーバビリティ - AI搭載分析を備えた軽量Cベースのシステムプローバー
 tejasprasad2008-afk/tracetree
Runtime behavioral analysis tool that sandboxes suspicious packages in Docker, traces syscalls with strace, maps process cascades into directed…
 owasp/application-security-curriculum
アプリケーションセキュリティを学ぶための体系化されたカリキュラム。セキュアコーディング、脅威モデリング、DevSecOpsプラクティスをカバーしています。自習とチームトレーニング用に設計されています。
 pgedge/pgedge-anonymizer
本番環境からコピーされた開発/テスト用データベース内のPIIや類似データを置換するための匿名化ツール。
 owasp/open-sammy
OWASP SAMMおよびDSOMMモデルを用いてソフトウェアセキュリティの成熟度を評価・追跡するウェブベースのツール。Docker対応で自動メール送信機能を備えています。
 kamalsrini/sentinel-cve
CVEを平易な英語で説明し、リポジトリをスキャンして影響を調査するCLIツール。Claude搭載。
 corelight/corelight-ansible-roles
「Corelight-Ansible-Roles」は、さまざまなCorelight、Suricata、Zeekソリューションをインストール、設定、実行、管理するためのAnsibleロールとプレイブックのコレクションです。
 rgielen/struts1filter
Struts 1 CVE-2014-0114向けのリクエストパラメータフィルタソリューション。Alvaro Munoz氏とHP Fortifyチームの研究成果に基づいています。
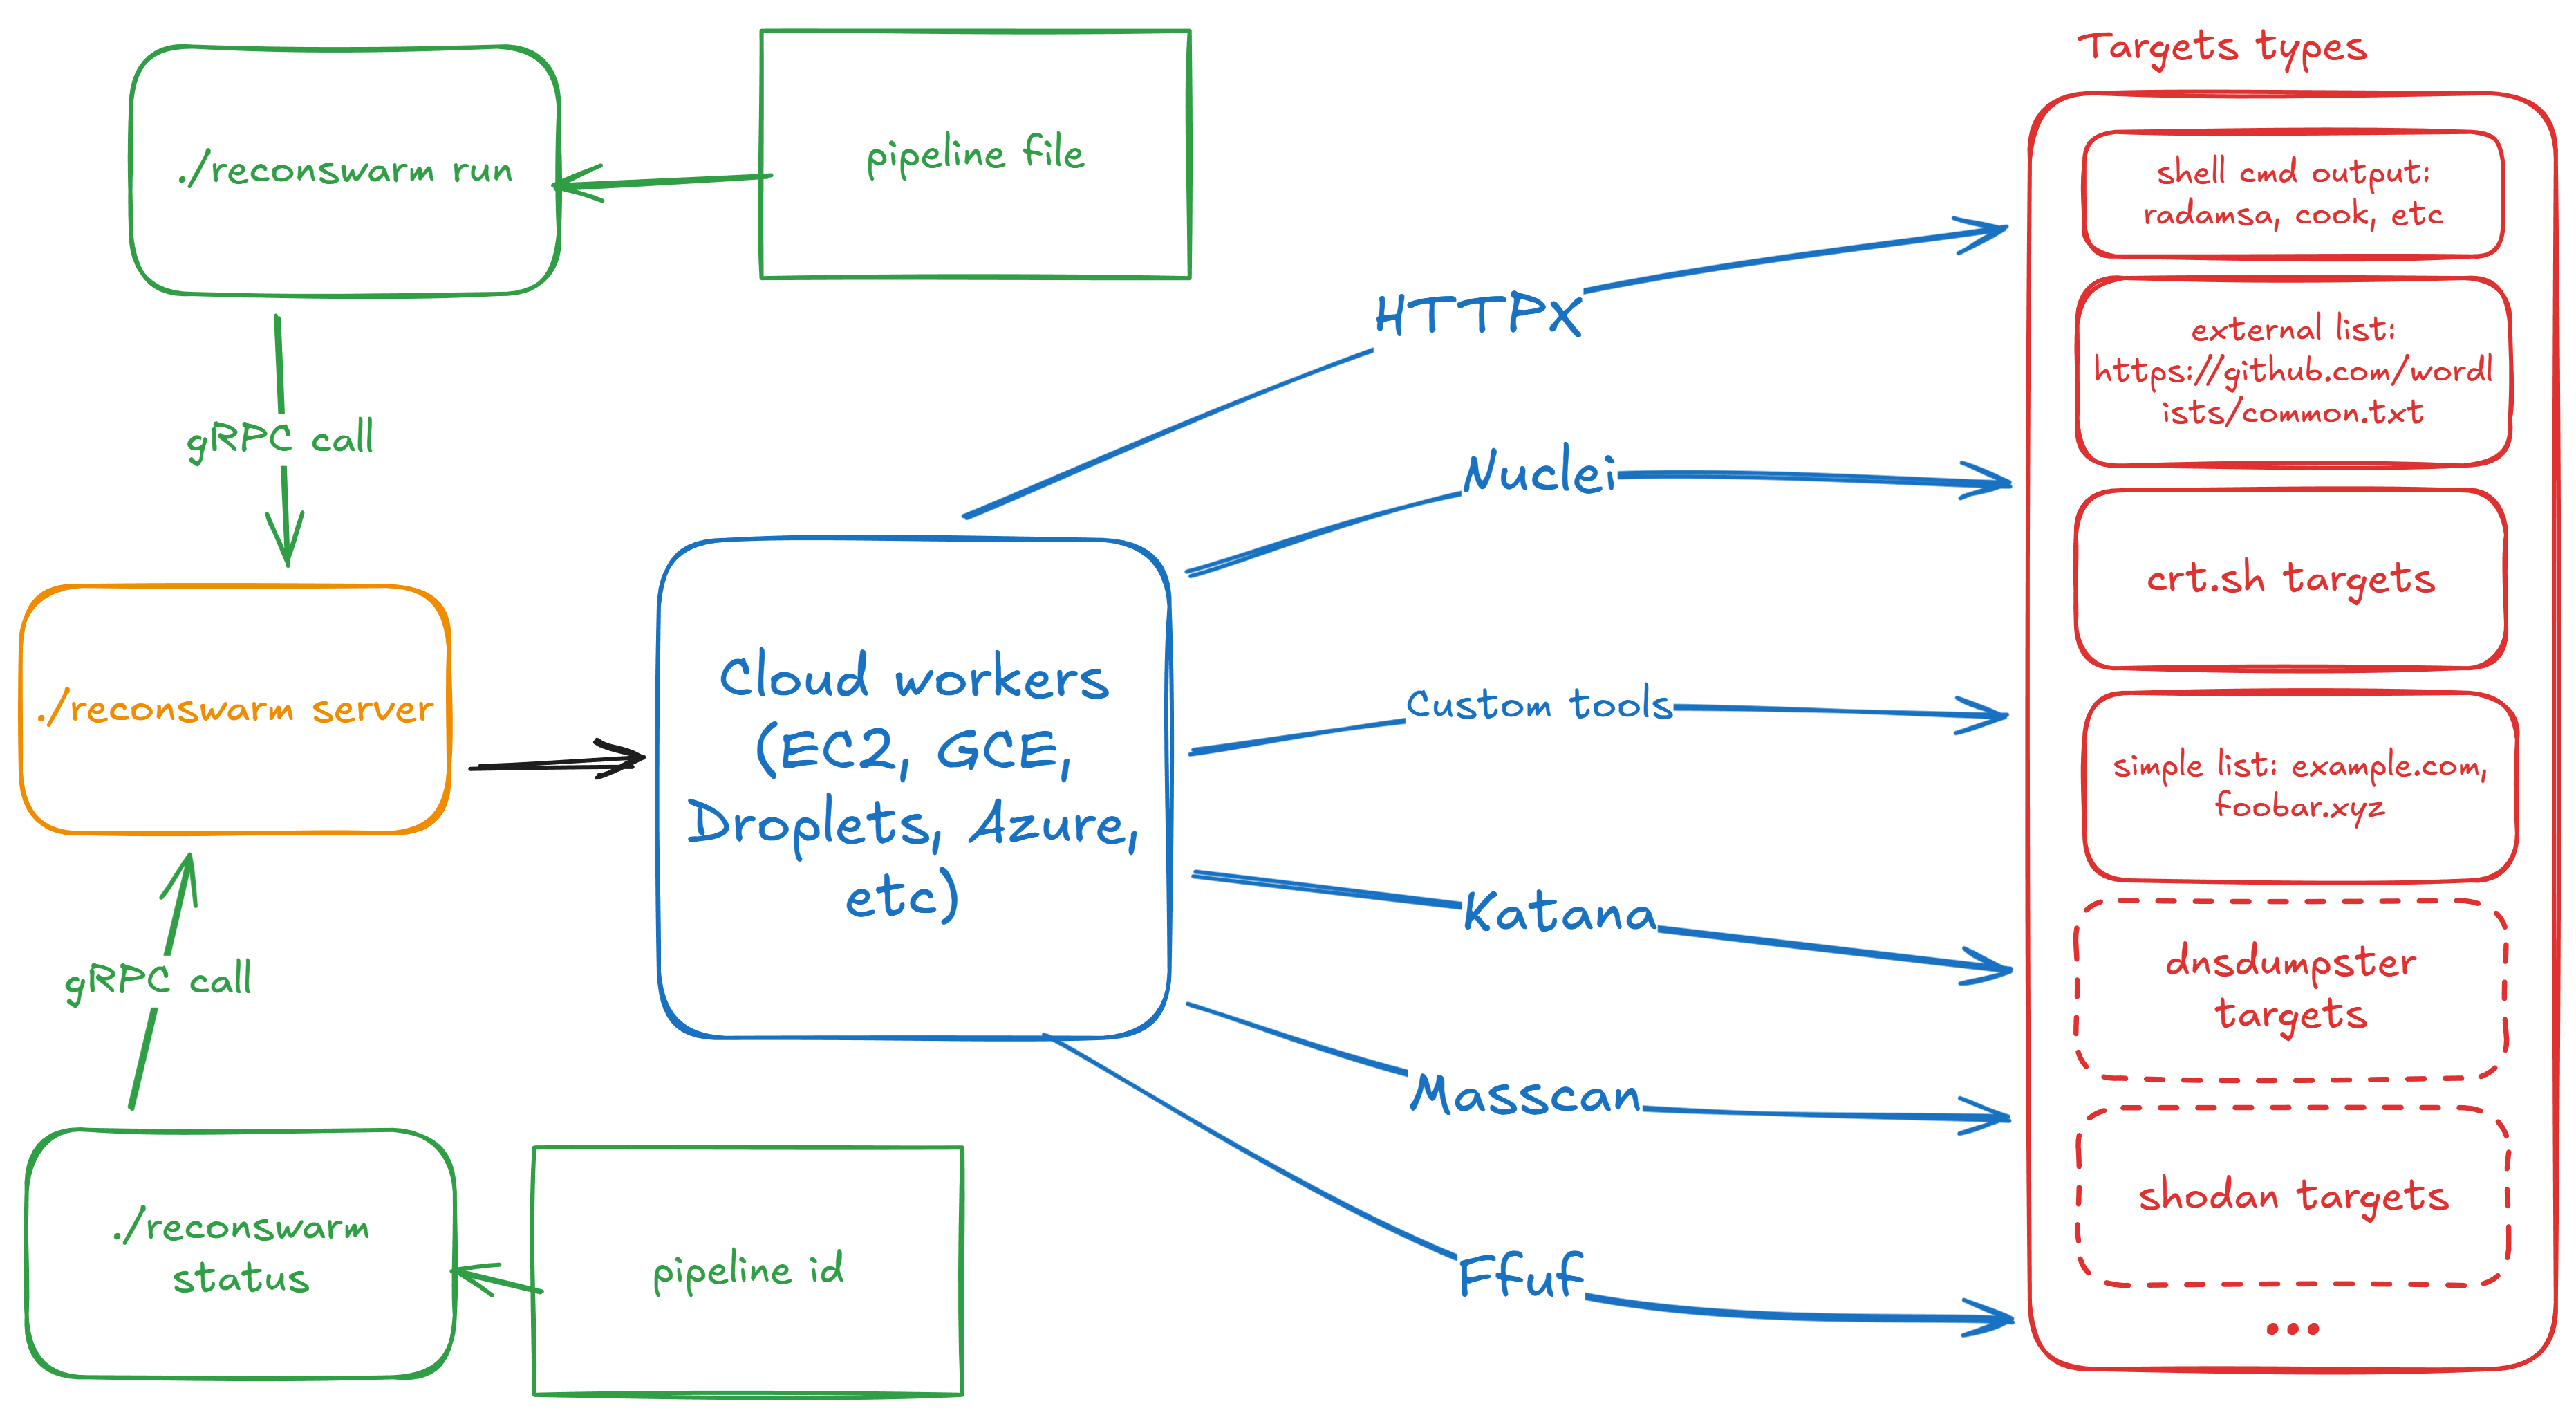 renatus-cartesius/reconswarm
クラウドの力でリコンを拡張する
 irgoncalves/f5-waf-enforce-sig-cve-2021-44228
これは、BIG-IP ASMデバイス上のすべてのポリシーに対して、CVE-2021-44228向けのシグネチャを強制適用します。
 chef-cft/salt-vulnerabilities
CVE-2020-11651 および CVE-2020-11652 をチェックします
 chef-boneyard/bash-shellshock
非推奨: Chef cookbook を使用して 'Shellshock' (BASH-CVE-2014-7169) を監査および修復する
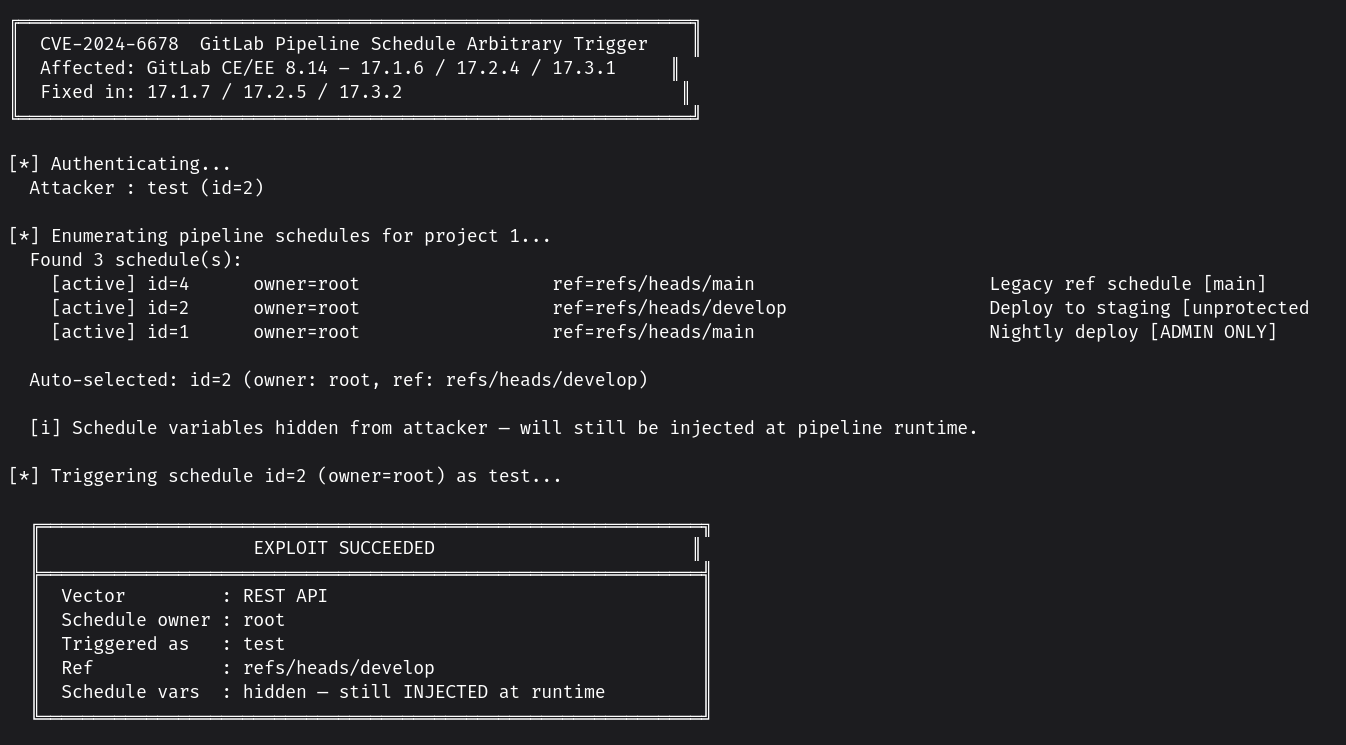 fallenskill1/cve-2024-6678
CVE-2024-6678 用の PoC








