
 #1

 pompelmi/pompelmi
Node.js用ClamAVウイルススキャン — ファイルアップロードを単一の関数呼び出しでスキャン。依存関係ゼロ。型付きシンボル判定。ローカルまたはDocker/clamd。
 hawkeyesec/scanner-cli
プロジェクトのセキュリティ/脆弱性/リクスキャンツール
 check-spelling/check-spelling
リポジトリ / プルリクエスト / コミット内のスペルをチェックするスペルチェッカーアクション
 jagracey/regex-dos
:cop: :punch: 正規表現サービス拒否(ReDoS)スキャナー
 mcp-shark/mcp-shark
Model Context Protocol通信のWireshark風フォレンジック分析 IDEとMCPサーバー間のすべてのHTTPリクエストとレスポンスをキャプチャ、検査、調査します
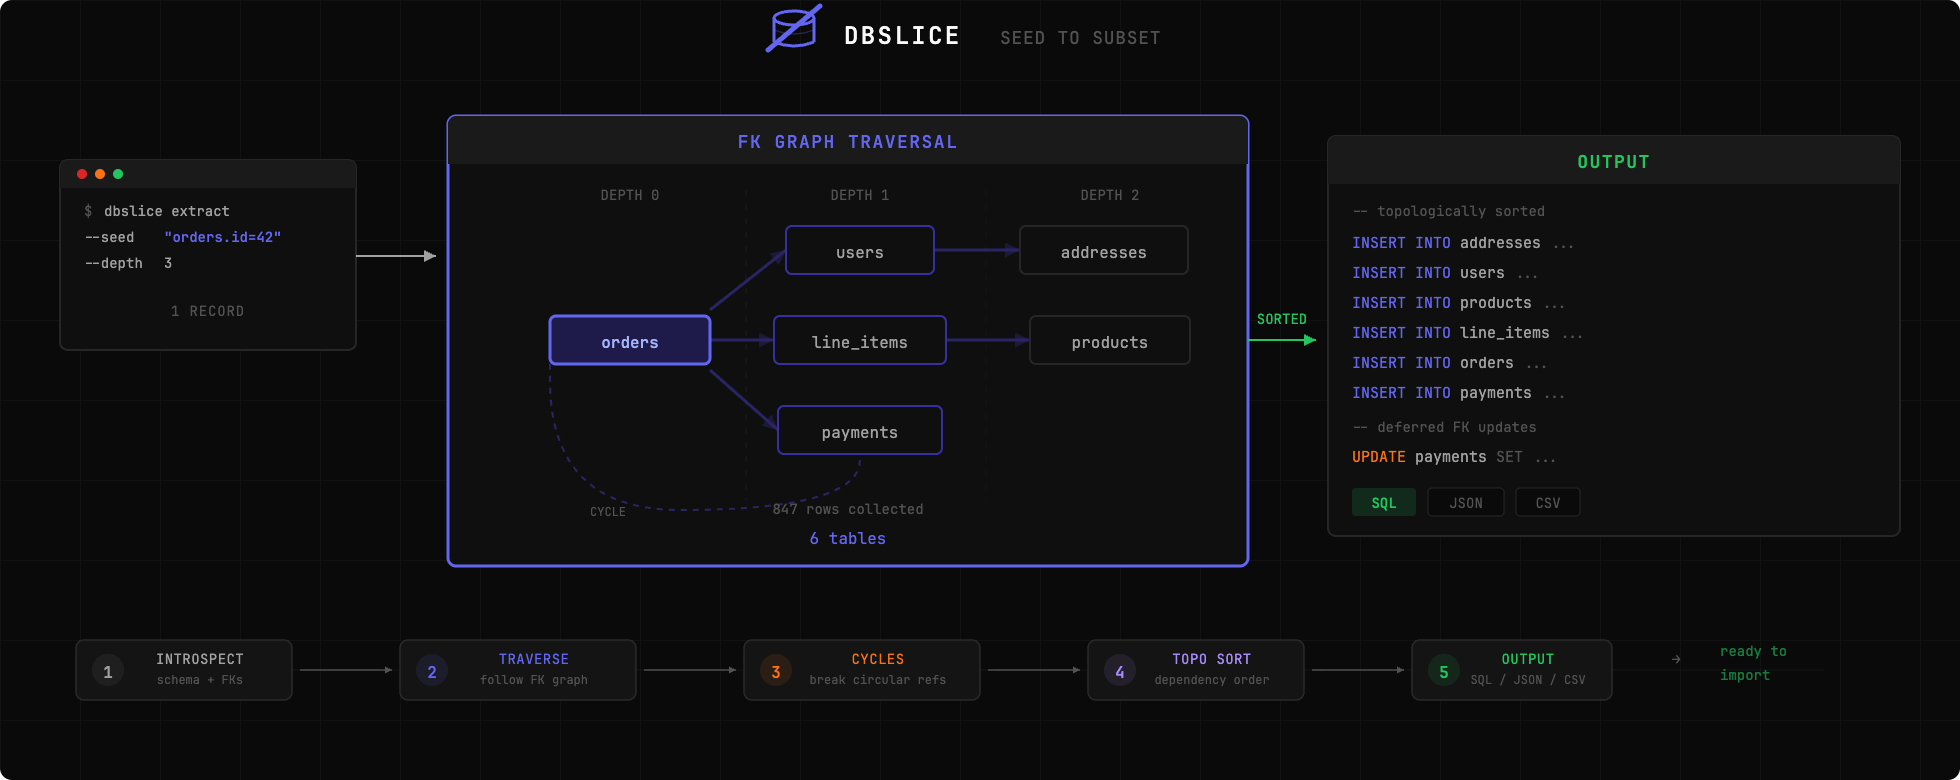 nabroleonx/dbslice
本番データベースの一部を抽出して、ローカルでバグを再現します。dbslice をレコードに向けると、外部キーをたどって、完全でインポート可能なサブセットを提供します。
 ariesq/gh-safe-repo
Python CLI that creates GitHub repos with safe defaults — branch protection, Dependabot, secret scanning, and pre-flight security scanning — applied…
 afine-com/glassworm-hunter
GlassWormのサプライチェーン攻撃ペイロードを検出します。VS Code拡張機能、npm/PyPIパッケージ、gitリポジトリをスキャンし、不可視のUnicodeペイロード、デコーダパターン、C2マーカー、既知の悪意あるIOCを検出します。

 projectdiscovery/naabu-action
信頼性とシンプルさに重点を置いた、Goで書かれた高速ポートスキャナーです。
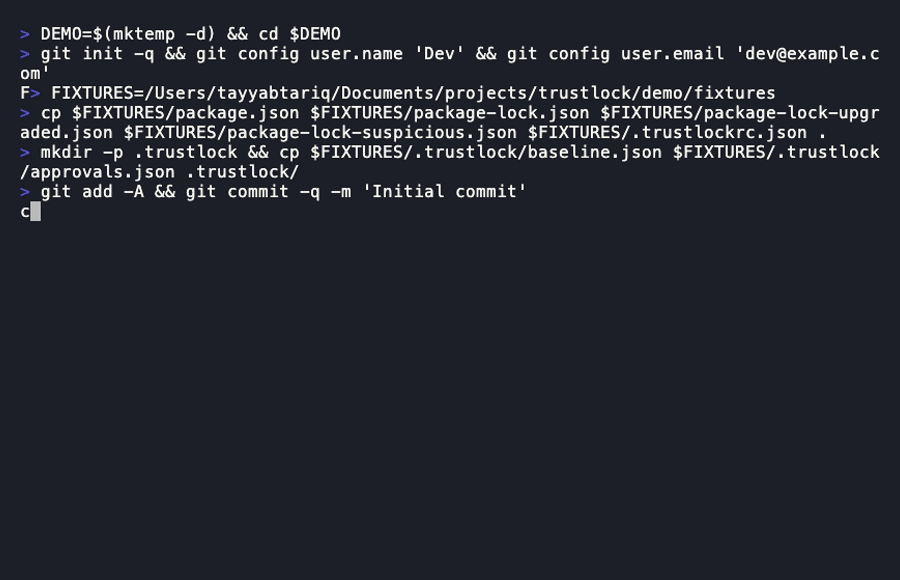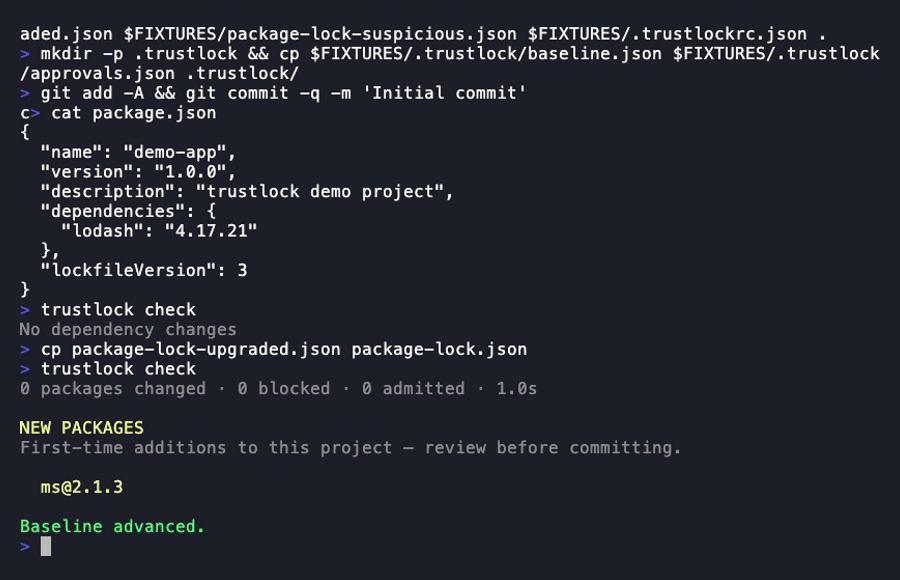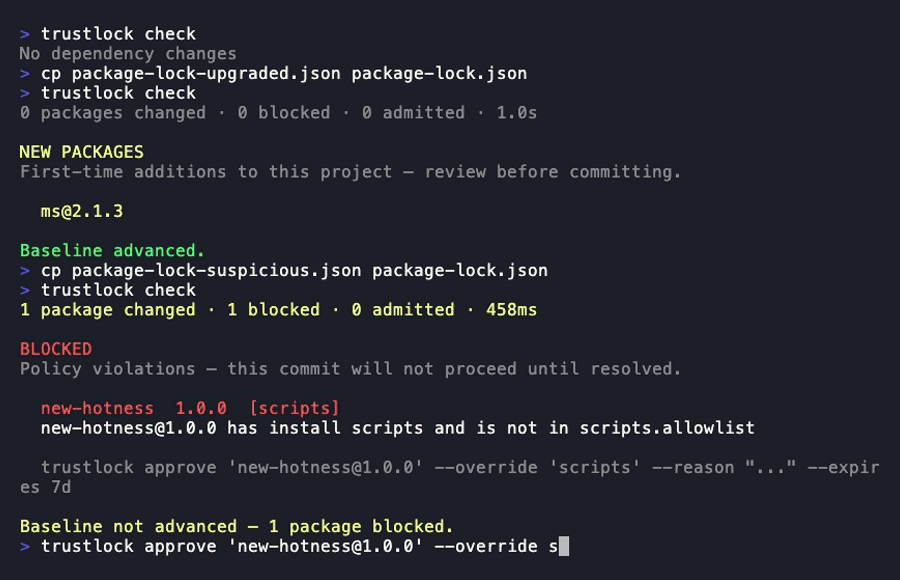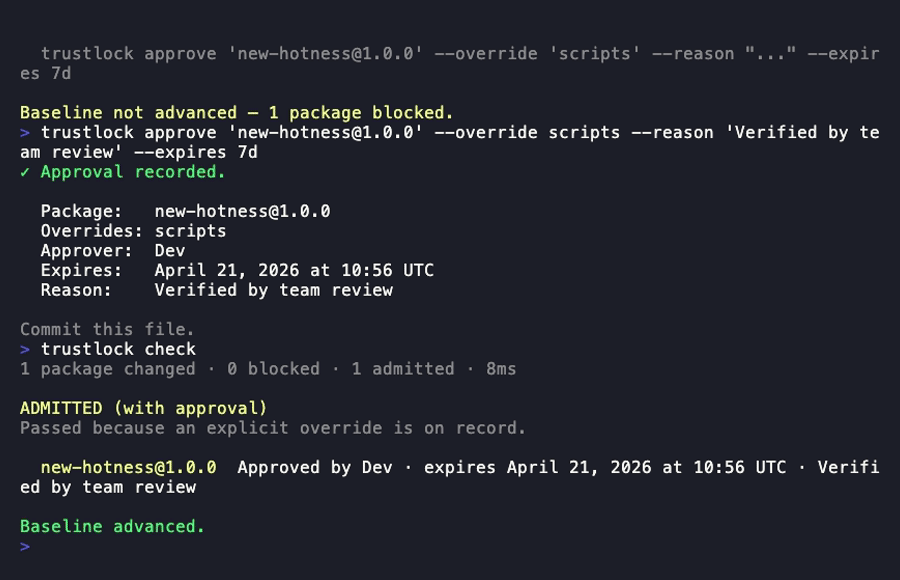 tayyabt/trustlock
Gitネイティブな依存関係アドミッションコントローラ。依存関係の変更ごとに信頼シグナルを評価し、パッケージがチームのポリシーに違反した場合、コミットやビルドをブロックします。プリコミットフック + CIゲートに組み込み承認ワークフローを搭載。
 thirukguru/aws-perimeter
端末ベースのAWSセキュリティスキャナーで、VPC、IAM、S3、CloudTrail、コンテナ(ECS/EKS)、AI攻撃検出にわたる102以上のセキュリティチェックを実施します。危険なIAM権限、露出したシークレット、設定ミスのあるS3バケット、コンテナの脆弱性、そして新興のLLMjacking…
 kemal-arslan/reposherlock
任意のGitHubリポジトリ(URLまたはローカルパス)を分析 → アーキテクチャマップ、検証済み実行コマンド、リスク、および実行可能な問題を数分で。
 p3dr16k/log4j-1.2.15-mod
CVE-2021-44228 の脆弱性に対するパッチが適用された log4j バージョン 1
 meersjo/ansible-mysql-cve-2016-6662
CVE-2016-6662 に対して mysql サーバーにパッチを適用するためのシンプルな ansible プレイブック
 purpleteam-labs/purpleteam-orchestrator
purpleteamのオーケストレーションコンポーネント
 george0papasotiriou/cve-2026-22018-jenkins-pipeline-shared-library-code-execution-via-grab-
Groovy @Grab を介した重大な Jenkins Pipeline Shared Library RCE である CVE-2026-22018 の PoC。サプライチェーンコードインジェクションと緩和手順を示します。









