
 #1
CI/CDパイプラインへのセキュリティ統合、シフトレフト、DevOpsセキュリティ自動化ツール。
Kitploit おすすめ
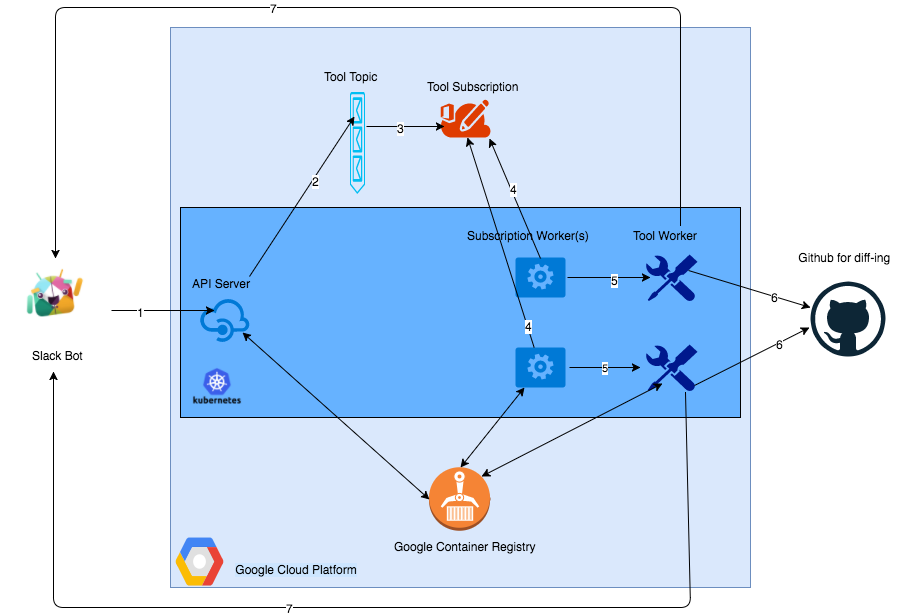
 anshumanbh/kubebot
Google Cloud Platform上のKubernetesバックエンドで構築されたセキュリティテスト用Slackbot。
 projectdiscovery/nuclei-templates-labs
脆弱な環境と、すぐに使えるNucleiテンプレートを組み合わせた、セキュリティテストと学習用のリソース!🚀
 mhaskar/bughound
Elasticsearch ベースの静的コード解析ツール

 xenoncyber/envy
ターミナルベースのシークレット管理ツール。TUIとCLIの両方をサポート。
 eduardolat/authkeysync
🔐 リモートURLからSSH公開鍵を取得し、ローカルのauthorized_keysファイルに同期するために設計された軽量CLIユーティリティ
 glincker/sslx
OpenSSLのCLIに代わる高速でモダンなツール - ターミナルから証明書の検査、評価、管理が可能
 iulianvostrut/contexthound
静的解析CLIで、コードベースをLLMプロンプトインジェクション、データ流出、脱獄、安全でないエージェント/ツールの脆弱性についてスキャンします。完全にオフラインで動作し、CI/CDに統合可能で、コンソール、JSON、SARIFレポートを出力します。
 purpleteam-labs/purpleteam-server-scanner
purpleteamのサーバースキャンコンポーネント
 purpleteam-labs/purpleteam-app-scanner
purpleteamのアプリケーションスキャンコンポーネント
 gubiczap/cve-2026-31431-checker
CVE-2026-31431「Copy Fail」用のシェルスキャナー — Linuxカーネルのページキャッシュ破損 (algif_aead/AF_ALG) を悪用したローカル特権昇格を検出します。カーネルバージョン、パッチ適用状況、モジュール状態、setuid…
 jpmartins/minimalreproducer
CVE-2021-26291 のコンテキストの最小限のリプリケータ
 istenrot/centos-dirty-cow-ansible
SystemTapカーネルモジュール生成を使用してCentOS/Scientific LinuxでCVE-2016-5195(Dirty COW)の緩和を自動化するAnsibleプレイブック。
 nexaiceo/nexus-os
管理されたエージェンティックAIオペレーティングシステム — Rust + Tauri 2.0 | 65 crates, 658 コマンド, 84 ページ, 5,029 テスト, 10/10 OWASP

 sonarsource/sonarcloud-scan
SonarCloud解析をトリガーするBitbucket Pipe
 soemoescode/guardskill
コーディングエージェント(Claude Code、Codex、Cursor、Copilot)でリポジトリがコードを実行できるようにする要素を読み取り専用でスキャンします。対象はgit設定、フック、コミットされたMCPサーバー定義、エージェント設定です。SARIF出力に対応。依存関係なし、ネットワーク…
 linko-iheb/cve-2026-41940-scanner
パッシブで読み取り専用の脆弱性スキャナーであり、cPanel & WHM における CVE-2026-41940 を検出します。バージョンベースのフィンガープリンティングを実行し、コンプライアンス対応の JSON レポートを生成し、悪用を行わずに修復ガイダンスを提供します。
 aestechno/cve-2026-31431-ansible
Ansibleプレイブックで、Debian/Ubuntu/RHELフリート全体にわたってCVE-2026-31431(Copy Fail)のカーネルコマンドライン緩和策を検出・適用します。読み取り専用の検出と冪等な適用に対応しています。








