
 #1

 adarsh14734/aegis-releases
サンドボックス兼MCPプロキシで、AIコーディングエージェントがSSHキー、AWS認証情報、.envファイルを読み取るのをブロックし、デフォルト拒否ポリシーと改ざん検知可能な監査ログを備えています。
 offensive360/sast-scan-action
GitHub Action for Offensive360 SAST:リポジトリをスキャンし、SARIF結果をGitHub code scanningにアップロードします。対象となるオープンソースプロジェクトでは無料で利用できます。
 wi3memake/react2shell-scanner
コマンドライン型のセキュリティ評価フレームワークで、ReactおよびNext.jsアプリケーションを対象とし、React Server Componentsの設定ミスを分析します。マルチターゲットスキャン、WAF検出、プロキシサポートを備えています。
 mebibite/log4jhound
CVE-2021-44228の開示後に作成されました。プロジェクトやシステム内のLog4jの存在を検出するBashスクリプトで、使用されているバージョンに関する洞察を得ることができます。JARを展開し、そのManifestファイルを解析します。
 digitalocean/nginxconfig.io
⚙️ 強化版NGINX設定ジェネレーター 💉
 docker/docker-bench-security
Docker Bench for Securityは、本番環境でDockerコンテナをデプロイする際の一般的なベストプラクティスを数十項目チェックするスクリプトです。
 praetorian-inc/gokart
Goコードを保護するための静的解析ツール
 netflix/repokid
分散型・高速デプロイメントのためのAWS最小権限
 francescostabile/numasec
端末で動作するAIセキュリティエージェント。ローカルツール、ランブック、エージェントを統括し、許可されたAppSec、ペンテスト、OSINT、CTFのワークフローに対応。耐久性のある運用メモリと証拠追跡機能を備えています。
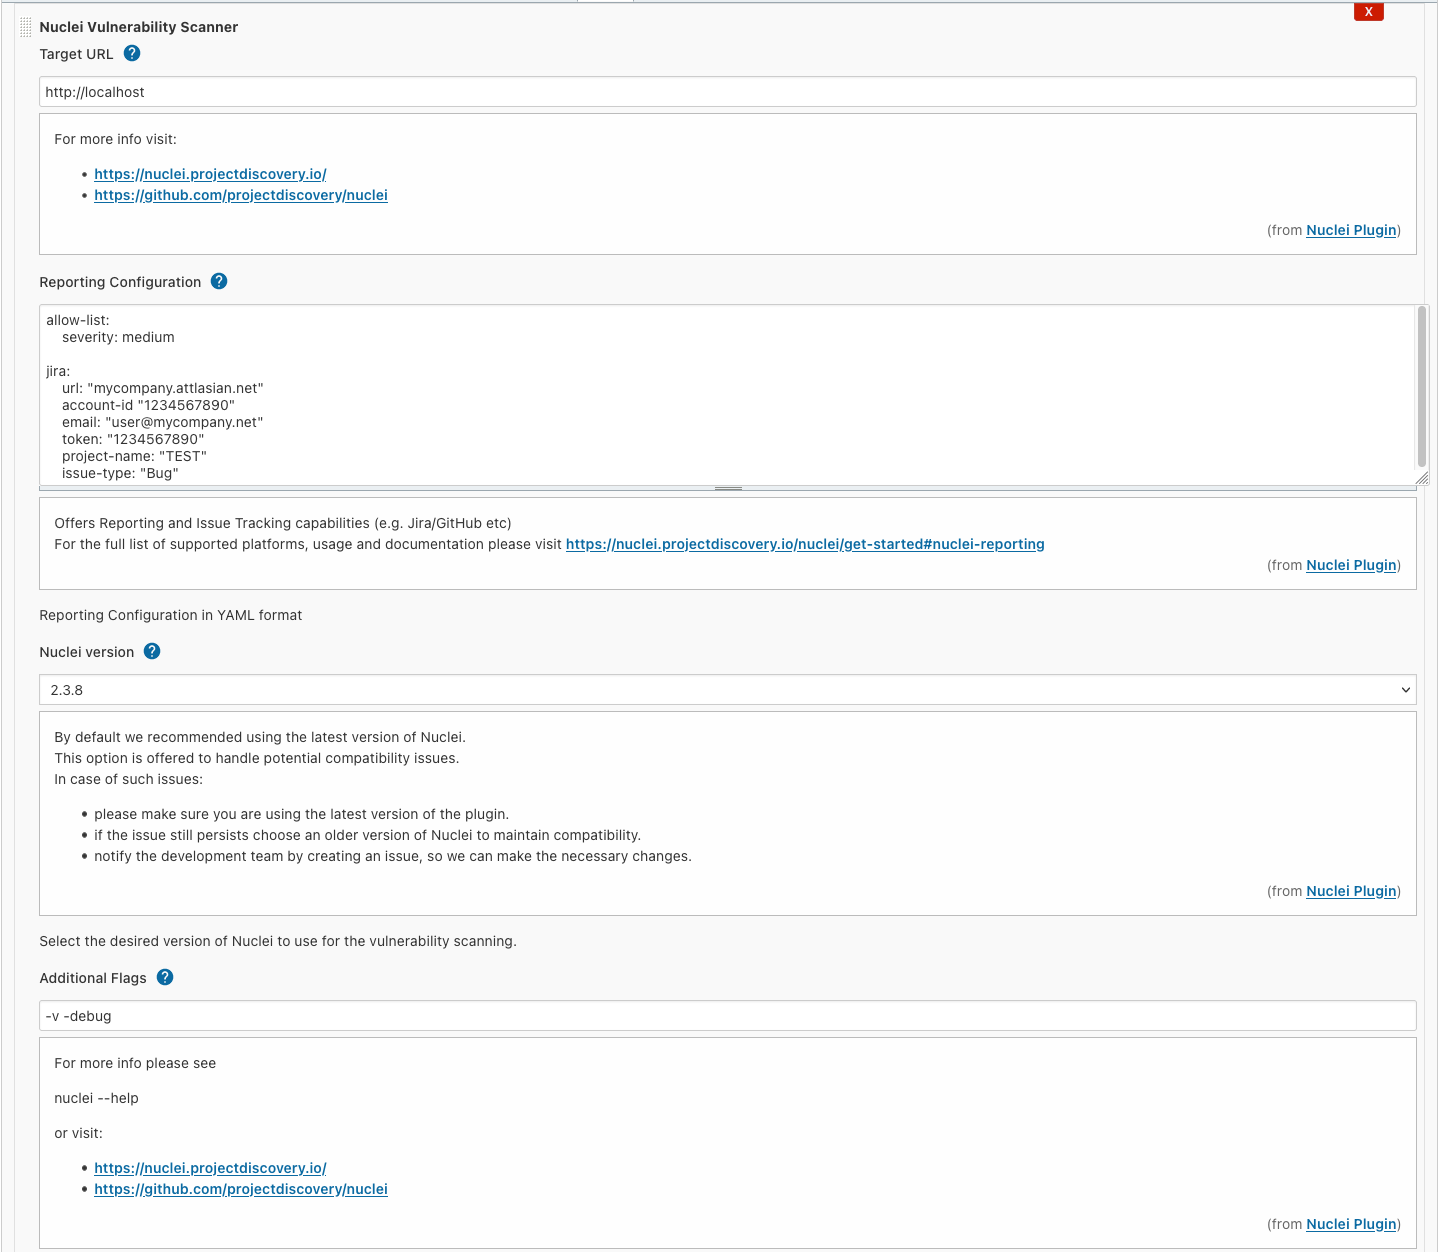 jenkinsci/nuclei-plugin
Nucleiは、設定可能な対象脆弱性スキャンのための高速なツールであり、テンプレートに基づいて、広範な拡張性と使いやすさを提供します。
 dnszlsk/muad-dib
Real-time npm/PyPI supply-chain threat detection. Behavioral chain analysis, AST scanning, IOC feeds, and compound scoring engine.
 cspf-founder/api-scanner-docker
OpenAPI/Swagger仕様書やWSDLファイルを使用してRESTおよびSOAP APIの脆弱性をスキャンする自動化されたAPIセキュリティテストツールです。 OWASP ZAP、MariaDB、MongoDBを用いたフル スタックを展開します。

 oseguera12/cowrie-honeypot-digitalocean
Cowrie、Loki、Promtail、Grafanaを使用して構築された中程度の対話型SSH/Telnetハニーポット - GitLab CI検証パイプラインを使用してTerraform経由でDigitalOcean上にプロビジョニング。
 shoucheng3/testng-team__testng_cve-2022-4065_7-5
ユニット、統合、エンドツーエンドテストのためのJavaテストフレームワーク。アノテーション、データ駆動テスト、並列実行をサポート。
 xiaoqimikko/thymeleaf-check
オフラインで確認できるThymeleaf CVE-2026-40477 / CVE-2026-41901チェッカー — 2つのCVSS 9.0のSSTI脆弱性のうちどちらに影響を受けるかを判定し、お使いのバージョン系列に修正が存在するかどうかも確認できます(3.0.x: 修正なし)。
 mrarianet/cpanel-fix
CVE-2026-41940(cPanel)、CVE-2026-31431(カーネル「Copy Fail」)、CSF、任意のドメイン/プロキシのクリーンアップ、および任意のオペレーター強化のための security-remediation.sh 1本。
 liamromanis101/cve-2026-31431-copy-fail---vulnerability-detection-script
CVE-2026-31431(Copy Fail)の検出スクリプト。カーネルバージョン、パッチの有無、カーネル設定、AF_ALGソケットの利用可能性、setuidバイナリ、および緩和策をチェックし、Linuxシステム上の脆弱性ステータスを判定します。









