
 #1
CI/CDパイプラインへのセキュリティ統合、シフトレフト、DevOpsセキュリティ自動化ツール。
Kitploit おすすめ

 kriskimmerle/wheelaudit
Python Wheelファイルセキュリティスキャナー — インストール前に.whlファイルをスキャンしてセキュリティ問題を検出します。パストラバーサル(CVE-2026-24049)、RECORD改ざん、コマンドシャドウイング、シークレット、zip爆弾を検出。依存関係ゼロ。
 barrersoftware/opencode-secure
OpenCodeのセキュリティ強化フォーク - 上流がパッチ適用を拒否しているCVE-2026-22812(CVSS 8.8 RCE)を修正
 deepfence/threatmapper
オープンソースクラウドネイティブアプリケーション保護プラットフォーム(CNAPP)
 thoughtworks/talisman
Gitフックベースのシークレットスキャナーで、送信変更セット内のトークン、パスワード、秘密鍵を検出し、機密データがリポジトリにコミットまたはプッシュされるのを防ぎます。
 rustsec/rustsec
RustSec API & ツール群
 owasp-dep-scan/dep-scan
Next-generation dependency vulnerability scanner with reachability analysis, SBOM generation, license audit, and container image scanning for CI/CD…
 novoda/gradle-static-analysis-plugin
AndroidおよびJavaプロジェクト向けの静的解析ツールの簡単なセットアップ
 rcarmo/agentbox
Dockerベースのサンドボックスで、コーディングエージェント向けに隔離環境、プリインストールされたエージェントツール、サービス制御、ワークスペースブートストラップを提供し、安全なマルチセッション開発を実現します。
 eth0izzle/security-skills
セキュリティチームが安全を保つためのClaude Codeスキル集
 morpheuslord/cloudg
AWS、Azure、GCPを1つのCLIからマッピング、グラフ化、監査します。トポロジーグラフを構築し、Prowler/Checkov/Trivyを実行し、検出結果を28のコンプライアンスフレームワークにタグ付けし、HTMLレポート、RDFオントロジー、RAGチャンク、Terraform再作成ファイ…
 xiaoqimikko/tomcat85-check
CVE-2025-55752:Tomcat 8.5 はすでに EOL、最終版は 8.5.100。Apache が「8.5 も影響を受ける」と個別に宣言した 2025 年の CVE は 14 件あり、そのうち 10 件は NVD で 8.5.100 では見つからない。オフラインの単一 jar…
 tencent/codeanalysis
エンタープライズグレードの静的コード解析プラットフォーム。多言語サポート、セキュリティ脆弱性検出、コード品質メトリクス、および継続的監視のためのDevOps統合を備えています。
 lirantal/npq
npmパッケージをインストール前の段階で監査して、安全にインストールします。
 dev-sec/linux-baseline
InSpecベースのコンプライアンスプロファイルであり、Linuxシステムのセキュリティ強化をセキュリティベースラインに対して監査し、インフラ全体で一貫した構成を確保します。
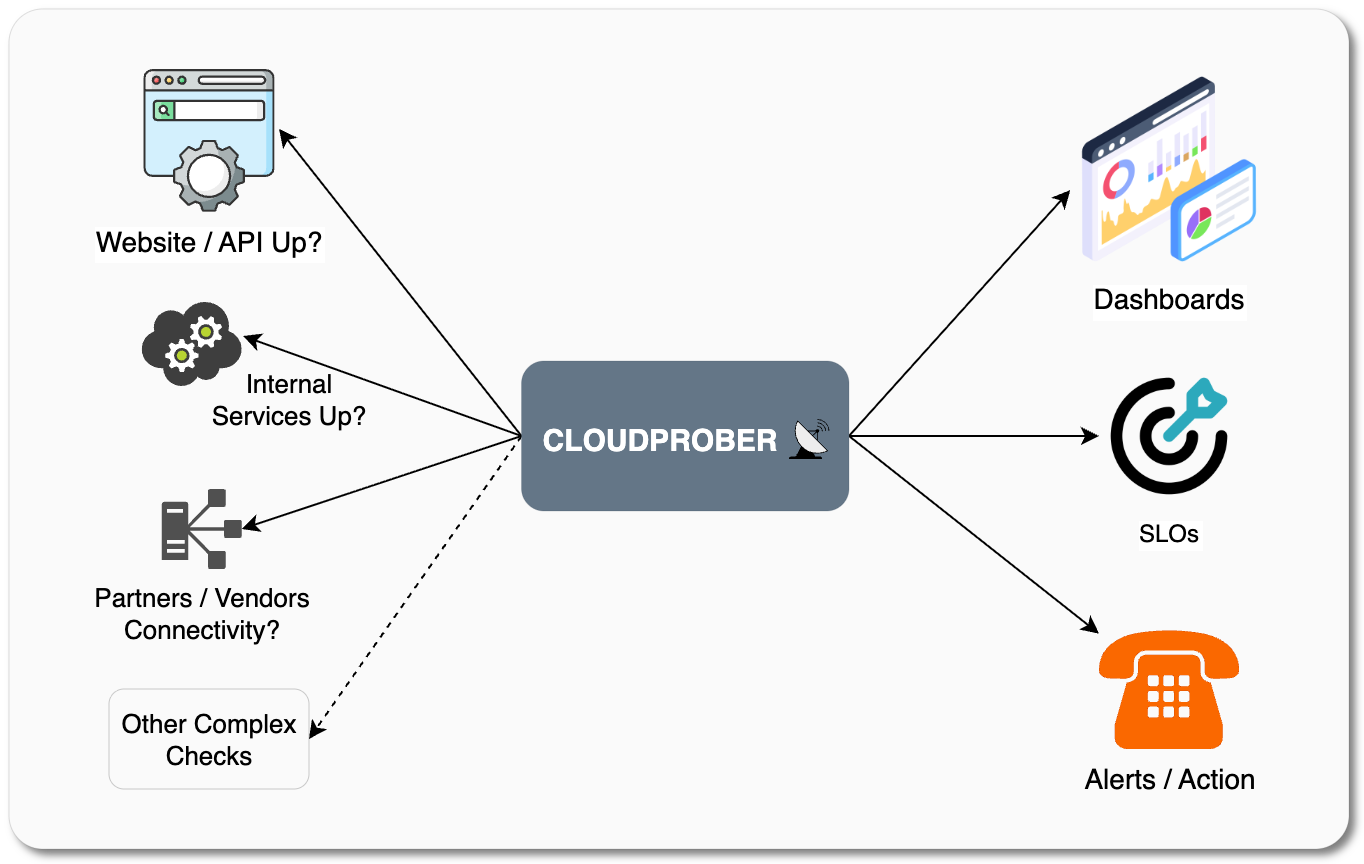 cloudprober/cloudprober
顧客より先に障害を検出するアクティブ監視ソフトウェア。
 0x4d31/burpa
Burp-Automator: Slack連携を備えたBurp Suite自動化ツール。JenkinsやSeleniumと連携して、動的アプリケーションセキュリティテスト(DAST)を自動化できます。
 momenbasel/vulnhawk
AI搭載のSASTスキャナーで、認証バイパス、IDOR、およびSemgrep/CodeQLが見逃すロジックバグを見つけます。無料のGitHub Action。Python、JS/TS、Go、PHP、Rubyをサポート。
 shubhamshubhankar/autosource
ソースコードの早期脆弱性検出のために、SonarQubeと統合された自動静的コード分析フレームワーク。すべてのプラットフォームでGitリポジトリをスキャンします。








