
 #1
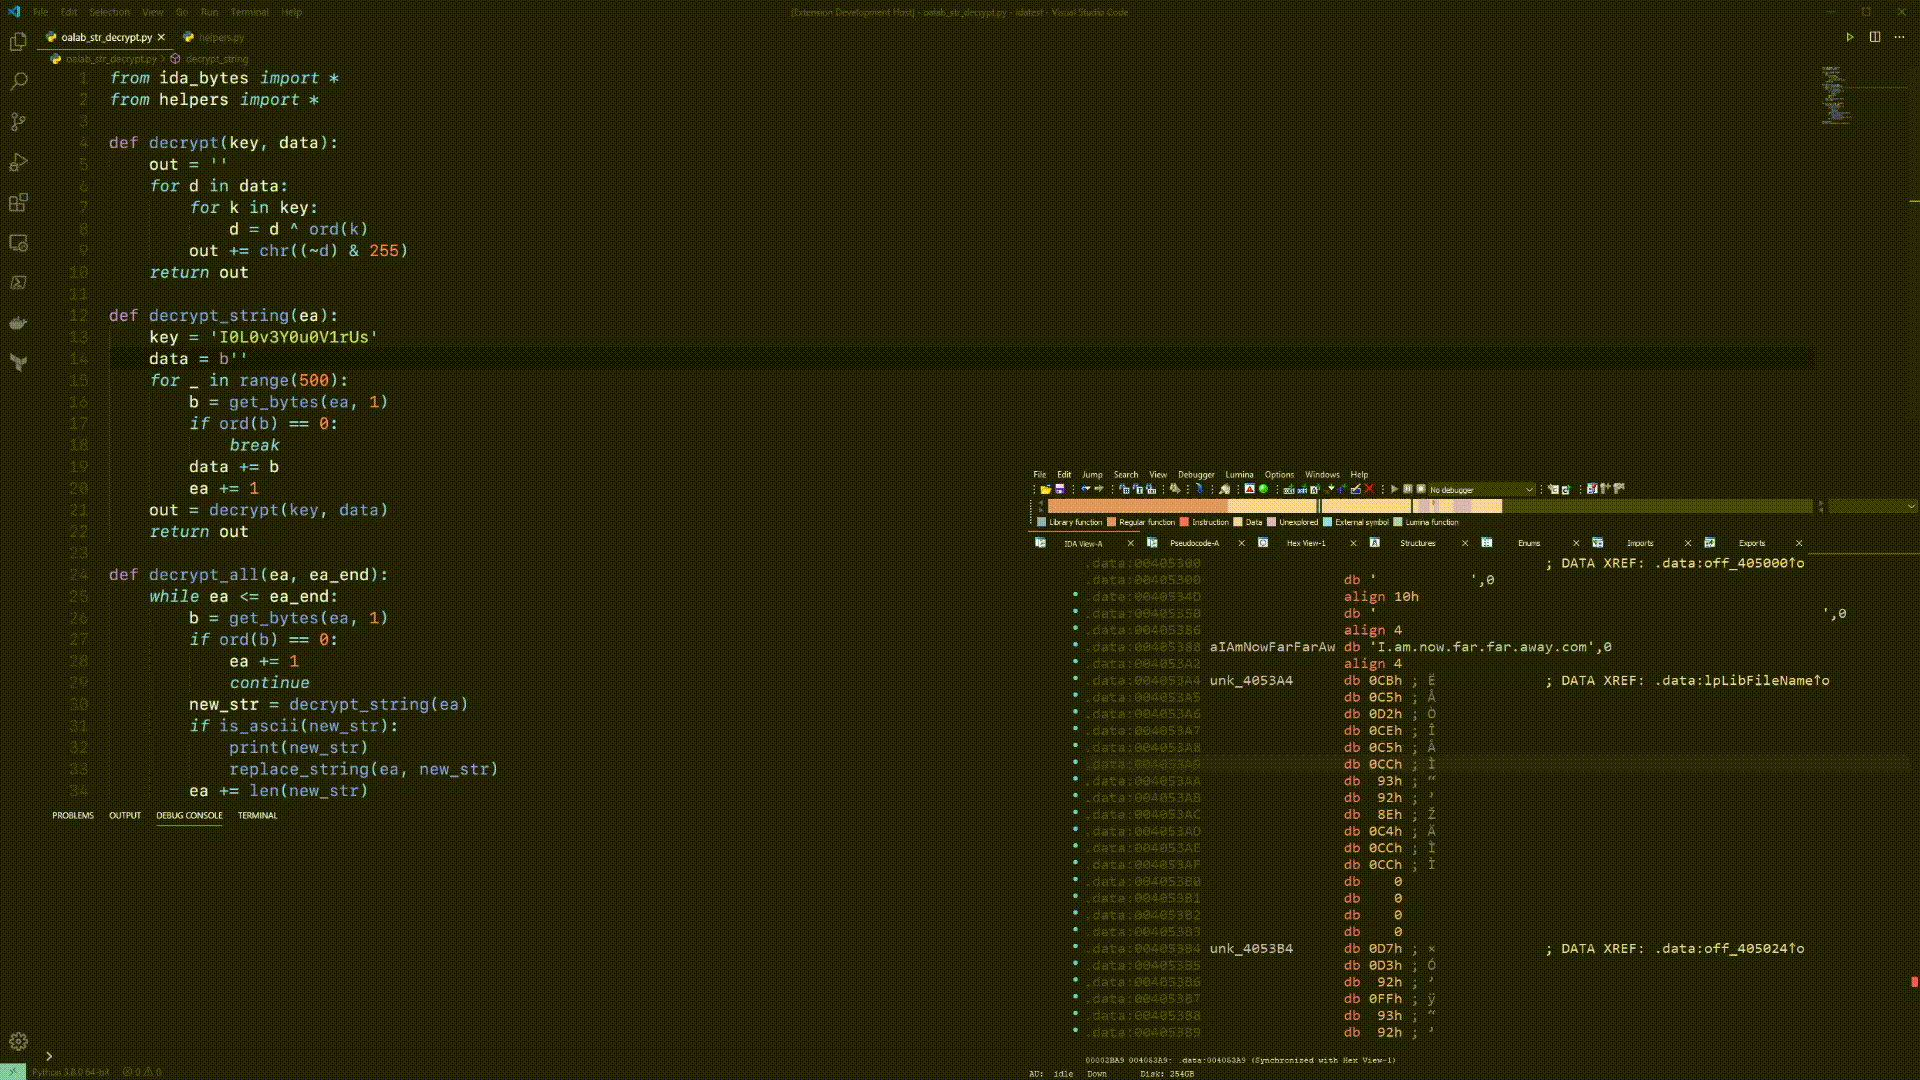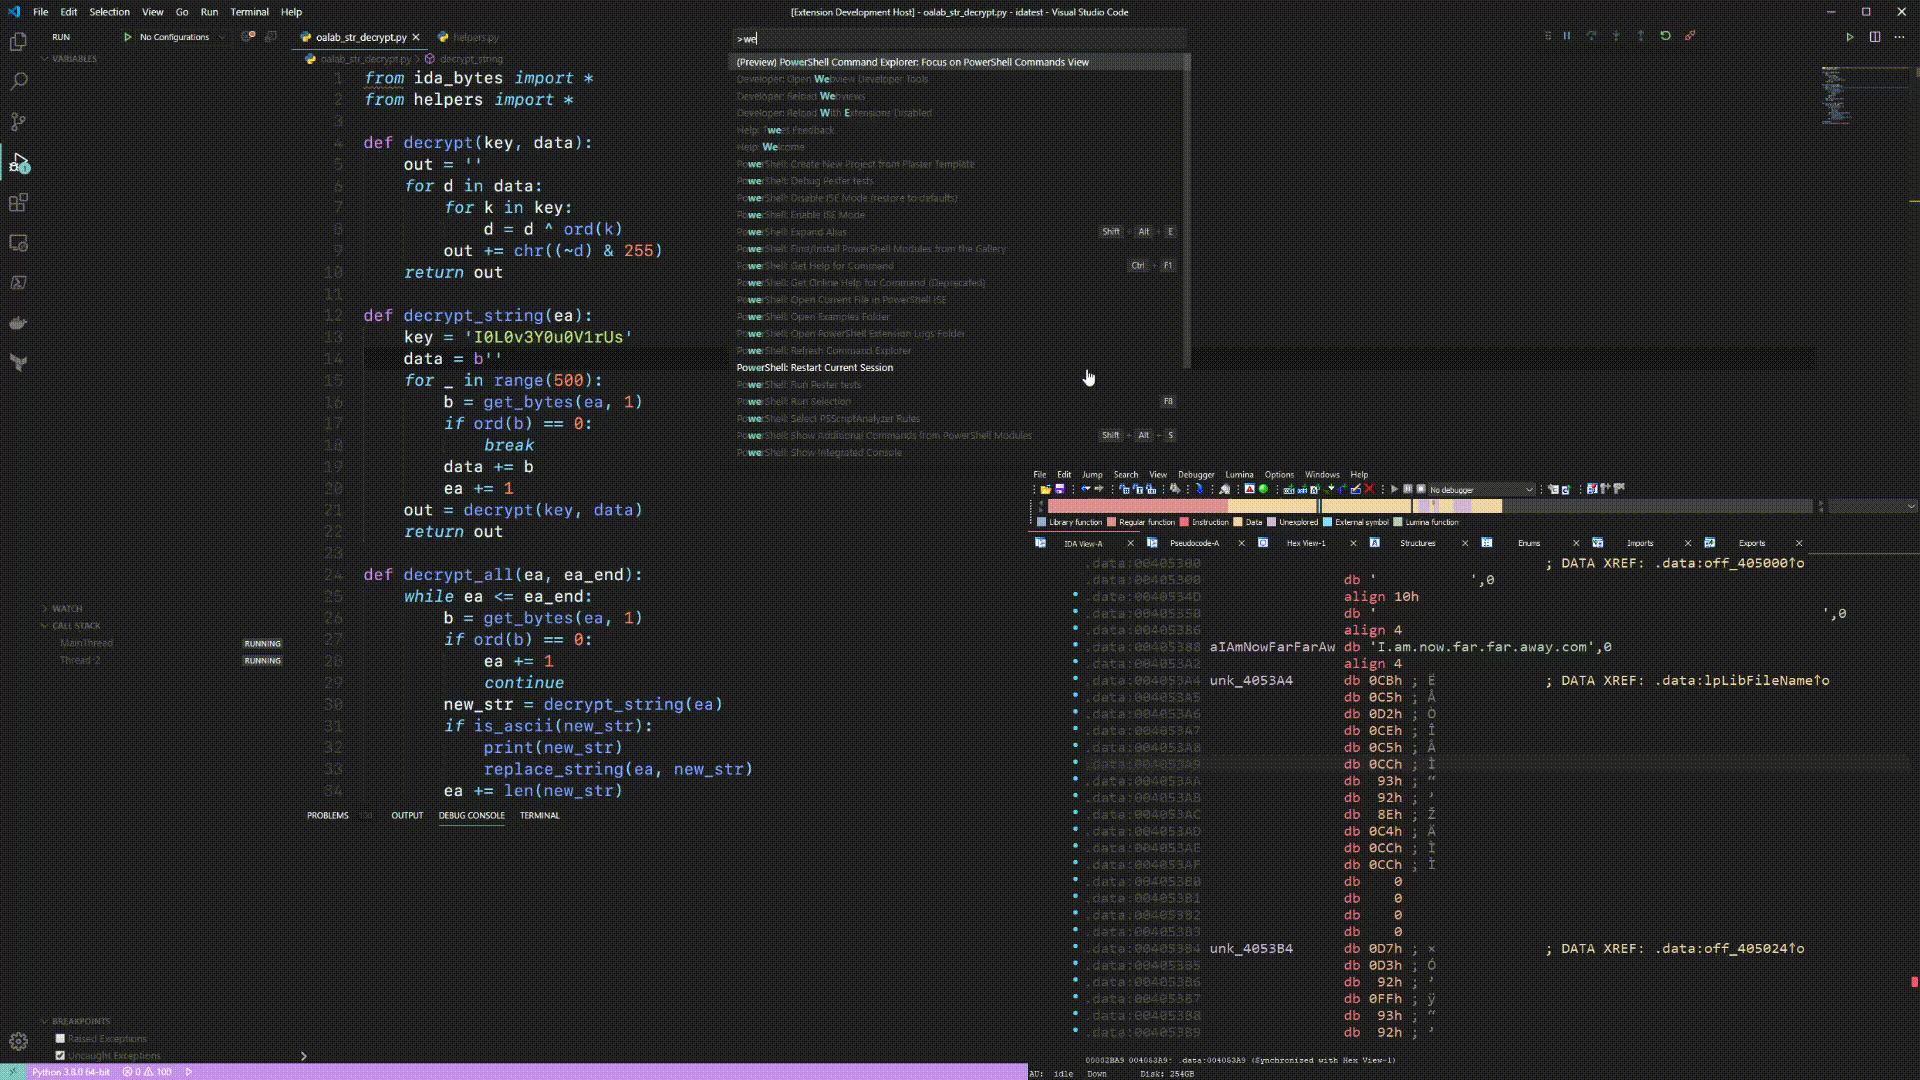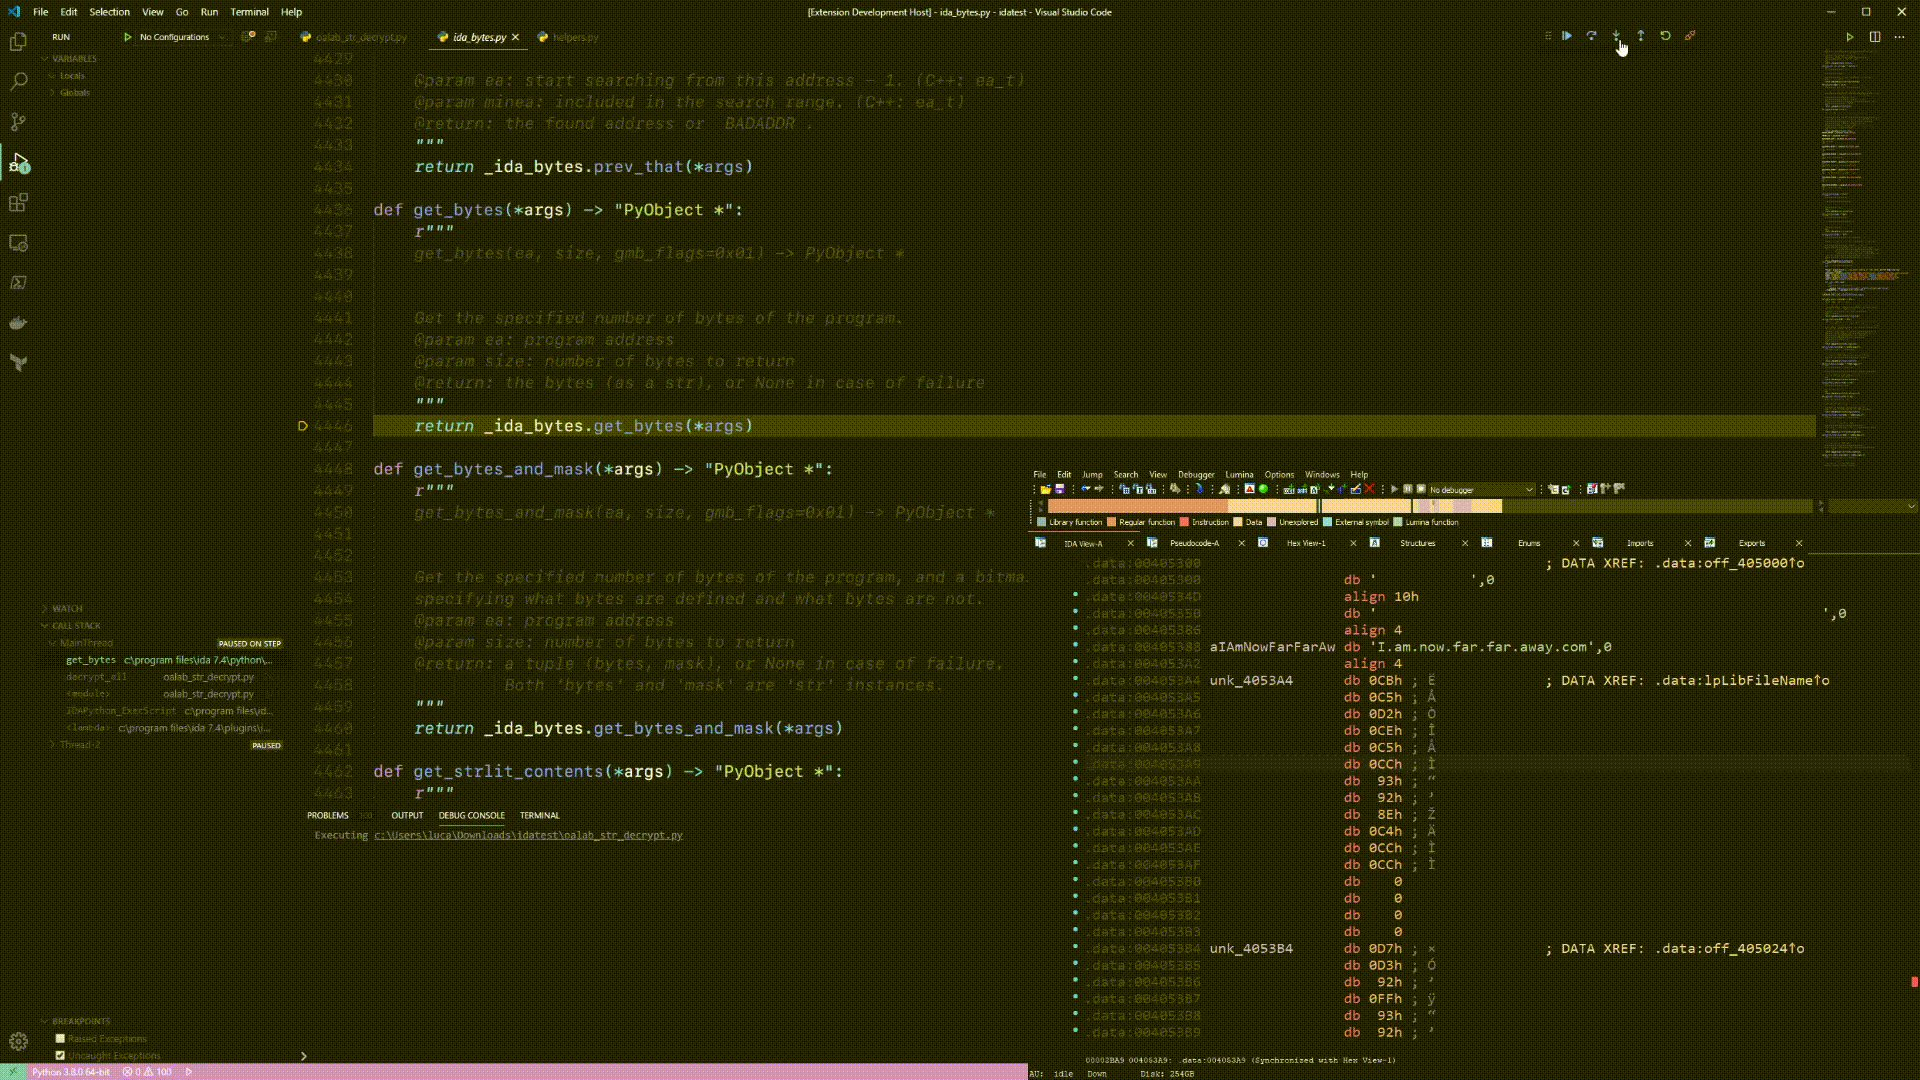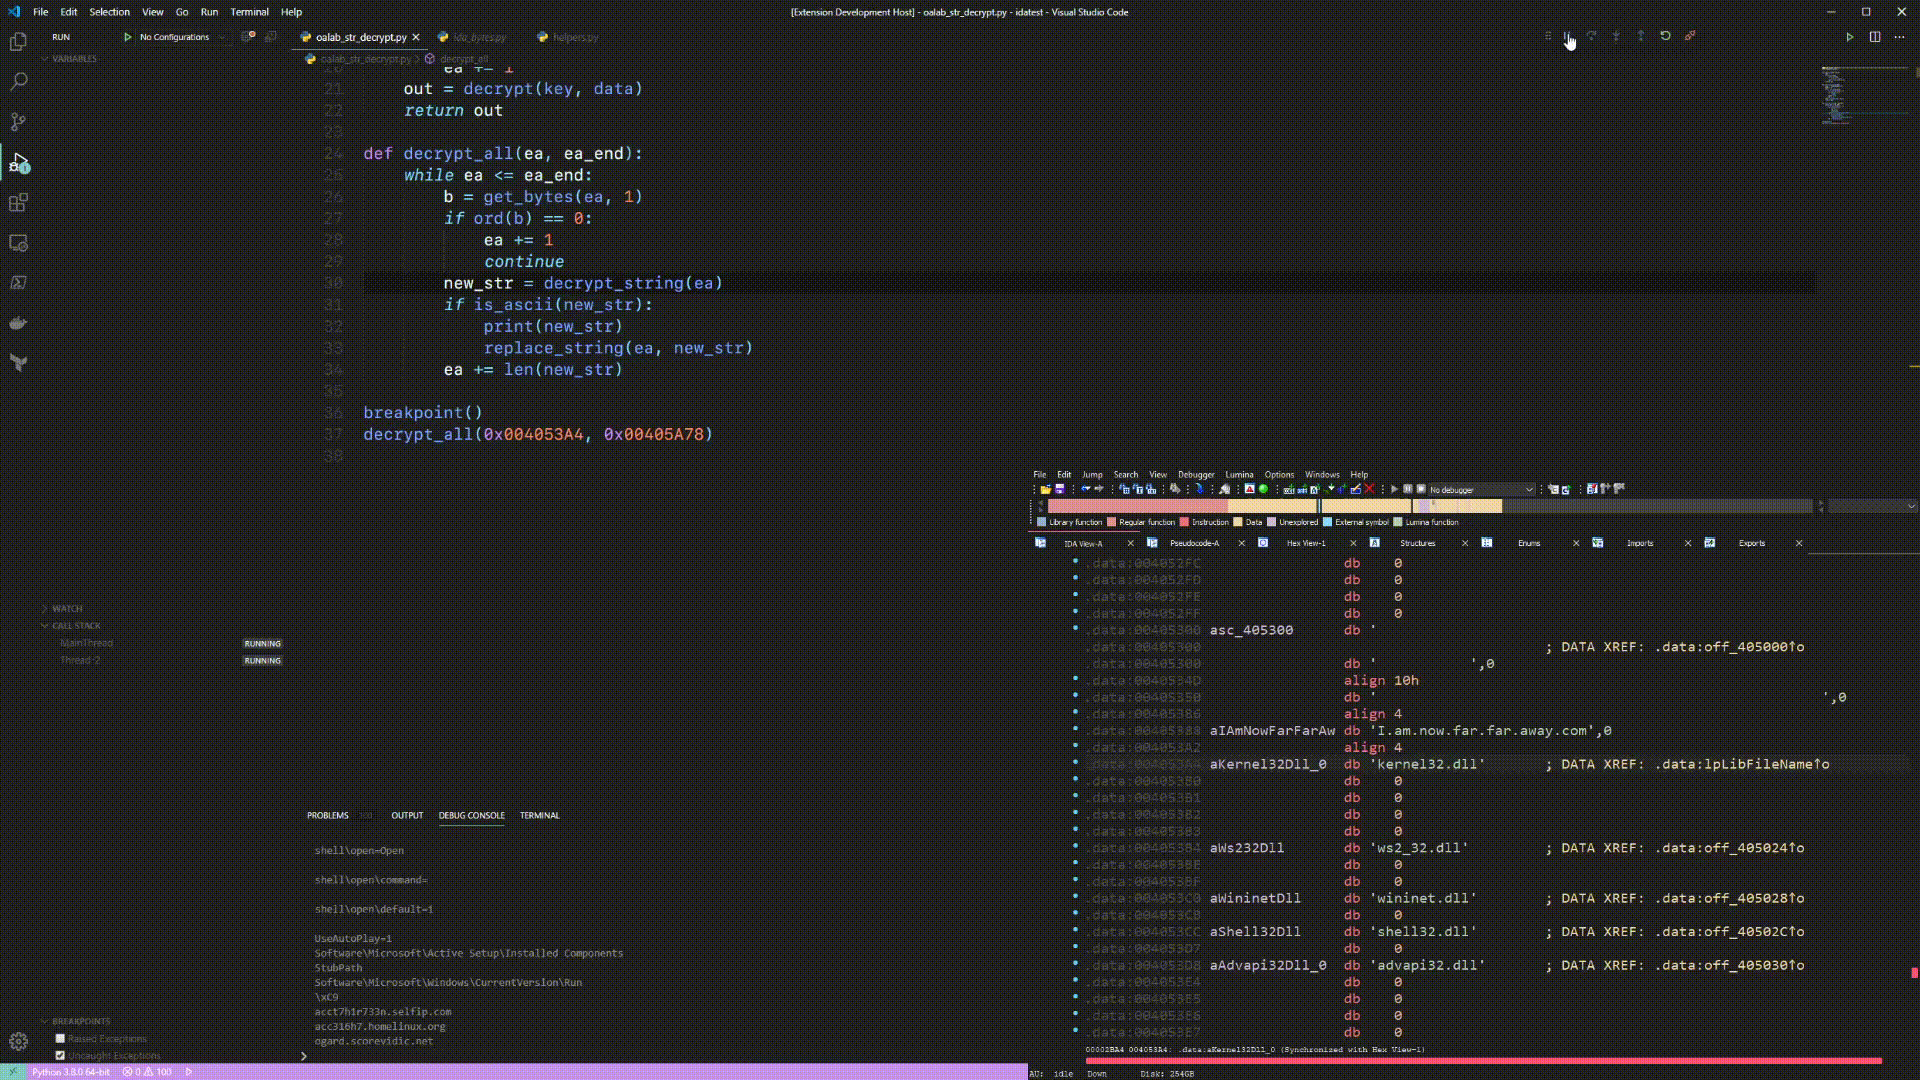
 ioncodes/idacode
IDAとVS Codeを連携させ、IDAPythonスクリプトの実行とデバッグを容易にする統合ツール。
 yhs0602/android-disassembler
`.so (NDK, JNI)、Windows PE(EXE, DLL, SYSなど)、Linuxバイナリ、ライブラリ、さらに画像や音声など(お遊び用)のあらゆるファイルをAndroid上で逆アセンブルします。Capstoneベースの逆アセンブラアプリケーション。アンドロイドNDK共有ライブラリ、W…
 robertcprice/ncpu
微分可能なニューラルコンピュータ、GPUベースのCPUエミュレーション、およびプログラム合成のための研究ランタイム。特徴: ニューラルALU、定数時間暗号、JEPAワールドモデル、Metal上のセルフホスティングCコンパイラ。
 vxcrypt0r/voidgate
AV/EDRメモリスキャナをバイパスするために使用できる技術。個々の暗号化されたアセンブリ命令をオンザフライで復号化することで、既知の検出されたシェルコード(msfvenomなど)を隠すために使用でき、その特定のメモリページに対してメモリスキャナを無効にします。
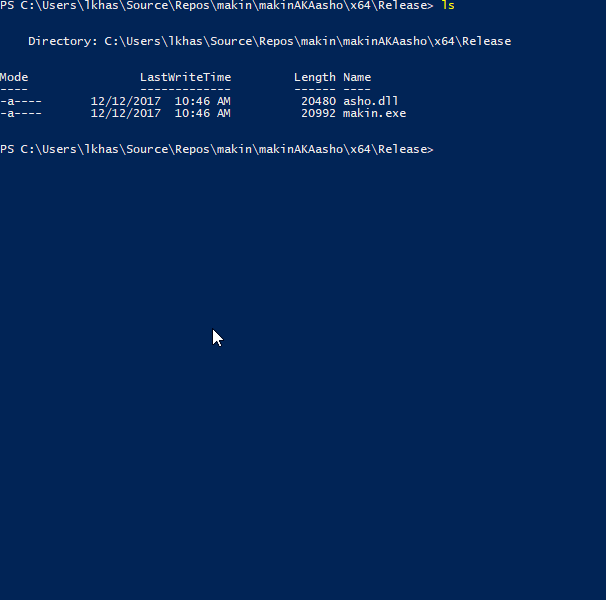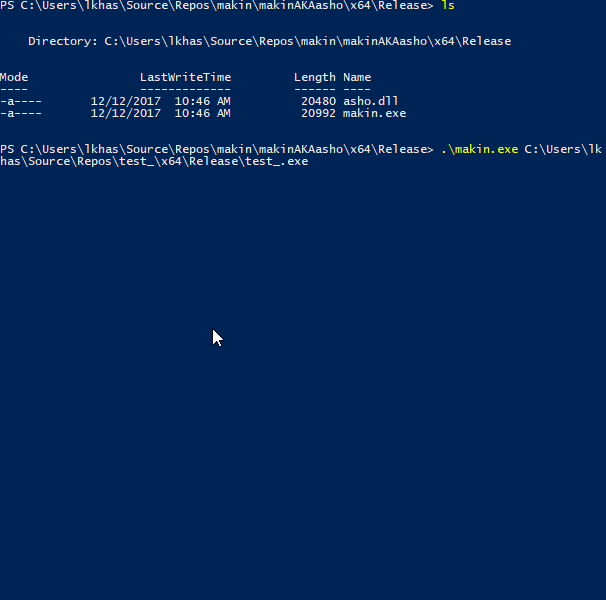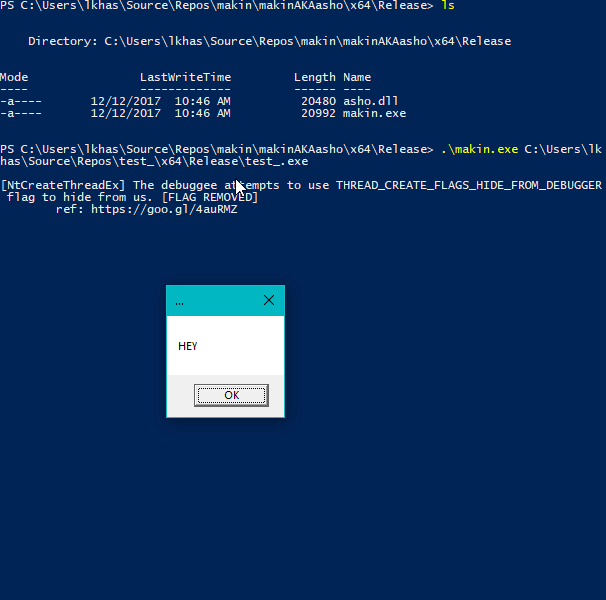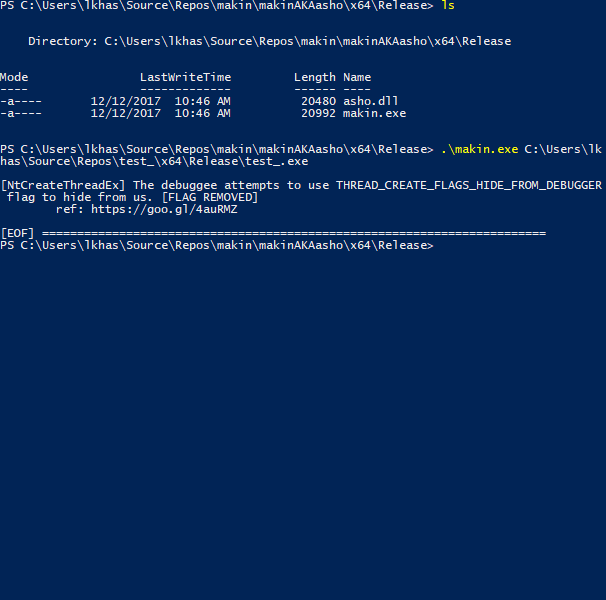 secrary/makin
makin - アンチデバッグおよびアンチVMトリックを明らかにする [このプロジェクトはメンテナンスされなくなりました]

 therealsaumil/static-arm-bins
デバッグとランタイム解析用の静的コンパイル済みARMバイナリ

 swdunlop/andbug
Android Dalvik VM用のスクリプト可能なデバッガ。JDWP/DDMインターフェースを使用してメソッドをフックし、プロセスの状態を検査し、ソースコードなしでランタイムの動作を変更します。
 bw3ll/sharem
SHAREMはシェルコード解析フレームワークであり、45,000以上のWinAPIと事実上すべてのWindowsシステムコールをエミュレートできます。また、独自のカスタム逆アセンブラを搭載しており、エンコードされたシェルコードの難読化解除された逆アセンブリ表示や、エミュレーションデータを統合して逆ア…
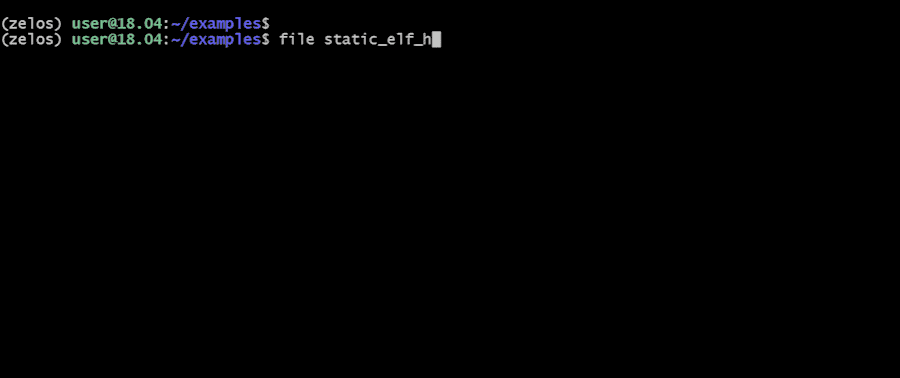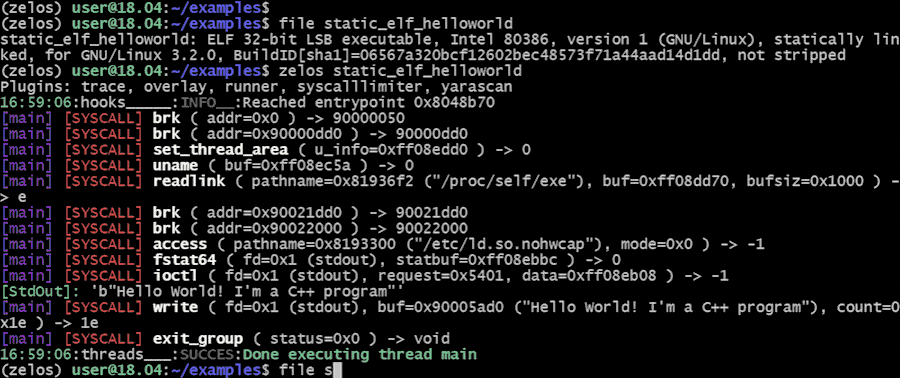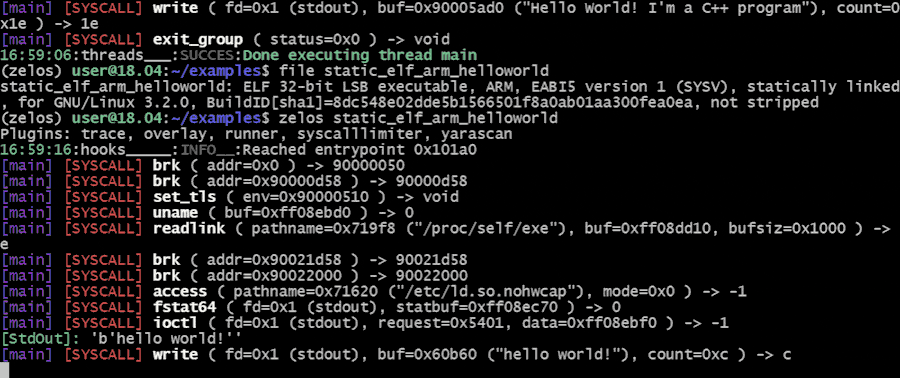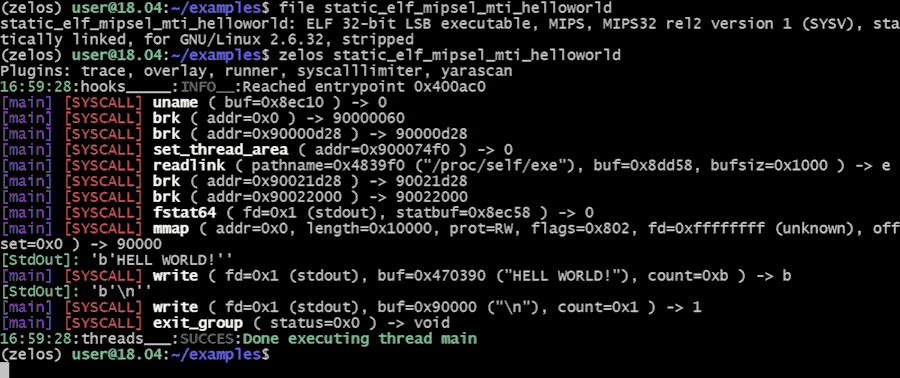 zeropointdynamics/zelos
包括的なバイナリエミュレーションとインストルメンテーションプラットフォーム。
 poppopjmp/vmdragonslayer
VM保護されたバイナリのアンパックと解析のためのマルチエンジンフレームワーク。動的タイントラッキング、シンボリック実行、パターン分類、およびML駆動の優先順位付けを活用し、商用およびカスタムプロテクターのリバースエンジニアリングを自動化します。
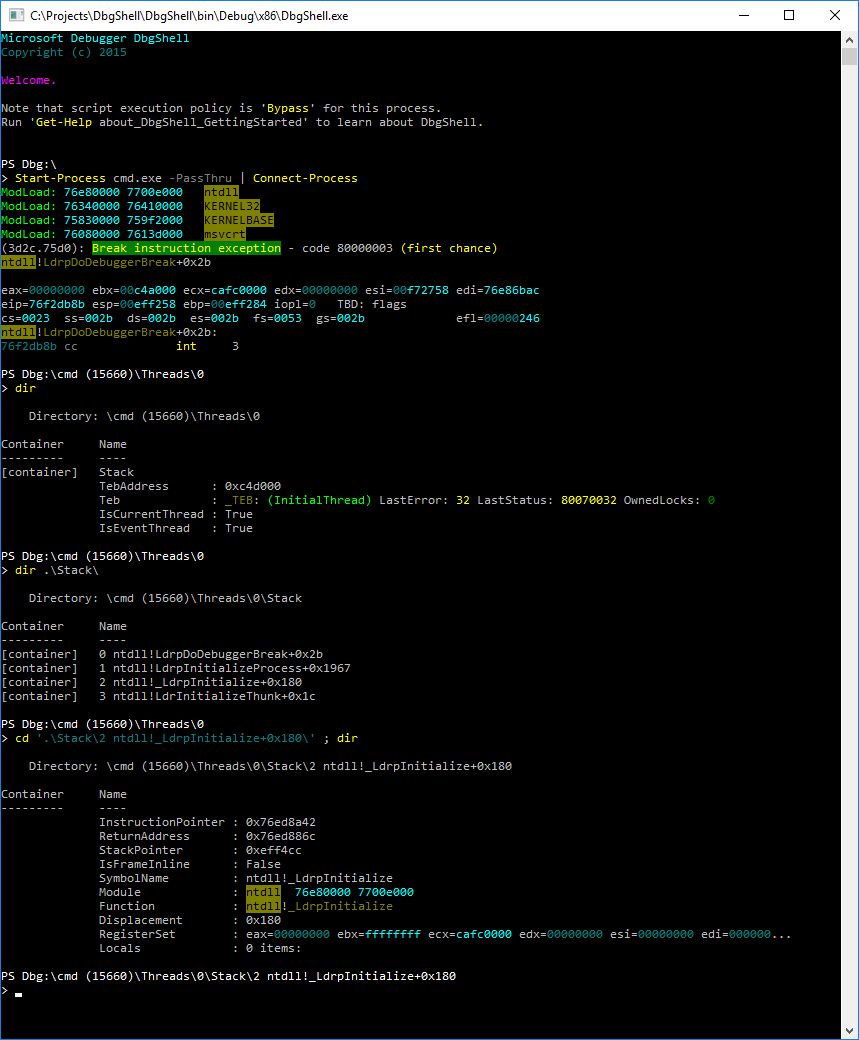 microsoft/dbgshell
Windowsデバッガエンジン用のPowerShellフロントエンド。









