

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
zelos — 包括的なバイナリエミュレーションとインストルメンテーションプラットフォーム。 | Kitploit

ツール/GitHubGitHub/zeropointdynamics/zelos
動的分析 (サンドボックス)脆弱性分析リバースエンジニアリングデバッガマルウェア分析バイナリ解析
GitHubzeropointdynamics/zelos

zelos

包括的なバイナリエミュレーションとインストルメンテーションプラットフォーム。

リポジトリを見る
42048494年前Kitploit レビュー済み
共有

PyPI Build Status codecov Documentation Status PyPI - Python Version License: AGPL v3 Code style: black

Zelos

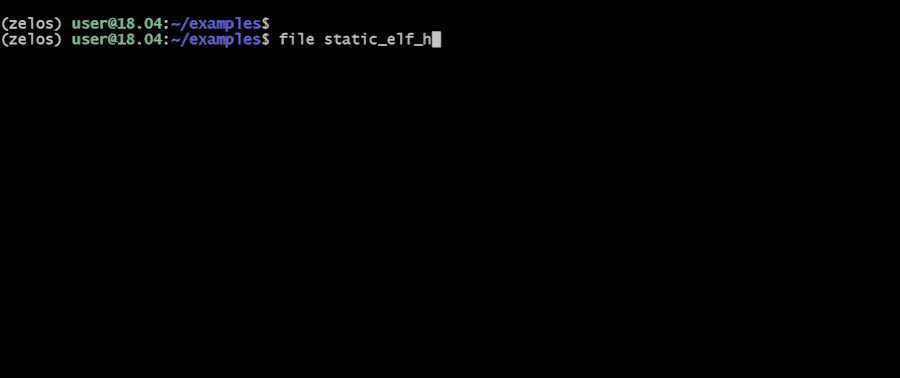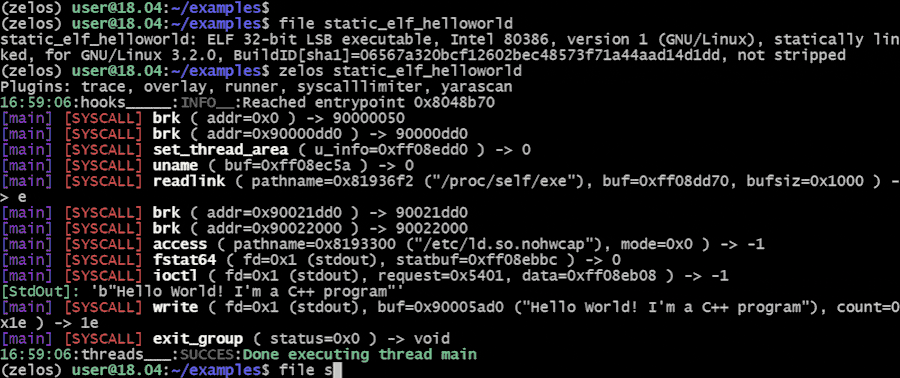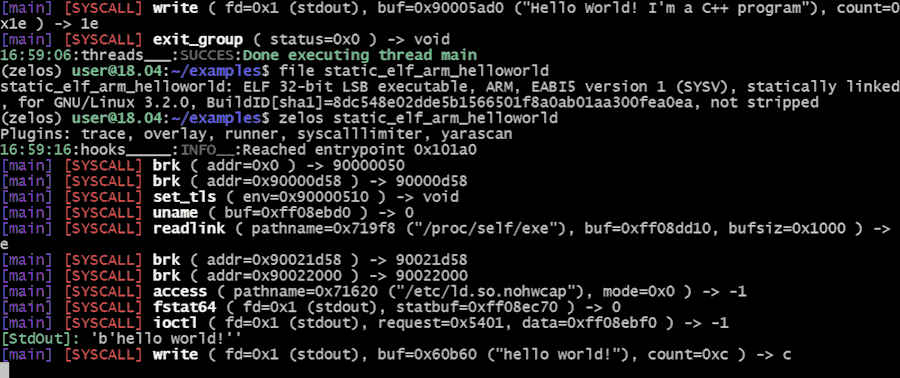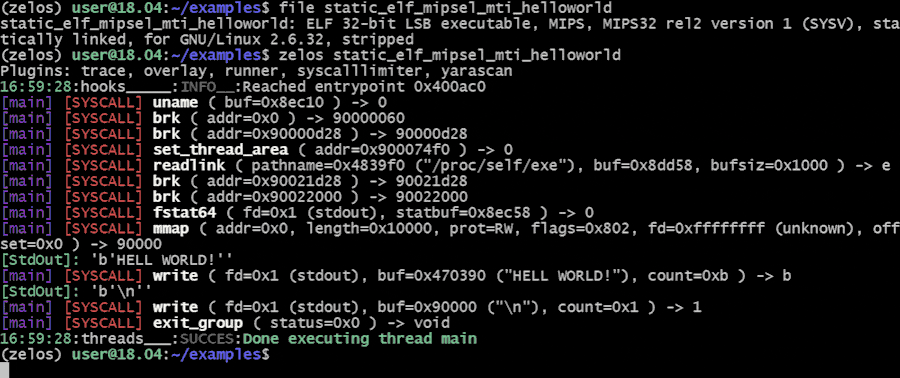
Zelos(Zeropoint Emulated Lightweight Operating System)は、Pythonベースのバイナリエミュレーションプラットフォームです。Zelosの用途の1つは、コマンドラインやPythonスクリプトを使用して、バイナリの動的な挙動を迅速に評価することです。すべてのシステムコールはエミュレートされ、ターゲットのバイナリを隔離します。サポートされているアーキテクチャは、Linux x86_64(32ビットおよび64ビット)、ARM、MIPSです。UnicornがCPUエミュレーションを提供します。
Image

詳細なドキュメントはこちらからご覧いただけます。

インストール

パッケージマネージャのpipを使用してzelosをインストールします。

pip install zelos

基本的な使い方

コマンドライン

デフォルトオプションでバイナリをエミュレートするには:

$ zelos my_binary

実行されている命令を表示するには、--instフラグを追加します:

$ zelos --inst my_binary

すべての実行ではなく、各命令が初めて実行されたときだけを表示するには、--fasttraceを使用します:

$ zelos --inst --fasttrace my_binary

デフォルトでは、システムコールはstdoutに出力されます。代わりにファイルに書き込むには、--trace_fileフラグを使用します:

$ zelos --trace_file path/to/file my_binary

バイナリ名の後に任意のコマンドライン引数を指定します:

$ zelos my_binary arg1 arg2

プログラムによる利用

import zelos

z = zelos.Zelos("my_binary")
z.start(timeout=3)

プラグイン

Zelosは、ファーストパーティおよびサードパーティのプラグインをサポートしています。これまでの注目すべきプラグイン:

  • crashd 実行トレース、データフロー、メモリサニタイゼーションを組み合わせたクラッシュ解析ツール。
  • overlay (IDAプラグイン): IDA内でzelosの実行トレースをハイライトし、命令レベルでコメントを追加します。
  • angr統合: zelosでシンボリック実行を可能にします。
  • zdbserver: エミュレートされたバイナリのリモートコントロールとデバッグ。
  • syscall limiter: イベントフックのデモと、システムコールベースの実行および終了オプションを提供します。

コントリビューション

プルリクエストは歓迎します。大きな変更については、まずissueを開いて変更内容を議論してください。

必要に応じてテストも更新してください。

ローカル開発環境

まず、新しいPython仮想環境を作成します。これにより、パッケージのバージョン競合を防げます:

$ python3 -m venv ~/.venv/zelos
$ source ~/.venv/zelos/bin/activate

レポジトリをクローンしてzelosディレクトリに移動します:

(zelos) $ git clone [email protected]:zeropointdynamics/zelos.git
(zelos) $ cd zelos

仮想環境にzelosの編集可能バージョンをインストールします。これにより、import zelosが利用可能になり、ローカルでのzelosへの変更が即座に反映されます:

(zelos) $ pip install -e '.[dev]'

この時点で、テストがパスし、ドキュメントがビルドされるはずです:

(zelos) $ pytest
(zelos) $ cd docs
(zelos) $ make html

ビルドされたドキュメントはdocs/_build/html/にあります。

コードスタイルの準拠を確保するために、zelosのpre-commitフックをインストールします:

(zelos) $ pre-commit install

各コミット時に自動的に実行されるだけでなく、任意のタイミングで以下のコマンドで実行できます:

(zelos) $ pre-commit run --all-files

Windowsでの開発:

Windowsではコマンドが若干異なります:

C:\> python3 -m venv zelos_venv
C:\> zelos_venv\Scripts\activate.bat
(zelos) C:\> pip install -e .[dev]


ライセンス

AGPL v3

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    415
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    343
  • 5

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    258

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →




