
 #1
 riscv-software-src/riscv-isa-sim
機能的なRISC-V ISAシミュレータで、複数の拡張機能(RV32/64、V、暗号)をサポートし、インタラクティブデバッグモード、GDB統合、命令レベルのモデリングを備え、ハードウェア・ソフトウェアの共同開発やアーキテクチャ探索に利用できます。
 skylot/jadx
AndroidのDexファイルやAPKファイルを読み取り可能なJavaソースコードに逆コンパイルするためのコマンドラインおよびGUIツール。リソースデコード、難読化解除、Smaliデバッグ機能を備えています。
 momo5502/sogen
🪅 Windows & Linux userspace emulator
 mfthomps/resim
完全なシステムシミュレータを使用したリバースエンジニアリングソフトウェア
 kevoreilly/capev2
マルウェア設定とペイロード抽出
 mitmproxy/mitmproxy
ペネトレーションテスターとソフトウェア開発者のための、TLS対応のインタラクティブなインターセプトHTTPプロキシ。

 advdebug/brovan
マルウェア解析とリバースエンジニアリングのためのユーザーモード x86_64 バイナリエミュレータ。PE、ELF、メモリダンプ、および raw バイナリをサポートし、サンドボックス環境での syscall トレース、ネットワークダンプ、対話型デバッグを備えています。
 rizinorg/rizin
UNIX系リバースエンジニアリングフレームワークおよびコマンドラインツールセット。
 sia-iotechnology/kittysploit-framework
Python Exploitation Framework, V8 Engine Debugger, Proxy interceptor, marketplace, post-exploitation, backdoor generator,....
 ibotpeaches/apktool
Android apkファイルのリバースエンジニアリングツール
 winsiderss/systeminformer
高度なプロセス、ネットワーク、ディスク分析、スタックトレースデバッグ、マルウェア検出、サービス管理を備えたリアルタイムWindowsシステムモニター。ポータブルで無料。
 nationalsecurityagency/ghidra
Ghidraは、ソフトウェアリバースエンジニアリング(SRE)フレームワークです。
 gallopsled/pwntools
CTFフレームワークとエクスプロイト開発ライブラリ
 angr/angr
パワフルでユーザーフレンドリーなバイナリ解析プラットフォーム!
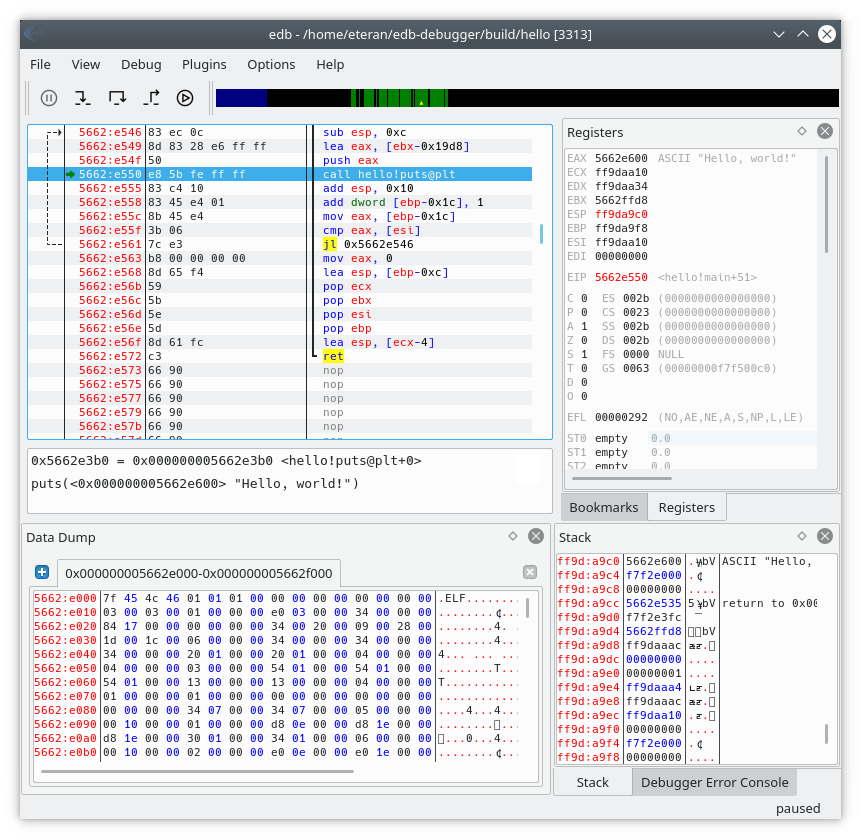 eteran/edb-debugger
edb は、クロスプラットフォームの AArch32/x86/x86-64 デバッガです。
 mytechnotalent/reverse-engineering
A FREE comprehensive reverse engineering tutorial covering x86, x64, 32-bit/64-bit ARM, 8-bit AVR and 32-bit RISC-V architectures.








