#1
 d4rkcat/stackflow
汎用スタックベースのバッファオーバーフローエクスプロイトツール
 show0ne/archivo-syxe05-snat
商用プロテクター(Armadillo、ASProtect、Themida)を、SoftICEやOllyDbgなどの古典的なツールで解説したリバースエンジニアリングとアンパッキングのチュートリアルの歴史的アーカイブ。教育用リファレンスとして保存されています。
 anpa1200/aidebug
証拠重視のマルウェアリバースエンジニアリング。PE/.NETの詳細な検査、Ghidraによる再構築、AIによるクロスチェック、YARA、ELFデバッグに対応。
 iss4cf0ng/elfina
マルチアーキテクチャELFローダーおよび分析ツールキット。x86およびx86-64バイナリ向けに、プロービング、逆アセンブル、16進ダンプ、エントロピー計算、mmap/memfd実行を備えています。
 aleph-void/ghidra-rare
A repository of SLEIGH support for rare processor ISAs
 kaisonox/apiscope
Windowsアプリケーションをインターセプトおよび監視するためのAPIフッキングフレームワーク
 stolevchristian/sylvia
IDA 9.X向けiOS Syscall Explorer
 0vercl0k/kepaboo
KEPServerEXのアンチデバッグ技術を無効化する
 agent-hellboy/ltm
ltmはLinux向けのマシン履歴デバッガです。eBPFを介してプロセス、ファイル、ネットワーク、メモリ、およびブロックI/Oのメタデータを記録し、タイムラインをクエリできるようにします。
 dumpanalysis/prologwindbg
WinDbgでメモリダンプと停止したライブプロセスをPrologを使って分析します。
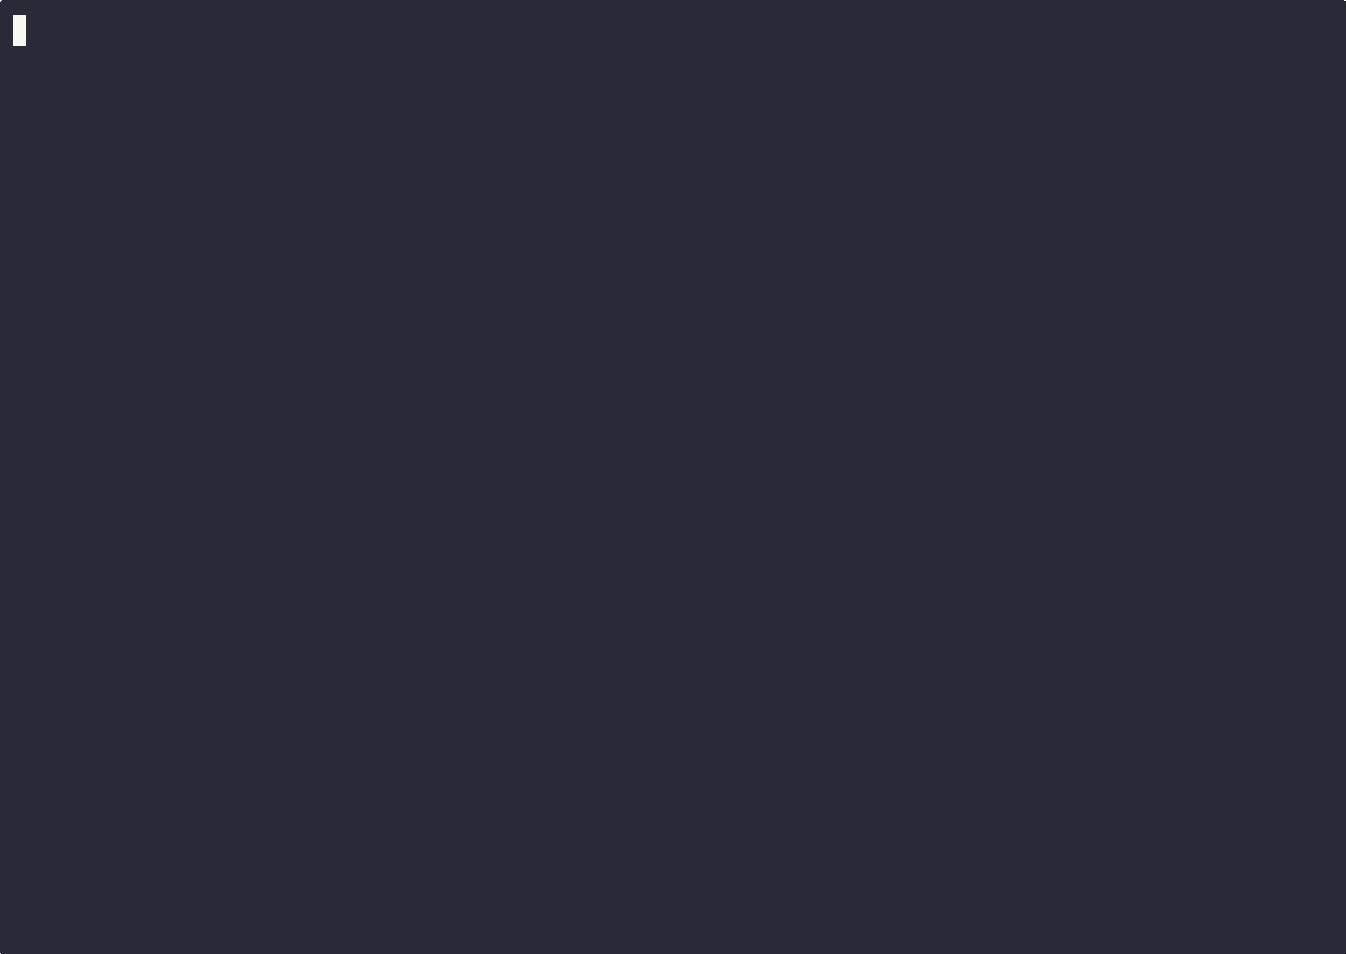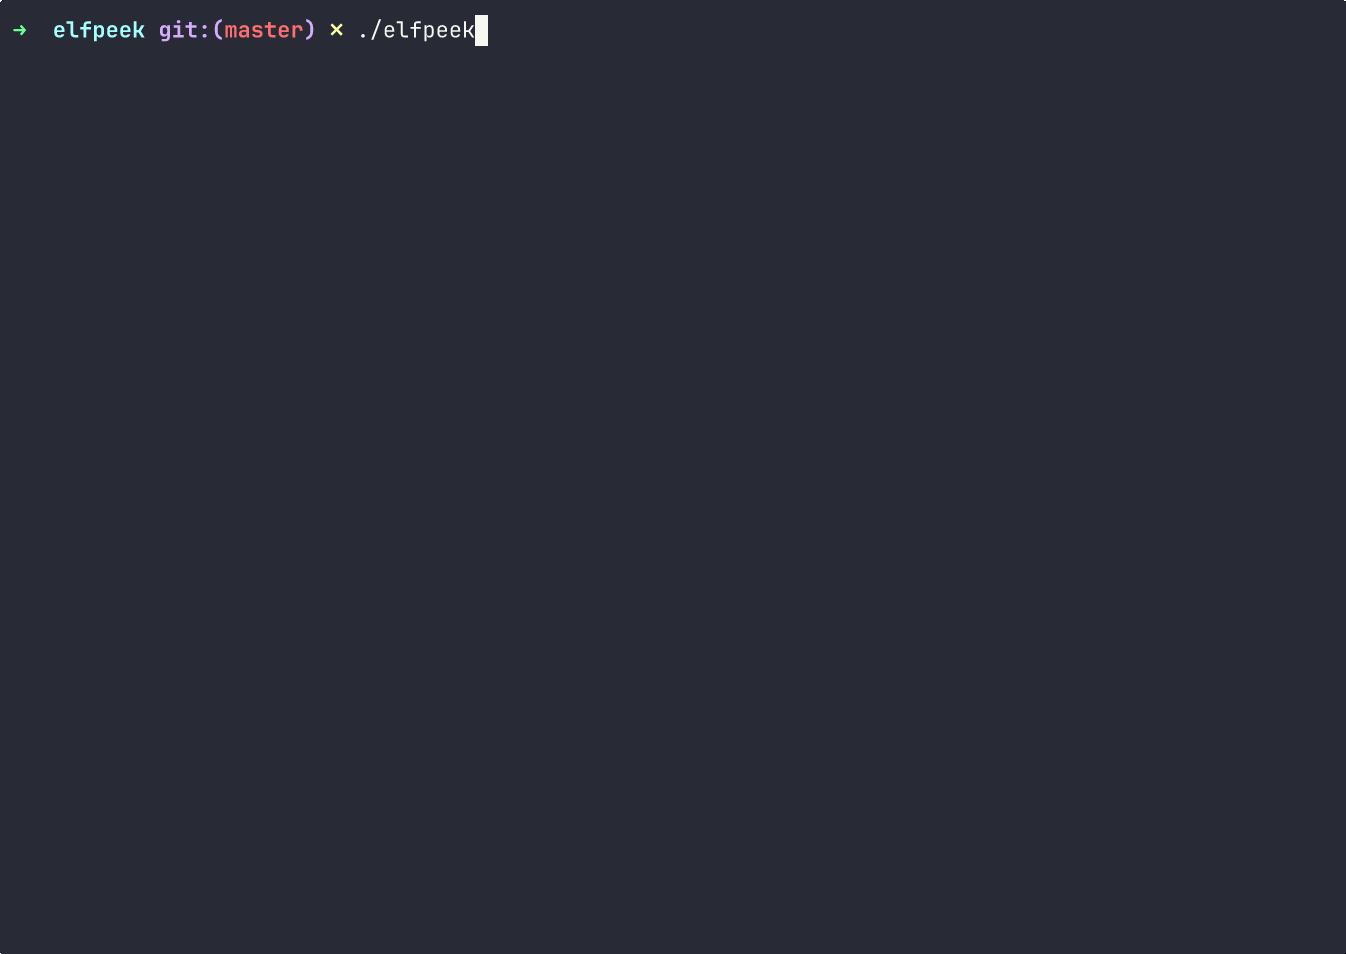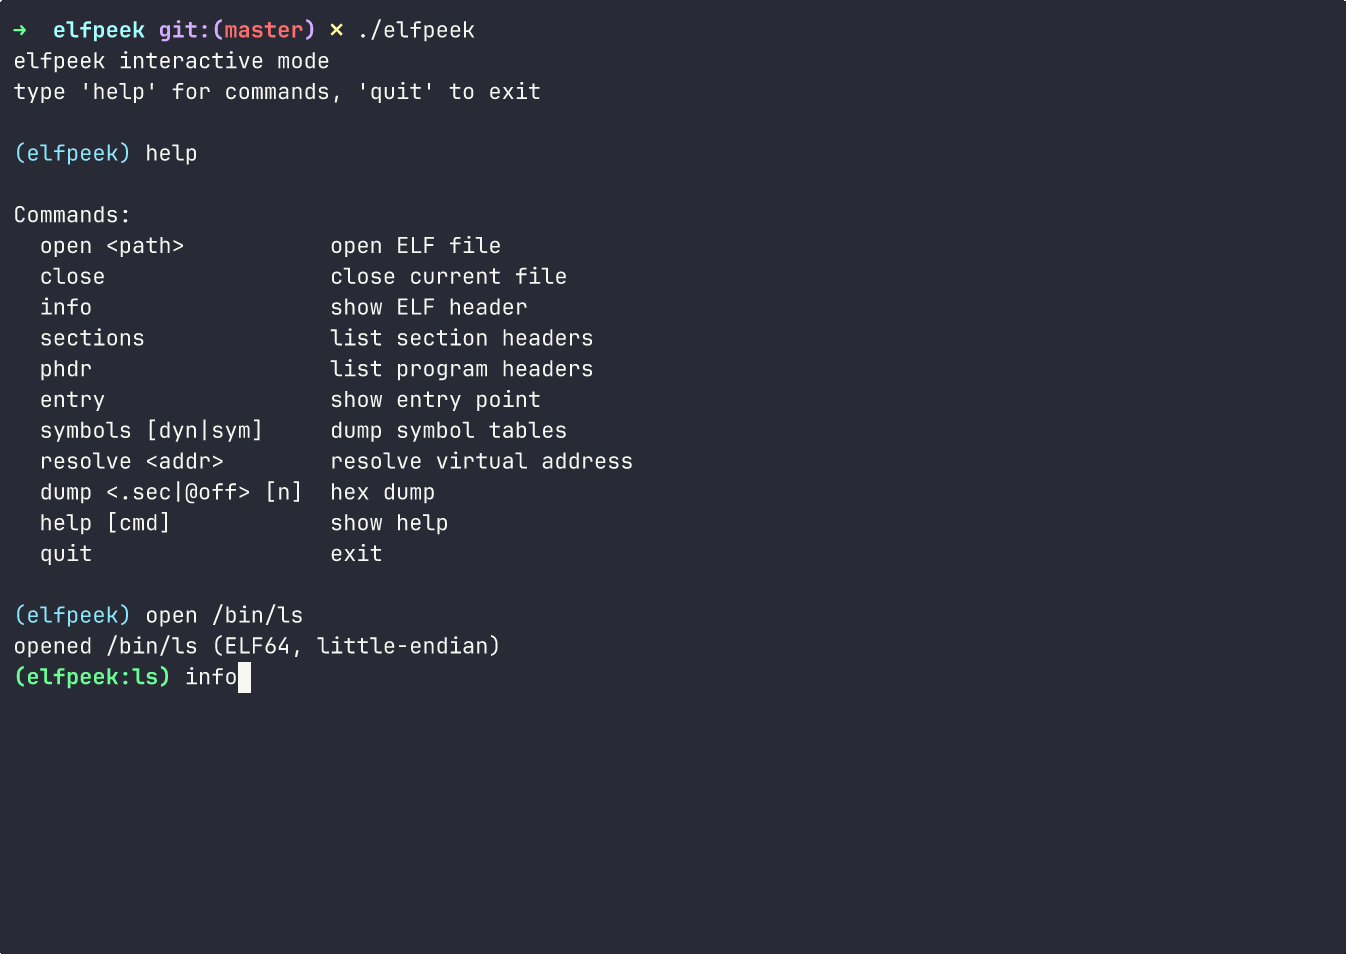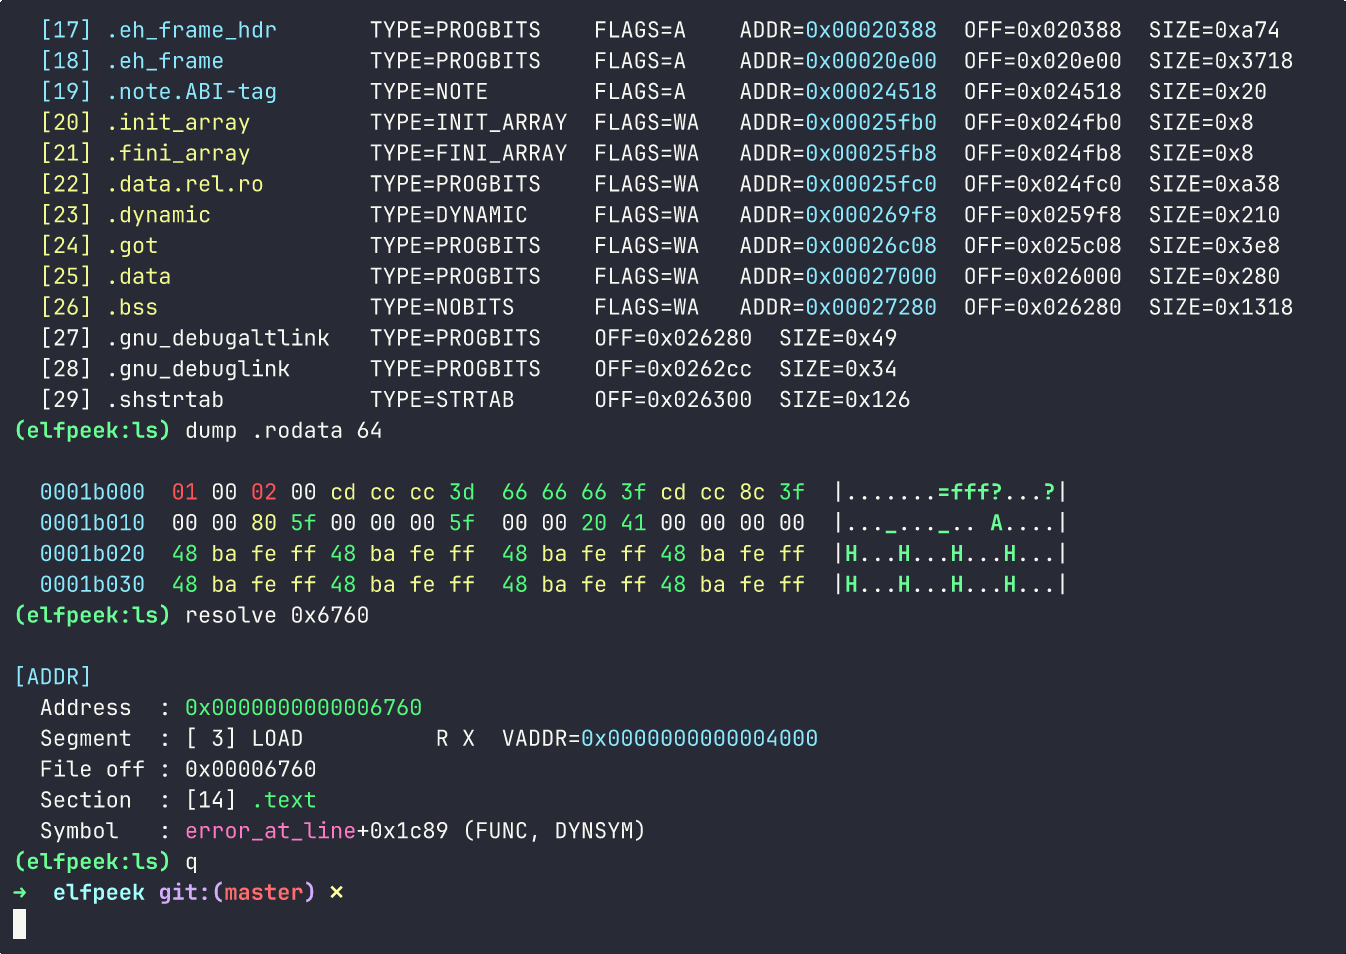 oblivionsage/elfpeek
Cで書かれた、バイナリレイアウトを素早く検査するための最小限のELFインスペクタ
 ehabhussein/ollydbg-binary-execution-visualizer
リバースエンジニアリング、視覚的なバイナリ解析
 ilgobbo00/cve-2023-6241-pixel7_adaptation
Google Pixel 8 から Google Pixel 7 への CVE-2023-6241 の適応(securitylab/SecurityExploits/Android/Mali/CVE_2023_6241 より)
 pr0me/xtride
N-gramベースのバイナリ型復元ツール。逆コンパイルされたコードから構造体と関数シグネチャを復元し、自動化パイプライン向けに高スループットと実用的な信頼度スコアを提供します。
 kernelzeroday/cve-2021-3156-baron-samedit
1日研究の取り組み
 velteyn/unbattletech
BattleTech: The Crescent Hawk's Inception リバースエンジニアリング