#1
 encrypter15/cve-2025-29824
CVE-2025-29824(Windows CLFS カーネルドライバーにおける use-after-free 脆弱性)の概念実証エクスプロイト。競合状態、ヒープスプレー、シェルコード実行による SYSTEM への権限昇格を実証し、学術研究を目的としています。
 saint0x/fzy
検証可能な正確性、決定性、およびパフォーマンスを優先するシステムプログラミング言語
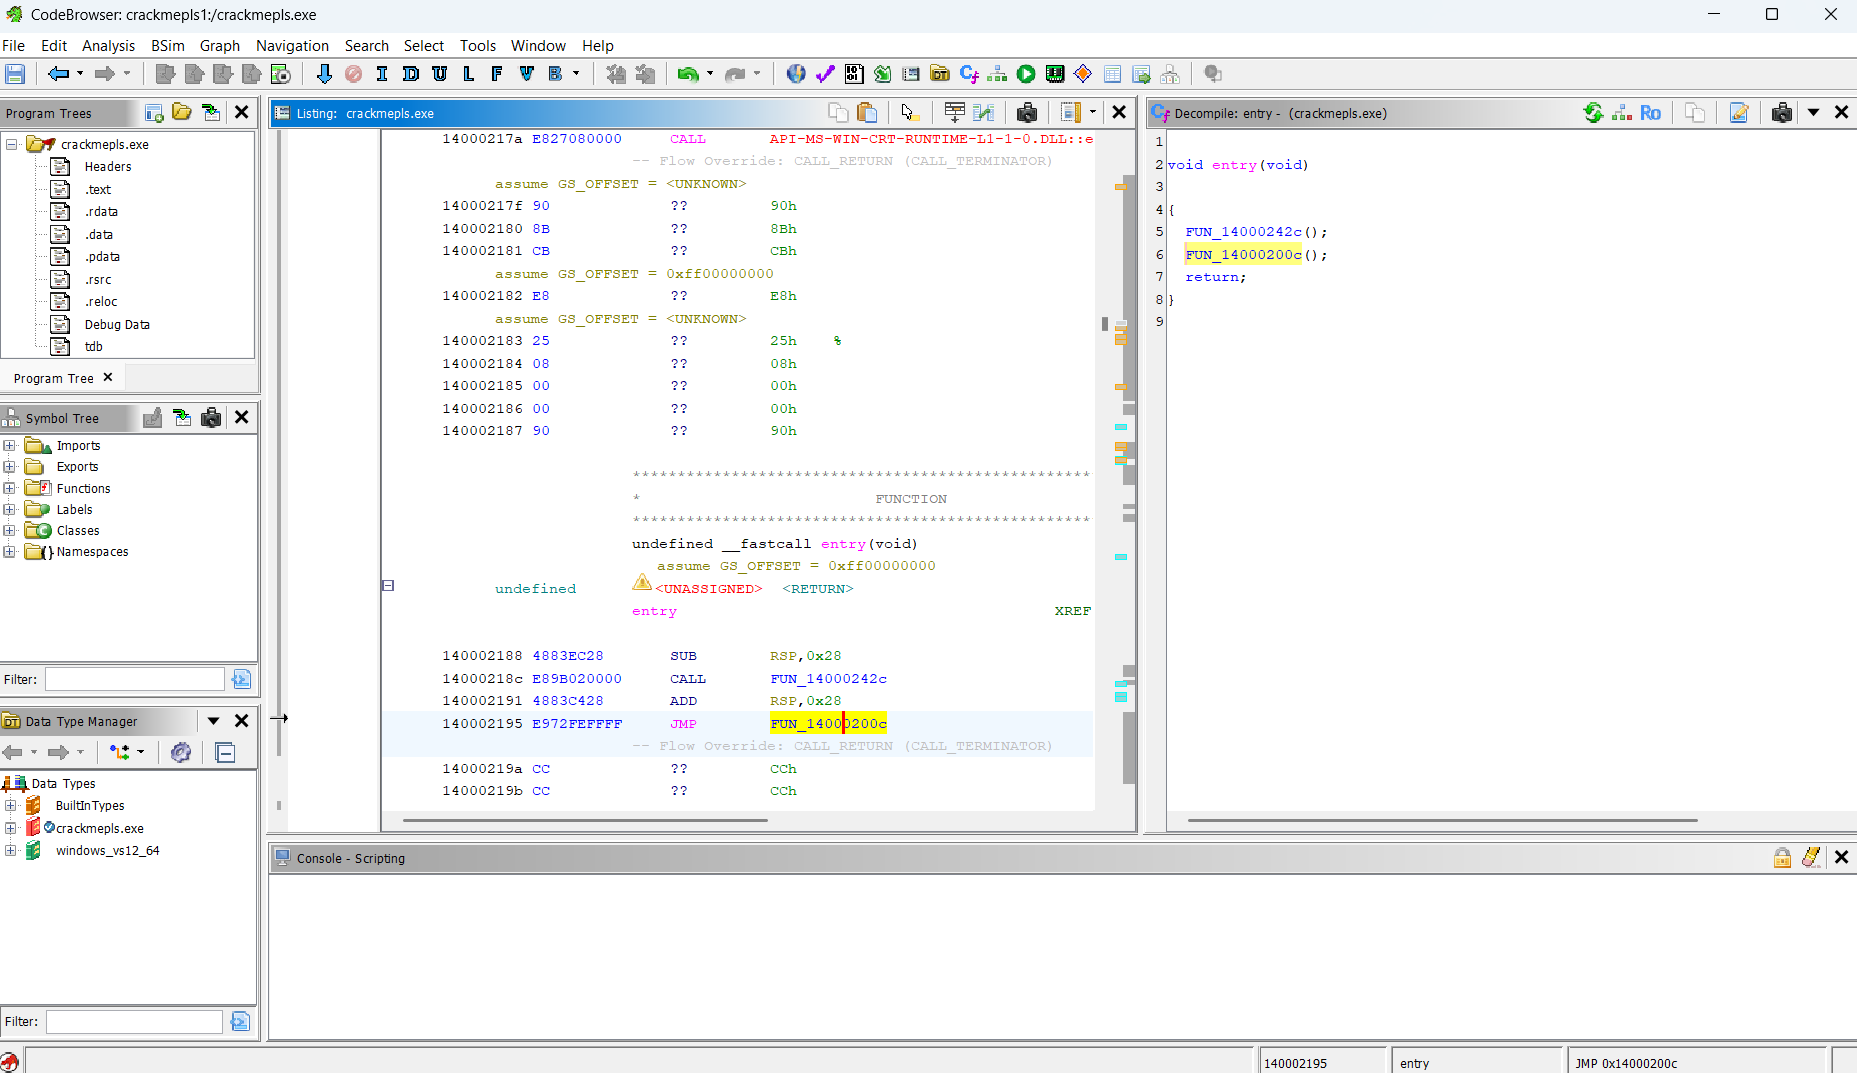 markoglasgow/gemma_crackme_tutorial
GoogleのGemma 4 E4BローカルAIモデルを使用してGhidraでWindowsのクラックミーをリバースエンジニアリングするためのステップバイステップのチュートリアル。ローカル推論のセットアップと自動的な関数/変数のリネーミングを含む。
 nccgroup/libdlmalloc
dlmalloc用のヒープ解析ツール
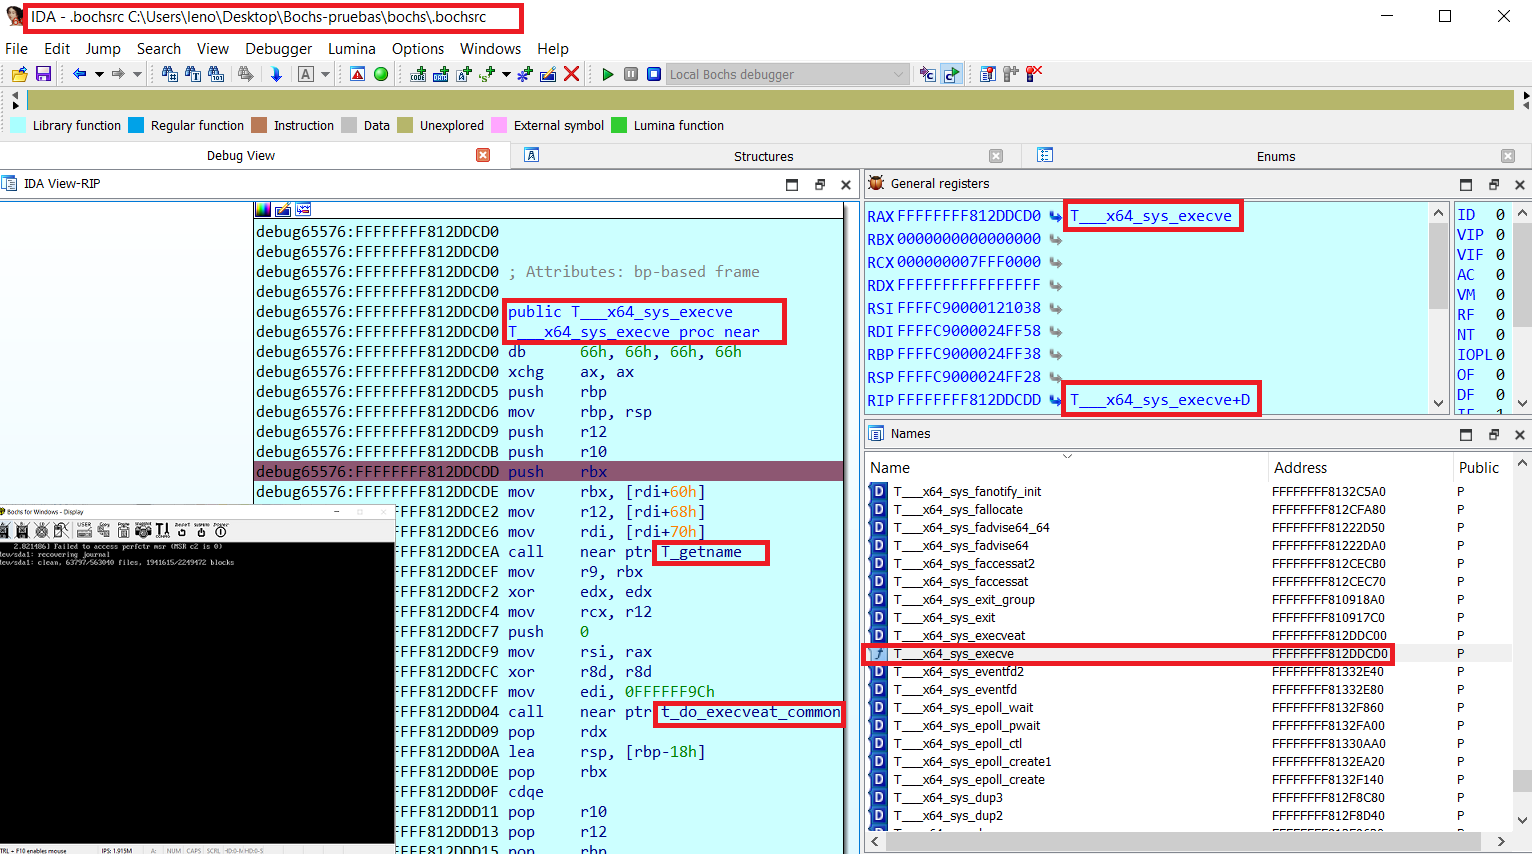 therealdreg/bochs_linux_kernel_debugging
Bochs上でのLinuxカーネルデバッグ用ツール(シンボル、ネイティブBochsデバッガ、IDA PROを含む)
 c0mposer/c-game-modding-utility
C/C++コードのインジェクションを容易にするゲーム改造ユーティリティ。
 jordan9001/vsock_poc
CVE-2021-26708の背後にあるバグを調査中
 bicurico/vaxd
軽量なWindows用逆アセンブラ、PE検査、およびパッチ支援ツール(ネイティブのEXE/DLLファイル向け)
 euva-project/euva
軽量な16進エディタと逆コンパイラで、バイナリファイル解析の問題を解決します。
 ignacioj/whacamole
プロセス、モジュール、ハンドル、トークン、スレッド、.NETアセンブリ、メモリアドレス空間、環境変数におけるマルウェアIOCを検出するライブメモリ分析。フック、シェルコード、メモリ領域、モジュール、プロセスをダンプ、検出、逆アセンブルします。
 bitstream93/shellcode-test-harness
シェルコード開発を加速するために設計された軽量テストハーネス。統合されたクラッシュ診断とデバッグ出力リダイレクションを提供する実行環境を備えています。
 eversinc33/drvtrace
WinDbgプラグインで、デバッグ中のドライバからモジュール遷移をトレースします。
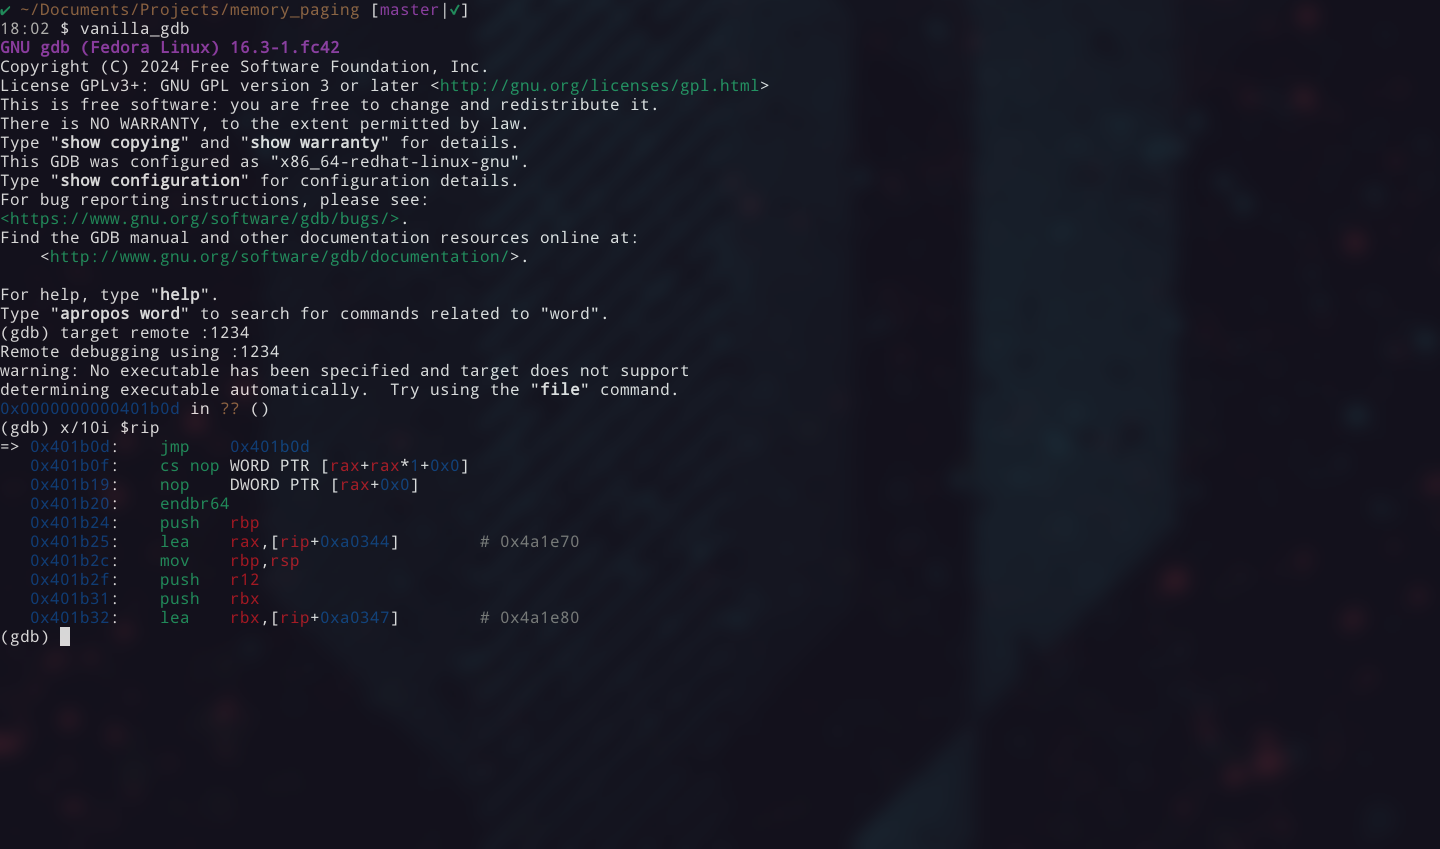 jazho76/page_table_walk
qemuとgdbで手動でx86-64ページテーブルをウォークする。仮想アドレスを分解し、cr3を辿って物理メモリの全レベルを通過し、生のバイトからフラグを抽出する。
 grecandrei/ida-pro-mcp
ローカルファーストで決定論的なIDA Pro/Home向けMCPサーバー:109の厳格なスキーマによるリバースエンジニアリング操作、証拠に基づく検出結果、ポリシーで制御されたIDB編集。
 deepquantum/dconstruct
TLOU2 DC スクリプト用の逆アセンブラ&実験的な逆コンパイラ
 malwaretech/msdia-x64
Visual StudioをインストールせずにGhidraでMicrosoft PDBサポートを有効にする
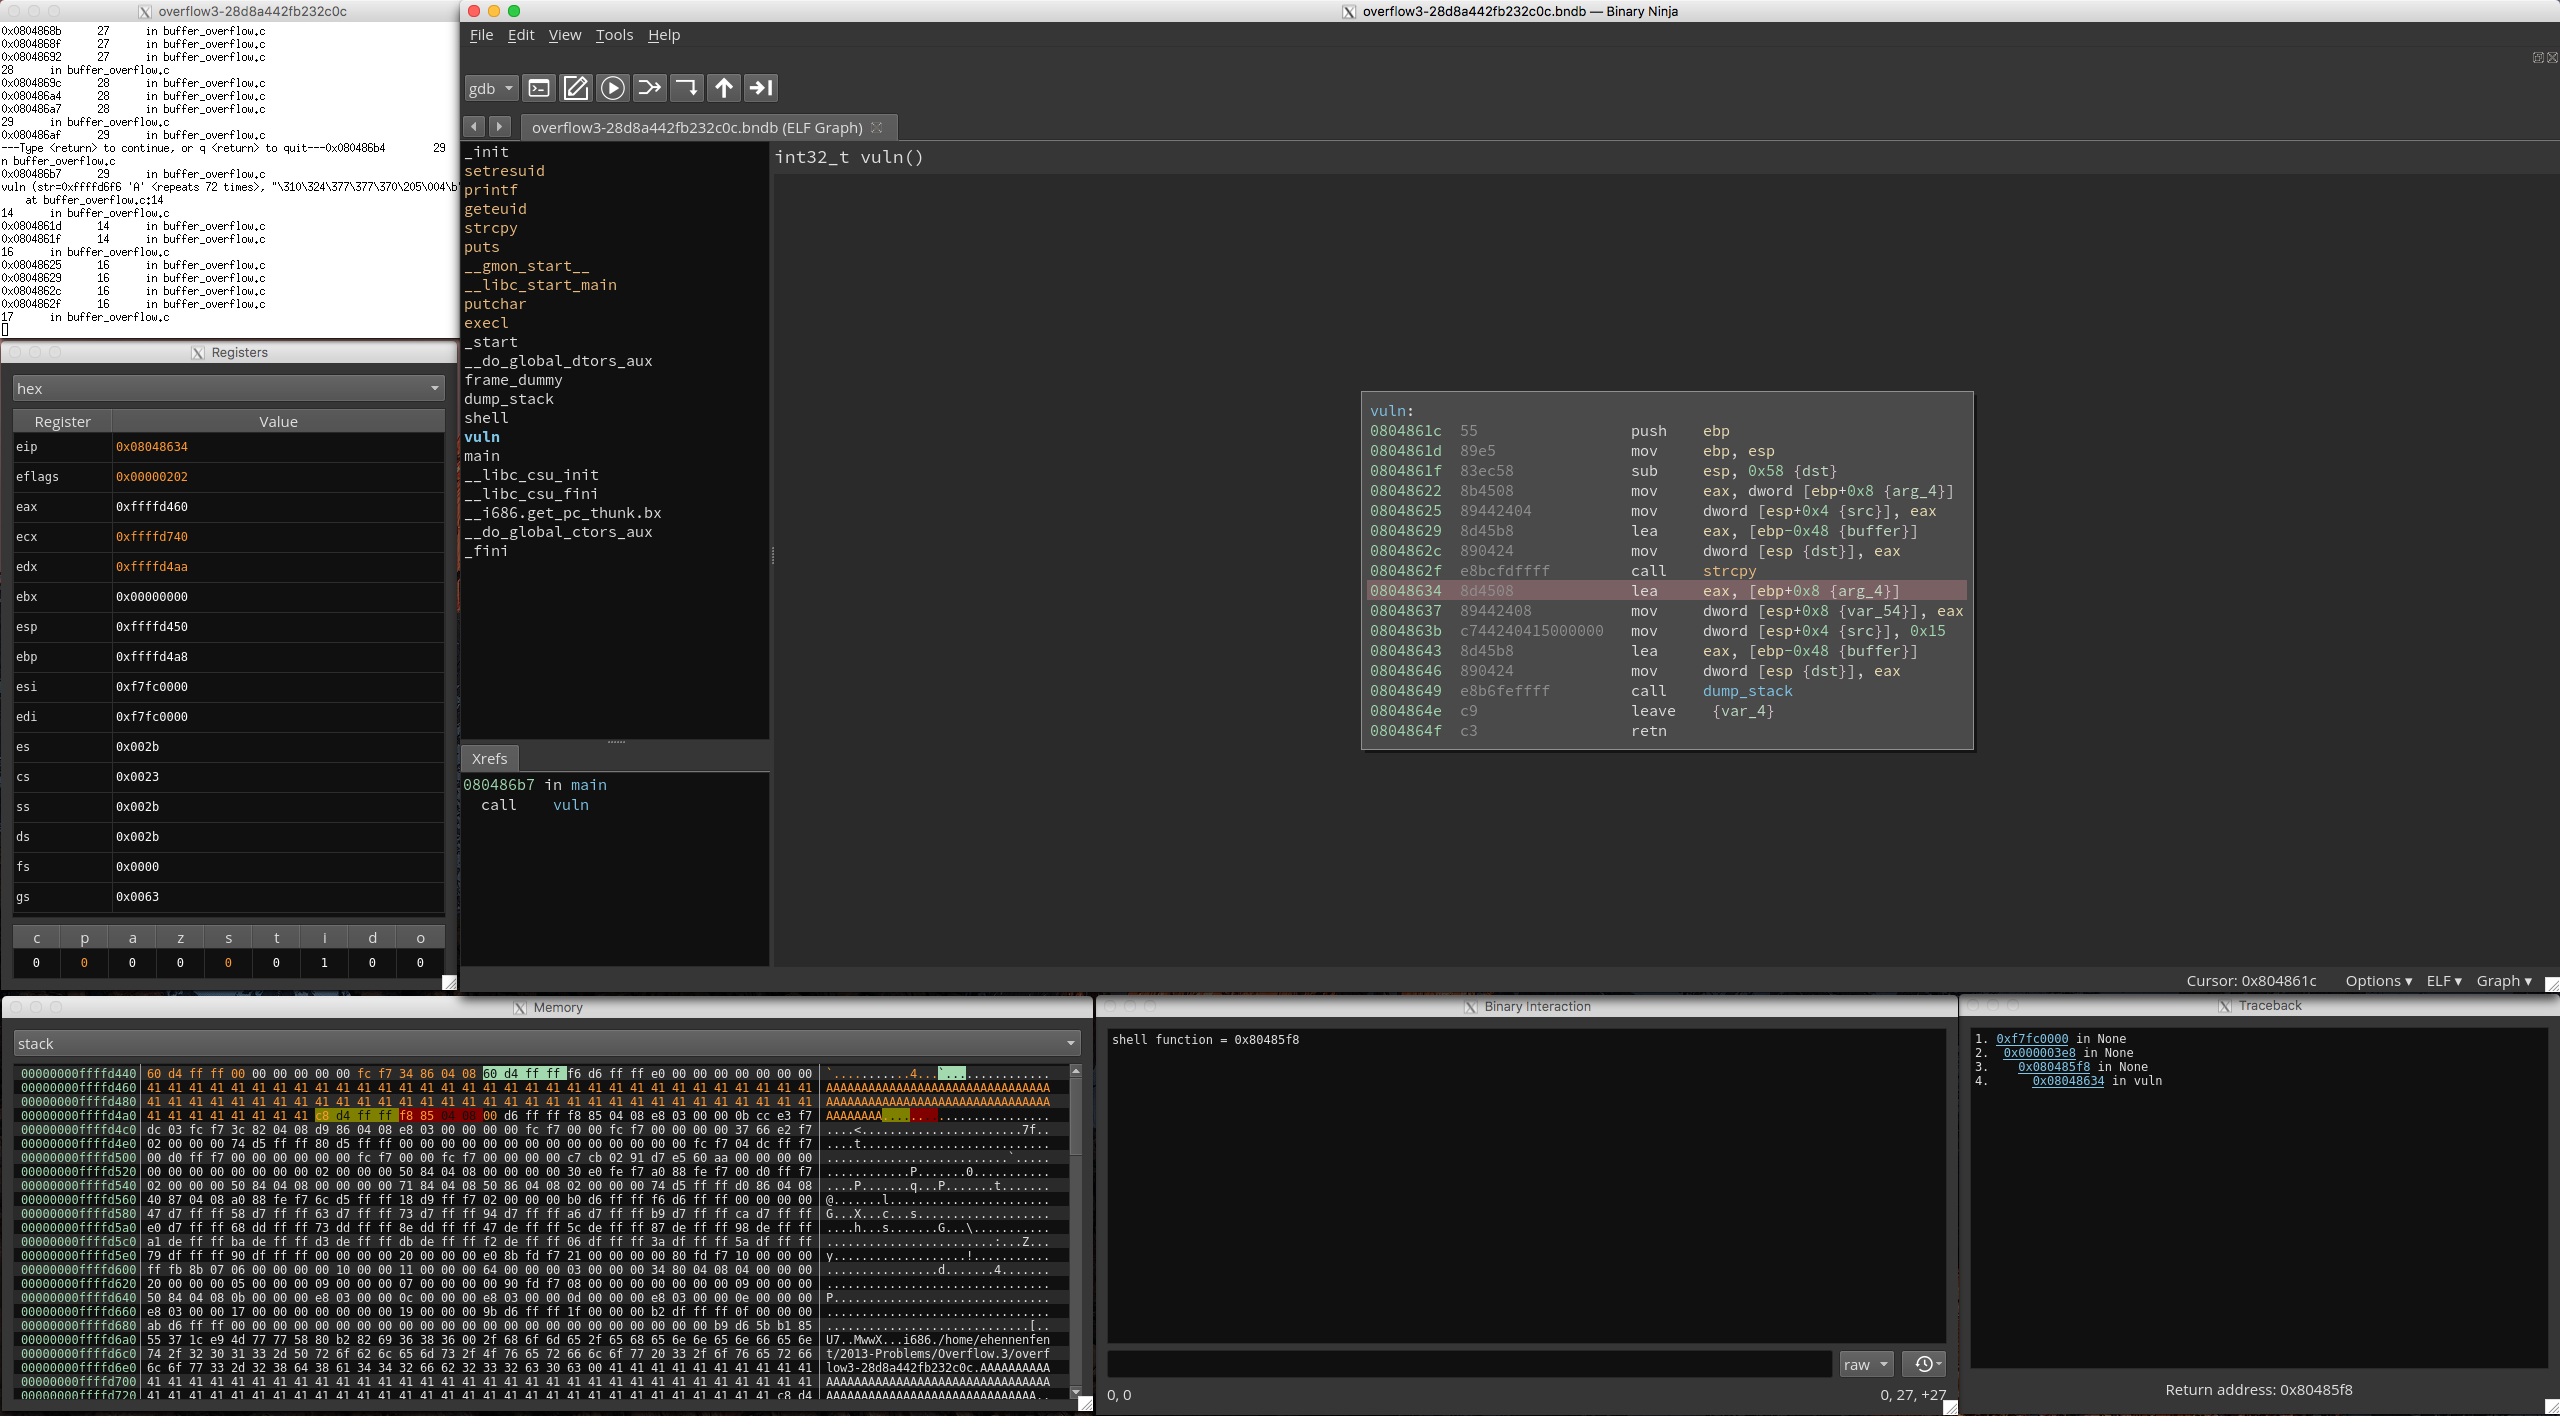 nccgroup/binja_dynamics
Binary Ninja 用 binjatron プラグインの PyQt5 フロントエンドで、初心者がリバースエンジニアリングを学びやすくするためのハイライト機能を備えています。